 m4lwhere/profilehound
ProfileHound - BloodHound OpenGraph संग्राहक डोमेन मशीनों पर संग्रहीत उपयोगकर्ता प्रोफ़ाइल के लिए। डोमेन मशीनों पर सक्रिय उपयोगकर्ता प्रोफ़ाइल की पहचान करके गुप्त जानकारी चुराने के बारे में सूचित निर्णय लें।

    ____             _____ __     __  __                      __
   / __ \_________  / __(_) /__  / / / /___  __  ______  ____/ /
  / /_/ / ___/ __ \/ /_/ / / _ \/ /_/ / __ \/ / / / __ \/ __  /
 / ____/ /  / /_/ / __/ / /  __/ __  / /_/ / /_/ / / / / /_/ /
/_/   /_/   \____/_/ /_/_/\___/_/ /_/\____/\__,_/_/ /_/\__,_/
ProfileHound एक पोस्ट-एस्केलेशन टूल है जो मशीनों पर डोमेन उपयोगकर्ता प्रोफ़ाइल ढूंढकर रेड-टीमिंग उद्देश्यों को प्राप्त करने में मदद करता है। यह BloodHound OpenGraph प्रारूप का उपयोग करके HasUserProfile नामक एक नया किनारा (edge) बनाता है जो यह निर्धारित करता है कि किसी कंप्यूटर पर उपयोगकर्ता प्रोफ़ाइल मौजूद है या नहीं। यह किनारा ऑपरेटरों को इस बारे में सूचित निर्णय लेने की अनुमति देता है कि रहस्यों की खोज के लिए किन कंप्यूटरों को लक्षित किया जाए।
इस टूल को लक्ष्य मशीनों पर उपयोगकर्ता प्रोफ़ाइलों की गणना करने के लिए C$ शेयर पर प्रशासनिक पहुँच की आवश्यकता होती है।
Remi Gascou (@podalirius) को ShareHound और bhopengraph टूल के लिए बहुत-बहुत धन्यवाद। मैं कुछ समय से इस डेटा को एकत्र करने के लिए एक टूल बनाना चाहता था और इन लाइब्रेरियों का उपयोग करने से मुझे पाइपलाइनिंग के बजाय निर्माण पर ध्यान केंद्रित करने की अनुमति मिली।
[!WARNING] ProfileHound विकास के प्रारंभिक चरण में है और सभी संग्रह मोड अभी तक लागू नहीं हुए हैं। उत्पादन वातावरण में सावधानी से उपयोग करें, आप इस टूल के उपयोग का जोखिम स्वीकार करते हैं।
Active Directory में पोस्ट-एक्सप्लॉइटेशन उद्देश्य ऑन-साइट डेटा से SaaS एप्लिकेशन और क्लाउड में स्थानांतरित हो गए हैं। ऑफसेक में मूल्य साबित करने के लिए, हमें प्रदर्शित करना होगा कि इन सेवाओं तक पहुँच से कैसे समझौता किया जा सकता है। कई मामलों में, ये सेवाएँ केवल कुछ समूहों या उपयोगकर्ताओं, जैसे HR, वित्त आदि द्वारा उपयोग की जाती हैं। कुछ परिदृश्यों में, कुछ SaaS एप्लिकेशन केवल विशिष्ट मशीनों से ही एक्सेस किए जा सकते हैं।
BloodHound का HasSession किनारा बहुत अच्छा है, लेकिन यह तभी उपयोगी होता है जब कोई उपयोगकर्ता किसी मशीन में लॉग इन हो। यदि डेटा एकत्र करते समय उपयोगकर्ता मशीन में लॉग इन नहीं है, तो यह पता लगाना मुश्किल हो सकता है कि किस कंप्यूटर में आगे के शोषण की सुविधा के लिए रहस्य हो सकते हैं। उपयोगकर्ता प्रोफ़ाइल में DPAPI, कैश्ड क्रेडेंशियल्स, SSH कुंजियाँ, क्लाउड कुंजियाँ और बहुत कुछ के भीतर काफी मूल्यवान खुफिया जानकारी हो सकती है - इन्हें एक्सेस करने के लिए सक्रिय उपयोगकर्ता सत्र की आवश्यकता नहीं होती है।
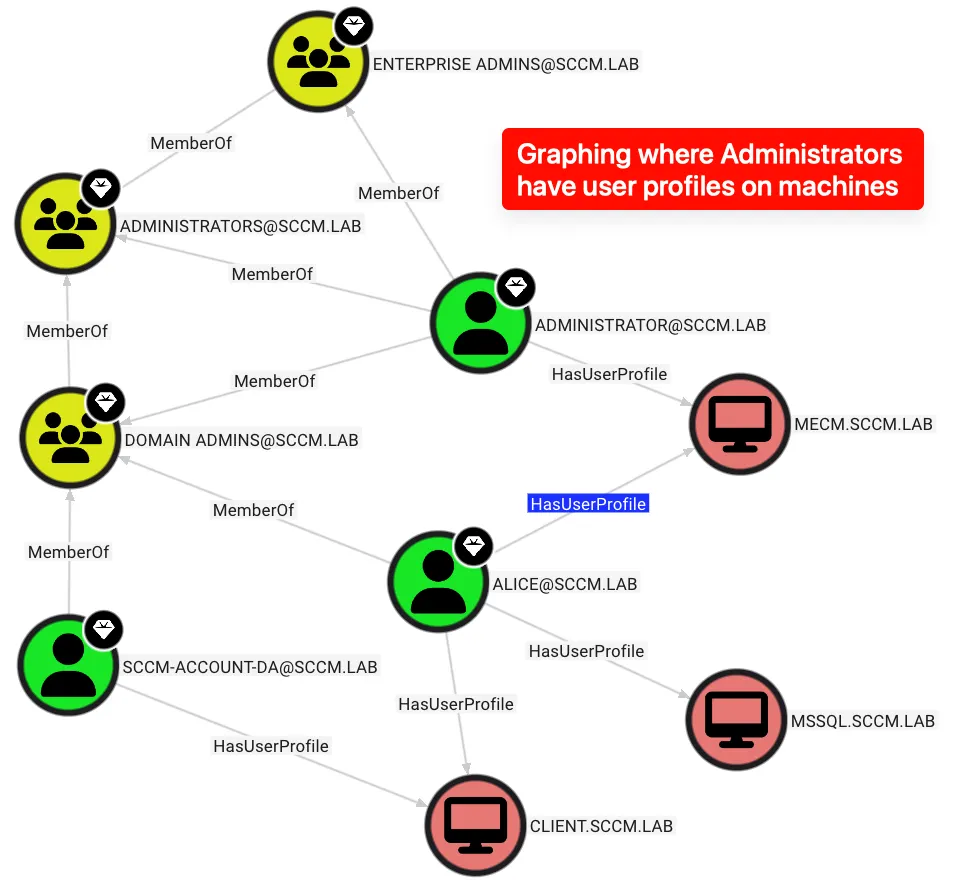
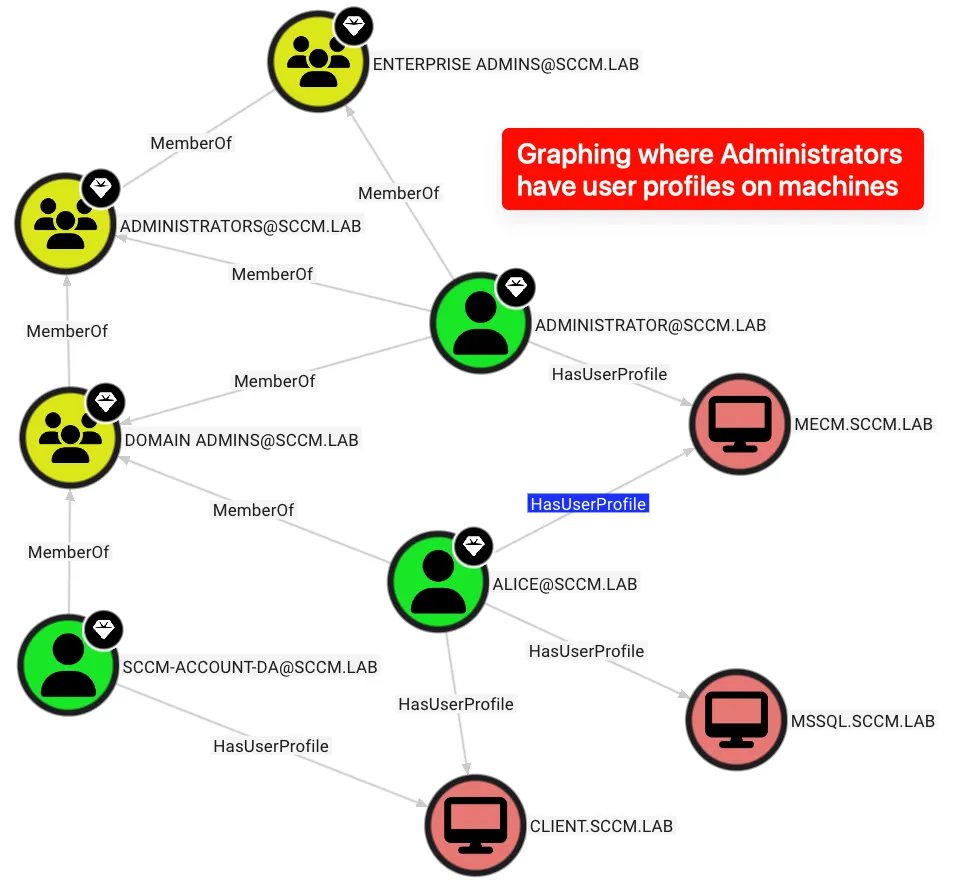
ProfileHound BloodHound के OpenGraph प्रारूप का उपयोग करके HasUserProfile नामक एक नया ग्राफ़ किनारा बनाता है जो यह निर्धारित करता है कि किसी डोमेन मशीन पर उपयोगकर्ता प्रोफ़ाइल मौजूद है या नहीं। इससे ऑपरेटर उन मशीनों पर ध्यान केंद्रित कर सकते हैं जहाँ किसी उच्च-मूल्य वाले उपयोगकर्ता या समूह की प्रोफ़ाइल है।
HasUserProfile किनारे में प्रोफ़ाइल के निर्माण की तारीख और अंतिम संशोधित तिथि के गुण होते हैं। यह जानकारी यह निर्धारित करने में मदद करती है:
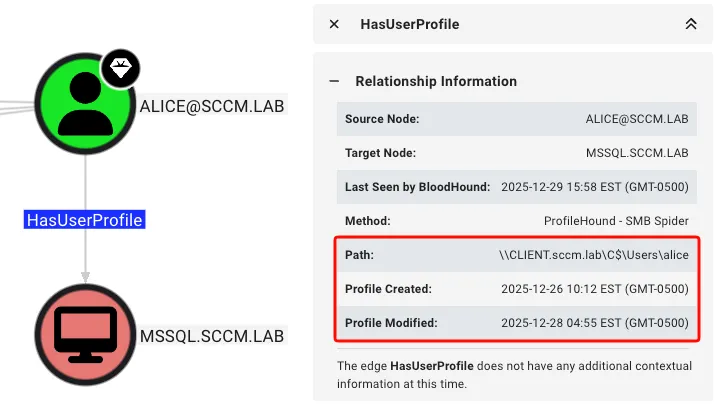
इस किनारे में प्रोफ़ाइल निर्माण और संशोधन टाइमस्टैम्प के गुण भी होते हैं, जो विशिष्ट मशीनों पर सक्रिय या दीर्घकालिक उपयोगकर्ता प्रोफ़ाइल खोजने के लिए विशिष्ट Cypher प्रश्नों की अनुमति देते हैं।
ProfileHound को pipx का उपयोग करके स्थापित करें (जब तक कि आपको निर्भरता का नरक पसंद न हो):
pipx install profilehound
नवीनतम संस्करण का उपयोग करने के लिए, आप स्रोत से स्थापित कर सकते हैं:
pipx install git+https://github.com/m4lwhere/profilehound.git
कंटेनरीकृत दृष्टिकोण का उपयोग करने के लिए, इमेज बनाएँ और टूल को निम्नलिखित के साथ चलाएँ:
docker build -t profilehound .
docker run --rm profilehound --help
docker run --rm -v ${PWD}:/profilehound profilehound --auth-user alice --auth-password whiteRabbit --auth-domain sccm.lab --dns 192.168.57.10 --auth-dc-ip 192.168.57.10
उदाहरण के लिए, पासवर्ड whiteRabbit के साथ डोमेन व्यवस्थापक खाते sccm.lab\alice का उपयोग करके चलाने के लिए:
$ profilehound --auth-user alice --auth-password whiteRabbit --auth-domain sccm.lab --target 192.168.57.0/27
    ____             _____ __     __  __                      __
   / __ \_________  / __(_) /__  / / / /___  __  ______  ____/ /
  / /_/ / ___/ __ \/ /_/ / / _ \/ /_/ / __ \/ / / / __ \/ __  /
 / ____/ /  / /_/ / __/ / /  __/ __  / /_/ / /_/ / / / / /_/ /
/_/   /_/   \____/_/ /_/_/\___/_/ /_/\____/\__,_/_/ /_/\__,_/    v0.1.1
@m4lwhere

BloodHound CE OpenGraph collector for user profiles stored on domain machines.
