 loseys/awesome-c2-frameworks
रेड टीम ऑपरेशंस के लिए 2026 के कमांड-एंड-कंट्रोल फ्रेमवर्क की क्यूरेटेड सूची, जिसमें इम्प्लांट, लिसनर, पेलोड और एवेजन सुविधाओं का प्रति-टूल विश्लेषण शामिल है।


रेड टीम ऑपरेशंस के लिए 2026 के सर्वश्रेष्ठ C2 टूल्स। अस्वीकरण: यह प्रोजेक्ट अधिकृत कार्य और अध्ययन करने वाले सुरक्षा पेशेवरों के लिए है।
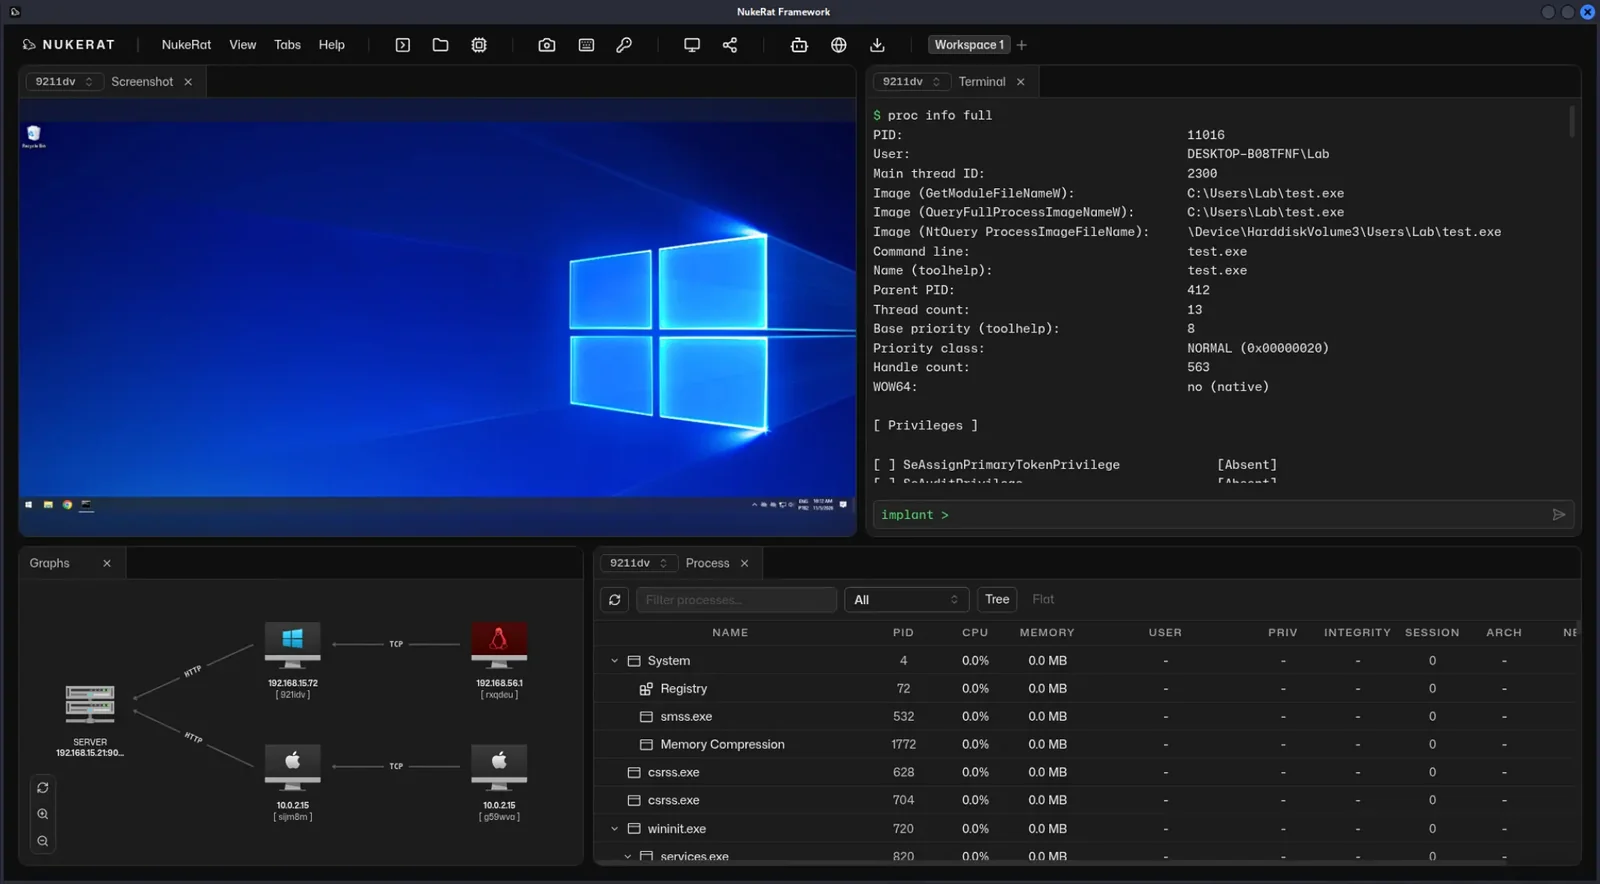
NukeRat उन्नत रेड टीम ऑपरेशंस के लिए एक पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क और C2 है। README का केंद्र BOF और .NET उपयोगिताओं का एक शस्त्रागार, Windows, Linux और macOS के लिए इम्प्लांट्स, और कमांड, IOC तथा समझौता किए गए होस्ट्स की रिपोर्ट्स पर है।
इसमें रनटाइम एवेजन शामिल है जिसमें इनडायरेक्ट सिसकॉल्स, स्टैक स्पूफिंग और स्लीप मास्क हैं।
रिपॉज़िटरी: https://github.com/nukeratframework/nukerat
ट्यूटोरियल: https://www.youtube.com/watch?v=3dOcPoVXv30
[!NOTE] अधिक विवरण देखने के लिए नीचे क्लिक करें।
| रिपॉज़िटरी | nukeratframework/nukerat |
| प्राथमिक भाषा | TypeScript, जैसा GitHub द्वारा रिपोर्ट किया गया है। ट्री में एक Python एंट्रीपॉइंट, एक सर्वर, एक क्लाइंट और इम्प्लांट्स भी हैं। |
| लाइसेंस | GPL-3.0. README में MIT भागों (SGN, Nim crypt utils) और एक GPLv3 LOLBAS संदर्भ प्रति का भी उल्लेख है। |
| निर्मित | 6 नवंबर 2026 |
| अंतिम पुश | 14 नवंबर 2026 |
| स्टार्स / फोर्क्स | 263 / 65 |
| डॉक्स भाषाएँ | अंग्रेज़ी, स्पेनिश, कोरियाई, सरलीकृत चीनी, रूसी, फ़ारसी, जापानी |
डॉक्स · शस्त्रागार · अस्वीकरण। डॉक्स होम आधिकारिक रिपॉज़िटरी से BOFs और .NET टूल्स का वर्णन करता है, जिन्हें क्लाइंट से चलाया जाता है, साथ ही स्टेजलेस और लोडर बिल्ड्स भी। रिपॉज़िटरी टॉपिक्स में active-directory, edr-bypass, और lateral-movement भी शामिल हैं। ये तीनों टॉपिक्स ही रहते हैं। फ़ीचर तालिका उन्हें कोई पंक्ति नहीं देती, इसलिए वे श्रेणियाँ नहीं हैं।
| श्रेणी | प्रोजेक्ट के शब्दों में | स्रोत |
|---|---|---|
| शस्त्रागार | 550 से अधिक अनुकूलित BOF और .NET उपयोगिताएँ। | README |
| बाहरी-प्लेटफ़ॉर्म C2 | बाहरी प्लेटफ़ॉर्म के साथ कस्टम C2। उदाहरण के रूप में Telegram और Discord का नाम दिया गया है। | README |
| रनटाइम एवेजन | उस नाम के अंतर्गत एक फ़ीचर पंक्ति। | README |
| इंजेक्शन | एलोकेशन मोड्स के लिए एक फ़ीचर पंक्ति। | README |
| लिविंग ऑफ़ द लैंड | 240 से अधिक नेटिव Windows बाइनरीज़ के साथ एकीकरण, जिसे LOLBAS के रूप में उद्धृत किया गया है। | README |
| स्टैटिक एवेजन | PE कस्टमाइज़ेशन के लिए एक फ़ीचर पंक्ति। | README |
| इम्प्लांट्स | क्रॉस-प्लेटफ़ॉर्म: Windows, Linux और macOS, ARM समर्थन के साथ। | README |
| Linux BOF | Linux इम्प्लांट्स जिन्हें Linux BOFs के साथ संगत बताया गया है। | README |
| AI | एजेंट्स के साथ एकीकरण। उदाहरण के रूप में DeepSeek और स्थानीय एजेंट्स का नाम दिया गया है। | README |
| रिपोर्ट्स | निष्पादित कमांड, IOC और समझौता किए गए होस्ट्स। | README |
| क्लाइंट | डॉक्स कहते हैं कि शस्त्रागार के टूल्स क्लाइंट से चलाने के लिए तैयार हैं। README में एक गैलरी शामिल है। | Docs |
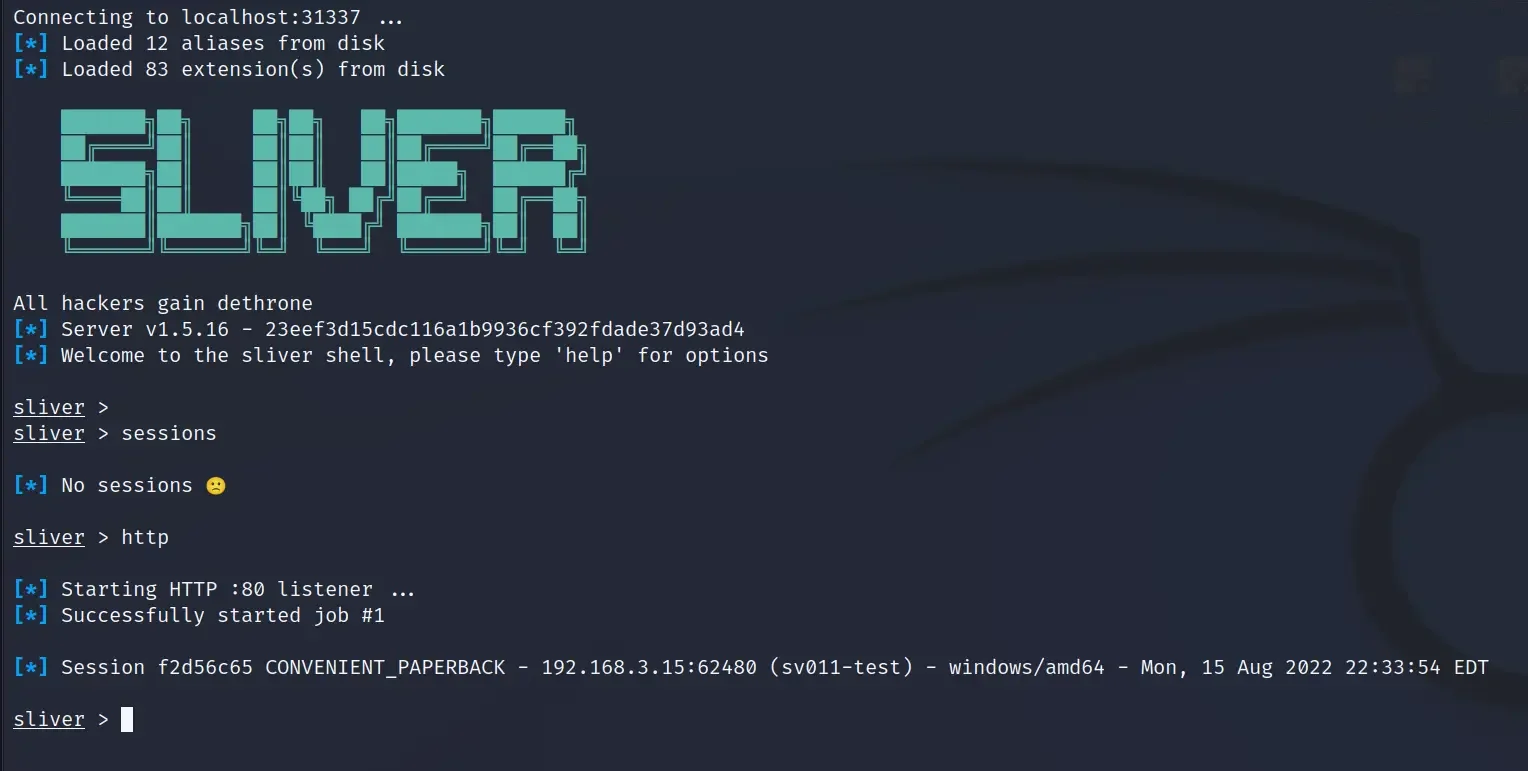
Sliver, Bishop Fox का एडवर्सरी एमुलेशन और अधिकृत रेड टीम कार्य के लिए फ्रेमवर्क है। सर्वर और क्लाइंट Windows, Linux और macOS पर चलते हैं, और इम्प्लांट्स आधिकारिक रूप से उन्हीं तीनों का समर्थन करते हैं, mutual TLS, WireGuard, HTTP(S) और DNS पर C2 के साथ।
[!NOTE] अधिक विवरण देखने के लिए नीचे क्लिक करें।
| प्राथमिक भाषा | Go |
| लाइसेंस | GPL-3.0 |
| अंतिम पुश | 14 नवंबर 2026 |
| स्टार्स / फोर्क्स | 12,337 / 1,674 |
README कहता है कि इम्प्लांट्स को प्रति-बाइनरी अद्वितीय असममित एन्क्रिप्शन कुंजियों के साथ गतिशील रूप से संकलित किया जाता है, और वे नेटिव तथा शेलकोड पेलोड, यूज़रस्पेस रिफ्लेक्टिव लोडिंग, अंतर्निहित शेलकोड एन्कोडिंग, और amd64 तथा arm64 पर BOF/COFF निष्पादन का समर्थन करते हैं।
| श्रेणी | परियोजना के शब्दों में | स्रोत |
|---|---|---|
| ट्रांसपोर्ट | म्यूचुअल TLS, WireGuard, HTTP(S), और DNS। | README |
| इम्प्लांट्स | Windows, Linux, और macOS। उन तीनों के लिए amd64 और arm64 पर BOF/COFF। | README |
| प्रति-बिल्ड कुंजियाँ | प्रति-बाइनरी अद्वितीय असममित एन्क्रिप्शन कुंजियाँ। | README |
| पेलोड रूप | नेटिव और शेलकोड पेलोड, यूज़रस्पेस रिफ्लेक्टिव लोडिंग, अंतर्निहित शेलकोड एन्कोडिंग। | README |
| Armory | Armory पृष्ठ aliases और extensions के लिए एक पैकेज मैनेजर का वर्णन करता है, जिसमें BOFs और .NET टूलिंग शामिल हैं। armory इंडेक्स में 22 aliases और 157 extensions सूचीबद्ध हैं। Aliases .NET असेंबली या साझा लाइब्रेरी को रैप करते हैं। Extensions BOFs या नेटिव लाइब्रेरी हैं। पैकेज क्लाइंट पर इंस्टॉल होते हैं और मल्टीप्लेयर में ऑपरेटरों के बीच साझा नहीं किए जाते। हस्ताक्षरित पैकेज Sliver Armory GitHub संगठन से आते हैं। | Docs |
| AI स्टोर | वही Armory पृष्ठ एक AI एजेंट के लिए एक अलग सर्वर-साइड स्टोर का वर्णन करता है, जो क्लाइंट Armory से अलग है। | Docs |
| प्रतिद्वंद्वी अनुकरण | परियोजना का अपना नाम। | README |
Havoc, @C5pider द्वारा एक malleable post-exploitation command-and-control फ्रेमवर्क है। क्लाइंट एक क्रॉस-प्लेटफ़ॉर्म Qt UI है, टीमसर्वर Go है, और प्रमुख एजेंट Demon है, जो C और असेंबली में लिखा गया है। GitHub रिपॉज़िटरी को संग्रहीत (archived) के रूप में चिह्नित करता है।
[!NOTE] अधिक विवरण देखने के लिए नीचे क्लिक करें।
साइट: havocframework.com। विकी: Havoc wiki।
| प्राथमिक भाषा | Go |
| लाइसेंस | GPL-3.0 |
| अंतिम पुश | 18 दिसंबर 2025 |
| स्टार्स / फोर्क्स | 8,501 / 1,272 |
| रिपॉज़िटरी स्थिति | GitHub API में संग्रहीत (archived)। |
टीमसर्वर को मल्टीप्लेयर बताया गया है, जिसमें पेलोड जनरेशन, HTTP/HTTPS लिसनर, अनुकूलन योग्य C2 प्रोफ़ाइल, और External C2 शामिल हैं। Demon के README अनुभाग में SMB समर्थन, एक टोकन वॉल्ट, और अंतर्निहित post-exploitation कमांड सूचीबद्ध हैं, और इसमें स्लीप ऑब्फस्केशन, x64 रिटर्न-एड्रेस स्पूफ़िंग, इनडायरेक्ट सिसकॉल, और हार्डवेयर ब्रेकपॉइंट के माध्यम से AMSI/ETW पैचिंग भी सूचीबद्ध हैं।
वही README बताता है कि Havoc को इवेसिव होने के लिए विकसित नहीं किया गया था। इसे malleable और मॉड्यूलर होने के लिए डिज़ाइन किया गया था, ताकि एक ऑपरेटर कस्टम सुविधाएँ या मॉड्यूल जोड़ सके। वह वाक्य श्रेणी तय करता है। इवेसन उनमें से एक नहीं है।







