Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
DeepAudit — DeepAudit: हर किसी के लिए AI हैकर टीम, जो भेद्यता खोज को सुलभ बनाती है। देश का पहला ओपन-सोर्स मल्टी-एजेंट कोड भेद्यता खोज सिस्टम। शुरुआती लोगों के लिए एक-क्लिक तैनाती और संचालन, स्वायत्त सहयोगी ऑडिट + स्वचालित सैंडबॉक्स PoC सत्यापन। Ollama निजी तैनाती का समर्थन करता है, एक-क्लिक रिपोर्ट निर्माण। रिले स्टेशन का समर्थन करता है। सुरक्षा को अब महँगा न बनाएँ, ऑडिट को अब जटिल न बनाएँ। | Kitploit
उपकरण/GitHubGitHub/lintsinghua/deepaudit
स्थैतिक विश्लेषणभेद्यता स्कैनरकोड विश्लेषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगDevSecOpsलर्निंग और शिक्षाAI सुरक्षा
GitHub
lintsinghua/deepaudit

DeepAudit

रिपॉजिटरी देखें
6.8k8353414 दिन पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →

विवरण

DeepAudit: हर किसी के लिए AI हैकर टीम, जो भेद्यता खोज को सुलभ बनाती है। देश का पहला ओपन-सोर्स मल्टी-एजेंट कोड भेद्यता खोज सिस्टम। शुरुआती लोगों के लिए एक-क्लिक तैनाती और संचालन, स्वायत्त सहयोगी ऑडिट + स्वचालित सैंडबॉक्स PoC सत्यापन। Ollama निजी तैनाती का समर्थन करता है, एक-क्लिक रिपोर्ट निर्माण। रिले स्टेशन का समर्थन करता है। सुरक्षा को अब महँगा न बनाएँ, ऑडिट को अब जटिल न बनाएँ।
साझा करें

DeepAudit - हर किसी के लिए AI ऑडिट टीम, भेद्यता खोज को सुलभ बनाएं 🦸‍♂️

DeepAudit Logo

Version License: AGPL-3.0 React TypeScript FastAPI Python Ask DeepWiki

Stars Forks

lintsinghua%2FDeepAudit | Trendshift

सरलीकृत चीनी | English

DeepAudit Demo

📸 इंटरफ़ेस पूर्वावलोकन

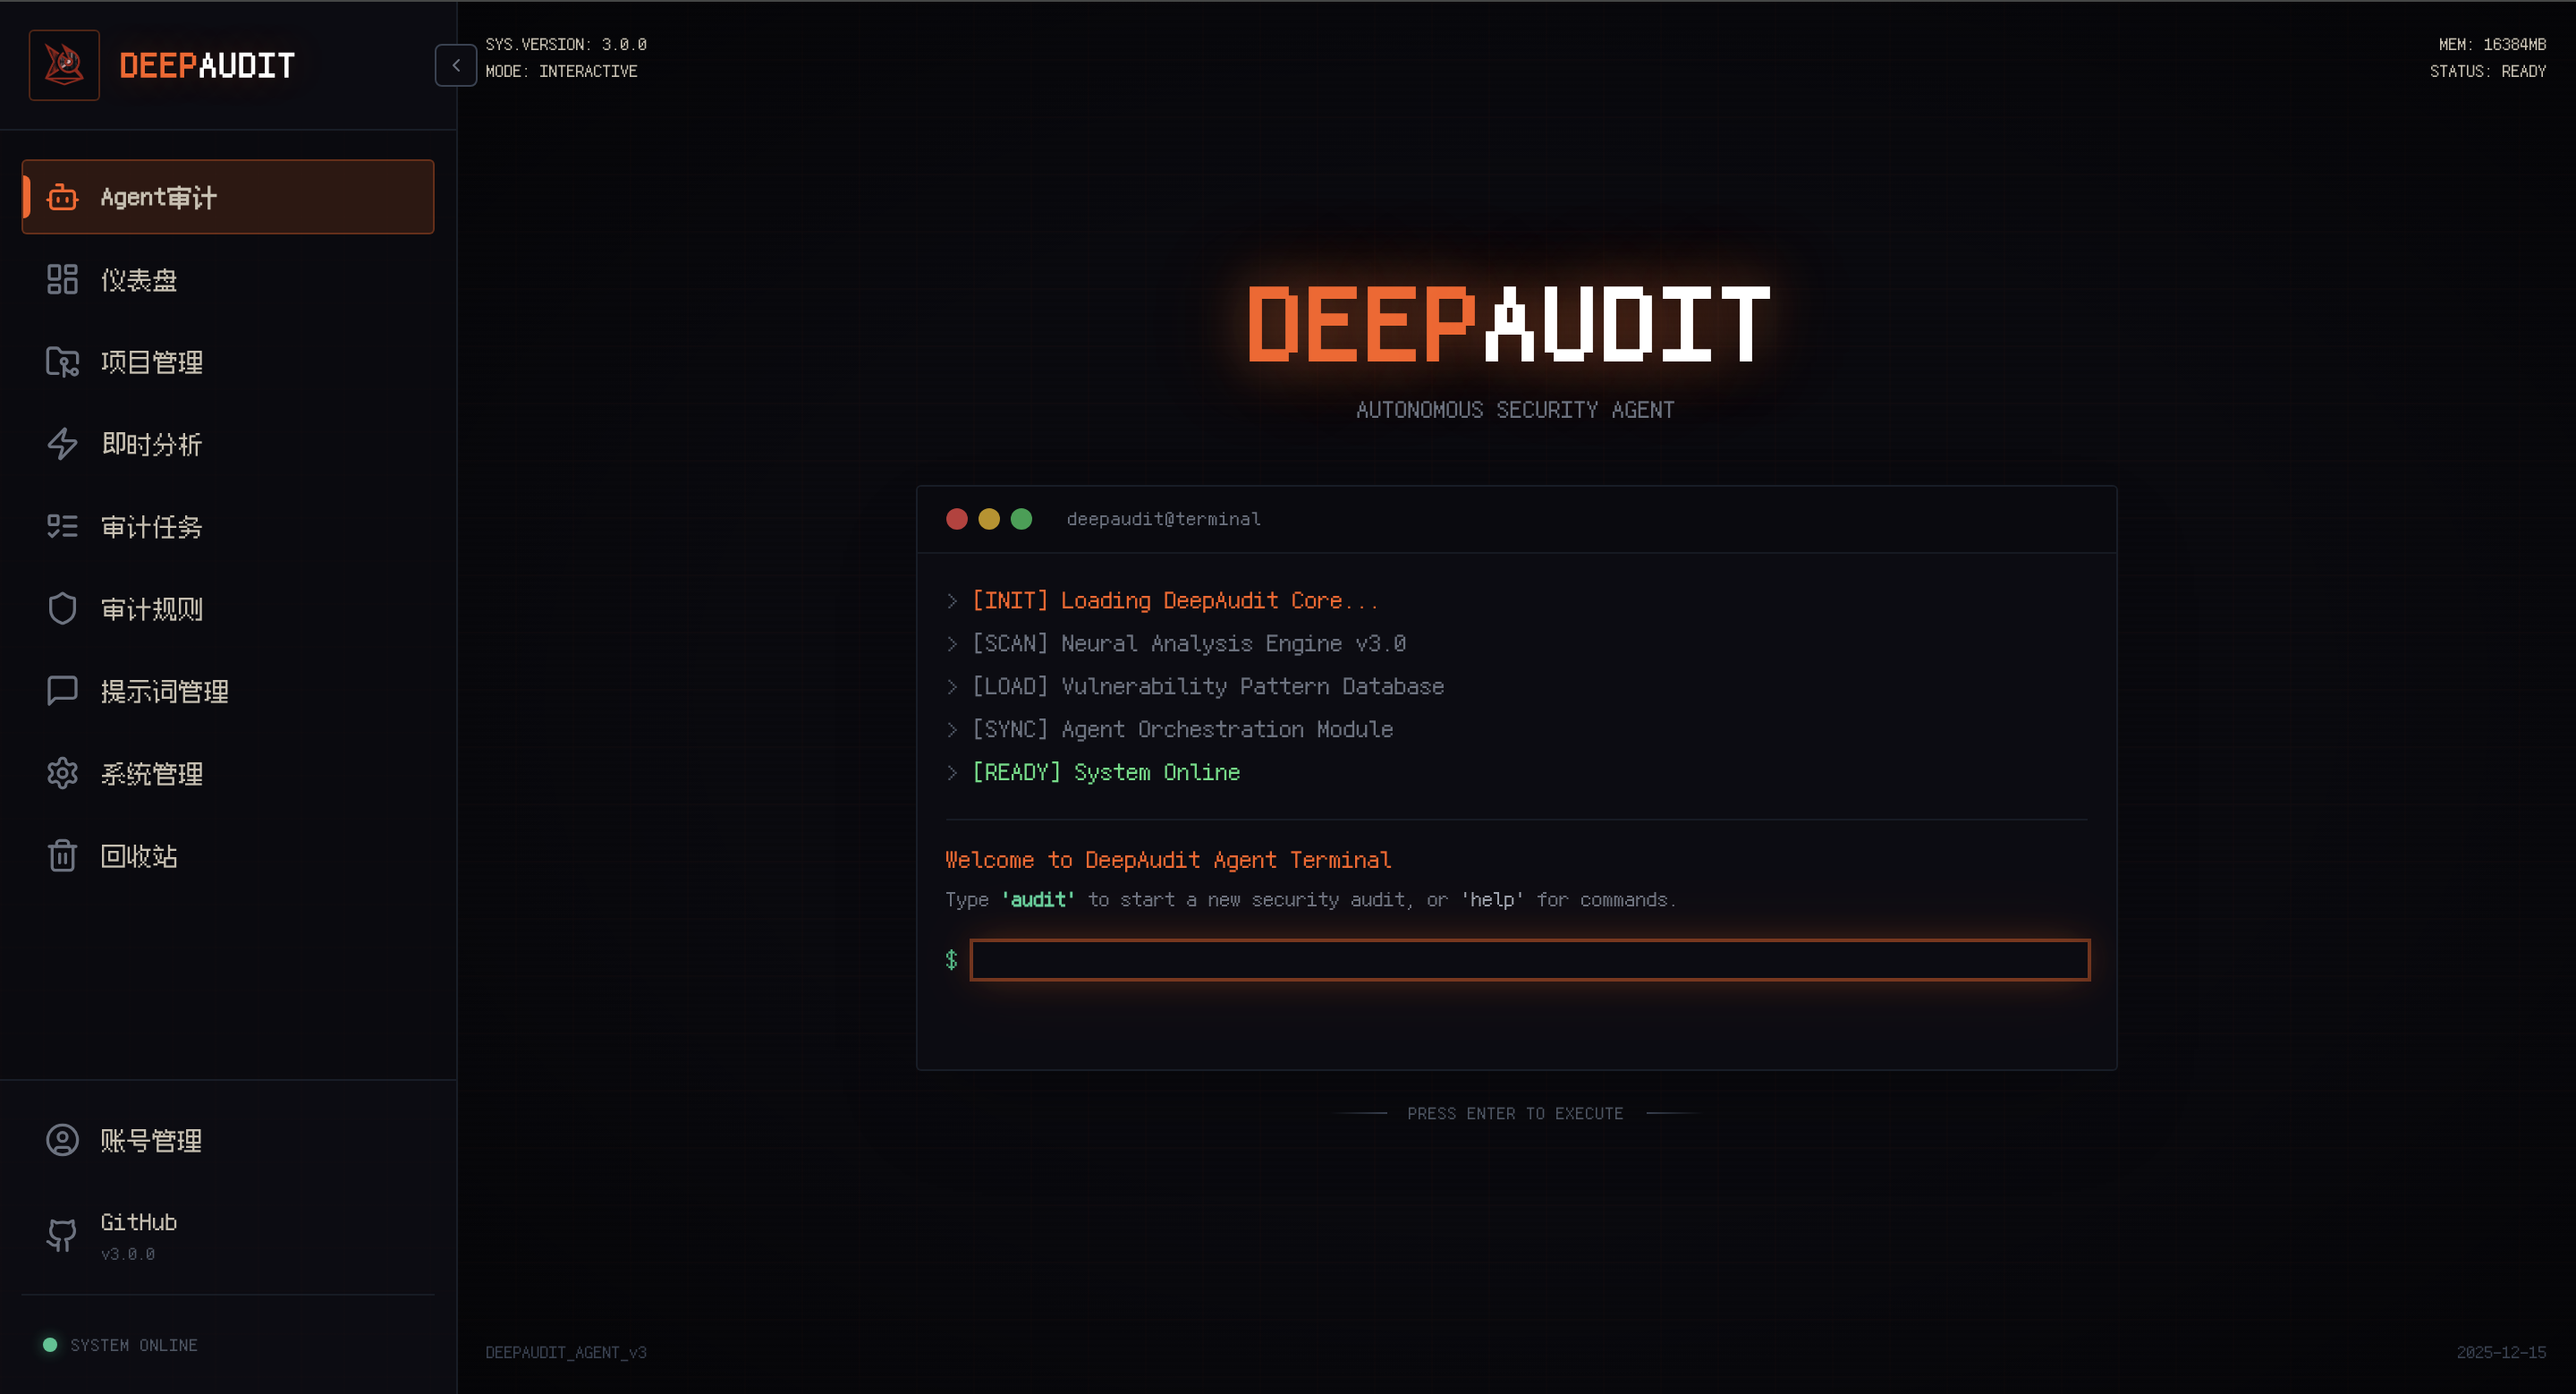
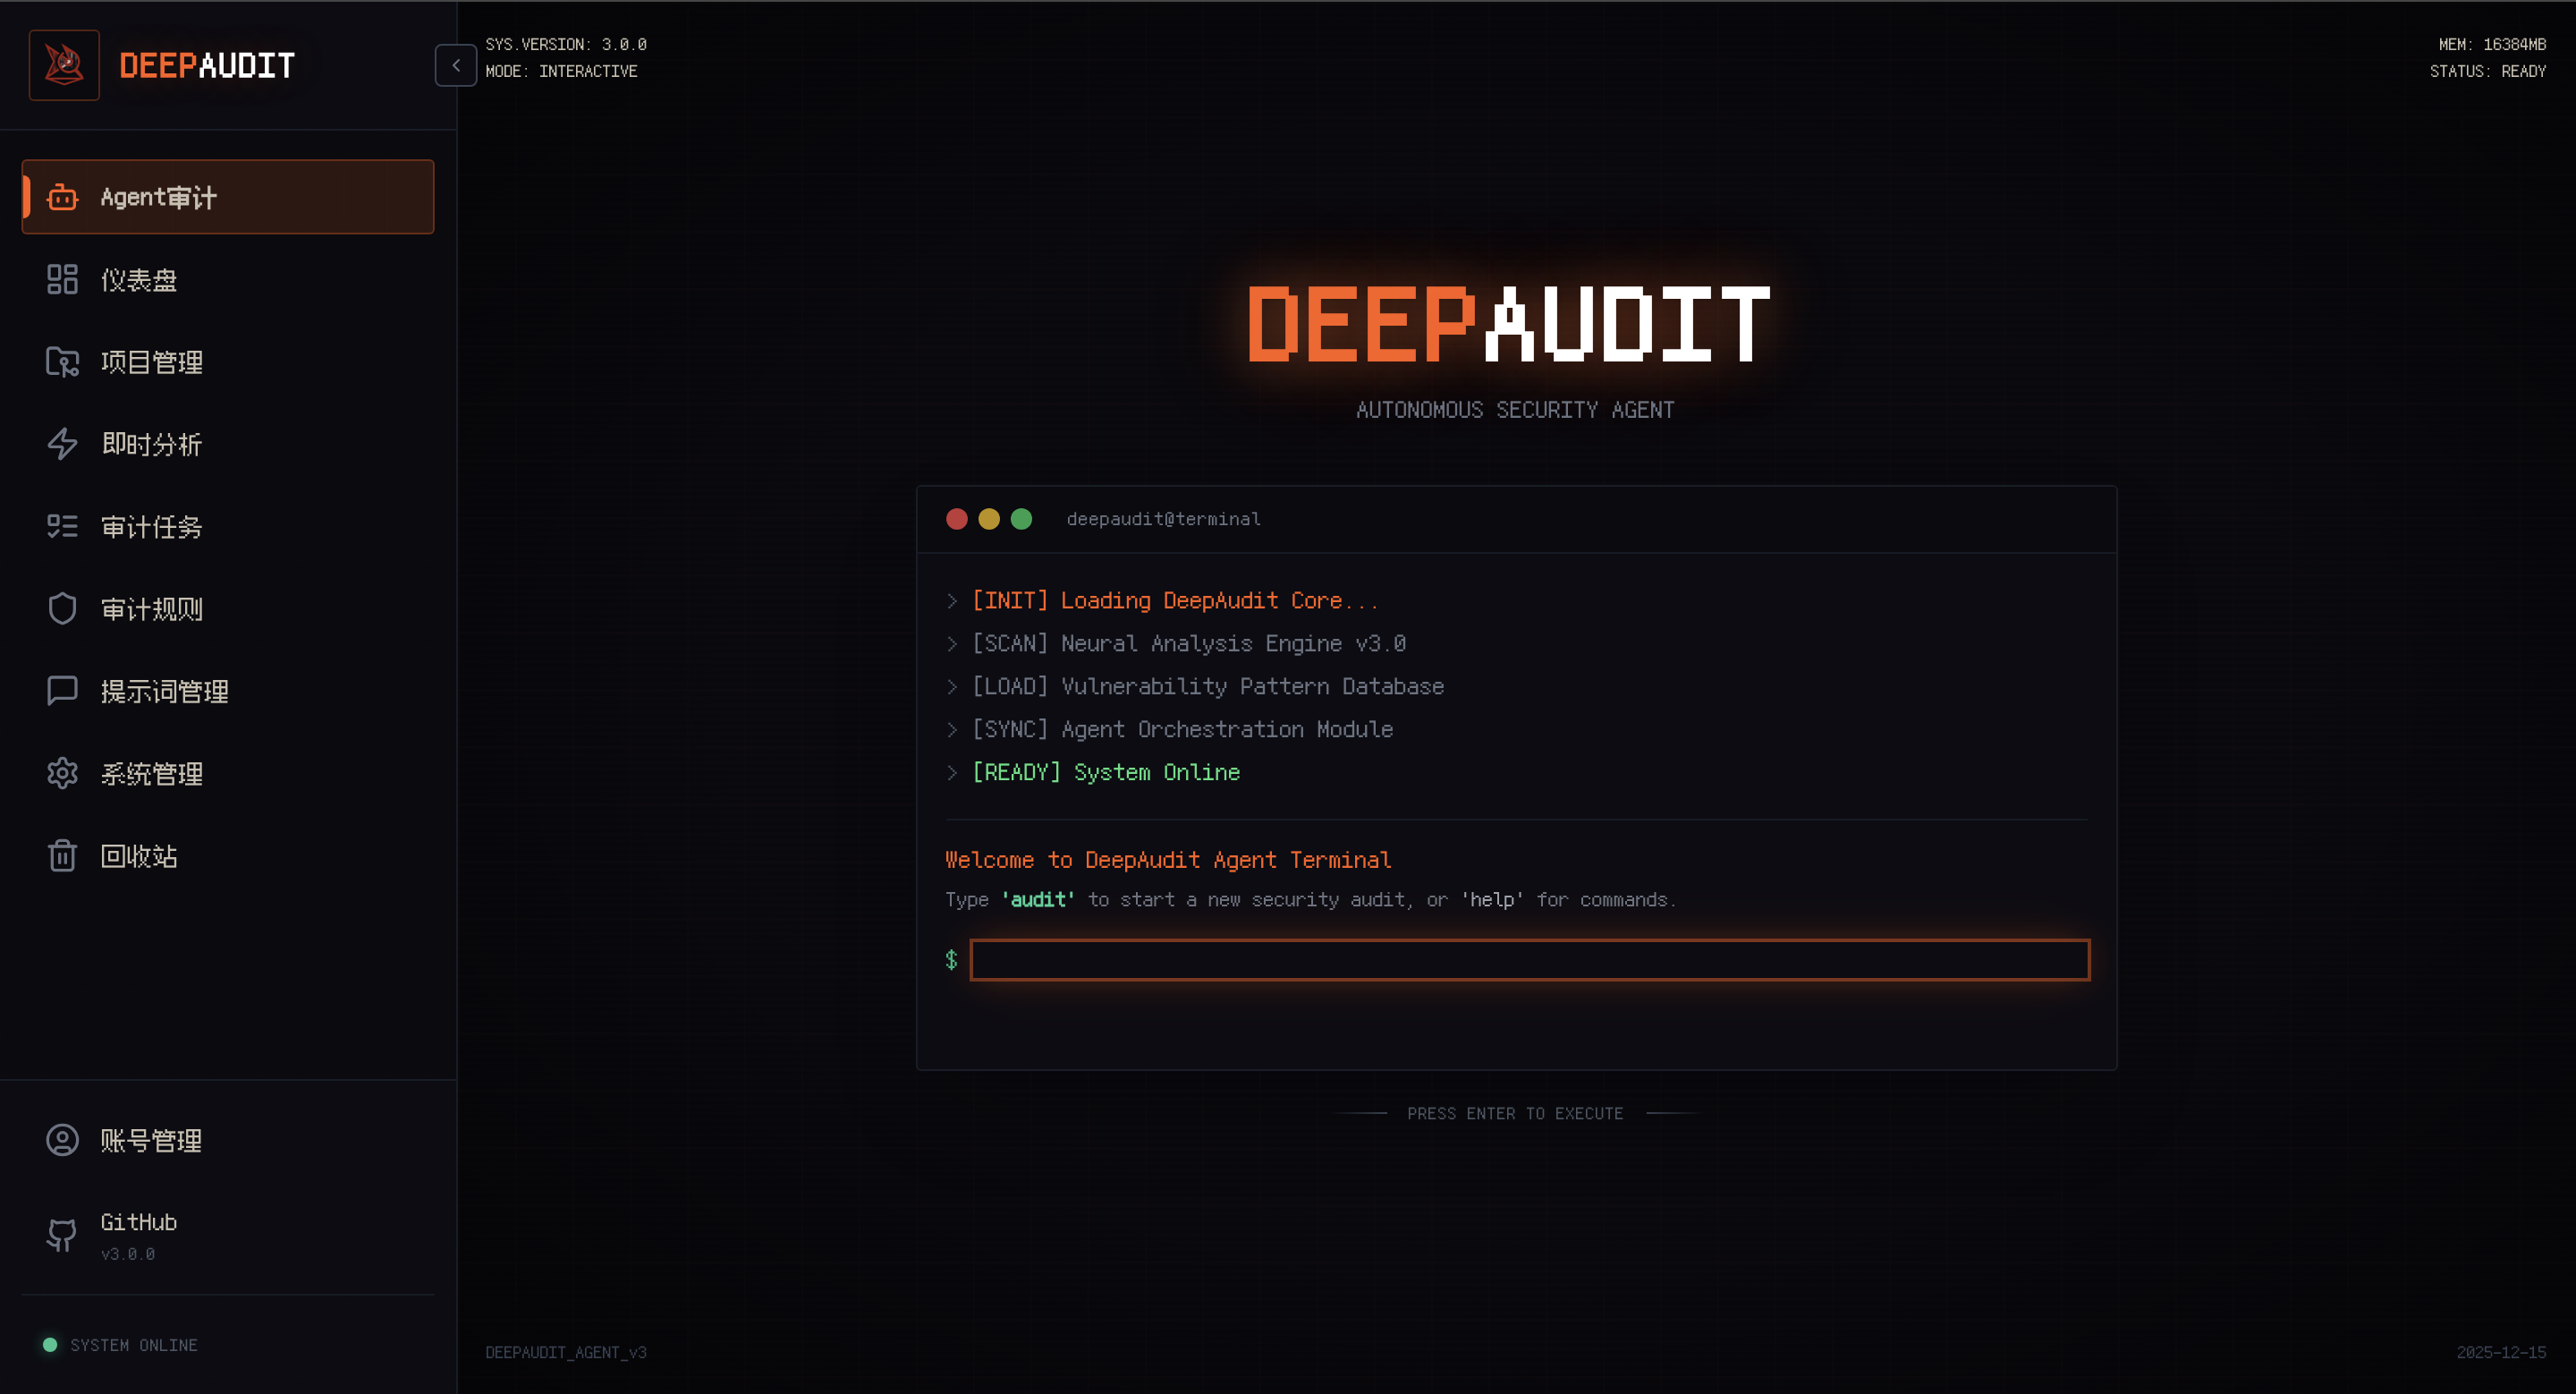
🤖 Agent ऑडिट प्रवेश द्वार

Agent ऑडिट प्रवेश द्वार

मुख्य पृष्ठ से Multi-Agent गहन ऑडिट में त्वरित प्रवेश

📋 ऑडिट फ़्लो लॉग
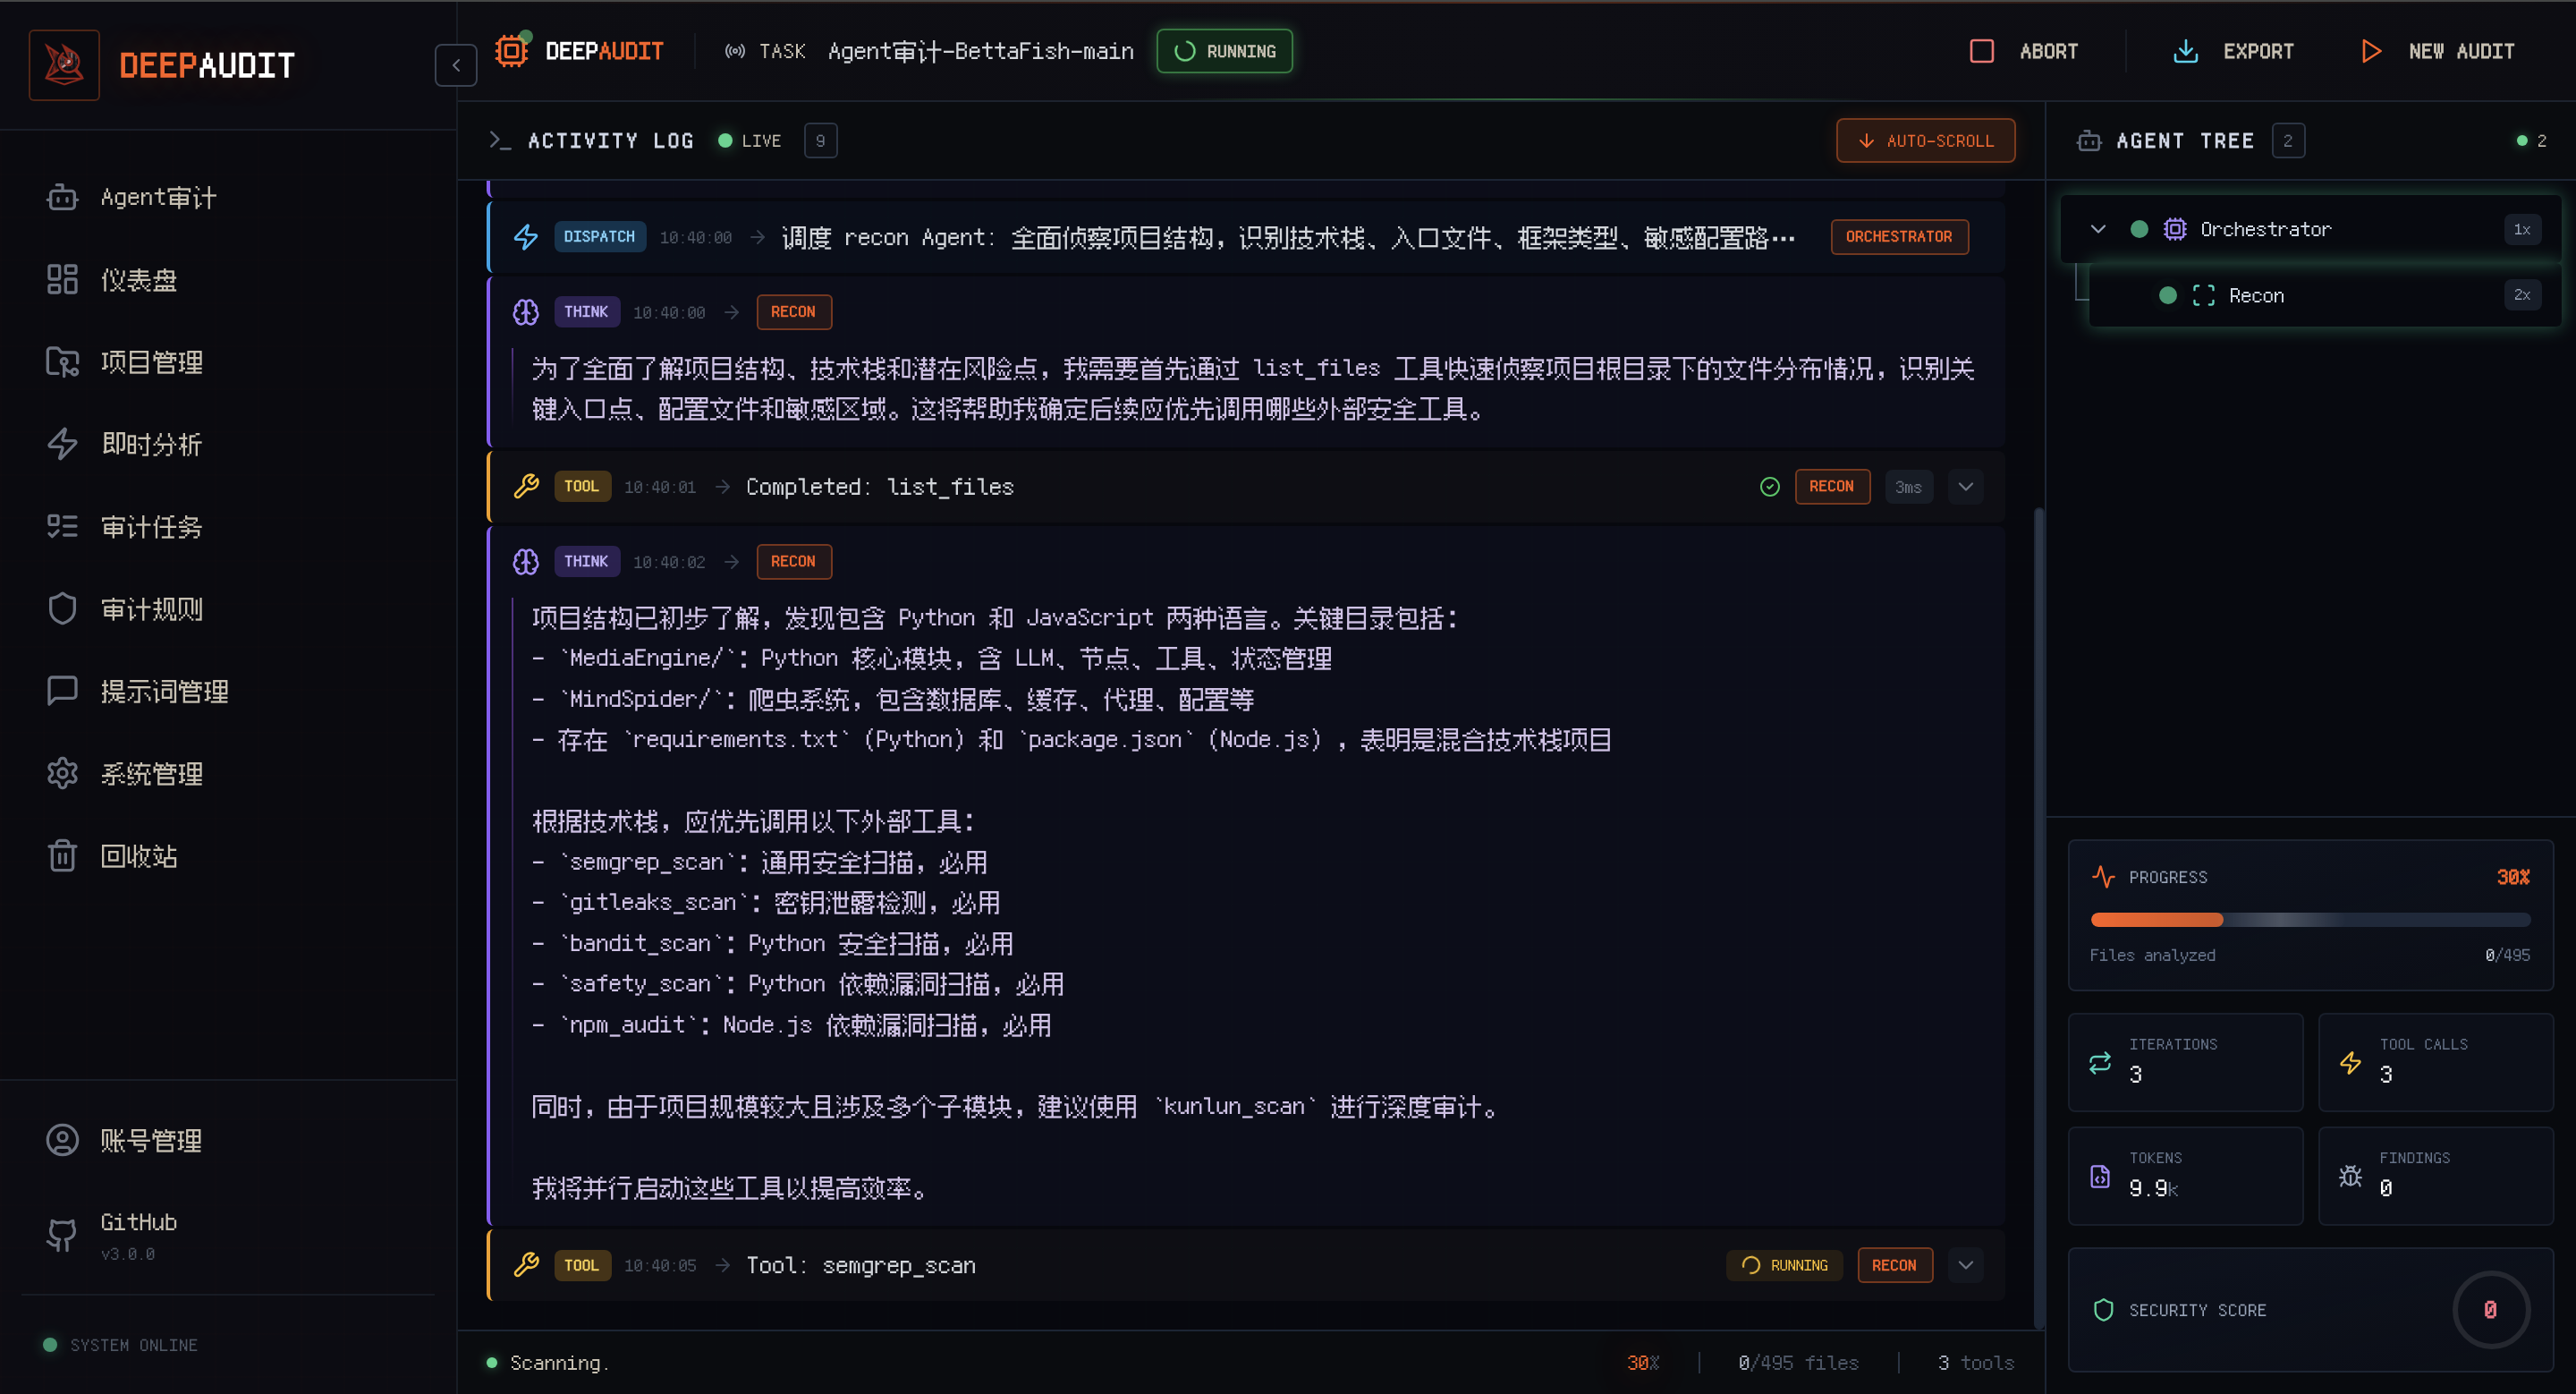
ऑडिट फ़्लो लॉग
Agent की सोच और निष्पादन प्रक्रिया को वास्तविक समय में देखें
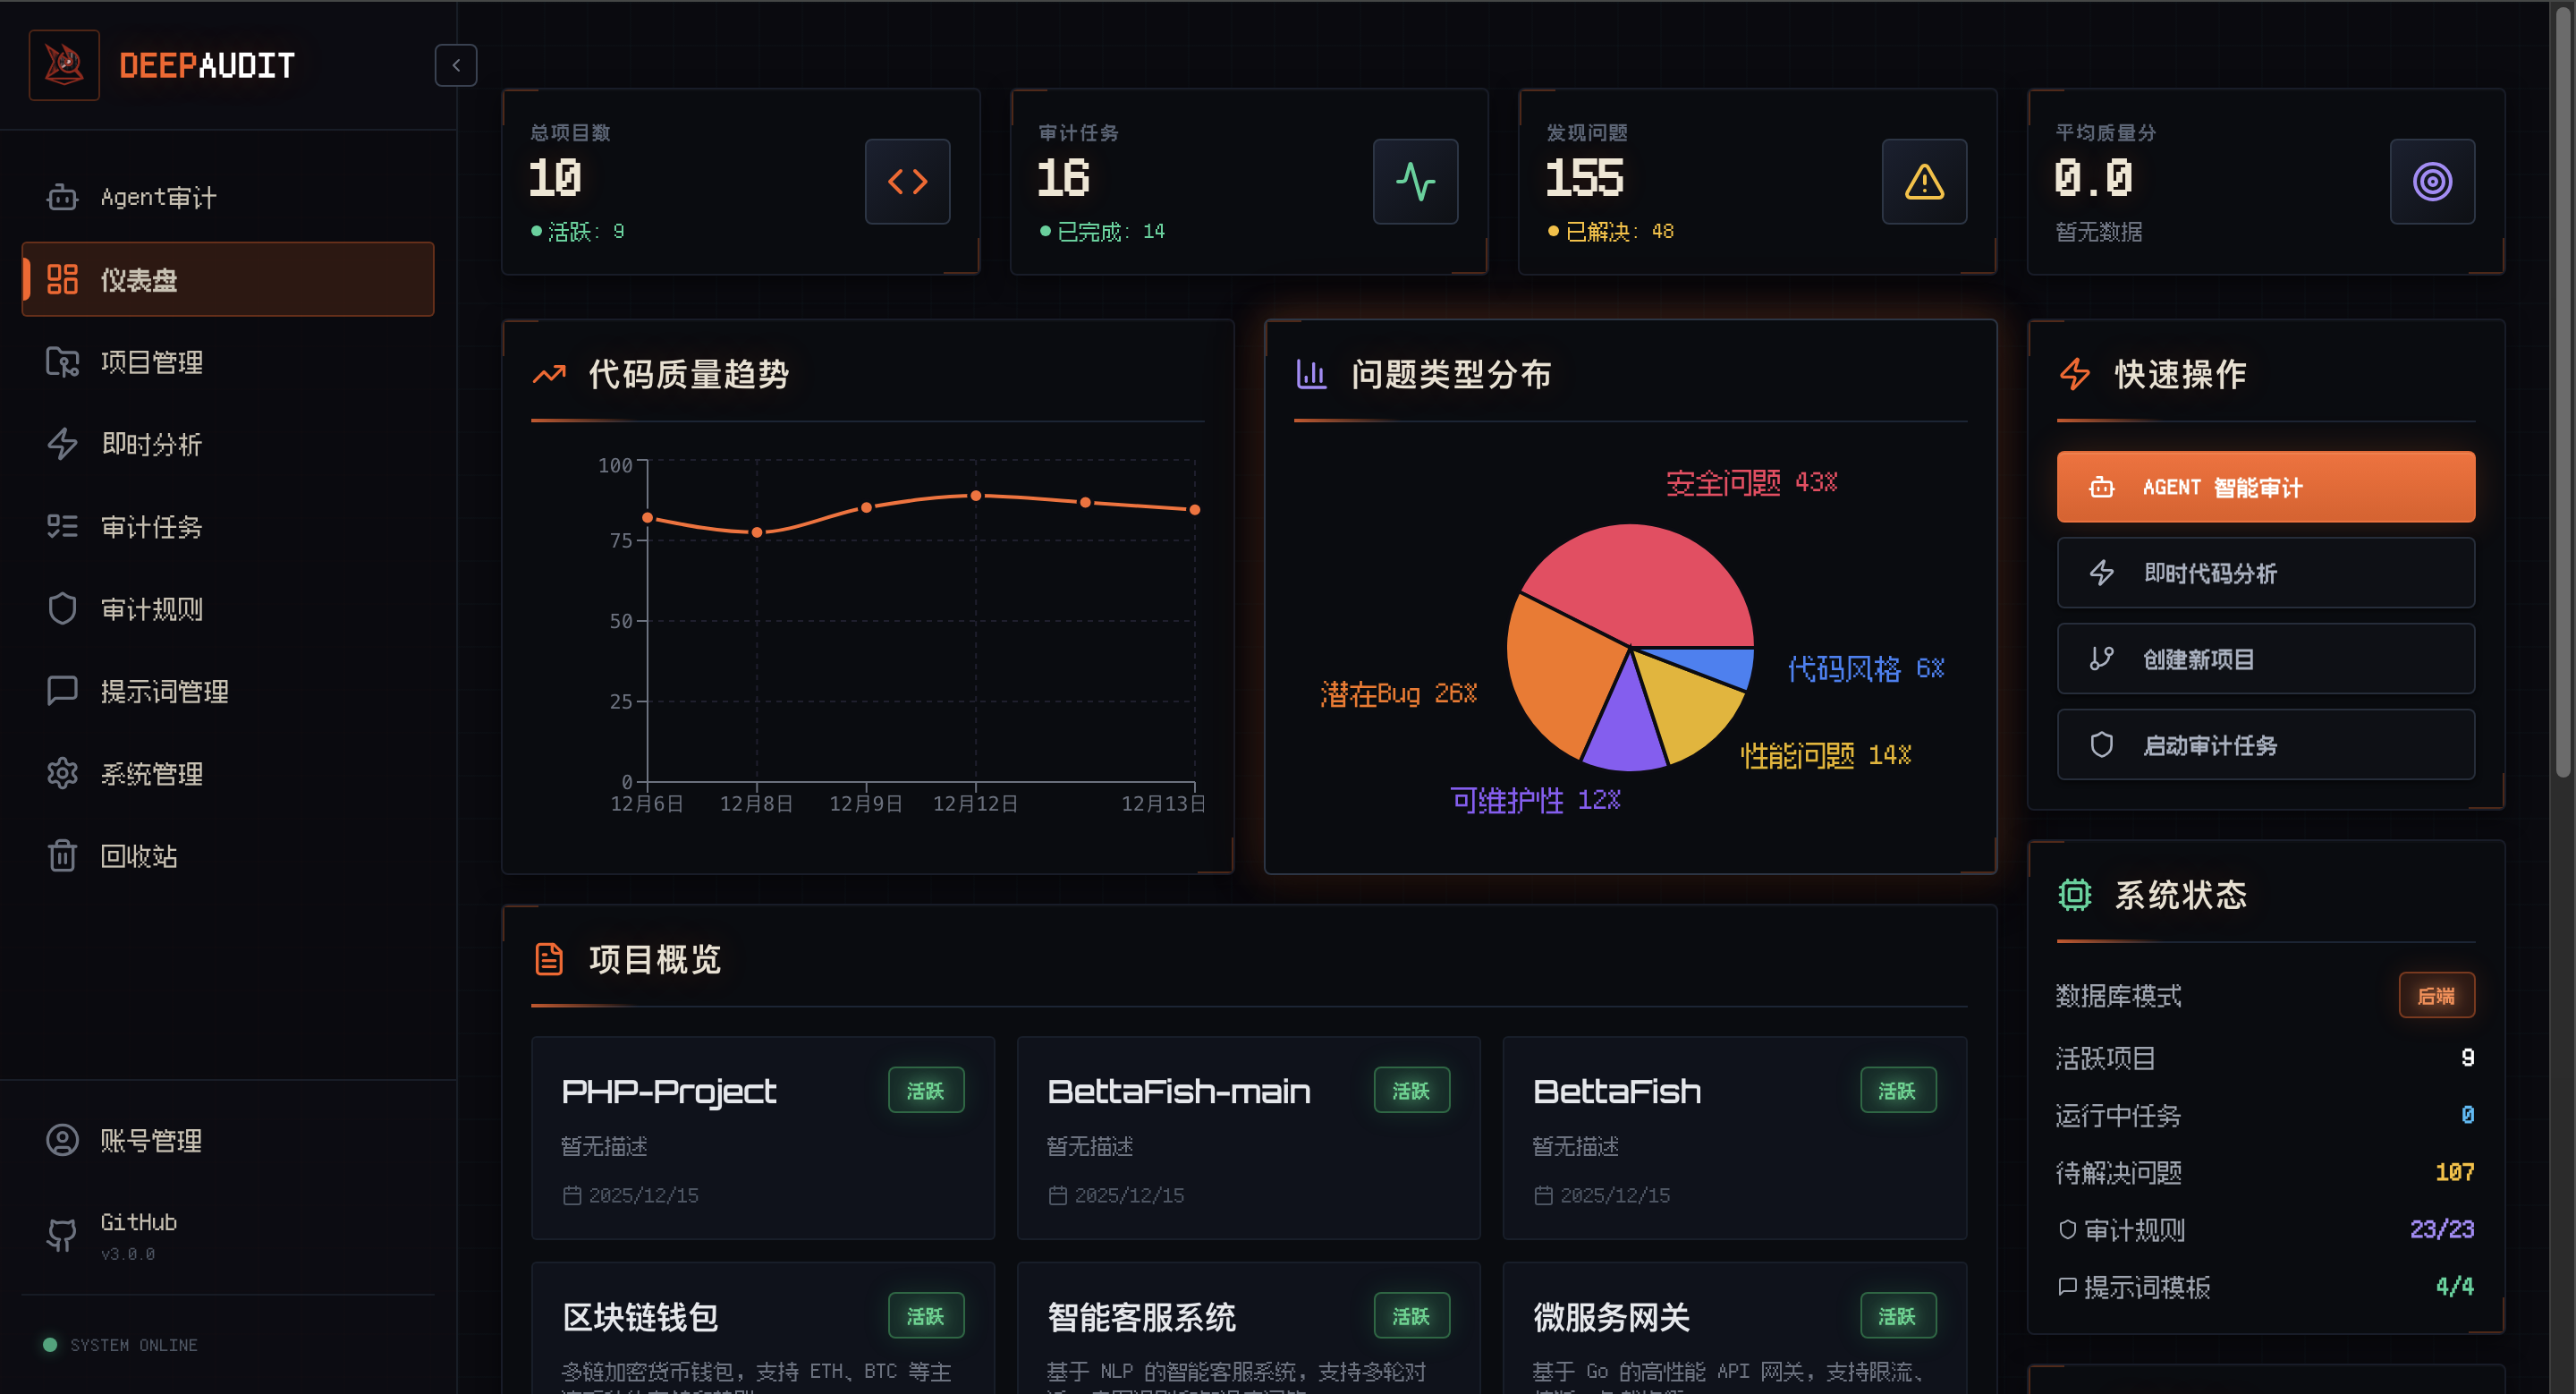
🎛️ स्मार्ट डैशबोर्ड

डैशबोर्ड
एक नज़र में प्रोजेक्ट की सुरक्षा स्थिति समझें
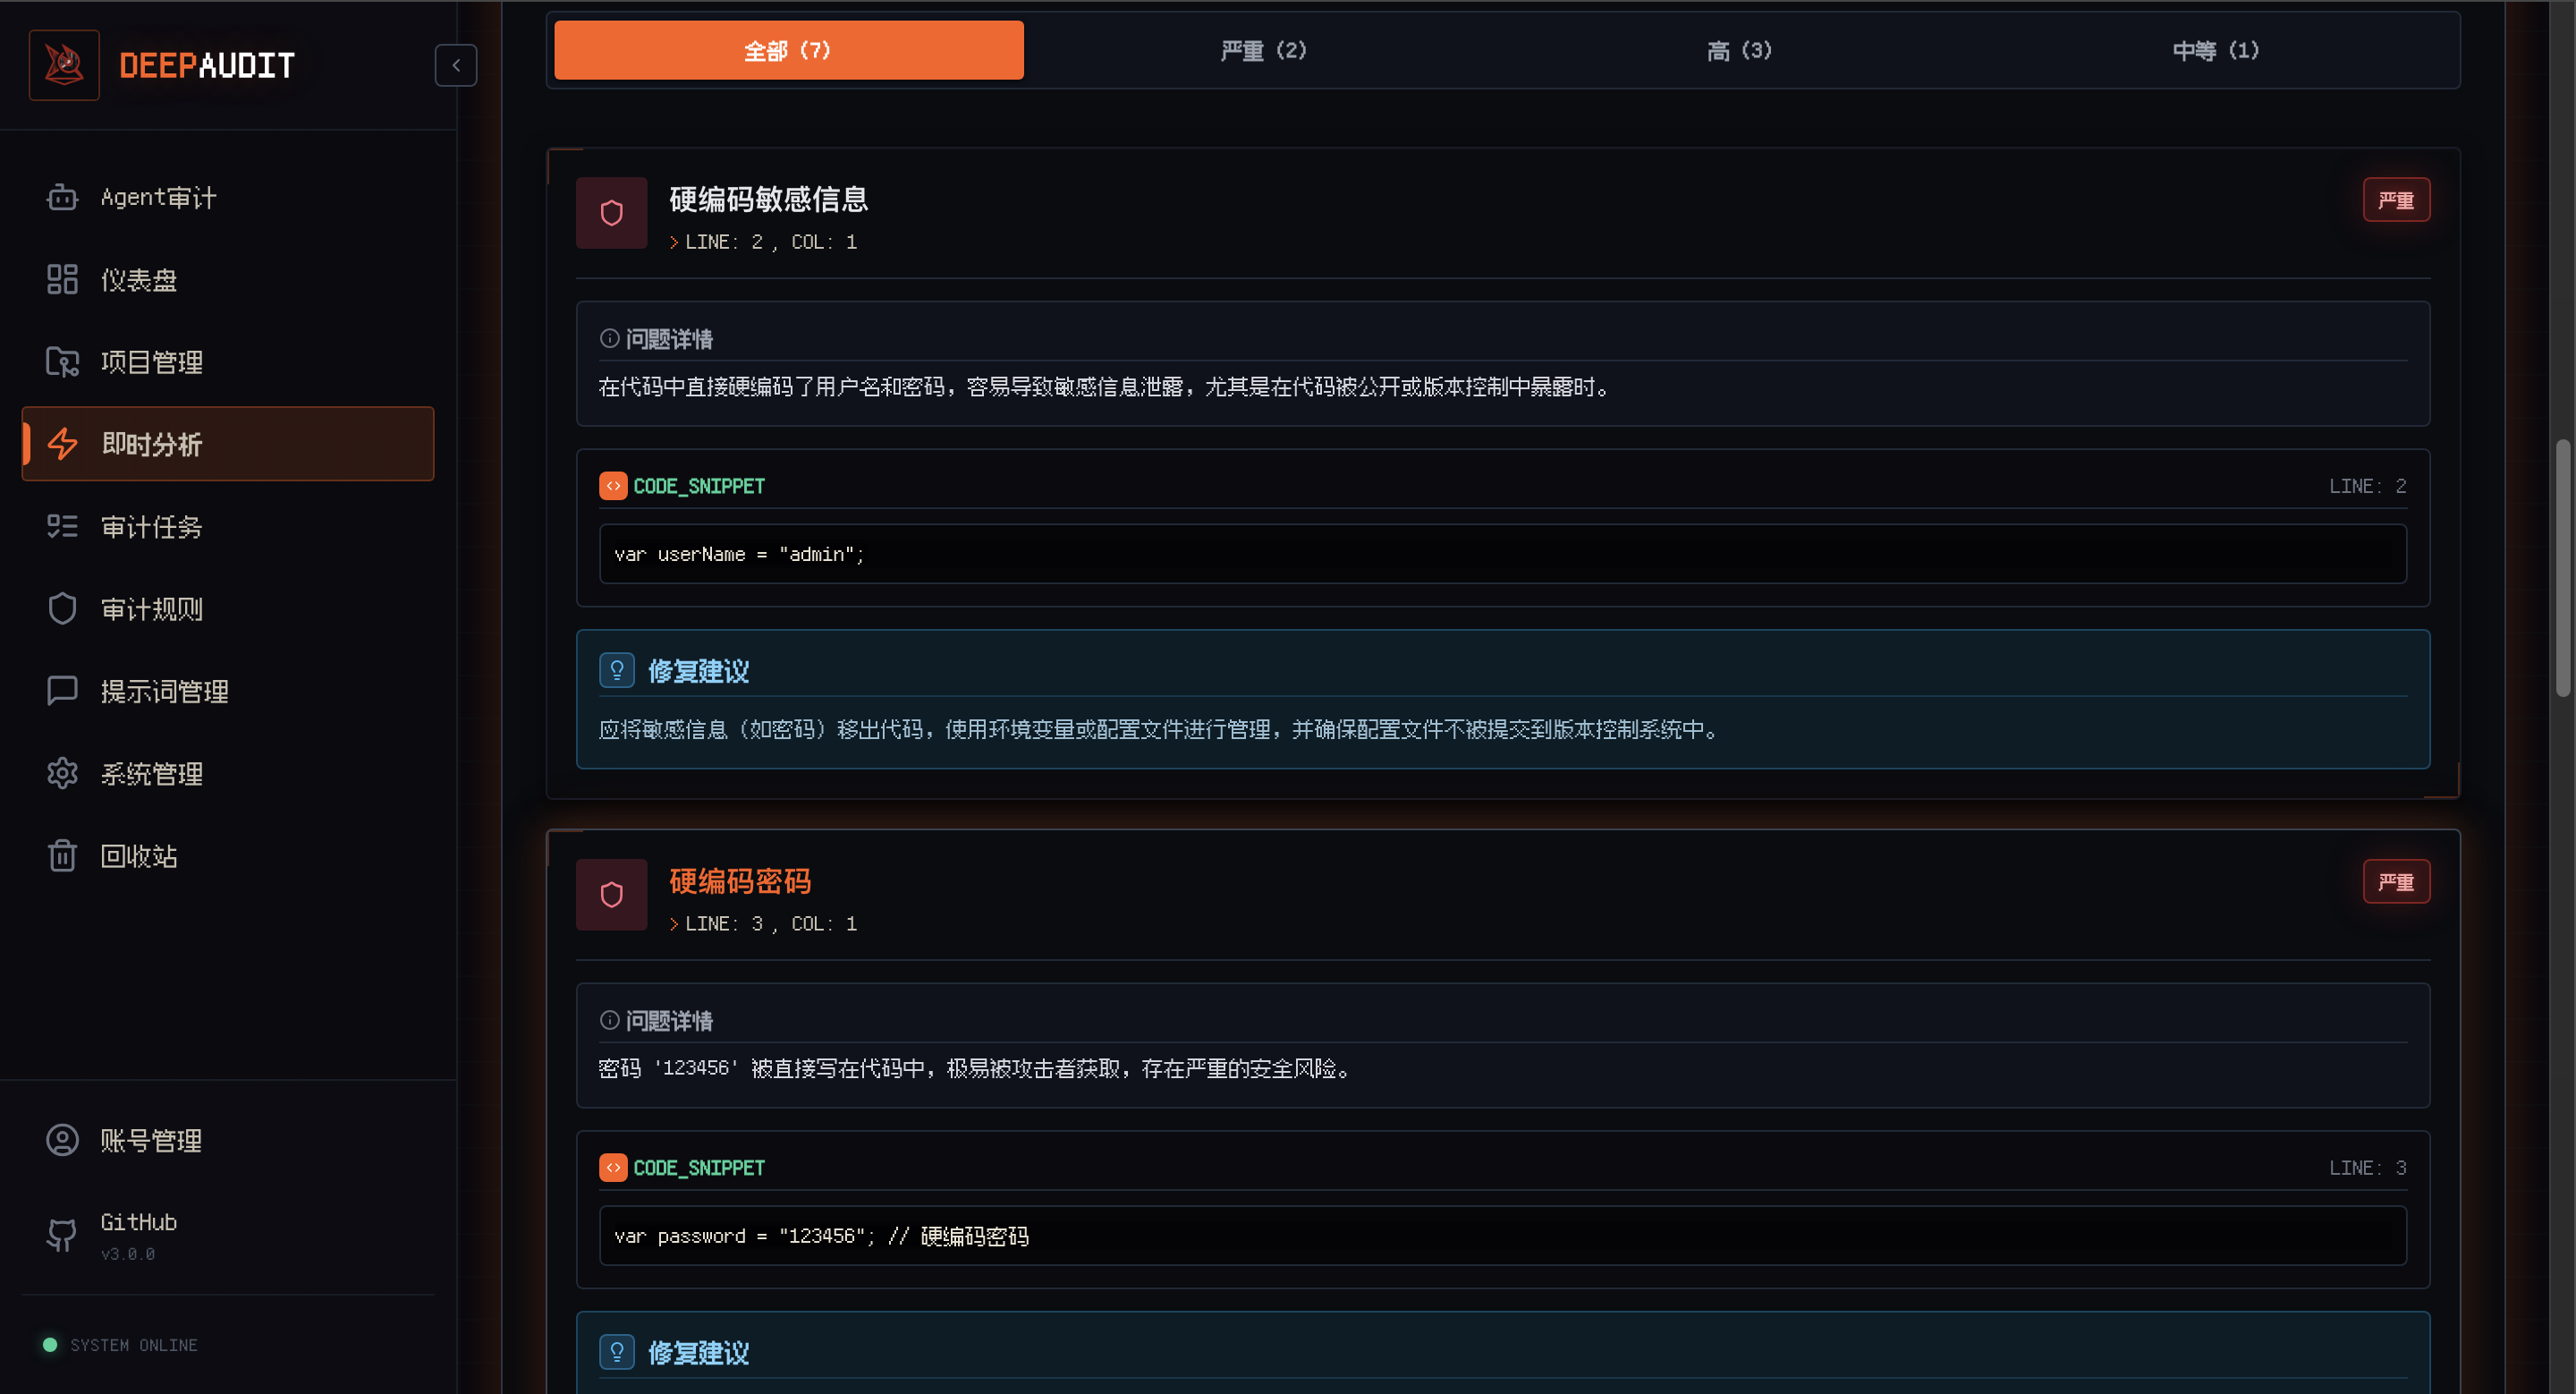
⚡ त्वरित विश्लेषण

त्वरित विश्लेषण
कोड पेस्ट करें / फ़ाइल अपलोड करें, सेकंडों में परिणाम पाएं
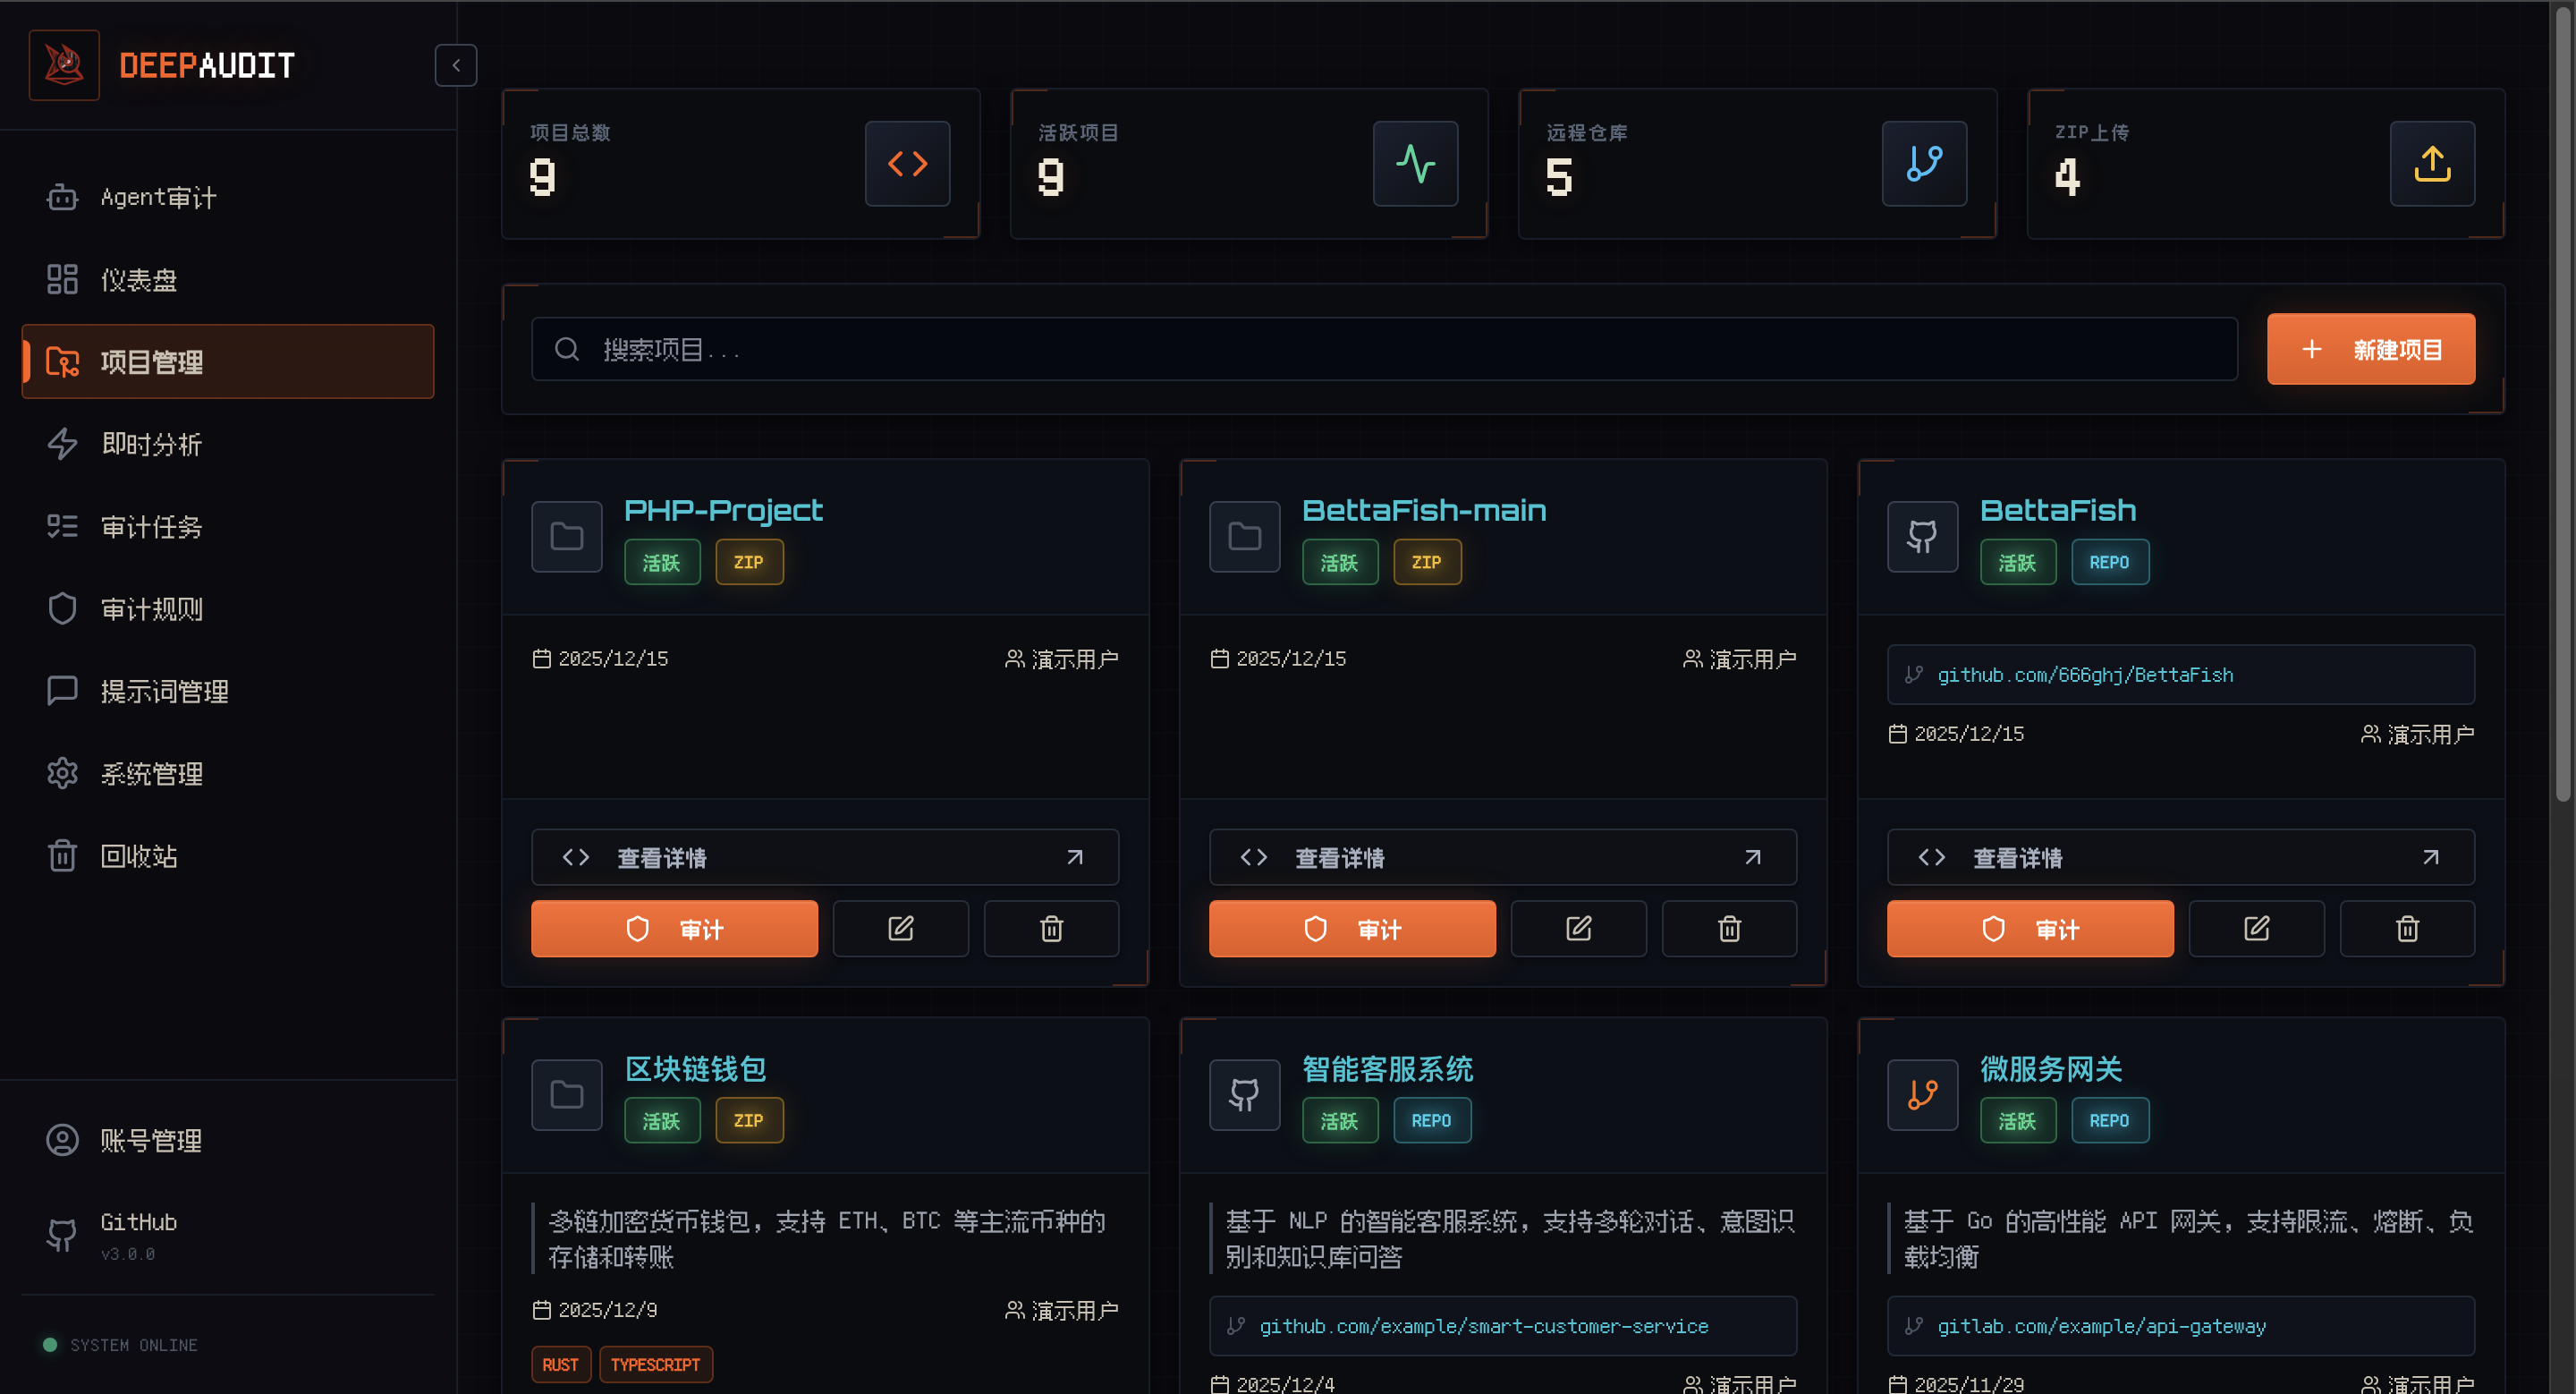
🗂️ प्रोजेक्ट प्रबंधन

प्रोजेक्ट प्रबंधन
GitHub/GitLab/Gitea से इम्पोर्ट करें, कई प्रोजेक्ट्स का सहयोगात्मक प्रबंधन

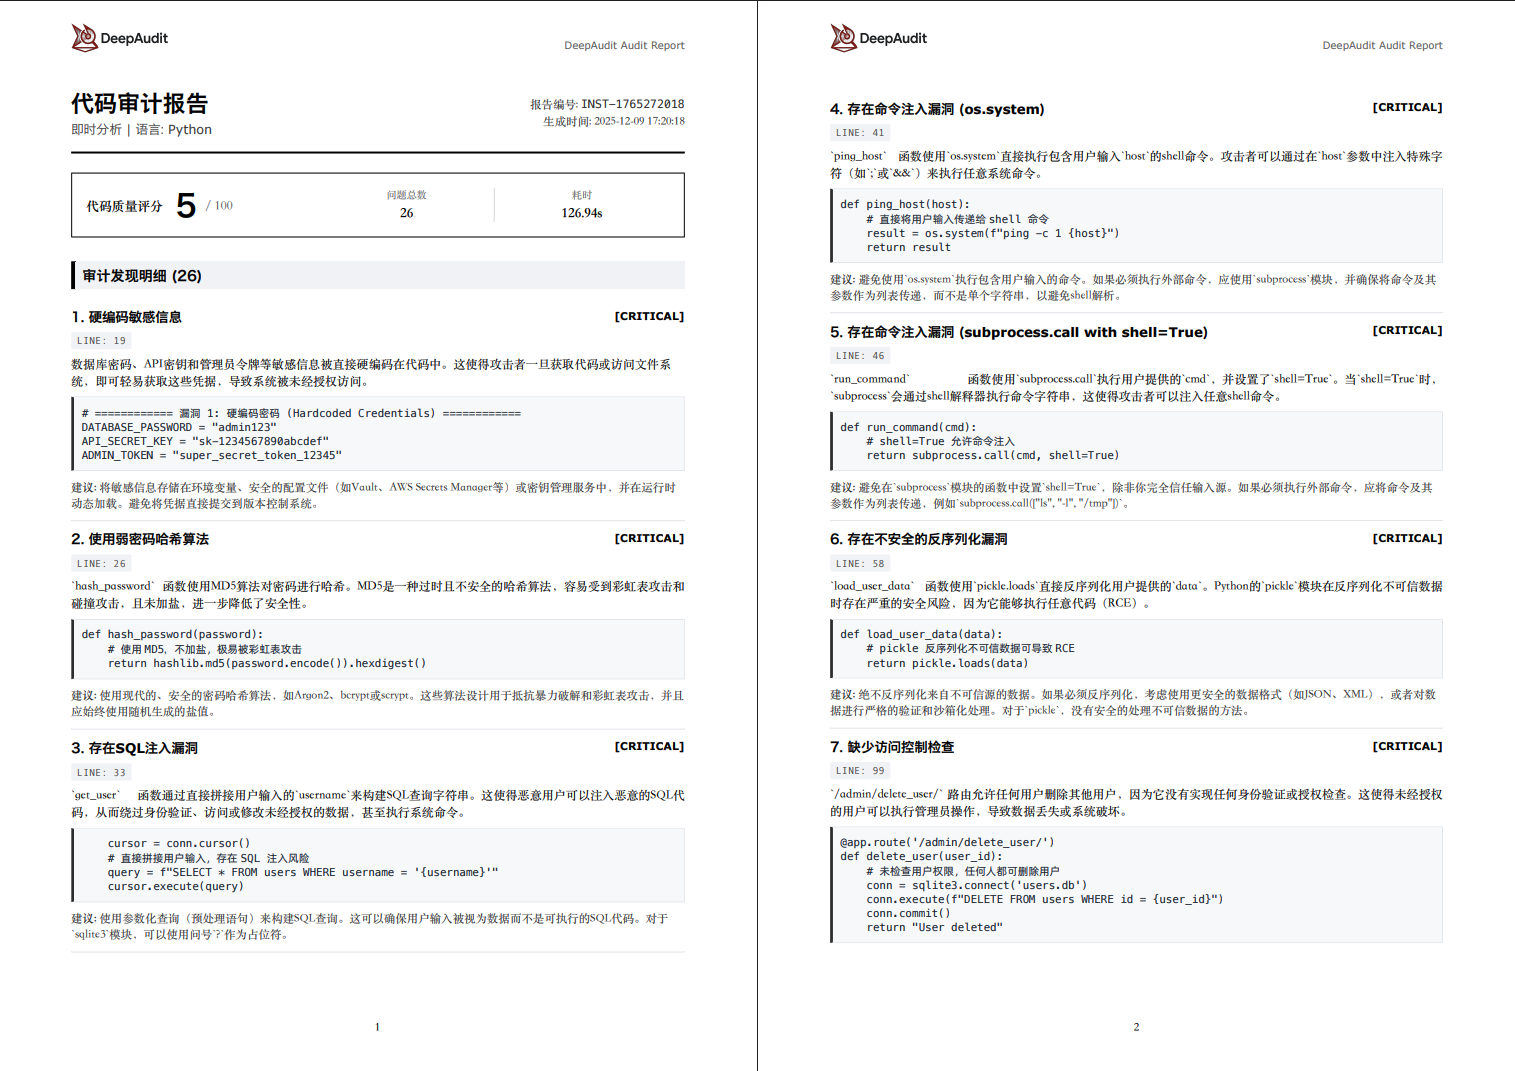
📊 व्यावसायिक रिपोर्ट

ऑडिट रिपोर्ट

एक क्लिक में PDF / Markdown / JSON एक्सपोर्ट करें(चित्र में त्वरित मोड है, Agent मोड रिपोर्ट नहीं)


🏆 CVE भेद्यता खोज

DeepAudit(क्लोज-सोर्स संस्करण) ने सफलतापूर्वक 49 CVE नंबर और 6 GHSA सुरक्षा सलाहकार प्राप्त किए हैं 🦞

जिसमें 17 प्रसिद्ध ओपन-सोर्स प्रोजेक्ट शामिल हैं

OpenClaw🦞 भेद्यता खोज उपलब्धियां

DeepAudit के आंतरिक परीक्षण संस्करण ने OpenClaw प्रोजेक्ट का गहन सुरक्षा ऑडिट किया है। अब तक 6 सुरक्षा भेद्यताएं खोजी जा चुकी हैं, जिनकी आधिकारिक रूप से पुष्टि की गई है और सुरक्षा सलाहकार (GHSA) जारी किए गए हैं। भेद्यता प्रकारों में कमांड इंजेक्शन, सिग्नेचर वेरिफिकेशन बायपास, रिमोट कोड एक्ज़ीक्यूशन, क्रेडेंशियल लीक, संसाधन थकावट और संवेदनशील जानकारी का रिसाव शामिल हैं, जिनमें कई High-स्तरीय भेद्यताएं भी शामिल हैं। अधिक भेद्यताएं लगातार खोजी जा रही हैं।

GHSA नंबरप्रोजेक्टप्रोजेक्ट लोकप्रियताभेद्यता प्रकारगंभीरता
GHSA-g353-mgv3-8pcjOpenClawStarsSignature Verification Bypass8.6
GHSA-99qw-6mr3-36qrOpenClawStarsCode Execution8.5
GHSA-7h7g-x2px-94hjOpenClawStarsCredential Exposure6.9
GHSA-g2f6-pwvx-r275OpenClawStarsCommand InjectionMedium
GHSA-jq3f-vjww-8rq7OpenClawStarsResource ExhaustionHigh
GHSA-xwcj-hwhf-h378OpenClawStarsInformation DisclosureMedium
टूल डाउनलोड करें