
 lightspin-tech/red-detector
AWS EC2 इंस्टेंसेस के लिए Vuls, Lynis, और Chkrootkit का उपयोग करते हुए स्नैपशॉट-आधारित ऑफलाइन विश्लेषण के माध्यम से स्वचालित भेद्यता, गलत कॉन्फ़िगरेशन और रूटकिट स्कैनर।

अपने EC2 इंस्टेंस को स्कैन करें और Vuls (https://vuls.io/en/) का उपयोग करके इसकी कमजोरियों का पता लगाएं।
Lynis (https://cisofy.com/solutions/#lynis) का उपयोग करके अपने EC2 इंस्टेंस की सुरक्षा गलत कॉन्फ़िगरेशन की जाँच करें।
Chkrootkit (http://www.chkrootkit.org/) का उपयोग करके अपने EC2 इंस्टेंस में रूटकिट के संकेतों की जाँच करें।
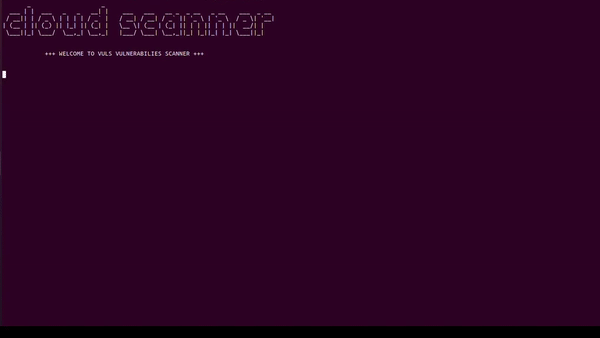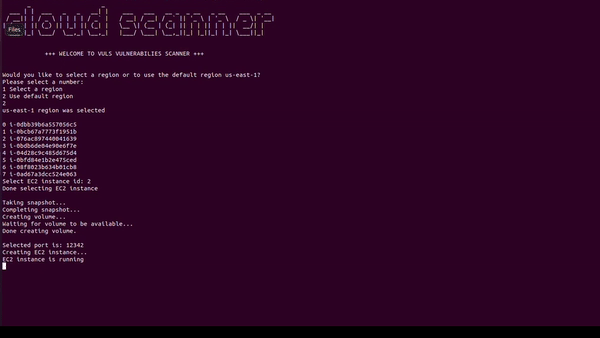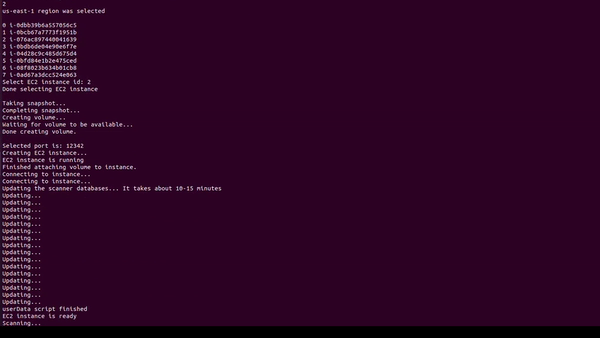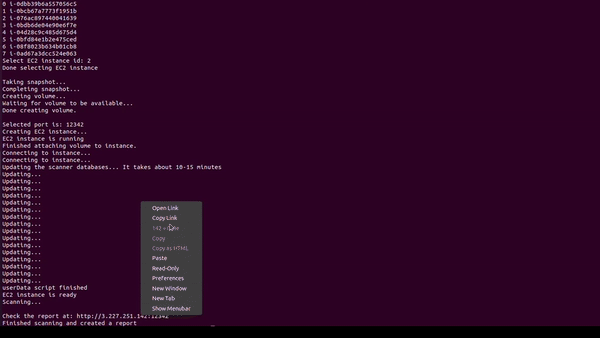
क्रियाओं का विवरण:
| आवश्यक क्रिया अनुमति | इसकी आवश्यकता क्यों है |
|---|---|
| "AttachVolume" | स्कैनिंग के लिए लिए गए स्नैपशॉट के साथ वॉल्यूम को EC2 इंस्टेंस से अटैच करने में सक्षम बनाता है। |
| "AuthorizeSecurityGroupIngress" | EC2 इंस्टेंस के लिए सुरक्षा समूह अटैच करने में सक्षम बनाता है। इसमें SSH पोर्ट और स्कैन UI एक्सेस के लिए उत्पन्न एक यादृच्छिक पोर्ट के IP अनुमतियाँ शामिल हैं। |
| "DescribeInstances" | क्लाइंट के EC2 इंस्टेंस विवरण तक पहुँच प्रदान करता है। |
| "CreateKeyPair" | एक कुंजी जोड़ी बनाने में सक्षम बनाता है, जिसका उपयोग EC2 इंस्टेंस की कुंजी के रूप में किया जाता है। |
| "CreateTags" | वॉल्यूम और स्नैपशॉट पर टैग बनाने में सक्षम बनाता है। |
| "DescribeRegions" | क्लाइंट के सक्रिय क्षेत्रों तक पहुँच प्रदान करता है ताकि उपयोगकर्ता स्कैन के लिए प्रासंगिक क्षेत्र चुन सके। |
| "RunInstances" | उपयोगकर्ता के खाते के अंतर्गत एक EC2 इंस्टेंस बनाने में सक्षम बनाता है। |
| "ReportInstanceStatus" | बनाए गए EC2 इंस्टेंस की वर्तमान स्थिति प्राप्त करने में सक्षम बनाता है ताकि यह सुनिश्चित हो सके कि यह चल रहा है। |
| "DescribeSnapshots" | लिए गए स्नैपशॉट की वर्तमान स्थिति प्राप्त करने में सक्षम बनाता है ताकि यह सुनिश्चित हो सके कि यह उपलब्ध है। |
| "DescribeImages" | नवीनतम Ubuntu AMI प्राप्त करने के लिए AMI की क्वेरी करने में सक्षम बनाता है। |
| "DescribeVolumeStatus" | बनाए जा रहे वॉल्यूम की वर्तमान स्थिति प्राप्त करने में सक्षम बनाता है। |
| "DescribeVolumes" | वॉल्यूम के बारे में विवरण प्राप्त करने में सक्षम बनाता है। |
| "CreateVolume" | एक वॉल्यूम बनाने में सक्षम बनाता है, ताकि इसे लिए गए स्नैपशॉट से अटैच किया जा सके और स्कैनिंग के लिए उपयोग किए जाने वाले EC2 इंस्टेंस से जोड़ा जा सके। |
| "DescribeAvailabilityZones" | क्लाइंट के सक्रिय उपलब्धता क्षेत्रों तक पहुँच प्रदान करता है, ताकि EC2 इंस्टेंस से अटैच किए जाने वाले बनाए गए वॉल्यूम के लिए एक का चयन किया जा सके। |
| "DescribeVpcs" | क्लाइंट के डिफ़ॉल्ट VPC को प्राप्त करने में सक्षम बनाता है। EC2 के सुरक्षा समूह निर्माण के लिए उपयोग किया जाता है। |
| "CreateSecurityGroup" | एक सुरक्षा समूह बनाने में सक्षम बनाता है जो EC2 इंस्टेंस से अटैच किया जाता है। |
| "CreateSnapshot" | एक स्नैपशॉट लेने में सक्षम बनाता है। चुने गए EC2 इंस्टेंस का स्नैपशॉट लेने के लिए उपयोग किया जाता है। |
| "DeleteSnapshot" | प्रक्रिया के दौरान बनाए गए पुराने स्नैपशॉट को हटाने में सक्षम बनाता है |
sudo git clone https://github.com/lightspin-tech/red-detector.git
pip3 install -r requirements.txt
python3 main.py
usage: main.py [-h] [--region REGION] [--instance-id INSTANCE_ID] [--keypair KEYPAIR] [--log-level LOG_LEVEL]

optional arguments:
  -h, --help                show this help message and exit
  --region REGION           region name
  --instance-id INSTANCE_ID EC2 instance id
  --keypair KEYPAIR         existing key pair name
  --log-level LOG_LEVEL log level
python3 main.py --log-level DEBUG
ssh ubuntu@PUBLICIP -i KEYPAIR.pemtail /var/log/user-data.logतकनीकी जानकारी के लिए, [email protected] पर हमसे संपर्क करें।
इस क्षमता को और अधिक उन्नत रूप में देखना चाहते हैं? Lightspin.io देखें।
यह रिपॉजिटरी Apache License 2.0 के तहत उपलब्ध है।






