 lcvvvv/kscan
बहु-प्रोटोकॉल पोर्ट स्कैनर जिसमें फिंगरप्रिंट पहचान, सेवा पहचान, और ब्रूट-फोर्स प्रमाणीकरण परीक्षण शामिल है। 1200+ प्रोटोकॉल, 10000+ फिंगरप्रिंट, और स्वचालित नेटवर्क टोही का समर्थन करता है।


[[中文 Readme]][url-doczh] | [[English Readme]][url-docen]
यह उपकरण केवल कानूनी रूप से अधिकृत उद्यम सुरक्षा निर्माण गतिविधियों और व्यक्तिगत सीखने के उद्देश्यों के लिए है। यदि आपको इस उपकरण की उपयोगिता का परीक्षण करने की आवश्यकता है, तो कृपया स्वयं एक लक्ष्य वातावरण तैयार करें।
इस उपकरण का उपयोग करके परीक्षण करते समय, आपको यह सुनिश्चित करना होगा कि यह कार्य स्थानीय कानूनों और विनियमों का अनुपालन करता है और आपने पर्याप्त अधिकार प्राप्त कर लिए हैं। कृपया अनधिकृत लक्ष्यों को स्कैन न करें।
यदि उपरोक्त निषिद्ध कृत्य पाए जाते हैं, तो हम आपके खिलाफ कानूनी कार्रवाई करने का अधिकार सुरक्षित रखते हैं।
यदि आप इस उपकरण का उपयोग करने की प्रक्रिया में कोई अवैध कार्य करते हैं, तो आपको स्वयं परिणाम भुगतने होंगे, और हम कोई कानूनी या संबद्धता जिम्मेदारी नहीं लेंगे।
इस उपकरण को स्थापित और उपयोग करने से पहले, कृपया सुनिश्चित करें कि आपने सभी शर्तों को ध्यान से पढ़ और पूरी तरह से समझ लिया है।
जब तक आपने इस अनुबंध की सभी शर्तों को पूरी तरह से नहीं पढ़ा, पूरी तरह से समझा और स्वीकार नहीं किया है, तब तक कृपया इस उपकरण को स्थापित और उपयोग न करें। आपका उपयोग या किसी अन्य स्पष्ट या अंतर्निहित तरीके से इस अनुबंध को स्वीकार करना यह माना जाएगा कि आपने इस अनुबंध को पढ़ लिया है और इसके द्वारा बाध्य होने के लिए सहमत हैं।
     _   __
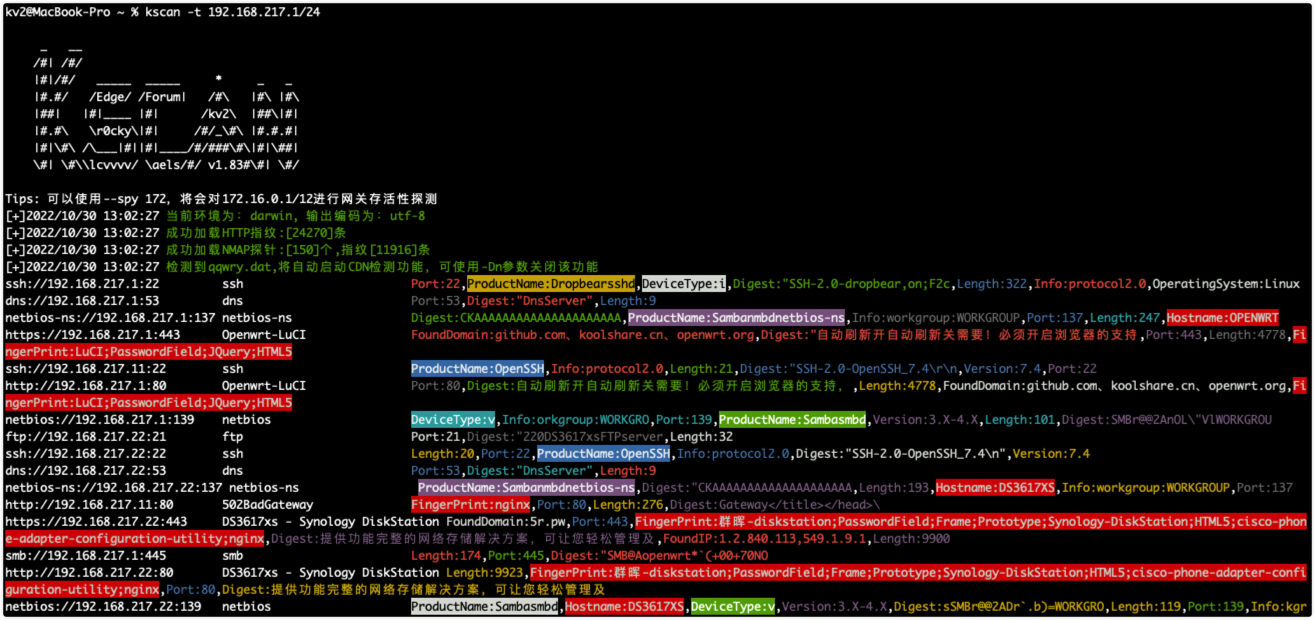
    /#| /#/    हल्का व्यापक स्कैनिंग उपकरण by:kv2
    |#|/#/  _____  _____     *     _   _
    |#.#/  /Edge/ /Forum\   /#\   /#\ /#\
    |##|  |#|____ |#|      /Kv2\  |##\|#|
    |#.#\  \r0cky\|#|     /#/_\#\ |#.#.#|
    |#|\#\/\___|#||#|____/#/Rui\#\|#|\##|
    \#| \#\lcvvvv/ \aels/#/ v1.87#\#/ \#/
Kscan एक विशुद्ध रूप से Go में विकसित सर्वांगीण स्कैनर है, जिसमें पोर्ट स्कैनिंग, प्रोटोकॉल डिटेक्शन, फिंगरप्रिंट पहचान और ब्रूट फोर्स क्रैकिंग जैसी सुविधाएँ शामिल हैं। यह 1200+ प्रोटोकॉल, 10000+ प्रोटोकॉल फिंगरप्रिंट और 20000+ एप्लिकेशन फिंगरप्रिंट, और 10 से अधिक ब्रूट फोर्स प्रोटोकॉल का समर्थन करता है।
वर्तमान में समान एसेट स्कैनिंग, फिंगरप्रिंट पहचान और भेद्यता जांच के लिए कई उपकरण पहले से मौजूद हैं, और कुछ बेहतरीन उपकरण भी हैं, लेकिन Kscan में कई अलग-अलग विचार हैं।
Kscan विभिन्न इनपुट प्रारूपों को स्वीकार करने में सक्षम होना चाहता है, उपयोग से पहले स्कैन ऑब्जेक्ट को वर्गीकृत करने की आवश्यकता नहीं है, जैसे कि IP या URL पते में अंतर करना, जो निस्संदेह उपयोगकर्ता के लिए अतिरिक्त कार्य है। सभी आइटम सामान्य रूप से इनपुट और पहचाने जा सकते हैं। यदि यह URL पता है, तो पथ को बनाए रखते हुए जांच की जाएगी; यदि यह केवल IP:पोर्ट है, तो पहले उस पोर्ट के लिए प्रोटोकॉल पहचान की जाएगी। वर्तमान में Kscan तीन इनपुट विधियों का समर्थन करता है (-t,--target|-f,--fofa|--spy)।
Kscan ने दक्षता के लिए केवल पोर्ट नंबर और सामान्य प्रोटोकॉल की तुलना करके पोर्ट प्रोटोकॉल की पुष्टि करने का प्रयास नहीं किया है, और न ही केवल वेब एसेट का पता लगाता है। इस पहलू में, Kscan सटीकता और व्यापकता पर अधिक जोर देता है। केवल उच्च सटीकता वाली प्रोटोकॉल पहचान ही बाद की एप्लिकेशन-लेयर पहचान के लिए अच्छी जांच की स्थिति प्रदान कर सकती है।
Kscan मॉड्यूलर तरीके से केवल कार्यात्मक स्टैकिंग नहीं करता है, जैसे कि एक मॉड्यूल केवल शीर्षक प्राप्त करता है, दूसरा मॉड्यूल केवल SMB जानकारी प्राप्त करता है, आदि, स्वतंत्र रूप से चलता है और स्वतंत्र रूप से आउटपुट देता है, बल्कि पोर्ट के आधार पर एसेट जानकारी आउटपुट करता है। उदाहरण के लिए, यदि पोर्ट प्रोटोकॉल HTTP है, तो स्वचालित रूप से बाद की फिंगरप्रिंट पहचान और शीर्षक प्राप्ति होगी; यदि पोर्ट प्रोटोकॉल RPC है, तो होस्टनाम प्राप्त करने का प्रयास किया जाएगा, आदि।
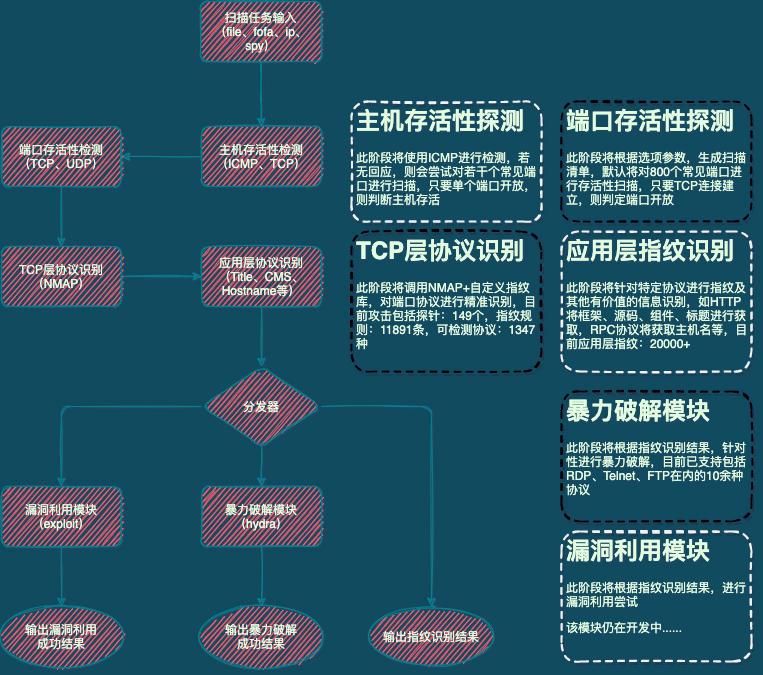
Kscan वर्तमान में लक्ष्य इनपुट करने के तीन तरीके प्रदान करता है
IP पता:114.114.114.114
IP पता श्रेणी:114.114.114.114-115.115.115.115
URL पता:https://www.baidu.com
फ़ाइल पता:/tmp/target.txt
[खाली]:स्थानीय मशीन के IP पते का पता लगाएगा, स्थानीय IP के B-सेगमेंट की जांच करेगा
[all]:सभी निजी नेटवर्क पतों (192.168/172.32/10 आदि) की जांच करेगा
IP पता:निर्दिष्ट IP पते के B-सेगमेंट की जांच करेगा
fofa खोज कीवर्ड:सीधे fofa खोज परिणाम लौटाएगा
usage: kscan [-h,--help,--fofa-syntax] (-t,--target,-f,--fofa,--spy) [-p,--port|--top] [-o,--output] [-oJ] [--proxy] [--threads] [--path] [--host] [--timeout] [-Pn] [-Cn] [-sV] [--check] [--encoding] [--hydra] [hydra options] [fofa options]

