 koutto/web-brutator
तेज़ मॉड्यूलर वेब इंटरफेस ब्रूटफोर्सर

तेज़ मॉड्यूलर वेब इंटरफेस ब्रूटफोर्सर
python3 -m pip install -r requirements.txt
$ python3 web-brutator.py -h

 __      __      ___.            __________                __          __
/  \    /  \ ____\_ |__          \______   \_______ __ ___/  |______ _/  |_  ___________
\   \/\/   // __ \| __ \   ______ |    |  _/\_  __ \  |  \   __\__  \   __\ /  _ \_  _ _\
 \        /\  ___/| \_\ \ /_____/ |    |   \ |  | \/  |  /|  |  / __ \|  | (  <_> )  | \/
  \__/\  /  \___  >___  /         |______  / |__|  |____/ |__| (____  /__|  \____/|__|
       \/       \/    \/                 \/                         \/
                                                                        Version 0.2

usage: web-brutator.py [-h] [--url URL] [--target TYPE] [-u USERNAME]
                       [-U USERLIST] [-p PASSWORD] [-P PASSLIST]
                       [-C COMBOLIST] [-t THREADS] [-s] [-v] [-e MAX_ERRORS]
                       [--timeout TIMEOUT] [-l]

optional arguments:
  -h, --help                   show this help message and exit
  --url URL                    Target URL
  --target TYPE                Target type
  -u, --username USERNAME      Single username
  -U, --userlist USERLIST      Usernames list
  -p, --password PASSWORD      Single password
  -P, --passlist PASSLIST      Passwords list
  -C, --combolist COMBOLIST    Combos username:password list
  -t, --threads THREADS        Number of threads [1-50] (default: 10)
  -s, --stoponsuccess          Stop on success
  -v, --verbose                Print every tested creds
  -e, --max-errors MAX_ERRORS  Number of accepted consecutive errors (default: 10)
  --timeout TIMEOUT            Time limit on the response (default: 20s)
  -l, --list-modules           Display list of modules
उदाहरण:
python3 web-brutator.py --target jenkins --url https://mytarget.com -U ./usernames.txt -P ./passwords.txt -s -t 40
सूचना: कुछ उत्पाद विफल प्रमाणीकरण प्रयासों की निर्धारित संख्या के बाद खाता लॉकआउट लागू करते हैं (डिफ़ॉल्ट रूप से, जैसे Weblogic, Tomcat...)।
web-brutator उपयोगकर्ता को ब्रूटफोर्स हमले की शुरुआत में इस बात की सूचना देता है, यदि ऐसा मामला हो। ऐसे लक्ष्यों पर ब्रूटफोर्स शुरू करने से पहले इसे ध्यान में रखें।
web-brutator मानक वेब प्रमाणीकरण फॉर्म का स्वचालित रूप से पता लगा सकता है और स्वचालित रूप से ब्रूटफोर्स कर सकता है।
यह सुविधा standardform मॉड्यूल के माध्यम से उपलब्ध है, यह अभी भी प्रयोगात्मक है और कई अनुमानों पर आधारित होने के कारण गलत सकारात्मक/नकारात्मक परिणाम दे सकती है।
समर्थित नहीं:
उदाहरण:
python3 web-brutator.py --target standardform --url https://mytarget.com -U ./usernames.txt -P ./passwords.txt -s -t 40 -v
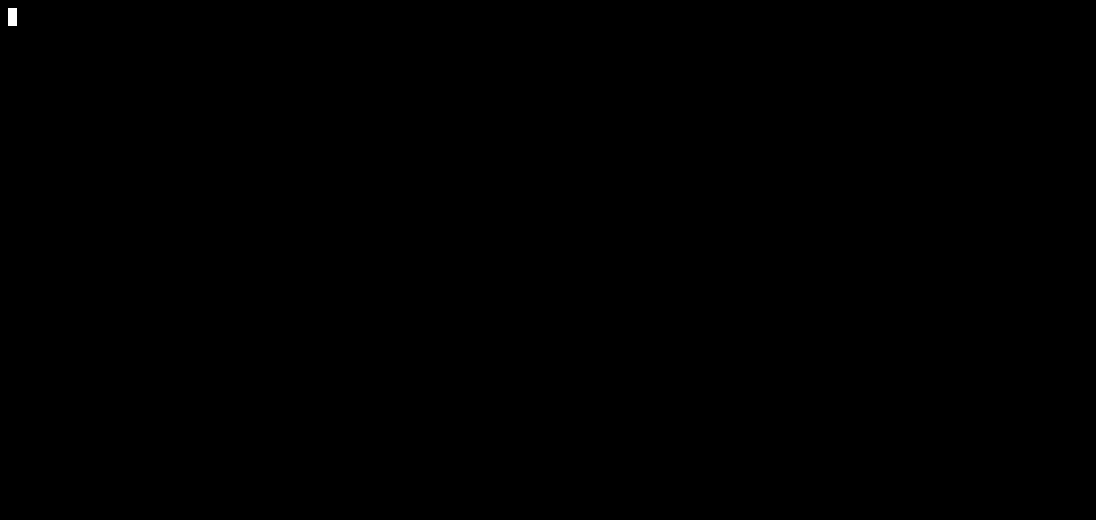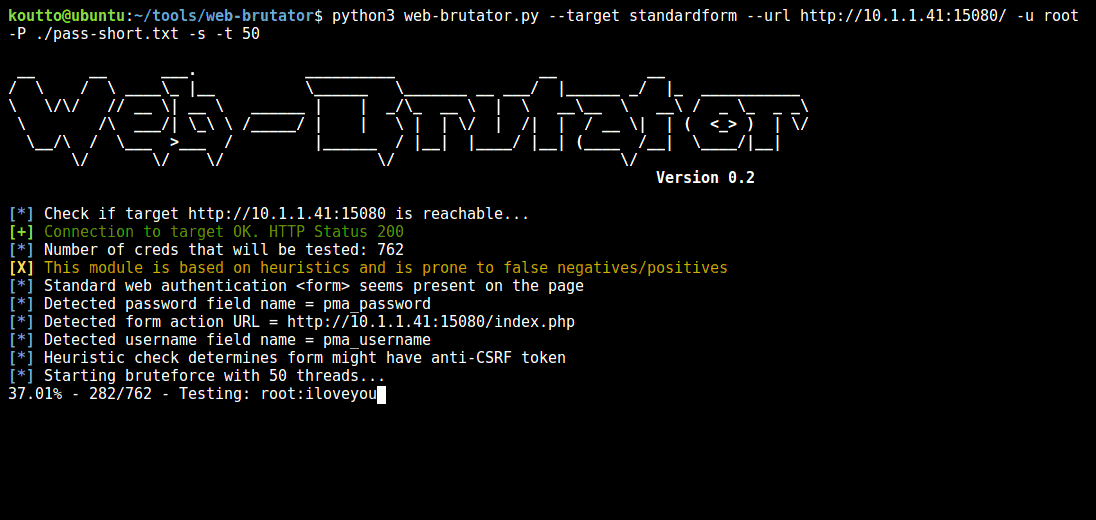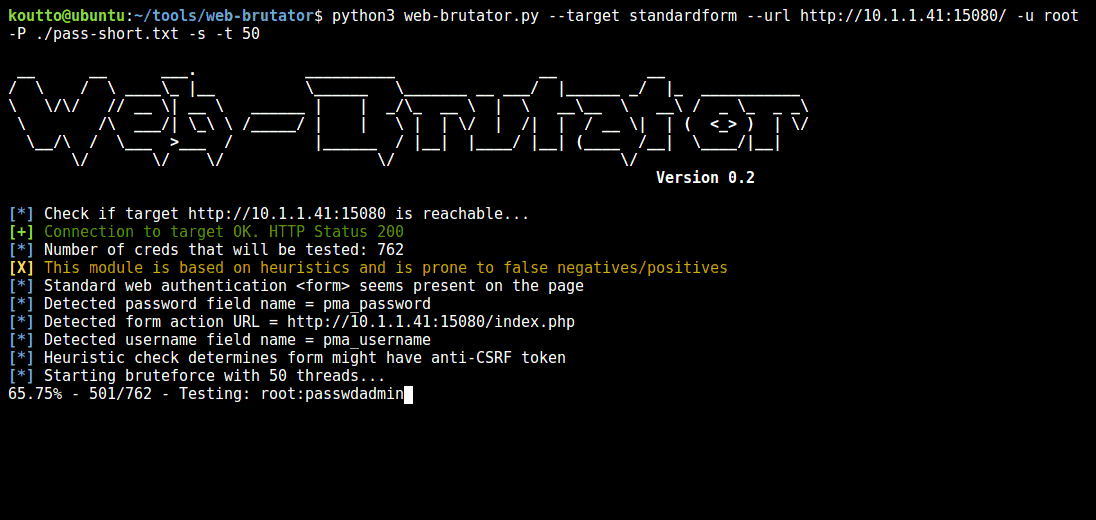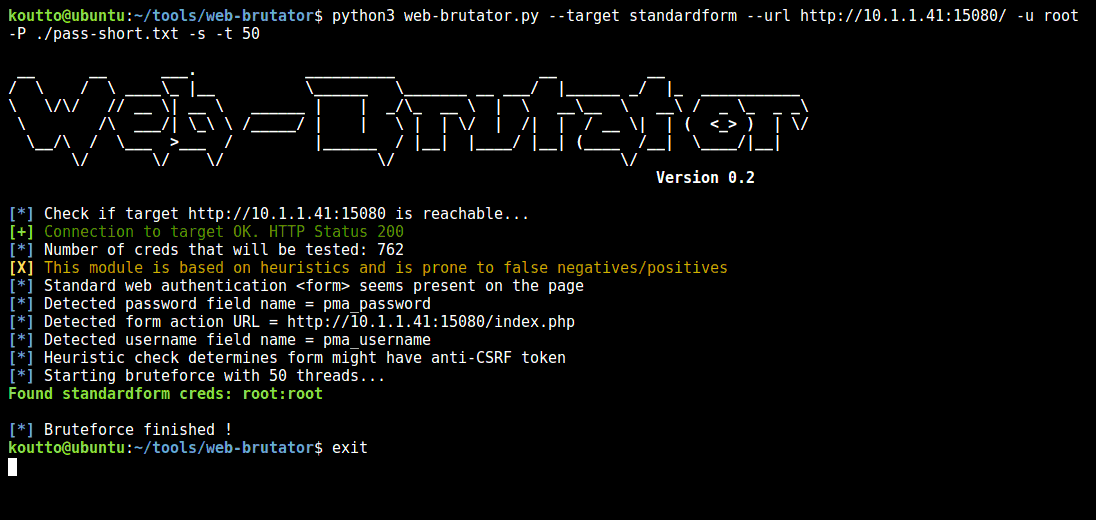 यह डेमो phpMyAdmin इंटरफ़ेस के विरुद्ध है
एक नया प्रमाणीकरण ब्रूटफोर्स मॉड्यूल जोड़ना काफी सीधा है:
lib/core/modules/ के अंतर्गत उपयुक्त नाम से एक नई फ़ाइल बनाएँ।lib/core/modules/ के अंतर्गत किसी मौजूदा मॉड्यूल को देखें। ध्यान दें कि HTTP अनुरोध Requester क्लास द्वारा प्रदान की गई स्थिर विधियों के माध्यम से किए जाने चाहिए: Requester.get(), Requester.post(), Requester.http_auth()।#!/usr/bin/env python3
# -*- coding: utf-8 -*-
from lib.core.Exceptions import AuthException, RequestException
from lib.core.Logger import logger
from lib.core.Requester import AuthMode, Requester
class Mymodule:
def __init__(self, url, verbose=False):
self.url = url
# Other self variables can go here
def check(self):
"""
This method is used to detect the presence of the targeted authentication
interface.
:return: Boolean indicating if the authentication interface has been detected
"""
# Implement code here
def try_auth(self, username, password):
"""
This method is used to perform one authentication attempt.
:param str username: Username to check
:param str password: Password to check
:return: Boolean indicating authentication status
:raise AuthException:
"""
# Implement code here
-l विकल्प का उपयोग करके जाँचें)।





