 klezvirus/cheesetools
स्व-विकसित उपकरण पार्श्व आंदोलन/कोड निष्पादन के लिए

यह रिपॉजिटरी पहले से मौजूद [MiscTool][1] पर आधारित है, इसलिए rasta-mouse को उन्हें जारी करने और मुझे उन पर काम करने की सही प्रेरणा देने के लिए बड़ा शाउट-आउट।
PsExec जैसी कार्यक्षमता के माध्यम से कमांड निष्पादन / पार्श्व गति। एक विशेषाधिकार प्राप्त उपयोगकर्ता के संदर्भ में चलना चाहिए। यह टूल rasta-mouse के CsExec पर आधारित है, लेकिन इसे सेवा निर्माण पर अतिरिक्त नियंत्रण की अनुमति देने के लिए डिज़ाइन किया गया है, विशेष रूप से:
CheeseExec.exe <targetMachine> <serviceName> <binPath> <action>
[TikiService][2] भी देखें।
Cheese PS एक कमांड निष्पादन / पार्श्व गति फ्रेमवर्क है। यह कोड लोड करने और चलाने के लिए System.Management.Automation.PowerShell पर निर्भर करता है।
यह टूल मूल रूप से स्थानीय या दूरस्थ लक्ष्यों पर PowerShell रनस्पेस बनाकर और उपयोग करके सामान्य प्रतिबंधों को बायपास करने में सक्षम है।
एक विशेषाधिकार प्राप्त उपयोगकर्ता के संदर्भ में चलना चाहिए (यदि PowerShell रिमोटिंग का उपयोग कर रहे हैं)।
यह टूल मूल रूप से rasta_mouse के CsPosh के संवर्धन के रूप में बनाया गया था, लेकिन यह स्वयं एक फ्रेमवर्क बनने के लिए पर्याप्त रूप से बढ़ गया, और अब इसे एक सामान्य PowerShell इंजेक्टर के रूप में उपयोग किया जा सकता है।
इस टूल के पीछे के विचार को निम्नलिखित लेख में संक्षेपित किया गया है:
मुख्य कार्यक्षमताएँ कार्यान्वित की गई हैं:
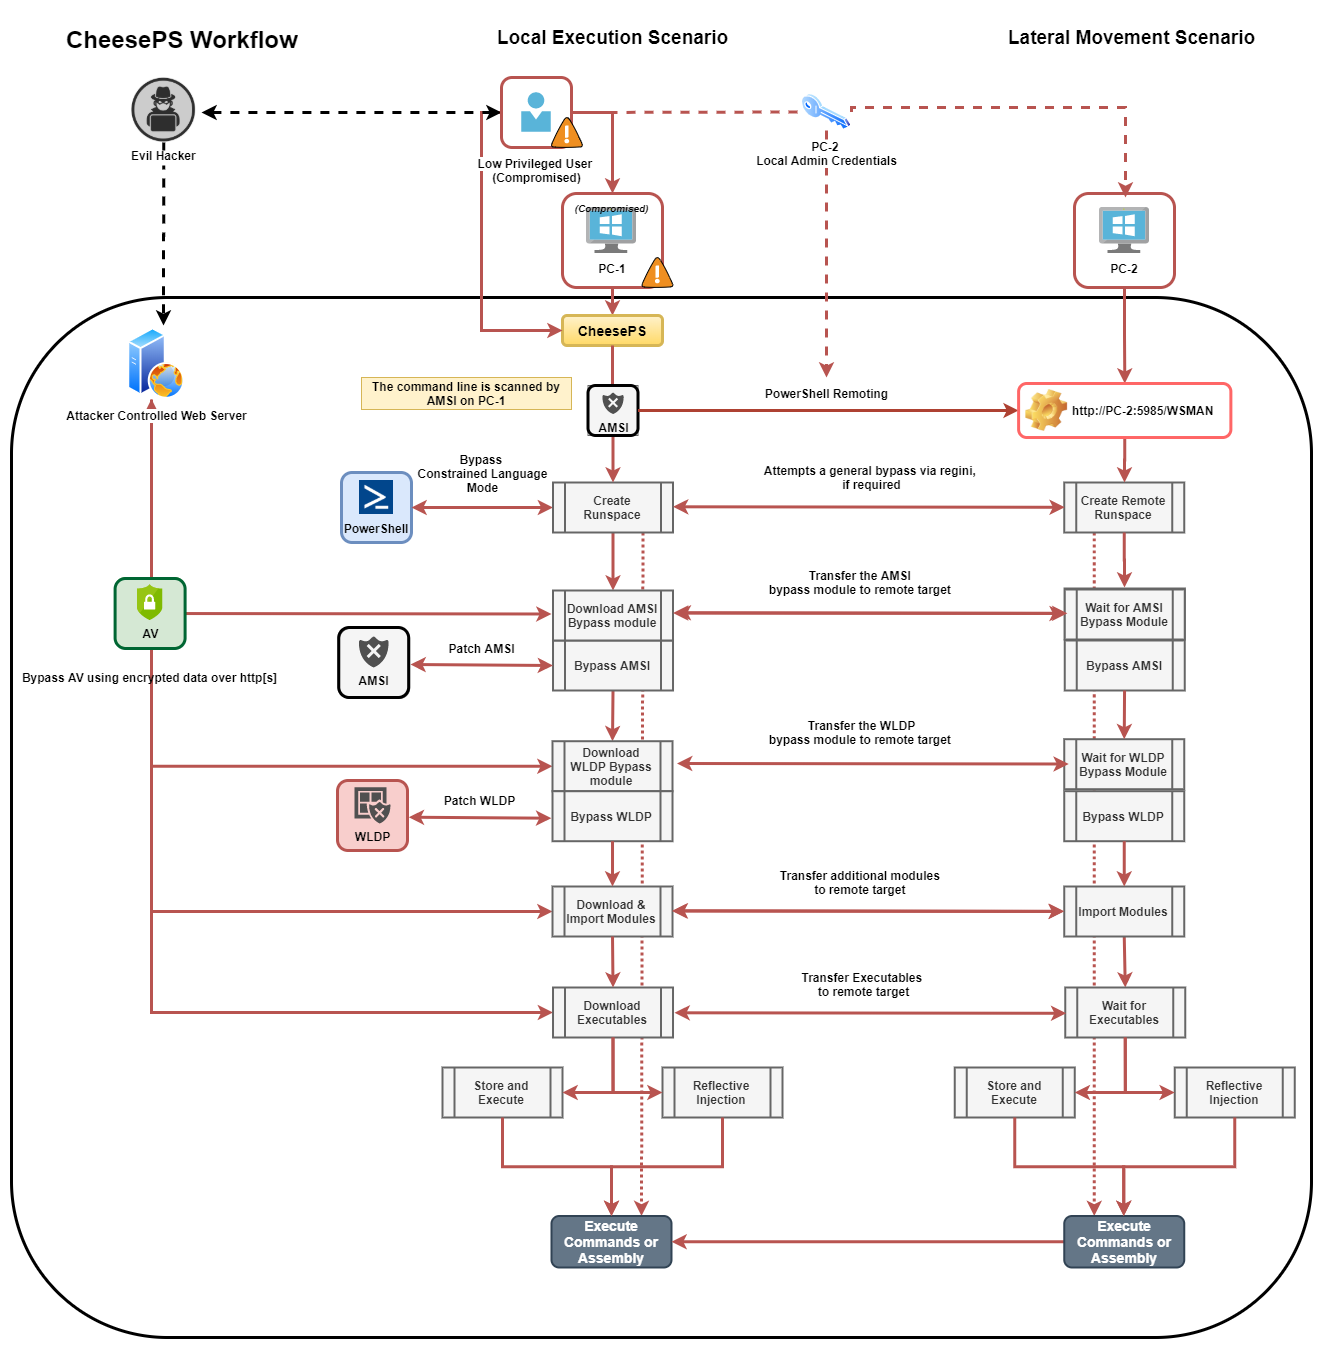
निम्नलिखित स्क्रीनशॉट टूल के वर्कफ़्लो का वर्णन करने वाला एक उचित रूप से सटीक आरेख है:
Usage:
  -t, --target=VALUE         Target machine
  -c, --code=VALUE           Code to execute
  -e, --encoded              Indicates that provided code is base64 encoded
  -a, --am-si-bypass=VALUE   Uses the given PowerShell script to bypass A-M-S-
                               I (fs, smb o http[s])
      --aX, --encrypted-am-si
                             Indicates that provided A.M.S.I. bypass is
                               encrypted
  -i, --import=VALUE         Imports additional PowerShell modules (fs, smb o
                               http[s])
      --iX, --encrypted-imports
                             Indicates that provided PowerShell modules are
                               encrypted
  -o, --outstring            Append Out-String to code
  -r, --redirect             Redirect stderr to stdout
  -d, --domain=VALUE         Domain for alternate credentials
  -u, --username=VALUE       Username for alternate credentials
  -p, --password=VALUE       Password for alternate credentials
  -X, --encrypt=VALUE        Encrypt a script with an hardcoded key
  -D, --decrypt=VALUE        Test decryption of a script with an hardcoded key
  -n, --skip-bypass=VALUE    Skip A.M.S.I (A), WLDP (W) or ALL (*) Bypass
                               techniques
  -l, --lockdown-escape      Try to enable PowerShell FullLanguage mode using
                               REGINI
  -w, --wldp-bypass=VALUE    Uses the given PowerShell script to bypass WLDP
                               (fs, smb o http[s])
      --wX, --encrypted-wldp Indicates that provided WLDP bypass is encrypted
  -x, --executable=VALUE     [Download and] Execute given executable
      --xX, --encrypted-executable
                             Indicates that provided Exe/DLL is encrypted
      --xCS, --executable-csharp
                             Indicates that the executable provided is C# -
                               (.NET)
  -R, --reflective-injection Uses Invoke-ReflectivePEInjection to load the
                               assmebly from memory (requires Invoke-
                               ReflectivePEInjection to be imported!)
  -P, --powershell-decrypt   Force use of PowerShell-based decryption
  -k, --encryption-key=VALUE Uses the provided key for encryption/decryption
      --ssl                  Force use of SSL
  -h, -?, --help             Show Help
नोट: यदि बिना किसी लक्ष्य के निष्पादित किया जाता है, तो स्क्रिप्ट स्थानीय मशीन के विरुद्ध निष्पादित होगी
[AmsiBypass][3] भी देखें।
DCOM के माध्यम से कमांड निष्पादन / पार्श्व गति। एक विशेषाधिकार प्राप्त उपयोगकर्ता के संदर्भ में चलना चाहिए। यह टूल rasta-mouse के CsDCOM पर आधारित है, लेकिन इसे अतिरिक्त विधियाँ जोड़ने के लिए बेहतर बनाया गया है, जो Philip Tsukerman द्वारा किए गए नए शोध के अनुकूल है। dcomcfg के माध्यम से प्रभावित DCOM ऑब्जेक्ट्स को अक्षम करने के प्रयासों को "ठीक" करने की एक प्रायोगिक विधि भी है, लेकिन इसके लिए ठीक से काम करने के लिए कुछ पूर्व शर्तों की आवश्यकता होती है।
इस टूल के पीछे के विचार को निम्नलिखित लेख में संक्षेपित किया गया है:
वर्तमान विधियाँ: MMC20.Application, ShellWindows, ShellBrowserWindow, ExcelDDE, VisioAddonEx,
OutlookShellEx, ExcelXLL, VisioExecLine, OfficeMacro.
Usage:
  -t, --target=VALUE         Target Machine
  -b, --binary=VALUE         Binary: powershell.exe
  -a, --args=VALUE           Arguments: -enc <blah>
  -m, --method=VALUE         Methods: MMC20Application, ShellWindows,
                               ShellBrowserWindow, ExcelDDE, VisioAddonEx,
                               OutlookShellEx, ExcelXLL, VisioExecLine,
                               OfficeMacro
  -r, --reg, --registry      Enable registry manipulation
  -h, -?, --help             Show Help
नोट: यदि -t . के साथ निष्पादित किया जाता है, तो स्क्रिप्ट स्थानीय मशीन के विरुद्ध निष्पादित होगी
[Lateral Movement Using DCOM Objects and C#][4] भी देखें
