 khast3x/redcloud
Docker का उपयोग करके स्वचालित रेड टीम इंफ्रास्ट्रक्चर तैनाती



प्रारंभिक रिलीज़। Redcloud के विकास से अपडेट रहने के लिए मुझे Twitter पर फ़ॉलो करें।
💁☁️🐚🌱
त्वरित प्रारंभ - आर्किटेक्चर - उपयोग-मामले - स्क्रीनशॉट
Redcloud Docker का उपयोग करके एक पूर्ण विकसित Red Team Infrastructure को तैनात करने के लिए एक शक्तिशाली और उपयोगकर्ता-अनुकूल टूलबॉक्स है। अपने टूल्स के लिए क्लाउड की गति का लाभ उठाएं। मिनटों में तैनाती। इसे अपने परिष्कृत वेब इंटरफ़ेस से उपयोग और प्रबंधित करें।
आपके पेनिट्रेशन टेस्ट, शूटिंग रेंज, रेड टीमिंग और बग बाउंटी के लिए आदर्श!
अपने अटैक इन्फ्रास्ट्रक्चर को बिना किसी परेशानी के सेल्फ-होस्ट करें, कुछ ही मिनटों में अपना खुद का लाइव, स्केलेबल और लचीला ऑफेंसिव इन्फ्रास्ट्रक्चर तैनात करें।
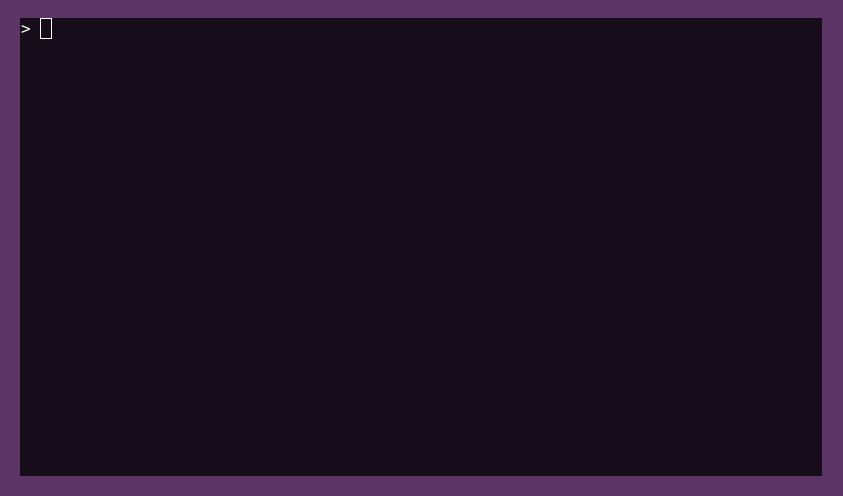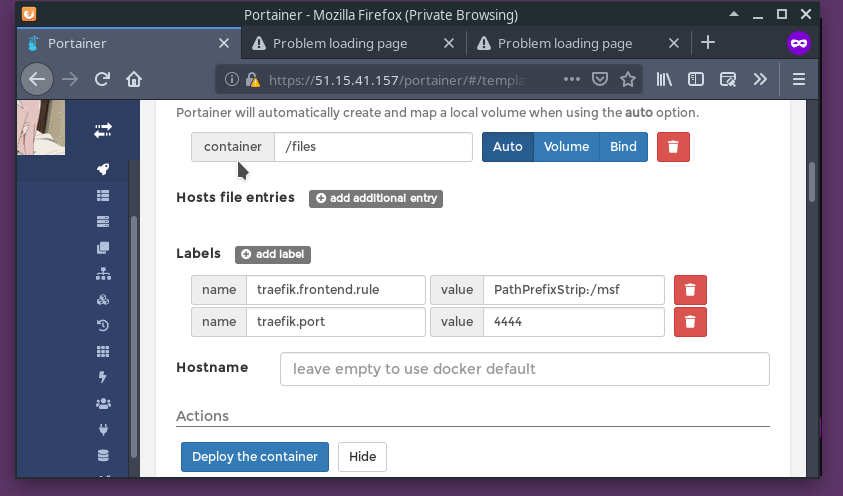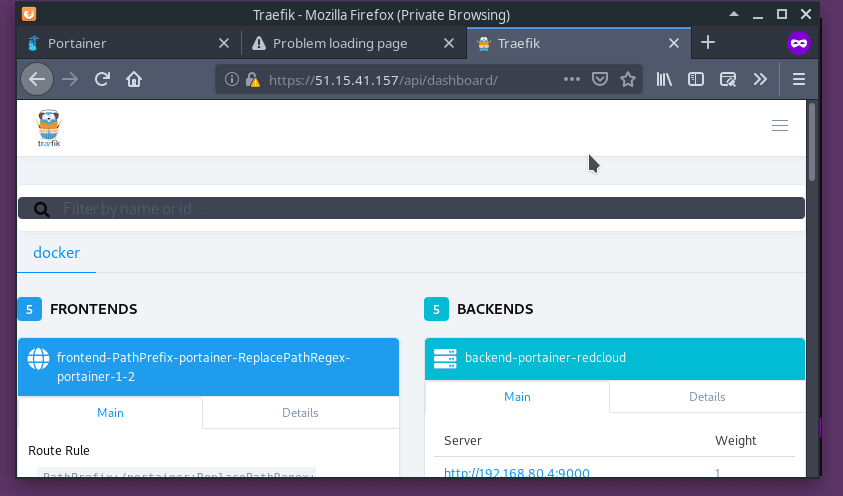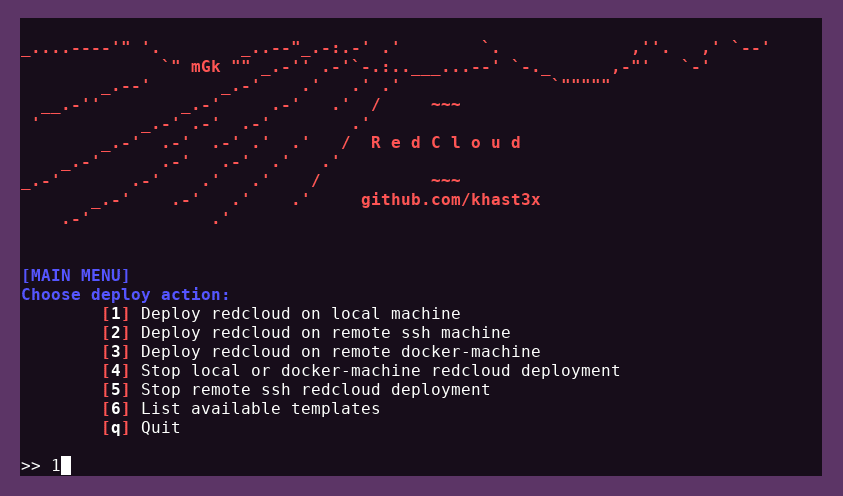
निम्नलिखित डेमो ssh के माध्यम से Redcloud की तैनाती को दर्शाता है, उसके बाद Metasploit। फिर हम Traefik और Metasploit से जुड़े एक लाइव वॉल्यूम को देखते हैं। अंत में, हम जांचते हैं कि Metasploit का DB वेब टर्मिनल के साथ कार्यात्मक है, कंटेनर को हटाते हैं, और Redcloud को समाप्त करते हैं।
सेटअप:```bash
cat ~/.ssh/id_rsa.pub | ssh root@your-deploy-target-ip 'cat >> .ssh/authorized_keys'
eval (docker-machine env default)
python --version
तैनात करें:```bash
> git clone https://github.com/khast3x/redcloud.git
> cd redcloud
> python redcloud.py
Redcloud उपलब्ध टेम्पलेट्स की सूची प्रिंट करने के लिए PyYAML का उपयोग करता है। यह अधिकांश सिस्टम पर डिफ़ॉल्ट रूप से स्थापित होता है।
यदि नहीं, तो बस चलाएँ:```bash
pip install -r requirements.txt
Redcloud के 3 अलग-अलग तैनाती के तरीके हैं:
1. **स्थानीय रूप से**
2. **दूरस्थ रूप से, ssh का उपयोग करके**। आपकी सार्वजनिक कुंजी आपके लक्ष्य की `authorized_keys` फ़ाइल में होनी चाहिए।
3. **दूरस्थ रूप से, docker-machine का उपयोग करके**। अपने docker-machine के साथ अपने env को पहले से लोड करने के लिए `eval (docker-machine env deploy_target)` लाइन चलाएँ, और `redcloud.py` चलाएँ। Redcloud को आपके docker-machine को स्वचालित रूप से पहचानना चाहिए, और docker-machine तैनाती से संबंधित मेनू आइटम को हाइलाइट करना चाहिए।

___

<h4 align="center">
  <b>टेम्पलेट्स</b>
  <br>
  <br>

</h4>
<p align="center">
  <img src="https://assets.kitploit.com/production/public/readmes/345/e38f19fa9cc10216030f7856b99170a4ac7c35399c2dd9daf19156a6e9b75e46.png" width="540" title="Redcloud templates">
</p>

___

**संक्षेप में,**

`redcloud.py` एक [Portainer](https://www.portainer.io/) स्टैक तैनात करता है, जो **आपके आक्रामक अभियानों के लिए कई टूल टेम्पलेट्स से पहले से लोड** है, Docker द्वारा संचालित। तैनाती के बाद, [वेब इंटरफ़ेस](#screenshots) के माध्यम से Redcloud को नियंत्रित करें। रिवर्स-प्रॉक्सी के रूप में [Traefik](https://traefik.io/) का उपयोग करता है। सिस्टम `ssh` या `docker-machine` का उपयोग करके अपने लक्ष्य सर्वर पर आसान रिमोट तैनाती।


* :rocket: क्या आपने कभी केवल कुछ क्लिक के साथ क्लाउड में एक Kali स्पिन अप करना चाहा है?
* :package: क्या आपके पास अपने टूल्स, तकनीकों और चरणों के बीच साफ साइलो हैं?
* :ambulance: अपने स्कैन और C2 के स्वास्थ्य की निगरानी करें?
* :fire: फ़िशिंग अभियान स्थापित करने के लिए उन sysadmin कार्यों को छोड़ें और तेज़ी से pwning करें?
* :smiling_imp: उत्सुक हैं कि आप *आदर्श* आक्रमण बुनियादी ढांचे का निर्माण कैसे करेंगे?


वेब UI का उपयोग करके प्रत्येक कंटेनर की निगरानी, प्रबंधन और **उनके साथ बातचीत** करें। स्नैपी वेब टर्मिनल का उपयोग वैसे ही करें जैसे आप अपने के साथ करते हैं। Portainer के सरल UI का उपयोग करके वॉल्यूम, नेटवर्क और पोर्ट फ़ॉरवर्ड बनाएं।

डेटा-सेंटर-ग्रेड इंटरनेट की शक्ति के साथ अपने सभी पसंदीदा टूल्स और तकनीकों को तैनात और संभालें :rocket:

___

*निम्नलिखित अनुभाग में, हम Redcloud के डिज़ाइन अवधारणाओं के अंदर और गहराई से जाएंगे। हालांकि आप अंदर गहराई में जाए बिना शुरू कर सकते हैं।*

___

* :book: **विषय-सूची**
  - [परिचय](#introduction)
  - [विशेषताएं](#features)
  - [त्वरित आरंभ](#quick-start)
  - [विवरण](#details)
    - [Redcloud आर्किटेक्चर](#redcloud-architecture)
    - [तैनाती कार्यप्रवाह](#deployment-workflow)
    - [नेटवर्क](#networks)
    - [वॉल्यूम](#volumes)
    - [टर्मिनल से कंटेनरों तक पहुँचना](#accessing-containers-from-the-terminal)
    - [फ़ाइलों तक पहुँचना](#accessing-files)
    - [SSL प्रमाणपत्र](#ssl-certificates)
    - [Redcloud को रोकना](#stopping-redcloud)
    - [Portainer ऐप टेम्पलेट्स](#portainer-app-templates)
    - [Traefik रिवर्स-प्रॉक्सी](#traefik-reverse-proxy)
    - [Redcloud सुरक्षा संबंधी विचार](#redcloud-security-considerations)
  - [परीक्षणित तैनाती उम्मीदवार](#tested-deployment-candidates)
  - [समस्या निवारण](#troubleshooting)
  - [उपयोग-मामले](#use-cases)
  - [स्क्रीनशॉट](#screenshots)
  - [योगदान दिशानिर्देश](#contribution-guideline)
  - [Redcloud होस्टिंग](#hosting-redcloud)
  - [प्रेरणाएँ और शाउट-आउट](#inspirations--shout-outs)

___

## Details

### Redcloud आर्किटेक्चर

* `redcloud.py`: Docker और Portainer का उपयोग करके वेब इंटरफ़ेस और ऐप टेम्पलेट्स को प्रारंभ/रोकता है।
* `portainer`: Portainer वेब इंटरफ़ेस।
* `traefik`: वेब इंटरफ़ेस, api और फ़ाइल कंटेनरों के लिए Traefik रिवर्स-प्रॉक्सी कंटेनर। सुविधा के लिए कुछ टेम्पलेट्स में पूर्व-कॉन्फ़िगर किए गए रूट हैं। `templates.yml` देखें।
* `templates`: python3 `http.server` कंटेनर जो ऐप टेम्पलेट्स को फीड करता है। एक "inside" नेटवर्क में रहता है।
* `cert_gen`: [omgwtfssl](https://github.com/paulczar/omgwtfssl) कंटेनर जो सामान्य सर्वोत्तम प्रथाओं का उपयोग करके SSL प्रमाणपत्र उत्पन्न करता है।
* https://your-server-ip/portainer: तैनाती के बाद Redcloud वेब इंटरफ़ेस।
* https://your-server-ip/files: Redcloud `redcloud_files` वॉल्यूम। आप Traefik के समान `.htpasswd` द्वारा संरक्षित `redcloud_log` कंटेनर सामग्री तक भी पहुँच सकते हैं। डिफ़ॉल्ट क्रेडेंशियल: `admin:Redcloud`
* https://your-server-ip/api: Traefik रिवर्स-प्रॉक्सी स्वास्थ्य निगरानी पृष्ठ। रूट, बैकएंड, रिटर्न कोड के बारे में लाइव आंकड़े दिखाता है। यदि Traefik के माध्यम से कॉन्फ़िगर किया गया है तो रिवर्स-कॉलबैक इम्प्लांट डेटा भी दिखाएगा।


### तैनाती कार्यप्रवाह
