Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
गतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणस्थायित्व तंत्ररिवर्स इंजीनियरिंगडेटा निष्कासनमालवेयर विश्लेषणडिजिटल फोरेंसिककमांड एंड कंट्रोल
बाइनरी विश्लेषण
पेपर और शोध
GitHubkaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis

Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis

AnyDesk में APC-इंजेक्ट करने वाले, AES/RSA के साथ HTTPS पर C2 को डेटा भेजने वाले, और Registry GUID कुंजियों के माध्यम से बने रहने वाले Python shellcode का रिवर्स इंजीनियरिंग लेख।

रिपॉजिटरी देखें
121 दिन पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

1.x64dbg – फ़ाइल संचालन और JMP ट्रैम्पोलिन

यह x64dbg दृश्य दर्शाता है कि Python शेलकोड फ़ाइल संचालन (CreateFileW, DeleteFileA/W) और JMP ट्रैम्पोलिन का उपयोग करके Windows API को गतिशील रूप से कॉल करता है।

मुख्य अवलोकन:

  • CreateFileW – एक फ़ाइल बनाता या खोलता है (पेलोड ड्रॉप)।
  • DeleteFileA / DeleteFileW – फ़ाइलों को हटाता है (ट्रेस सफ़ाई)।
  • DefineDosDeviceW – एक DOS डिवाइस को परिभाषित करता है (ड्राइव हेरफेर)।
  • JMP ट्रैम्पोलिन: jmp qword ptr ds:[<API>] – API पतों को गतिशील रूप से हल करता है।
  • INT3 (0xCC) – एंटी-डीबग ट्रैप।
  • शेलकोड पथ: C:\Users\dkaan\OneDrive\Desktop\output\shellcode.exe.
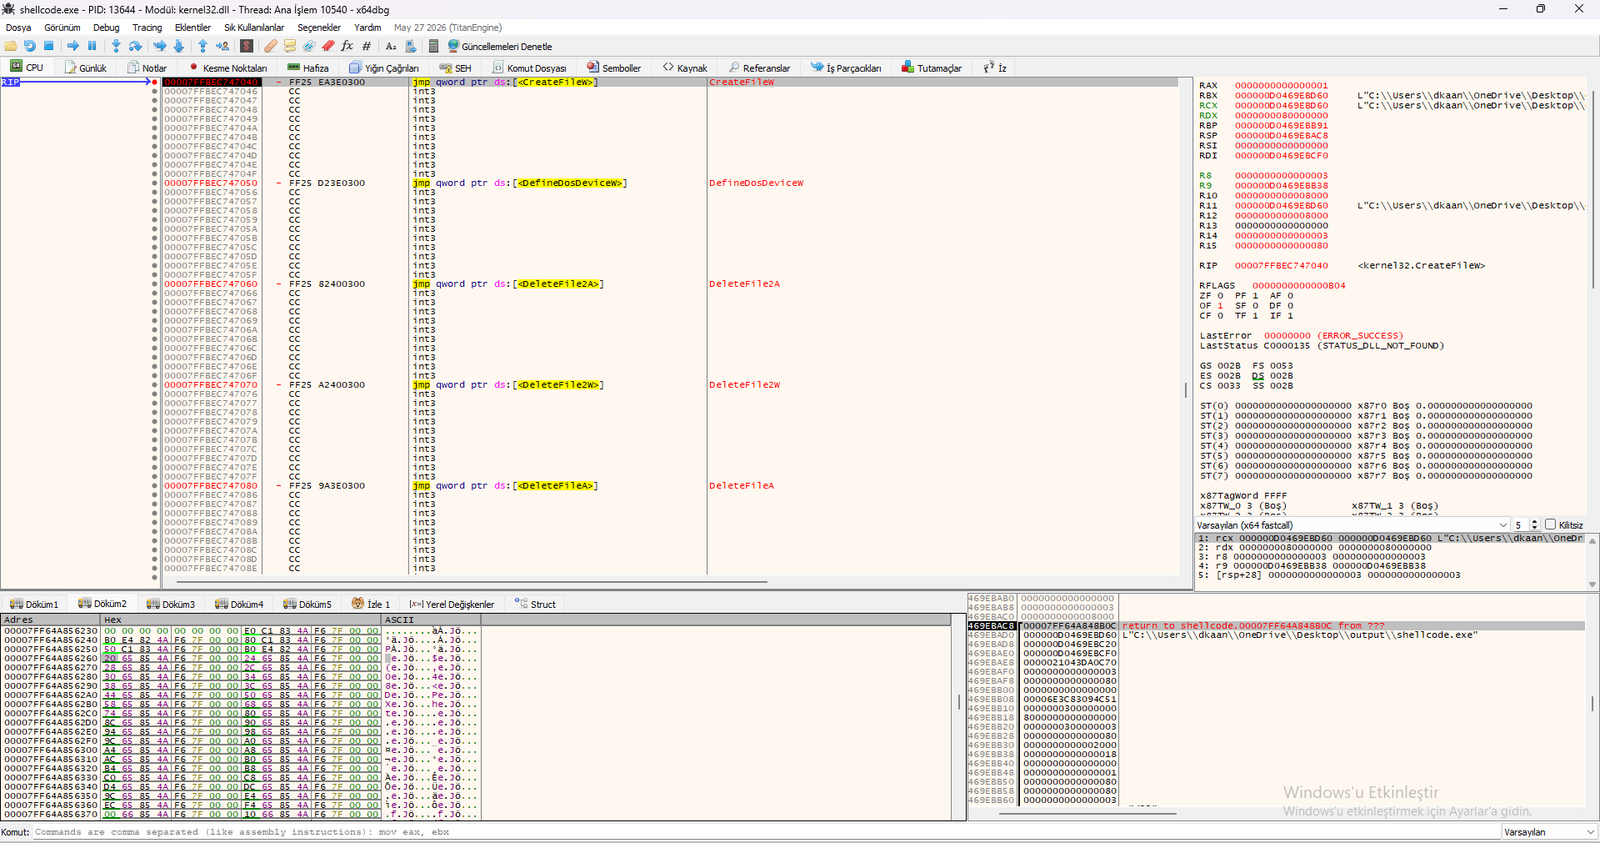
यह क्यों महत्वपूर्ण है:

  • फ़ाइल ड्रॉपिंग: शेलकोड स्वयं को डिस्क पर लिखता है।
  • ट्रेस सफ़ाई: पता लगने से बचने के लिए फ़ाइलों को हटाता है।
  • गतिशील API रिज़ॉल्यूशन: JMP ट्रैम्पोलिन रनटाइम पर API को हल करते हैं।
  • एंटी-डीबग: INT3 ट्रैप डीबगर्स को बाधित करते हैं।

दृश्य संदर्भ:

Python Shellcode File Operations & JMP Trampolines x64dbg दृश्य जिसमें CreateFileW, DeleteFileA/W, और JMP ट्रैम्पोलिन दिखाए गए हैं।

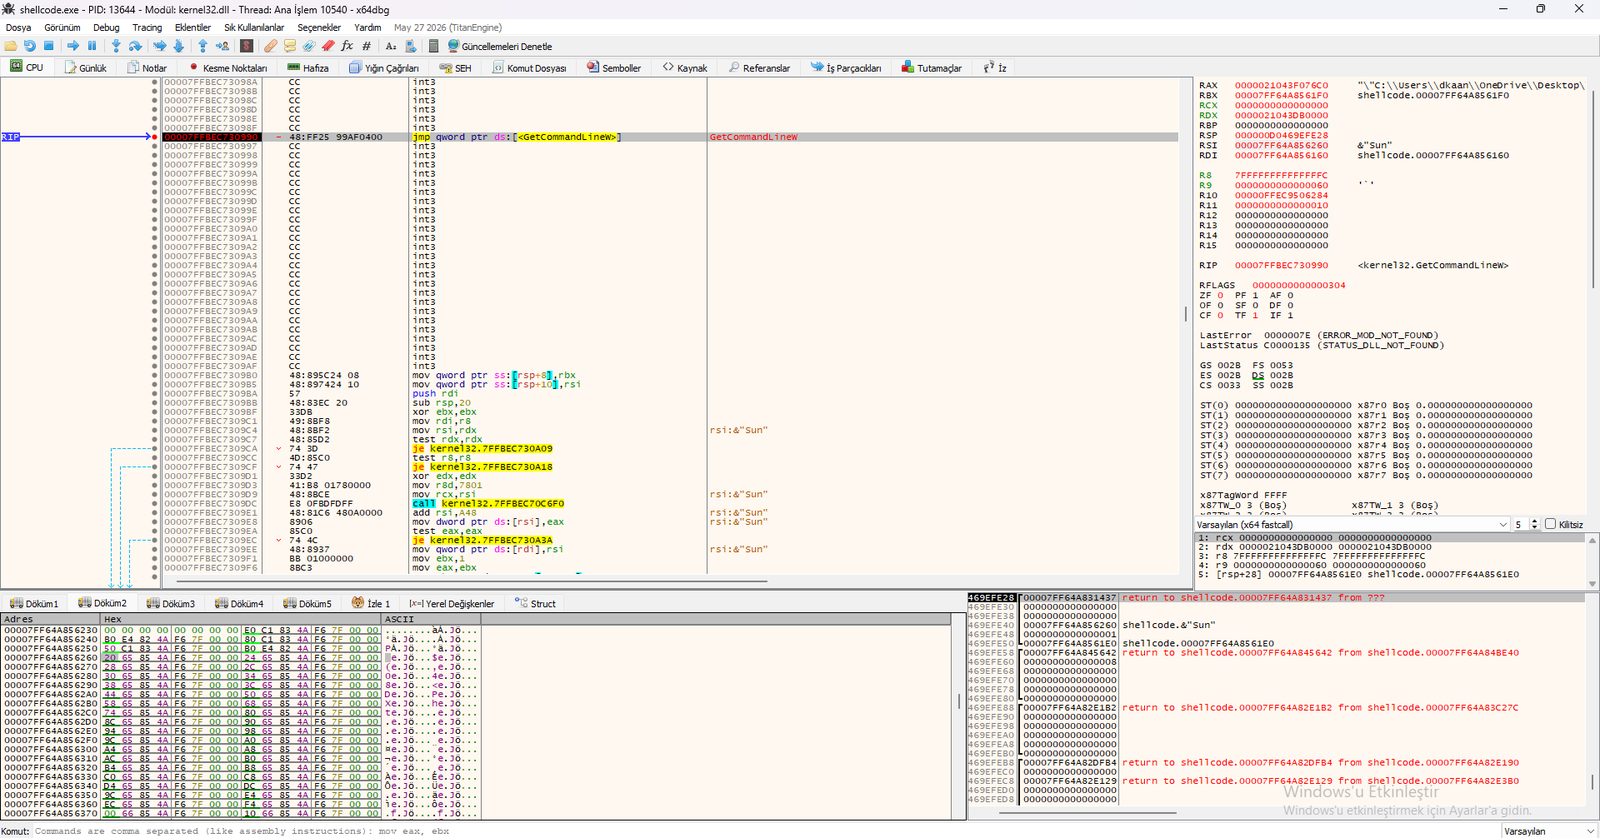
2. x64dbg – GetCommandLineW, INT3 ट्रैप और कमांड-लाइन पार्सिंग

यह x64dbg दृश्य दर्शाता है कि Python शेलकोड कमांड-लाइन तर्कों को पढ़ने के लिए GetCommandLineW को कॉल करता है, साथ ही एंटी-डीबगिंग के लिए INT3 ट्रैप का उपयोग करता है।

मुख्य अवलोकन:

  • jmp qword ptr ds:[<GetCommandLineW>] – GetCommandLineW के लिए JMP ट्रैम्पोलिन।
  • &"Sun" – एक कमांड-लाइन तर्क स्ट्रिंग।
  • INT3 ट्रैप (0xCC) – वैध निर्देशों के बीच मेमोरी स्थान को भरता है, जिससे डीबगर्स और डिसअसेम्बलर्स बाधित होते हैं।
  • फ़ंक्शन प्रोलॉग: mov [rsp+8], rbx, sub rsp, 0x20, xor ebx, ebx.
  • सशर्त शाखा: test rdx, rdx, je kernel32.7FFBEC730A9.
  • पैरामीटर तैयारी: mov rdx, rsi, mov r8, rdi.

यह क्यों महत्वपूर्ण है:

  • एंटी-डीबगिंग: INT3 ट्रैप डीबगर्स को ब्रेक या क्रैश करने का कारण बनते हैं।
  • एंटी-डिसअसेम्बली: डिसअसेम्बलर्स INT3 को अमान्य निर्देशों के रूप में दिखाते हैं।
  • कमांड-लाइन पार्सिंग: शेलकोड अपने कमांड-लाइन तर्कों को पढ़ता है।
  • गतिशील API रिज़ॉल्यूशन: JMP ट्रैम्पोलिन रनटाइम पर GetCommandLineW को हल करते हैं।

दृश्य संदर्भ:

Python Shellcode GetCommandLineW & INT3 Traps x64dbg दृश्य जिसमें GetCommandLineW, कमांड-लाइन पार्सिंग, और INT3 ट्रैप दिखाए गए हैं।

3. AnyDesk APC इंजेक्शन और क्रिप्टोग्राफ़िक संचालन

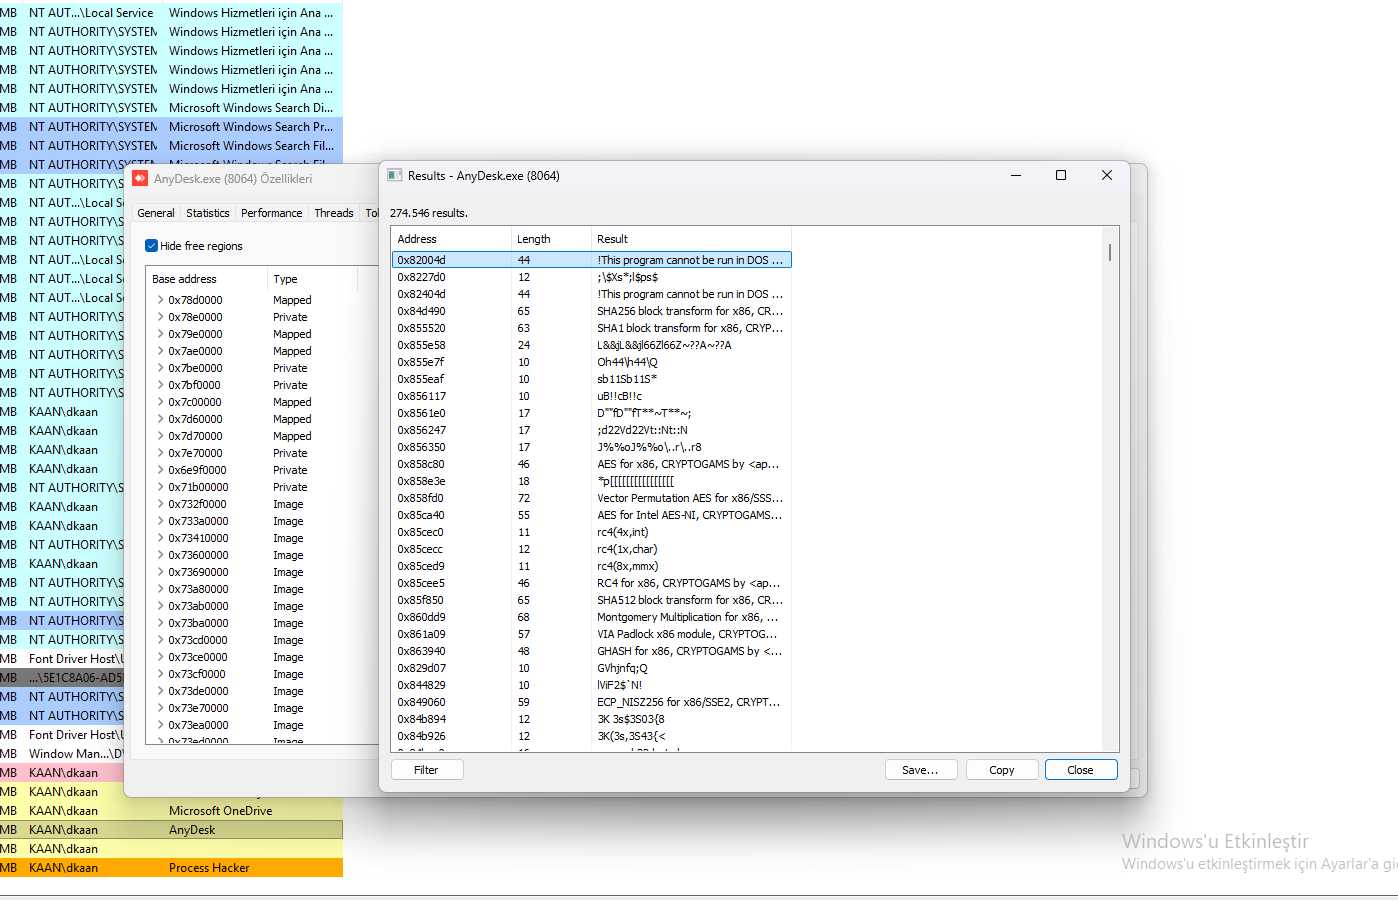
Process Hacker मेमोरी विश्लेषण दर्शाता है कि Python शेलकोड AnyDesk.exe में APC इंजेक्शन करता है और डेटा एक्सफ़िल्ट्रेशन के लिए उन्नत क्रिप्टोग्राफ़िक एल्गोरिदम का उपयोग करता है।

APC इंजेक्शन – AnyDesk क्यों?

  • लक्ष्य प्रक्रिया: AnyDesk.exe (PID 8064) – एक वैध रिमोट डेस्कटॉप टूल।
  • इंजेक्शन विधि: APC (Asynchronous Procedure Call) इंजेक्शन – नया थ्रेड बनाए बिना मौजूदा थ्रेड में कोड इंजेक्ट करता है।
  • AnyDesk क्यों?
    • यह एक विश्वसनीय, हमेशा चलने वाली प्रक्रिया है।
    • इसका नेटवर्क ट्रैफ़िक (रिमोट डेस्कटॉप) C2 संचार के साथ घुलमिल जाता है।
    • सुरक्षा उपकरण शायद ही कभी AnyDesk गतिविधि को फ़्लैग करते हैं।

क्रिप्टोग्राफ़िक एल्गोरिदम:

  • AES for x86 / AES for Intel AES-NI – सममित एन्क्रिप्शन।
  • RSA for x86 – असममित एन्क्रिप्शन।
  • SHA256 block transform – हैशिंग।
  • RC4 for x86 – स्ट्रीम सिफ़र।
  • Vector Permutation AES – SIMD-त्वरित AES।
  • GHASH for x86 – GCM प्रमाणीकरण।
  • Montgomery Multiplication – RSA त्वरण।
  • ECP_NISTZ256 for x86 – एलिप्टिक कर्व क्रिप्टोग्राफ़ी।

यह क्यों महत्वपूर्ण है:

  • APC इंजेक्शन: CreateRemoteThread की तुलना में अधिक गुप्त – कोई नया थ्रेड नहीं बनाया जाता।
  • LOLBin दुरुपयोग: AnyDesk एक वैध टूल है, जिससे पता लगाना कठिन हो जाता है।
  • एन्क्रिप्टेड C2: शेलकोड अपने संचार को AES/RSA से एन्क्रिप्ट करता है।
  • डेटा अखंडता: SHA256 और GHASH सुनिश्चित करते हैं कि डेटा के साथ छेड़छाड़ नहीं की गई है।

दृश्य संदर्भ:

Python Shellcode AnyDesk APC Injection & Crypto Process Hacker दृश्य जिसमें AnyDesk इंजेक्शन और क्रिप्टोग्राफ़िक एल्गोरिदम (AES, RSA, SHA256, RC4) दिखाए गए हैं।

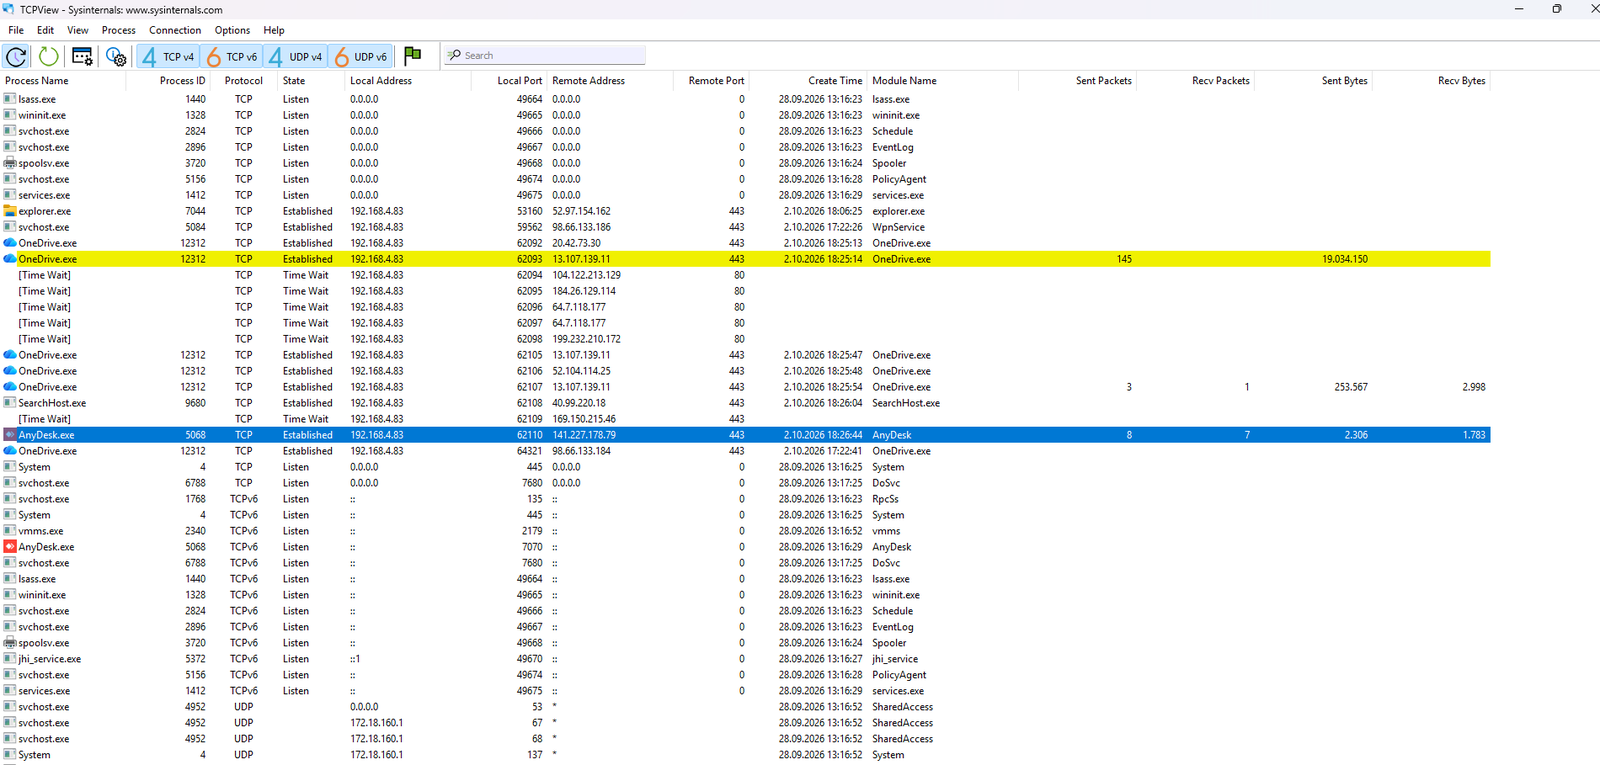
4. TCPView – AnyDesk डेटा एक्सफ़िल्ट्रेशन

TCPView विश्लेषण दर्शाता है कि Python शेलकोड AnyDesk.exe का उपयोग करके पोर्ट 443 (HTTPS) पर 141.227.178.79 को डेटा एक्सफ़िल्ट्रेट करता है।

मुख्य अवलोकन:

  • प्रक्रिया: AnyDesk.exe (PID 5068) – वैध रिमोट डेस्कटॉप टूल।
  • रिमोट IP: 141.227.178.79
  • पोर्ट: 443 (HTTPS – वैध ट्रैफ़िक के साथ घुलमिल जाता है)।
  • स्थिति: Established (सक्रिय कनेक्शन)।
  • भेजे गए पैकेट: 8 (2,306 बाइट्स) – एन्क्रिप्टेड डेटा एक्सफ़िल्ट्रेशन।
  • प्राप्त पैकेट: 7 (1,703 बाइट्स) – C2 कमांड।

यह क्यों महत्वपूर्ण है:

  • LOLBin दुरुपयोग: AnyDesk एक वैध टूल है, जिससे पता लगाना कठिन हो जाता है।
  • एन्क्रिप्टेड एक्सफ़िल्ट्रेशन: पोर्ट 443 (HTTPS) चोरी किए गए डेटा को छिपाता है।
  • C2 संचार: शेलकोड उसी IP से कमांड प्राप्त करता है।
  • चोरी-छिपाना: सुरक्षा उपकरण शायद ही कभी AnyDesk ट्रैफ़िक को फ़्लैग करते हैं।

दृश्य संदर्भ:

Python Shellcode AnyDesk Data Exfiltration TCPView दृश्य जिसमें AnyDesk.exe पोर्ट 443 पर 141.227.178.79 से कनेक्ट होता हुआ दिखाया गया है।

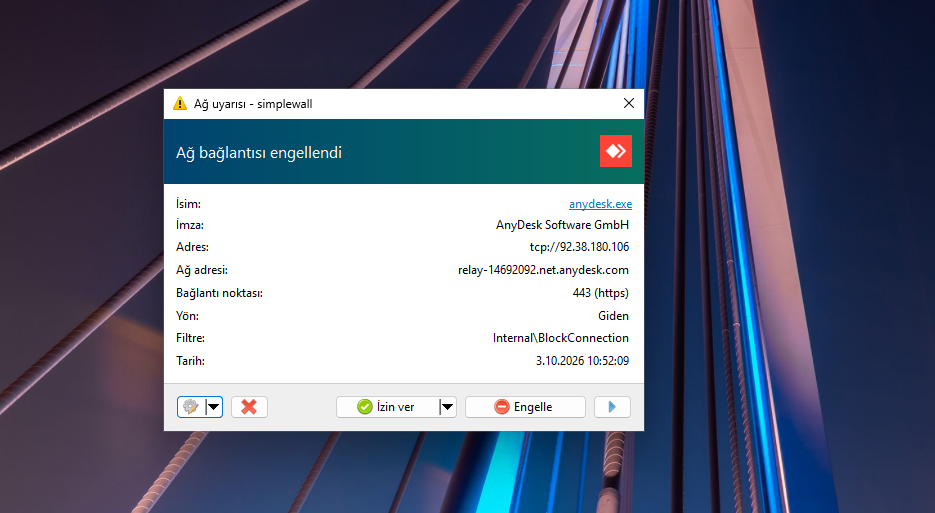
5.AnyDesk - Simplewall द्वारा रिमोट IP पतों को ब्लॉक करना

Simplewall विश्लेषण दर्शाता है कि हालांकि Python शेलकोड AnyDesk.exe का उपयोग करके पोर्ट 443 (HTTPS) के माध्यम से 141.227.178.79 को डेटा एक्सफ़िल्ट्रेट करने का प्रयास करता है, ब्लॉक होने पर यह किसी अन्य वैध पते (92.38.180.106) से कनेक्शन स्थापित करने का प्रयास करता है।

मुख्य अवलोकन:

  • प्रक्रिया: AnyDesk.exe (PID 5068) – वैध रिमोट डेस्कटॉप टूल।
  • रिमोट IP: 92.38.180.106
  • पोर्ट: 443 (HTTPS – वैध ट्रैफ़िक के साथ घुलमिल जाता है)।
  • स्थिति: Blocked (अवरुद्ध कनेक्शन)।
  • अवरुद्ध पता: (relay-14692092.net.anydesk.com)।

यह क्यों महत्वपूर्ण है:

  • LOLBin दुरुपयोग: AnyDesk एक वैध टूल है, जिससे पता लगाना कठिन हो जाता है।
  • एन्क्रिप्टेड एक्सफ़िल्ट्रेशन: पोर्ट 443 (HTTPS) चोरी किए गए डेटा को छिपाता है।
  • C2 संचार: शेलकोड उसी IP से कमांड प्राप्त करता है।
  • चोरी-छिपाना: सुरक्षा उपकरण शायद ही कभी AnyDesk ट्रैफ़िक को फ़्लैग करते हैं।

दृश्य संदर्भ:

Python Shellcode AnyDesk Data Exfiltration Simplewall दृश्य जिसमें Anydesk.exe पोर्ट 443 पर 92.38.180.106 को ब्लॉक किया हुआ दिखाया गया है।

6. रजिस्ट्री पर्सिस्टेंस – GUID-आधारित कुंजियाँ

रजिस्ट्री विश्लेषण दर्शाता है कि Python शेलकोड पर्सिस्टेंस के लिए HKLM\SYSTEM\CurrentControlSet\Control\ के अंतर्गत GUID-आधारित कुंजियाँ बनाता है।

मुख्य अवलोकन:

  • GUID कुंजियाँ: {bf1a281b-ad7b-4476-ac95-f47682990ce7} – यादृच्छिक रूप से उत्पन्न GUIDs।
  • वॉल्यूम शैडो कॉपी पथ: GLOBALROOT\Device\HarddiskVolumeShadowCopy5\WINDOWS\system32\config\components.
  • StoreArchitecture: 09 00 00 00 – आर्किटेक्चर पहचानकर्ता।
  • StoreFormatVersion: 30 00 2e 00 30 00 2e 00 2e 00 36 00 – Unicode में "0.0.0.6"।

यह क्यों महत्वपूर्ण है:

टूल डाउनलोड करें