 josue87/leakedmails
स्वचालित ईमेल उल्लंघन जाँचकर्ता जो Selenium का उपयोग करके HaveIBeenPwned से लीक हुए क्रेडेंशियल्स की जांच करता है, और समझौता किए गए खातों की CSV रिपोर्ट उत्पन्न करता है।


██╗     ███████╗ █████╗ ██╗  ██╗███████╗██████╗ ███╗   ███╗ █████╗ ██╗██╗     ███████╗
██║     ██╔════╝██╔══██╗██║ ██╔╝██╔════╝██╔══██╗████╗ ████║██╔══██╗██║██║     ██╔════╝
██║     █████╗  ███████║█████╔╝ █████╗  ██║  ██║██╔████╔██║███████║██║██║     ███████╗
██║     ██╔══╝  ██╔══██║██╔═██╗ ██╔══╝  ██║  ██║██║╚██╔╝██║██╔══██║██║██║     ╚════██║
███████╗███████╗██║  ██║██║  ██╗███████╗██████╔╝██║ ╚═╝ ██║██║  ██║██║███████╗███████║
╚══════╝╚══════╝╚═╝  ╚═╝╚═╝  ╚═╝╚══════╝╚═════╝ ╚═╝     ╚═╝╚═╝  ╚═╝╚═╝╚══════╝╚══════╝
|
|__ HaveIBeenPwned की जाँच करें Selenium के माध्यम से... @JosueEncinar द्वारा
HaveIBeenPwned में किसी ईमेल के लीक को मैन्युअल रूप से खोजना आसान और तेज़ है, लेकिन जब हम दर्जनों या सैकड़ों जाँचें करना चाहते हैं तो काम कठिन हो जाता है, इसलिए मैंने ईमेलों की सूची की खोज को स्वचालित करने के लिए यह छोटी स्क्रिप्ट विकसित की है। यह स्क्रिप्ट अनुरोध भेजने के लिए Selenium का उपयोग करती है।
> pip3 install -r requirements.txt
> python3 leakedMails.py -f हमारी_ईमेल_फ़ाइल [-v] [-r]
हम उपकरण लॉन्च करते हैं:
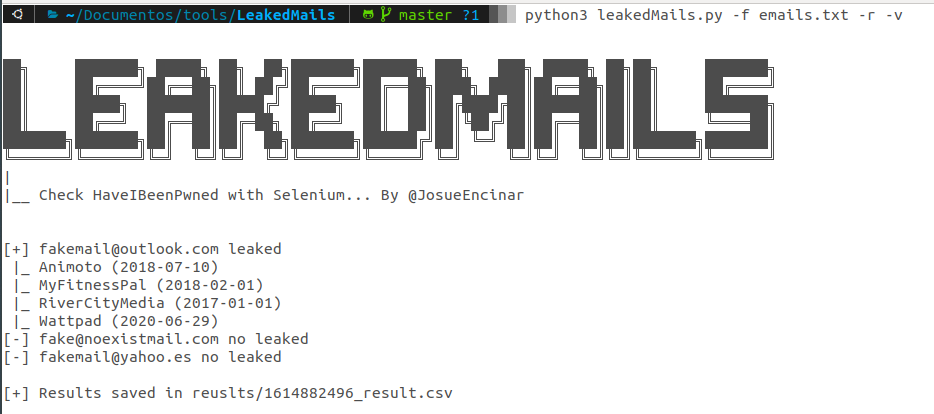
python3 leakedMails.py -f emails.txt -r -v
emails.txt फ़ाइल में निम्नलिखित सामग्री है:
[email protected]
[email protected]
[email protected]
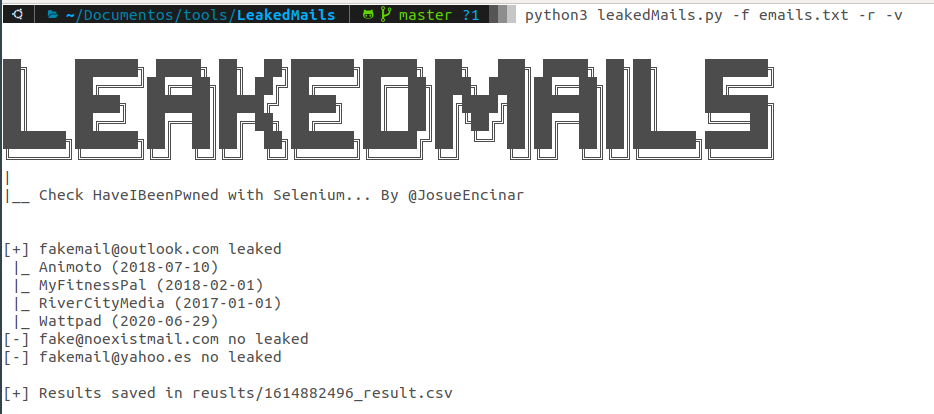
-p विकल्प बिना लीक वाले परिणाम दिखाने का संकेत देता है। और -r विकल्प का उपयोग लीक हुए ईमेल वाली फ़ाइल उत्पन्न करने के लिए किया जाता है। निष्पादन टर्मिनल में निम्नलिखित परिणाम दिखाता है:
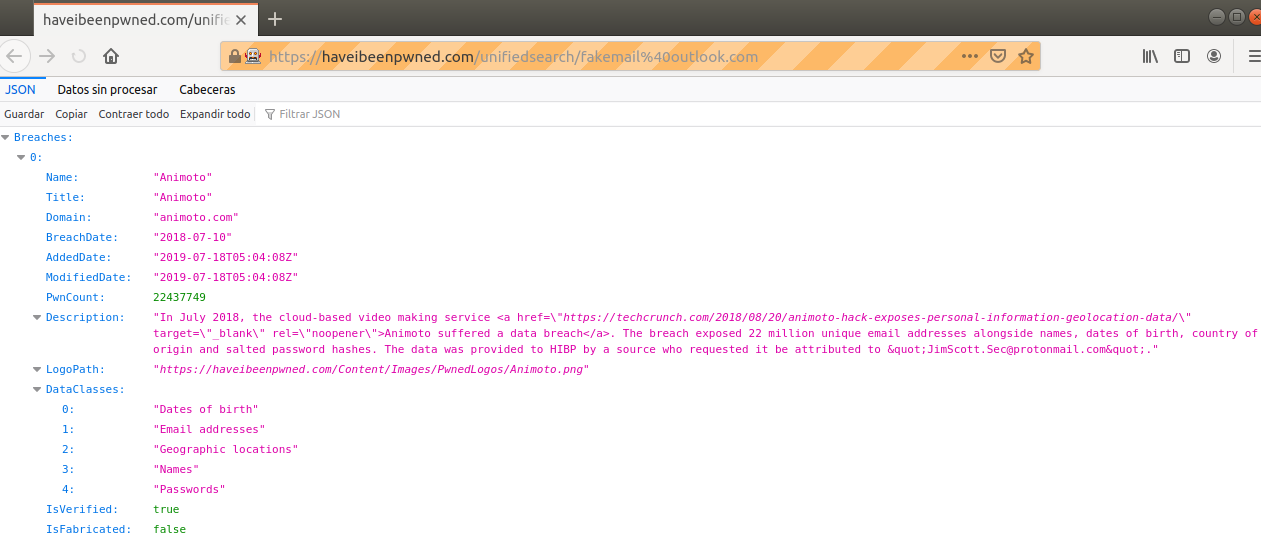
प्रक्रिया के दौरान, Selenium की बदौलत Firefox निष्पादित होगा, और आपको नीचे दिए गए स्क्रीनशॉट जैसा कुछ दिखाई देगा:
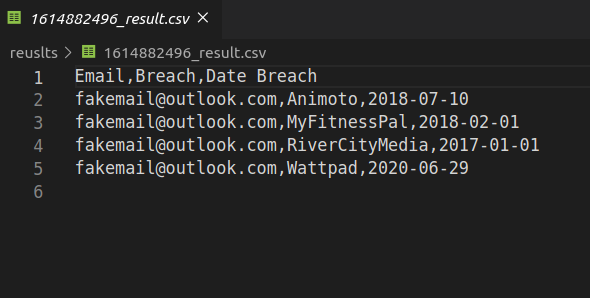
रिपोर्ट एक .csv फ़ाइल है जिसमें 3 कॉलम हैं (ईमेल, नाम और उल्लंघन की तारीख जहाँ पाया गया)।
यह प्रोजेक्ट निम्नलिखित द्वारा विकसित किया गया है:
यह उपकरण एक PoC (अवधारणा का प्रमाण) है। यदि आप नियमित रूप से सेवा का उपयोग करते हैं, तो मैं इसके API के लिए भुगतान करने की सलाह देता हूँ। सेवाओं को बनाए रखना आवश्यक है।
