हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!
Live-Forensicator — क्रॉस-प्लेटफ़ॉर्म घटना प्रतिक्रिया और लाइव फोरेंसिक टूलकिट जिसमें अंतर्निहित पहचान, संरचित विश्लेषण और रिपोर्ट निर्माण शामिल है — तेज़, कार्रवाई योग्य सुरक्षा जांच के लिए डिज़ाइन किया गया। | Kitploit
क्रॉस-प्लेटफ़ॉर्म घटना प्रतिक्रिया और लाइव फोरेंसिक टूलकिट जिसमें अंतर्निहित पहचान, संरचित विश्लेषण और रिपोर्ट निर्माण शामिल है — तेज़, कार्रवाई योग्य सुरक्षा जांच के लिए डिज़ाइन किया गया।
क्रॉस-प्लेटफ़ॉर्म इंसिडेंट रिस्पॉन्स और लाइव फोरेंसिक्स टूलकिट
Windows (PowerShell) | Linux (Bash) | macOS (Shell)
तेज़, संरचित और कार्रवाई योग्य फोरेंसिक जाँचों के लिए निर्मित।
🤔 परिचय
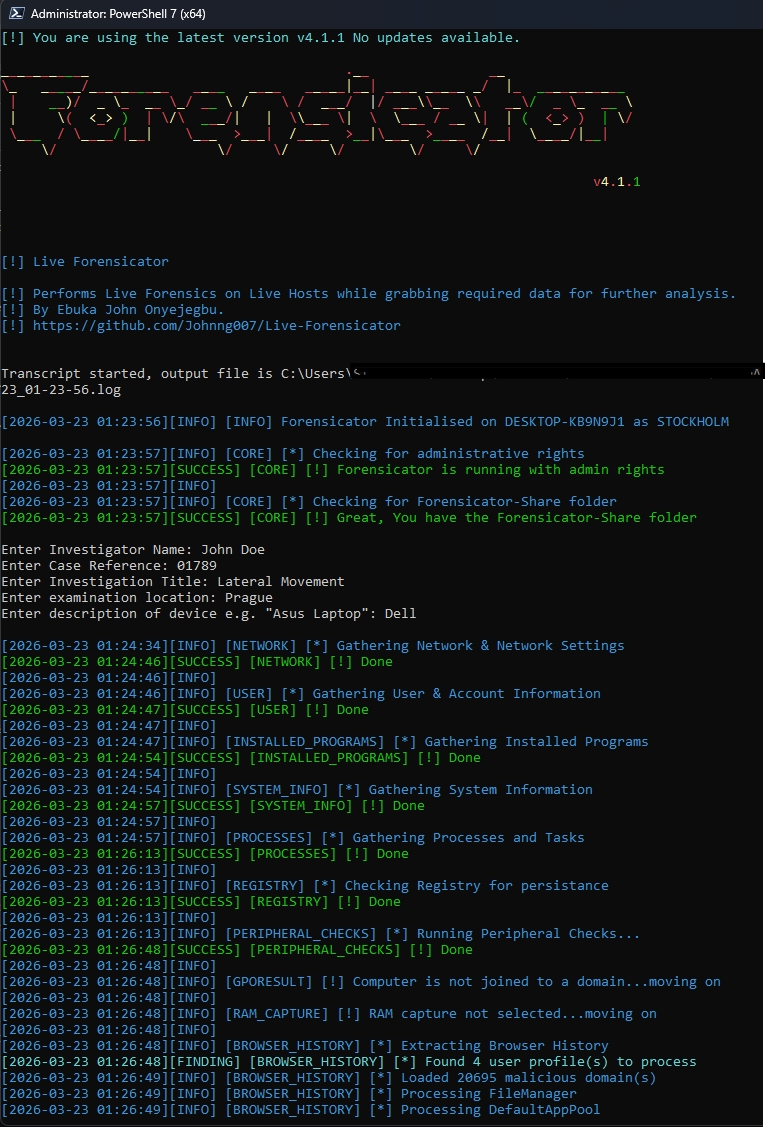
Forensicator एक क्रॉस-प्लेटफ़ॉर्म इंसिडेंट रिस्पॉन्स और लाइव फोरेंसिक्स टूलकिट है।
इसे फोरेंसिक जाँचकर्ताओं और इंसिडेंट रिस्पॉन्डरों को लाइव जाँचों के दौरान सिस्टम आर्टिफैक्ट्स को तेज़ी से एकत्र करने, विश्लेषण करने और व्याख्या करने में सहायता करने के लिए डिज़ाइन किया गया है।
Forensicator:
सिस्टम और उपयोगकर्ता गतिविधि डेटा एकत्र करता है
असामान्य व्यवहार और संदिग्ध संकेतकों का पता लगाता है
संभावित समझौते या गलत कॉन्फ़िगरेशन को उजागर करता है
संरचित, जाँच-तैयार HTML रिपोर्ट उत्पन्न करता है
⚙️ प्लेटफ़ॉर्म समर्थन
🖳 Windows (PowerShell)
उन्नत इवेंट लॉग विश्लेषण
ज्ञात इवेंट ID के माध्यम से संदिग्ध गतिविधि का पता लगाना
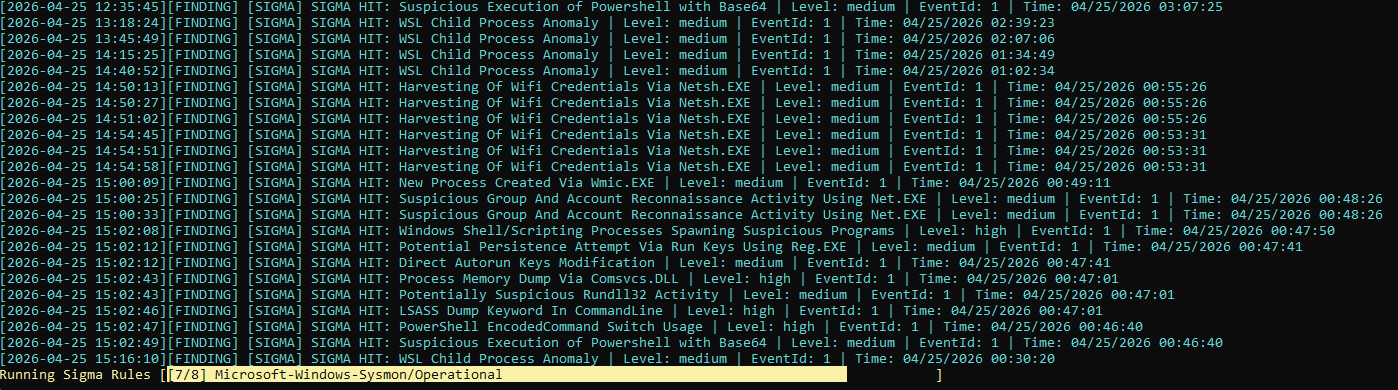
Security/Sysmon इवेंट लॉग के विरुद्ध मूल्यांकित सिग्मा नियम इंजन (1,400+ सामुदायिक नियम)
मैलवेयर हैश मिलान (जैसे, abuse.ch फ़ीड)
IOC मिलान के साथ ब्राउज़र इतिहास विश्लेषण
वैकल्पिक आर्टिफैक्ट एन्क्रिप्शन (AES)
डिटेक्शन इनसाइट - डिटेक्शन का सारांश, यह क्यों महत्वपूर्ण है, डिटेक्शन तर्क, क्या देखना है, और इसका MITRE मैपिंग
Forensicator Enterprise के लिए जाँच संग्रह + संरचित JSON आउटपुट
Forensicator AI — वैकल्पिक, स्थानीय (Ollama) या व्यावसायिक LLM से प्रति-फाइंडिंग AI निर्णय, रिपोर्ट के टूलटिप में दिखाए गए
रिवर्स शेल, SIP/Gatekeeper/kext छेड़छाड़, PATH हाइजैकिंग, हटाई गई बाइनरी का निष्पादन, क्रेडेंशियल टाइमस्टैम्पिंग, और अधिक को कवर करने वाला डिटेक्शन इंजन
वास्तविक SigmaHQ सामुदायिक नियमों से प्राप्त बेस्ट-एफर्ट सिग्मा नियम इंजन, जिसका मूल्यांकन यूनिफाइड लॉग के विरुद्ध किया जाता है
ऑटो-अपडेट होने वाले abuse.ch/URLhaus फ़ीड के साथ मैलवेयर हैश मिलान और ब्राउज़र इतिहास IOC मिलान
FileVault, SIP, Gatekeeper, TCC, और Signed System Volume अखंडता जाँच
एप्लिकेशन कोड-सिग्नेचर सत्यापन
वैकल्पिक आर्टिफैक्ट एन्क्रिप्शन (AES)
Forensicator Enterprise के लिए जाँच संग्रह + संरचित JSON आउटपुट
⚠️ नोट: macOS वास्तविक प्रोसेस-निर्माण टेलीमेट्री को अपने Endpoint Security Framework तक सीमित करता है, जिसे एक साधारण स्क्रिप्ट एक्सेस नहीं कर सकती — इसलिए यहाँ Sigma कवरेज Windows/Linux की तुलना में संकीर्ण है। विशिष्ट विवरण के लिए macOS README देखें।
🐧 Linux (Bash)
क्रॉस-डिस्ट्रो संगत Bash स्क्रिप्ट, कोई गैर-नेटिव निर्भरता नहीं
रिवर्स शेल, टाइमस्टैम्पिंग, PATH हाइजैकिंग, हटाई गई बाइनरी का निष्पादन, पैकेज अखंडता, और अधिक को कवर करने वाला डिटेक्शन इंजन
वास्तविक SigmaHQ सामुदायिक नियमों से प्राप्त सिग्मा नियम इंजन, जिसका मूल्यांकन उपलब्ध होने पर auditd और journald के विरुद्ध किया जाता है
ऑटो-अपडेट होने वाले abuse.ch/URLhaus फ़ीड के साथ मैलवेयर हैश मिलान और दुर्भावनापूर्ण URL मिलान
LUKS डिस्क-एन्क्रिप्शन स्थिति और क्रेडेंशियल-फ़ाइल छेड़छाड़ टाइमलाइन
⚠️ नोट: Linux स्क्रिप्ट को अधिकतम संगतता के लिए गैर-नेटिव उपयोगिताओं (जैसे, net-tools) से बचने के लिए डिज़ाइन किया गया है। Sigma कवरेज इस बात पर निर्भर करता है कि लक्ष्य मशीन पर auditd पहले से कॉन्फ़िगर है या नहीं — Linux README देखें।
🔍 मुख्य विशेषताएँ
क्रॉस-प्लेटफ़ॉर्म फोरेंसिक आर्टिफैक्ट संग्रह
हर प्लेटफ़ॉर्म पर संदिग्ध गतिविधि और विसंगतियों का पता लगाना
इवेंट लॉग विश्लेषण (Windows)
तीनों प्लेटफ़ॉर्म पर सिग्मा नियम एकीकरण — कवरेज और डेटा स्रोत OS के अनुसार भिन्न होते हैं; नीचे प्रत्येक प्लेटफ़ॉर्म का अनुभाग और उसका अपना README देखें
ऑटो-अपडेट होने वाले थ्रेट-इंटेल फ़ीड के साथ मैलवेयर हैश और IOC मिलान
संरचित HTML रिपोर्टिंग (डैशबोर्ड के साथ)
वैकल्पिक आर्टिफैक्ट एन्क्रिप्शन (Windows, Linux, और macOS)
MITRE मैपिंग के साथ डिटेक्शन इनसाइट
Forensicator AI — वैकल्पिक, स्थानीय (Ollama) या व्यावसायिक LLM से प्रति-फाइंडिंग AI निर्णय (अभी Windows; अन्य प्लेटफ़ॉर्म की योजना है)
📊 आउटपुट
Forensicator निम्न उत्पन्न करता है:
स्वच्छ, संरचित HTML रिपोर्ट
आसान नेविगेशन के लिए अनुक्रमित फाइंडिंग्स
स्थानीय रूप से संग्रहीत निकाले गए आर्टिफैक्ट्स
प्रत्येक फाइंडिंग में डिटेक्शन इनसाइट।
सिग्मा नियमों के साथ संदिग्ध गतिविधि आँकड़े।
यह डेटा संग्रह → जाँच → निर्णय-निर्माण से तेज़ संक्रमण को सक्षम करता है।
⚠️ महत्वपूर्ण नोट
सर्वोत्तम परिणामों के लिए स्क्रिप्ट को उन्नत/विशेषाधिकार प्राप्त अनुमतियों के साथ चलाएँ
गतिविधि IDS/IPS अलर्ट ट्रिगर कर सकती है — यह अपेक्षित व्यवहार है
निष्पादन के दौरान बाहरी थ्रेट इंटेलिजेंस (हैश, IOC) अपडेट हो सकते हैं
कॉन्फ़िगरेशन को config.json के माध्यम से अनुकूलित किया जा सकता है
🔐 आर्टिफैक्ट अखंडता और एन्क्रिप्शन
Forensicator AES का उपयोग करके एकत्रित आर्टिफैक्ट्स के वैकल्पिक एन्क्रिप्शन का समर्थन करता है।
आर्टिफैक्ट्स की कानूनी अखंडता को संरक्षित किया जाना हो
⚠️ Windows, Linux, और macOS पर उपलब्ध
⚠️ v4.1.1 से पहले के संस्करणों के साथ पश्च-संगत नहीं
🤖 Forensicator AI
डिफ़ॉल्ट रूप से बंद। सक्षम होने पर, प्रत्येक फाइंडिंग एकत्र होते ही स्थानीय या व्यावसायिक LLM को भेजी जाती है, और रिपोर्ट के टूलटिप में ही एक वास्तविक, सरल-भाषा निर्णय दिखाया जाता है।
त्वरित सेटअप (Ollama के माध्यम से स्थानीय LLM), अभी Windows:
# 1. Install Ollama (https://ollama.com) and pull a model
ollama pull mistral:7b-instruct
// 2. Enable it in config.json
"ai": {
  "enabled": true,
  "provider": "ollama",
  "base_url": "http://localhost:11434",
  "model": "mistral:7b-instruct"
}
इसके बजाय व्यावसायिक API (OpenAI, Anthropic, Azure OpenAI, या कोई OpenAI-संगत एंडपॉइंट) पसंद करते हैं? provider को तदनुसार सेट करें और अपनी api_key जोड़ें।

 johnng007/live-forensicator