Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
recaptcha-phish — फर्जी reCAPTCHA के साथ फ़िशिंग | Kitploit
उपकरण/GitHubGitHub/johnhammond/recaptcha-phish
फ़िशिंग उपकरणपेलोड जनरेशनपहचान छुपाने के उपकरणसामाजिक इंजीनियरिंग
GitHubjohnhammond/recaptcha-phish

recaptcha-phish

फर्जी reCAPTCHA के साथ फ़िशिंग

रिपॉजिटरी देखें
653140532 साल पहलेKitploit द्वारा समीक्षित
साझा करें

reCAPTCHA Phish

John Hammond | September 13, 2024


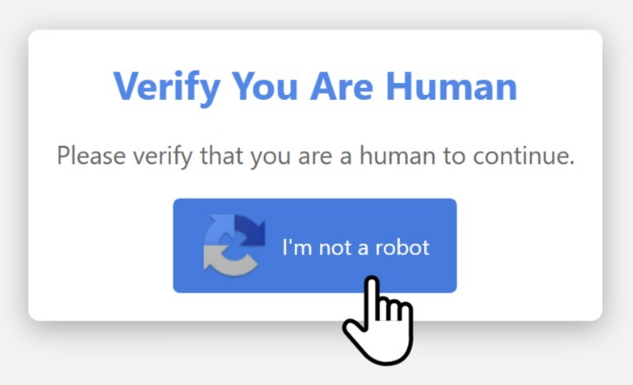
सत्यापित करें कि आप मानव हैं

यह एक छोटा हार्नेस है जो अगस्त/सितंबर 2024 के आसपास वास्तविक दुनिया में हाल ही में देखे गए सोशल इंजीनियरिंग और फ़िशिंग लालच को फिर से बनाने के लिए है।

🪝 वास्तविक दुनिया में लालच

मूल रूप से "Verify you are human" के भेस में देखा गया, हमला वेक्टर कॉपी और पेस्ट है।

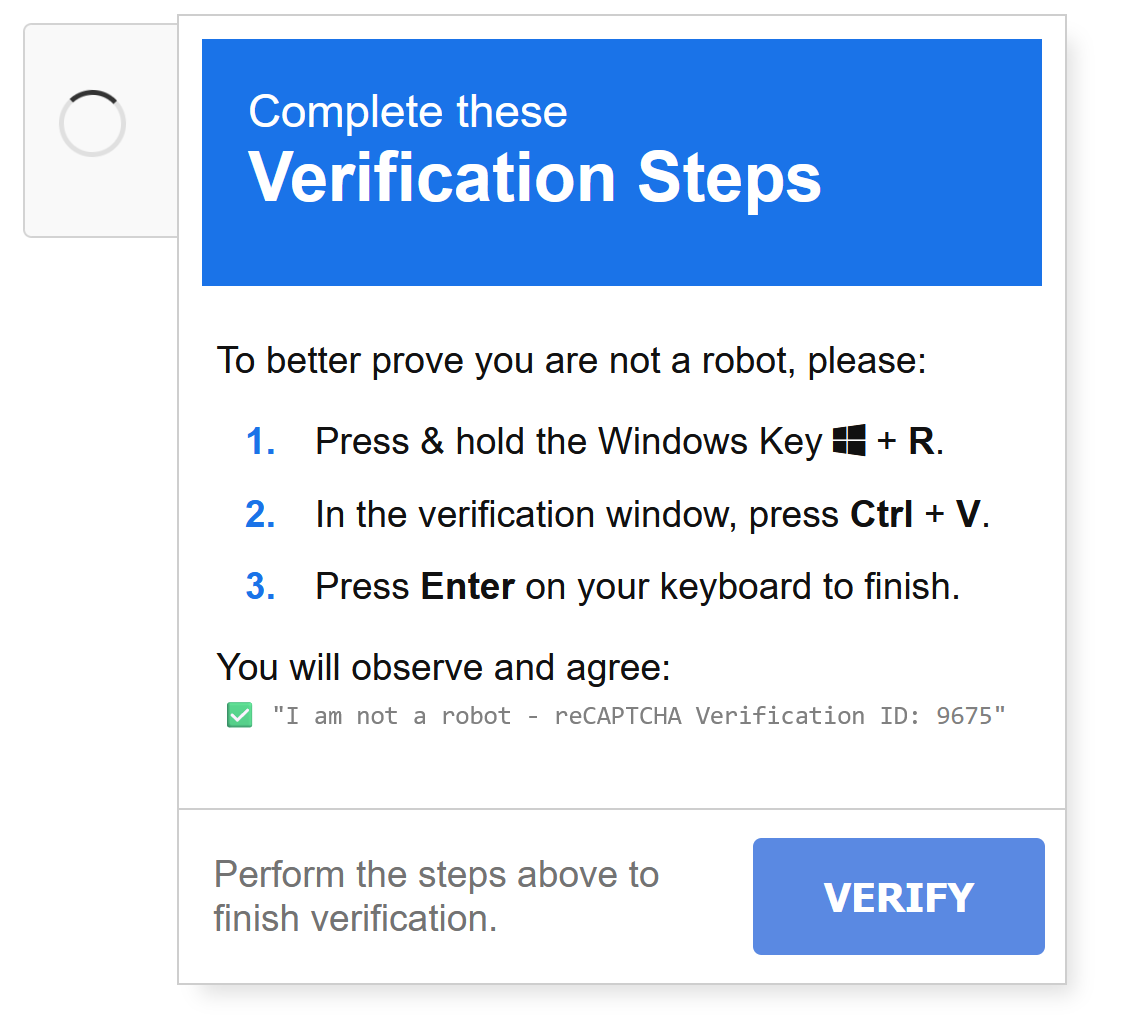
यह सचमुच उपयोगकर्ता को हॉटकी Win+R के साथ Windows Run डायलॉग बॉक्स खोलने का निर्देश देता है, और उनसे Ctrl+V के साथ एक दुर्भावनापूर्ण कमांड पेस्ट करने को कहता है, जिसे वेब ब्राउज़र ने पहले ही उनके क्लिपबोर्ड पर कॉपी कर दिया है।
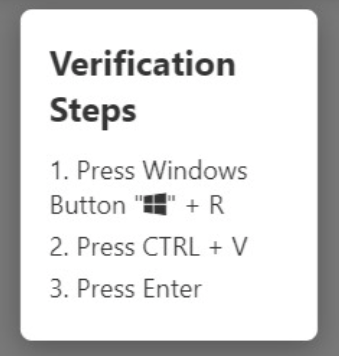
सत्यापन चरण

भले ही यह... बेवकूफी... है, लेकिन निश्चित रूप से, यह शायद काम करता है। 😅

Twitter पर कुछ चर्चा के बाद, ये जाहिर तौर पर "ClickFix" या Emmenhtal कहलाते हैं, जो Unit42, Orange Cyberdefense, Huntress और अन्य द्वारा देखे गए LummaStealer अभियानों में उपयोग किए जाते हैं।

टोनमोय जीतू ने भी मूल लालच को कवर करने वाला एक बेहतरीन लेख लिखा है। 🔥


🎨 पुनर्निर्माण

[!CAUTION] कोड खराब है क्योंकि मैं एक बुरा प्रोग्रामर हूँ।

चूंकि मूल एक reCAPTCHA फ़ॉर्म का अनुकरण करने के लिए है, मैंने सोचा कि इस "ट्रेडक्राफ्ट" (यदि आप इसे ऐसा कहने की हिम्मत करें) को बेहतर किया जा सकता है। 😈

क्यों न इसे वास्तविक reCAPTCHA बटन के जितना करीब हो सके उतना दिखाया जाए?
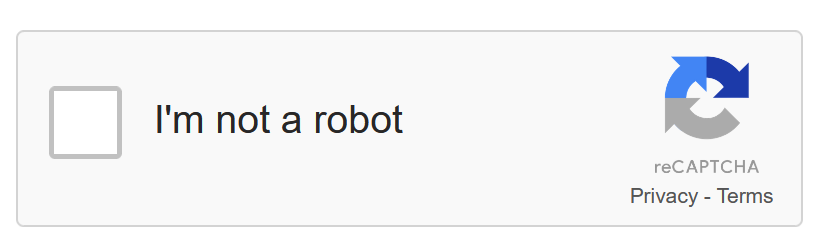
reCAPTCHA

नए चरण

इस रिपॉजिटरी में उस विचार के साथ खेलने के लिए मेरा कुछ कोड शामिल है।

वास्तव में आपको केवल index.html की आवश्यकता है। इसमें उपयोग में आसानी के लिए CSS और JavaScript एक ही फ़ाइल में शामिल हैं, लेकिन चलाए जाने वाले कमांड को बदलने के लिए आगे अनुकूलन की आवश्यकता हो सकती है (showVerifyWindow फ़ंक्शन के अंत में जावास्क्रिप्ट देखें)। इसे एक स्टैंडअलोन फ़ाइल के रूप में उपयोग किया जा सकता है और कोई भी स्थानीय कमांड चलाया जा सकता है, लेकिन कोड निष्पादन में थोड़ा और लचीलापन पाने के लिए, इस रिपॉजिटरी में विंडोज़ कैलकुलेटर एप्लिकेशन को खोलने के एक निर्दोष प्रूफ-ऑफ-कॉन्सेप्ट के लिए एक नमूना HTA फ़ाइल recaptcha-verify शामिल है। इस द्वितीयक HTA फ़ाइल का मतलब है कि इसे सर्वर-साइड पर होस्ट किया जाना चाहिए, या पेलोड प्रदान करने के लिए कुछ अन्य बैकिंग इंफ्रास्ट्रक्चर होना चाहिए।

त्वरित स्थानीय परीक्षण के लिए, मैंने सचमुच केवल python -m http.server 8000 का उपयोग किया।

HTA फ़ाइल आपको और अधिक ठोस नाटक का अवसर भी देती है, संभवतः एक विंडो जो "reCAPTCHA सर्वर से कनेक्ट करने का प्रयास करें" के लिए पॉप अप होती है, लेकिन बताती है कि यह विफल रहा और उपयोगकर्ता को इसे फिर से करने के लिए संकेत देती है। 🤪 (अतिरिक्त कॉलबैक, कोई है?)
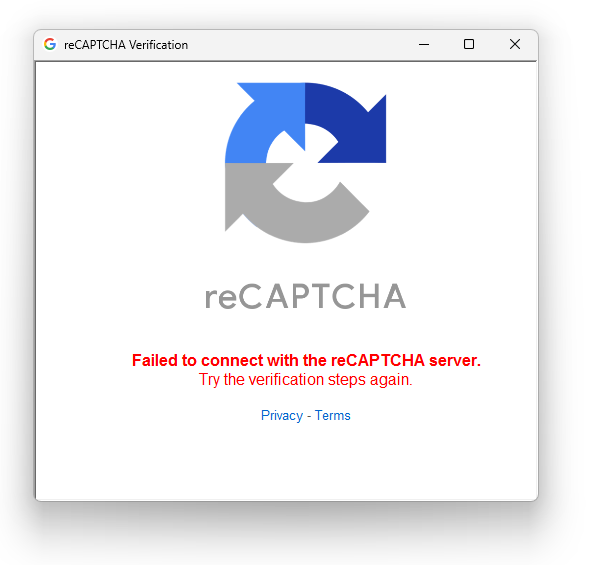
कनेक्ट करने में विफल

तो इस पुनर्निर्माण में कुछ अतिरिक्त लाभ हैं:

  • दिखने और महसूस करने में "असली" reCAPTCHA जैसा (आधिकारिक Google साइट से छवि)
  • रन बॉक्स में कमांड को "छिपाने" के लिए सत्यापन (✅ "मैं रोबोट नहीं हूँ - reCAPTCHA सत्यापन आईडी: 7624")
  • "Verify" बटन को अक्षम करना ताकि उपयोगकर्ताओं को कॉपी-पेस्ट चरणों को पूरा करने के लिए और प्रोत्साहित किया जा सके। 🚫
  • फॉलो-अप विंडो "सत्यापित करने में विफल" के साथ पूर्ण फ़िश
  • क्लिपबोर्ड साफ़ करता है ताकि पेलोड कमांड हटा दिया जाए।

कुछ कोड https://github.com/75a/fake-captcha से पुनः उपयोग किया गया है।


🤔 अन्य विचार

  • शायद इसे iframe तत्व के भीतर उपयोग किया जा सकता है, या कहीं भी एक विजेट के रूप में आसानी से एम्बेड किया जा सकता है।
  • शायद इसमें क्लाइंट के यूज़र-एजेंट की जाँच करने और चीज़ों को अलग तरीके से करने, या पेलोड को उचित रूप से समायोजित करने के लिए थोड़ा और सर्वर-साइड नियंत्रण हो सकता है।
  • शायद इसे Github Pages या Vercel के एक आसान टुकड़े में बदला जा सकता है ताकि आसानी से सार्वजनिक डोमेन और सरल टूलिंग मिल सके।

इसके अलावा, EdyUkAYshuNaL PoRpoiSes only!!!11 🐬

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →