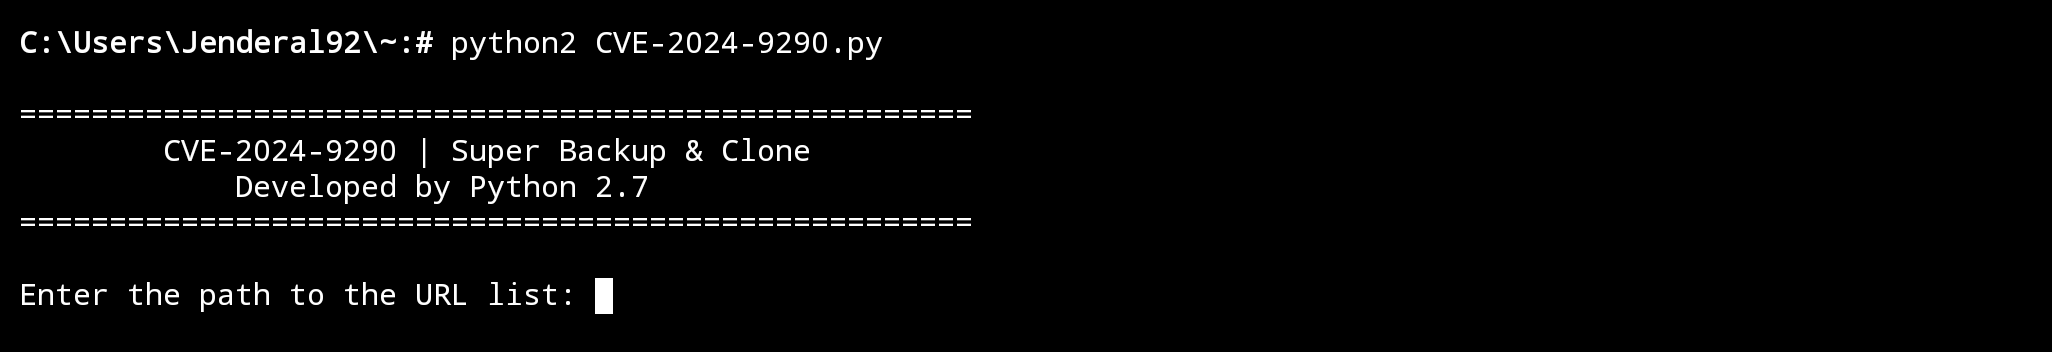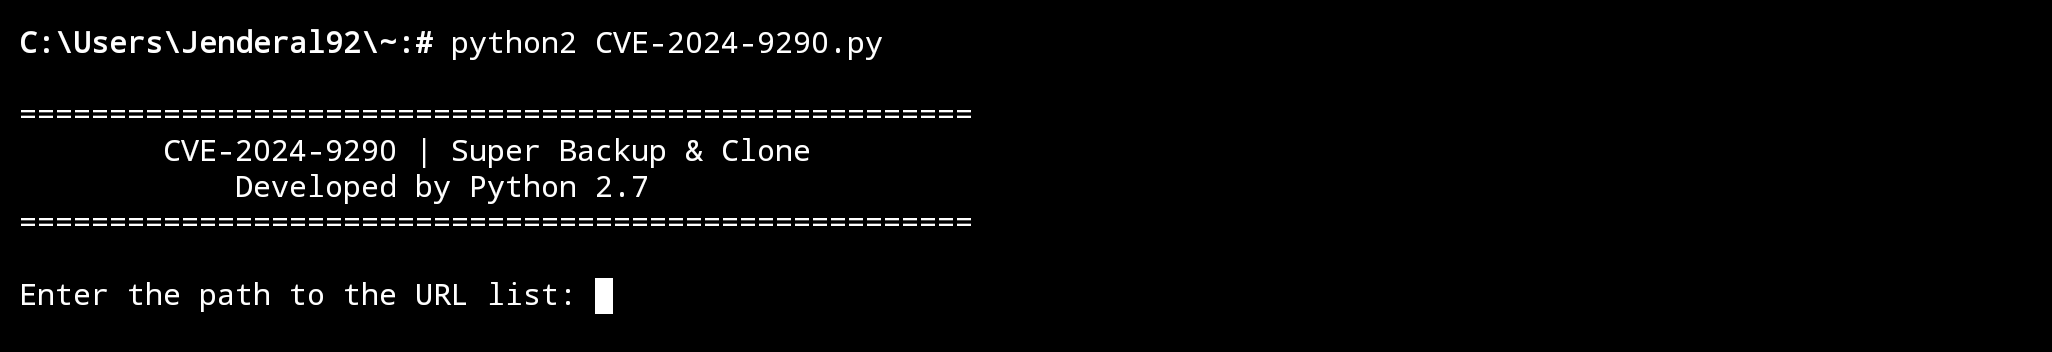

CVE-2024-9290 एक्सप्लॉइट टूल | Super Backup & Clone भेद्यता

यह टूल उन WordPress वेबसाइटों को लक्षित करता है जो Super Backup & Clone प्लगइन का उपयोग करती हैं और मनमानी फ़ाइल अपलोड (arbitrary file upload) के प्रति संवेदनशील हैं। यह /wp-content/uploads/isnapshots/ डायरेक्ट्री में एक दुर्भावनापूर्ण शेल अपलोड करने का प्रयास करता है। अपलोड होने के बाद, टूल शेल की उपस्थिति को मान्य करता है और सफल अपलोड को shells.txt फ़ाइल में लॉग करता है।
विशेषताएँ
- मल्टी-थ्रेडिंग: तेज़ एक्सप्लॉइटेशन के लिए एक साथ 10 URLs तक प्रोसेस करता है।
- कस्टम शेल अपलोड: पेलोड के रूप में GitHub पर होस्ट किए गए दुर्भावनापूर्ण शेल का उपयोग करता है।
- लॉगिंग: आसान संदर्भ के लिए सफल एक्सप्लॉइट्स को
shells.txt में लॉग करता है।
उपयोग
आवश्यक शर्तें
- इस टूल को चलाने के लिए Python 2.7 आवश्यक है।
- सुनिश्चित करें कि आपके पास
requests लाइब्रेरी स्थापित है:
pip install requests
उपयोग के चरण
- इस रिपॉजिटरी को क्लोन करें या स्क्रिप्ट डाउनलोड करें।
- लक्षित URLs की सूची वाली एक टेक्स्ट फ़ाइल बनाएं, प्रत्येक URL एक पंक्ति में।
- स्क्रिप्ट चलाएँ:
python CVE-2024-9290.py
- संकेत मिलने पर URLs वाली फ़ाइल का पथ दर्ज करें।
- टूल प्रत्येक लक्ष्य पर एक्सप्लॉइट करने का प्रयास करेगा और किसी भी सफलता को
shells.txt में लॉग करेगा।
मुख्य बिंदु
- केवल शैक्षिक उपयोग: यह टूल अधिकृत परिस्थितियों में नैतिक हैकिंग और पैठ परीक्षण के लिए डिज़ाइन किया गया है।
- दुरुपयोग न करें: अनधिकृत उपयोग अवैध है और इसके गंभीर परिणाम हो सकते हैं।
- अनुकूलन योग्य: उपयोगकर्ता विशिष्ट पेलोड या आवश्यकताओं के लिए स्क्रिप्ट को संशोधित कर सकते हैं।
अस्वीकरण:
मैंने Jenderal92 के कवर पर अस्वीकरण लिखा है। आप इसे यहाँ !!! देख सकते हैं।