 ishannaik/cloakbin
जीरो-नॉलेज एन्क्रिप्टेड पेस्टबिन। आपका डेटा आपके ब्राउज़र से बाहर निकलने से पहले एन्क्रिप्ट किया जाता है।


आपका डेटा आपकी मशीन छोड़ने से पहले आपके ब्राउज़र में एन्क्रिप्ट हो जाता है। सर्वर केवल सिफरटेक्स्ट ही संग्रहीत करता है।


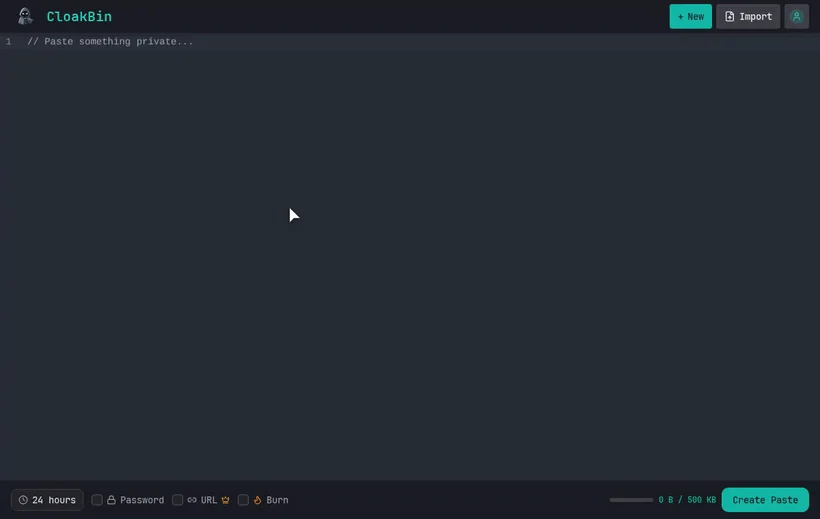
लाइव डेमो • बग रिपोर्ट करें • फ़ीचर का अनुरोध करें
सीधे अपने टर्मिनल से एक रहस्य साझा करें। कुछ भी अपलोड होने से पहले यह आपकी मशीन पर एन्क्रिप्ट हो जाता है:
echo "my-api-key" | npx cloakbin
⭐ CloakBin उपयोगी लगा? रेपो को स्टार करें ताकि और लोग इसे ढूंढ सकें।
पारंपरिक पेस्टबिन आपका डेटा सादे टेक्स्ट में संग्रहीत करते हैं। सर्वर एडमिन, हैकर्स, या डेटाबेस तक पहुँच रखने वाला कोई भी व्यक्ति आपके द्वारा साझा की गई हर चीज़ पढ़ सकता है।
CloakBin सर्वर तक पहुँचने से पहले ही आपके ब्राउज़र में सब कुछ एन्क्रिप्ट कर देता है।
┌─────────────────────────────────────────────────────────────────┐
│                     ZERO-KNOWLEDGE FLOW                         │
├─────────────────────────────────────────────────────────────────┤
│                                                                 │
│   YOUR BROWSER              SERVER                DATABASE      │
│   ────────────              ──────                ────────      │
│                                                                 │
│   "secret msg"                                                  │
│        │                                                        │
│        ▼                                                        │
│   ┌─────────┐                                                   │
│   │ ENCRYPT │  AES-256-GCM                                      │
│   │ locally │  (browser)                                        │
│   └────┬────┘                                                   │
│        │                                                        │
│        ▼                                                        │
│   "a3f8b2c1..."  ───────►  "a3f8b2c1..."  ───►  "a3f8b2c1..."  │
│   (ciphertext)             (ciphertext)         (ciphertext)    │
│                                                                 │
│   KEY stays in URL fragment (#)                                 │
│   example.com/p/abc#KEY    ◄── never sent to server             │
│                                                                 │
└─────────────────────────────────────────────────────────────────┘
एन्क्रिप्शन कुंजी URL फ़्रैगमेंट (#) में रहती है, जिसे ब्राउज़र कभी सर्वर को नहीं भेजते। हमारा डेटाबेस चुरा लें और आपको ऐसा सिफरटेक्स्ट मिलेगा जिसे आप पढ़ नहीं सकते।
| घटक | यह क्या देखता है |
|---|---|
| आपका ब्राउज़र | ✅ प्लेनटेक्स्ट (आप इसे नियंत्रित करते हैं) |
| नेटवर्क/ISP | 🔒 केवल एन्क्रिप्टेड सिफरटेक्स्ट |
| CloakBin सर्वर | 🔒 केवल एन्क्रिप्टेड सिफरटेक्स्ट |
| डेटाबेस | 🔒 केवल एन्क्रिप्टेड सिफरटेक्स्ट |
| URL प्राप्तकर्ता | ✅ प्लेनटेक्स्ट (उनके पास कुंजी है) |
क्रिप्टोग्राफ़िक विवरण:
crypto.getRandomValues)पूर्ण आर्किटेक्चर विवरण (सिफरटेक्स्ट प्रारूप, फ़्रैगमेंट कुंजियाँ, खतरा मॉडल): docs/SECURITY-MODEL.md। भेद्यता रिपोर्टिंग: SECURITY.md।
आप अपने ब्राउज़र में स्वयं इस गारंटी की जाँच कर सकते हैं:
POST अनुरोध का निरीक्षण करें और उसके अनुरोध बॉडी को देखें। आपको केवल सिफरटेक्स्ट और एक सॉल्ट दिखेगा, कभी भी आपका प्लेनटेक्स्ट नहीं, और कभी भी एन्क्रिप्शन कुंजी नहीं।# के बाद वाला भाग है (URL फ़्रैगमेंट)। वेब मानक के अनुसार, ब्राउज़र फ़्रैगमेंट को कभी सर्वर को नहीं भेजते। यह क्लाइंट-साइड ही रहता है।#fragment से प्राप्त कुंजी का उपयोग करके होता है।कुंजी केवल फ़्रैगमेंट में और आपके प्राप्तकर्ता के ब्राउज़र में मौजूद होती है। सर्वर, उसका डेटाबेस, और नेटवर्क पर कोई भी व्यक्ति एन्क्रिप्टेड ब्लॉब्स देखता है। कोई भी सर्वर-साइड कोड पथ आपकी सामग्री को पढ़ नहीं सकता, इसलिए एक सबपोना में सिफरटेक्स्ट और कुछ नहीं मिलेगा।
# Clone
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin

# Install
pnpm install

# Configure
cp .env.example .env
# Edit .env with your MongoDB URI

# Run
pnpm dev
http://localhost:5173 खोलें
CI टाइप किए गए स्रोत कवरेज में रिग्रेशन पकड़ने के लिए pnpm run type-coverage चलाता है।
वर्तमान स्रोत बेसलाइन 93.22% है, जिसमें जनरेट किए गए .svelte-kit रूट टाइप्स को अनदेखा किया गया है,
इसलिए गेट 93% से नीचे विफल हो जाता है।
# DB_TYPE=memory needs no database and is the fastest way to run the project locally.
# DB_TYPE=mongodb requires MONGODB_URI below.
DB_TYPE=memory
MONGODB_URI=mongodb://localhost:27017/cloakbin
ADMIN_USER=admin
ADMIN_PASS=your-secure-password
| परत | तकनीक |
|---|---|
| फ्रेमवर्क | SvelteKit 2.0, Svelte 5 |
| भाषा | TypeScript |
| स्टाइलिंग | Tailwind CSS 4.0 |
| डेटाबेस | MongoDB |
| एन्क्रिप्शन | Web Crypto API |
| एडिटर | CodeMirror 6 |
| होस्टिंग | Vercel |
src/
├── lib/
│   ├── components/     # UI components
│   ├── db/             # Database adapters
│   └── crypto.ts       # Encryption (AES-256-GCM, PBKDF2)
├── routes/
│   ├── +page.svelte    # Create paste
│   ├── p/[id]/         # View paste
│   ├── api/            # REST endpoints
│   └── admin/          # Admin dashboard
└── app.html
CloakBin ओपन सोर्स है। अपना स्वयं का इंस्टेंस डिप्लॉय करें:







