 iknowjason/edge
क्लाउड के लिए Whois: क्लाउड प्रदाता आरोपण के लिए रीकॉन टूल। AWS, Azure, Google, Cloudflare और Digital Ocean का समर्थन करता है।

किसी IP की लुकअप करके क्लाउड प्रदाता और प्रकाशित JSON, CSV, या टेक्स्ट डेटा के आधार पर अन्य विवरण खोजें
Cloud edge एक recon टूल है जो क्लाउड सेवा प्रदाताओं पर केंद्रित है। इसका उपयोग क्लाउड एट्रिब्यूशन और फोरेंसिक्स, पेंटेस्टिंग, बग बाउंटी, रेड टीमिंग, या क्लाउड प्रदाताओं के सामान्य R&D के लिए किया जा सकता है। Edge स्वचालित रूप से क्लाउड सेवा प्रदाता (CSP) द्वारा प्रकाशित IP एड्रेस रेंज फ़ाइलों (AWS, Azure, GCP, Cloudflare, Digital Ocean) को लोड करता है और इनपुट IP एड्रेस के आधार पर प्रीफ़िक्स लुकअप करता है। इसे अन्य recon टूलिंग के साथ एकीकृत किया जा सकता है। ब्लैक बॉक्स नेटवर्क पेंटेस्ट में, edge जल्दी से पता लगाता है कि ग्राहक किस क्लाउड CSP पर होस्ट किया गया है, या केवल एंगेजमेंट के नियमों के लिए स्कोप को दोबारा सत्यापित करता है। ये प्रत्येक CSP अपने सभी IP प्रीफ़िक्स और/या नेटब्लॉक की एक सूची प्रकाशित करते हैं। Azure और AWS के लिए, यह क्षेत्र/डेटा सेंटर और सेवा का नाम जोड़ता है। यह थ्रेट इंटेलिजेंस के लिए एक उत्कृष्ट एनरिचमेंट है, जो आपको IP एड्रेस को भौतिक डेटा सेंटर और क्लाउड सेवाओं से मैप करने की अनुमति देता है। Cloud Edge रिकॉनिसेंस वर्कफ़्लो के लिए उपयोगी हो सकता है ताकि आप जल्दी से जान सकें कि 'आप किससे निपट रहे हैं' - यह जल्दी से IP प्रीफ़िक्स के आधार पर पार्स और लुकअप करता है।
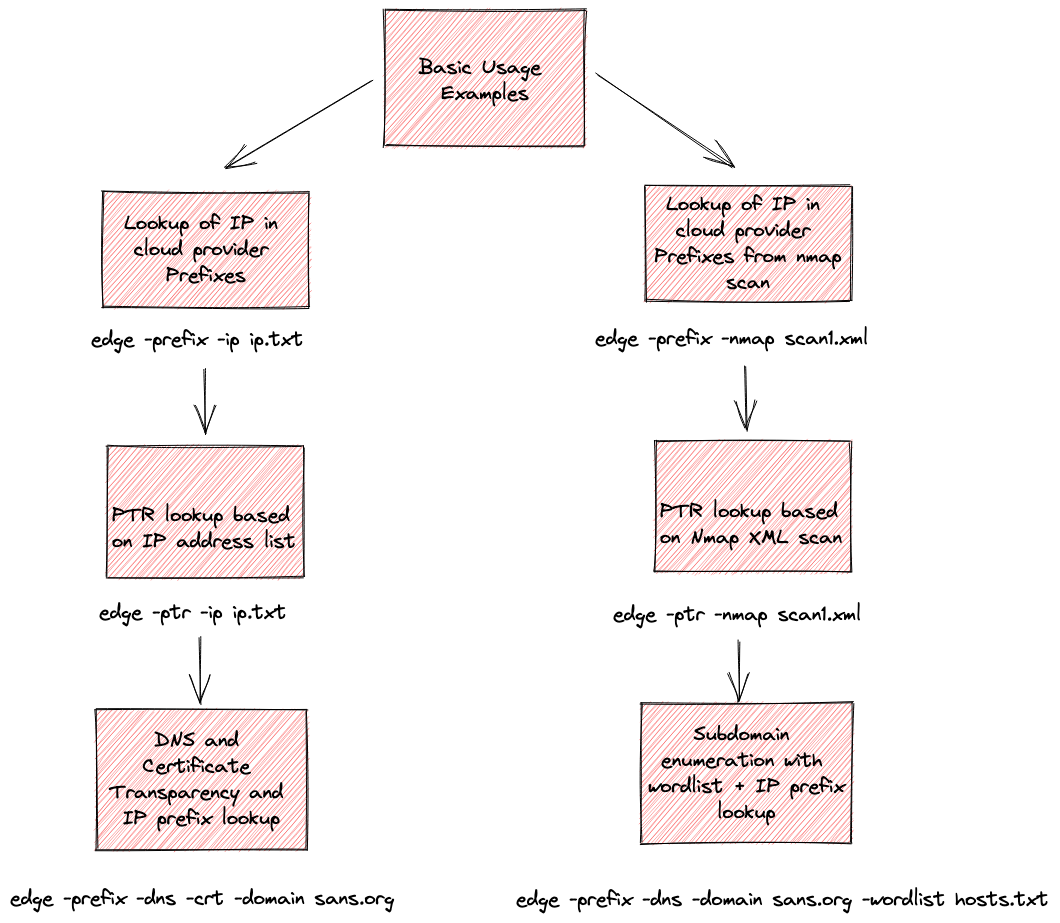
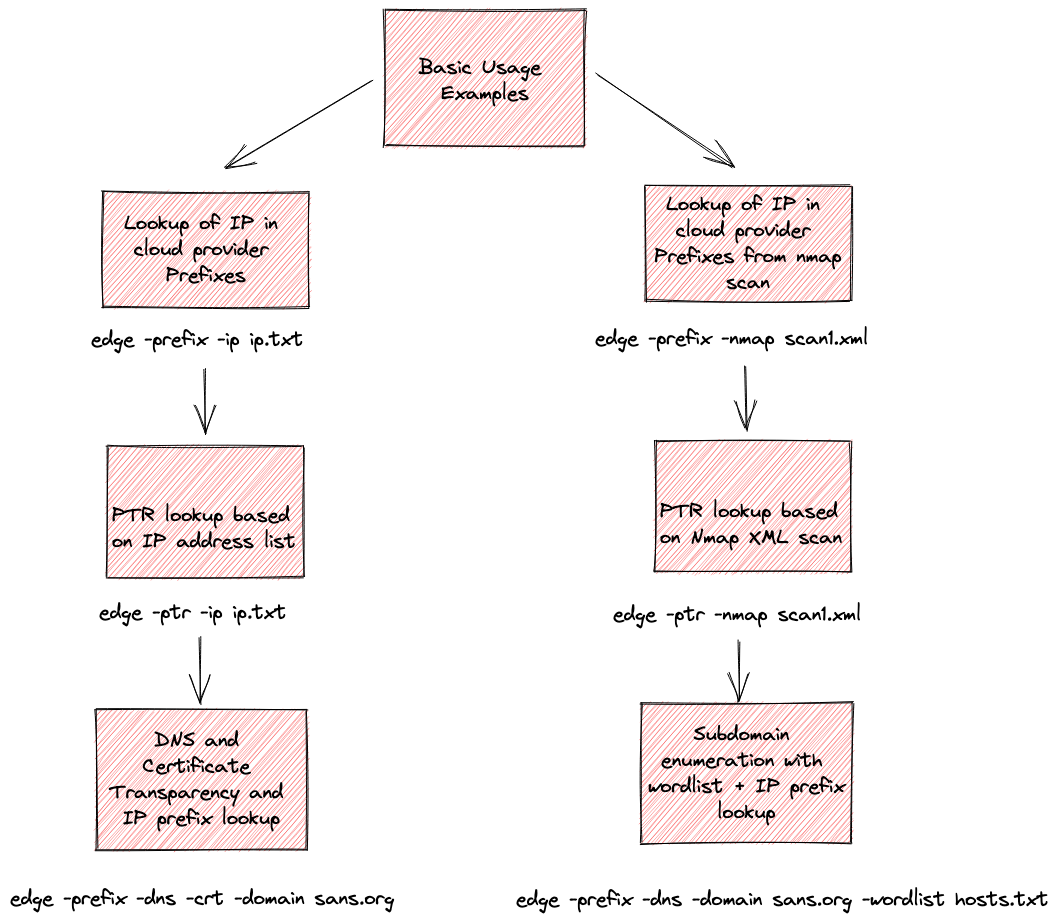
यहां टूल के इनपुट और आउटपुट के लिए काम करने के बारे में कुछ नोट्स दिए गए हैं।
Cloud Edge चलाएं और यह स्वचालित रूप से सभी समर्थित क्लाउड प्रदाता फ़ाइलों को डाउनलोड करेगा। यदि फ़ाइलें कार्यशील निर्देशिका में मौजूद नहीं हैं, तो वे डाउनलोड की जाएंगी:
% ./edge
[INF] Starting Cloud Edge version 0.2.4
[INF] File cloud.json has been downloaded and created
[INF] File aws.json has been downloaded and created
[INF] File cloudflare-ipv4.txt has been downloaded and created
[INF] File cloudflare-ipv6.txt has been downloaded and created
[INF] File digitalocean.csv has been downloaded and created
[INF] File azure.json has been downloaded and created
यदि आप ऑफ़लाइन हैं और वे डाउनलोड नहीं हो सकती हैं, तो इस रिपॉजिटरी में csp-files निर्देशिका देखें। उन्हें कार्यशील निर्देशिका में कॉपी करें।
जब टूल पहली बार चलता है, तो यह स्वचालित रूप से छह क्लाउड प्रदाता IP एड्रेस रेंज JSON, टेक्स्ट और csv फ़ाइलों को कार्यशील निर्देशिका में डाउनलोड और लोड करने का प्रयास करता है। यह इस प्रकार काम करता है:
डिफ़ॉल्ट रूप से यह नीचे दिए गए URL से छह फ़ाइलों को डाउनलोड करने का प्रयास करेगा, जब तक कि फ़ाइलें पहले से कार्यशील निर्देशिका में न हों।
| प्रदाता | स्थानीय फ़ाइल | रिमोट URL |
|---|---|---|
| AWS | aws.json | https://ip-ranges.amazonaws.com/ip-ranges.json |
| Azure | azure.json | https://azservicetags.azurewebsites.net/ |
| GCP | cloud.json | https://www.gstatic.com/ipranges/cloud.json |
| Cloudflare | cloudflare-ipv4.txt | https://www.cloudflare.com/ips-v4/# |
| Cloudflare | cloudflare-ipv6.txt | https://www.cloudflare.com/ips-v6/# |
| Digital Ocean | digitalocean.csv | https://digitalocean.com/geo/google.csv |
Cloud Edge डाउनलोड करने से पहले प्रत्येक फ़ाइल की जाँच करता है। इसलिए यदि फ़ाइल पहले से मौजूद है, तो इसे दोबारा डाउनलोड नहीं किया जाएगा, जब तक कि आप इसे हटा न दें।
ये छह फ़ाइलें इस GitHub रिपॉजिटरी में csp-files निर्देशिका में शामिल हैं। चूंकि क्लाउड प्रदाता अक्सर अपनी सूचियों को अपडेट करते हैं, इसलिए अपनी कार्यशील निर्देशिका में फ़ाइलों को हटाकर नवीनतम फ़ाइलें प्राप्त करना सुनिश्चित करें: aws.json, azure.json, cloud.json, cloudflare-ipv4.txt, cloudflare-ipv6.txt, digitalocean.csv।
यदि कार्यशील निर्देशिका में पाई जाती हैं, तो सभी IP प्रीफ़िक्स मेमोरी में लोड हो जाते हैं। क्लाउड प्रदाता IP रेंज फ़ाइलें हमेशा कार्यशील निर्देशिका से लोड करने का प्रयास करती हैं। वास्तविक लुकअप को -prefix फ़्लैग के साथ सक्षम किया जाता है।
जब -dns मोड सक्षम होता है, तो A और CNAME दोनों रिकॉर्ड के लिए DNS लुकअप प्रदर्शन के बिना बफ़र किए जाते हैं जब तक कि सभी DNS क्वेरी समाप्त नहीं हो जातीं। क्वेरी समाप्त होने के बाद, आउटपुट प्रदर्शित होता है।
डिफ़ॉल्ट रूप से आउटपुट [INF] से शुरू होने वाले सूचनात्मक संदेश प्रदर्शित करता है। इसे -silent फ़्लैग से अक्षम किया जा सकता है। आउटपुट इस प्रकार दिखेगा:
./edge -single 140.179.144.130
[INF] Single IP prefix lookup of 140.179.144.130
[INF] Matched IP [140.179.144.130] to Cloud Provider via prefix [AWS:140.179.144.128/25]
[INF] Matched IP [140.179.144.130] to Cloud Service [API_GATEWAY] and Region [cn-north-1]
140.179.144.130,Provider:AWS;Prefix:140.179.144.128/25;Region:cn-north-1;Service:API_GATEWAY
सूचनात्मक संदेश आपको बताएंगे कि कोई रिकॉर्ड DNS 'A' रिकॉर्ड, DNS 'CNAME' रिकॉर्ड, प्रमाणपत्र (crt.sh), या प्रीफ़िक्स मिलान के माध्यम से पाया गया है या नहीं। प्रीफ़िक्स मिलान आपको मिलान प्रीफ़िक्स के साथ पाए गए क्लाउड प्रदाता के साथ-साथ लागू होने पर क्लाउड सेवा और क्षेत्र के बारे में बताएगा। Azure क्षेत्र वर्तमान में पहचाने नहीं जाते हैं लेकिन AWS वाले पहचाने जाते हैं।
-dns या crt मोड के साथ, आउटपुट डिफ़ॉल्ट रूप से कॉन्सोल पर कॉमा से विभाजित परिणामों के रूप में भेजा जाता है। इससे अन्य टूल के लिए इन परिणामों को पार्स करना आसान हो जाता है।
FQDN,IP,SOURCE,CNAME,DESCRIPTION
-prefix सक्षम है तो यह IP एड्रेस रेंज विवरण से कोई भी परिणाम लौटाता है।-prefix मोड और -ip या -nmap के साथ, आउटपुट डिफ़ॉल्ट रूप से कॉन्सोल पर कॉमा से विभाजित परिणामों के रूप में भेजा जाता है:
IP,DESCRIPTION
IP IP पता है और DESCRIPTION क्लाउड प्रदाता IP एड्रेस रेंज JSON फ़ाइलों में IP एड्रेस रेंज लुकअप के परिणाम हैं, यदि लागू हो।
-ptr मोड और ip या nmap के साथ, आउटपुट डिफ़ॉल्ट रूप से कॉन्सोल पर कॉमा से विभाजित परिणामों के रूप में भेजा जाता है:
IP,PTR
IP IP पता है और PTR DNS PTR लुकअप के परिणाम हैं, यदि पाया गया।
-ip फ़्लैग IP पतों की सूची में पुनरावृत्ति करने का संकेत देता है और इसका उपयोग prefix या ptr मोड में किया जा सकता है। जब आप टूल को -ip <hosts.txt> के साथ चलाते हैं, तो यह प्रत्येक IP पते को अलग-अलग पंक्तियों में अपेक्षा करता है, और सूची में पुनरावृत्ति करके लुकअप करेगा। फ़ाइल सामग्री का एक उदाहरण यहां दिया गया है:
user@host:~/demo$ cat ip.txt
3.133.110.237
18.117.232.92
18.221.247.211
3.137.199.52
-nmap फ़्लैग एक nmap XML फ़ाइल को पार्स करने का संकेत देता है। यह nmap स्कैन फ़ाइल में "Up" के रूप में चिह्नित किसी भी होस्ट की तलाश करेगा। उदाहरण के लिए, -nmap scan1.xml टूल को scan1.xml फ़ाइल को पार्स करने और nmap द्वारा Up के रूप में चिह्नित किसी भी होस्ट की तलाश करने का निर्देश देगा। फिर आप इसे -ptr या -prefix के साथ चलाकर IP की लुकअप कर सकते हैं।
टूल एक वर्डलिस्ट के माध्यम से पुनरावृत्ति करके क्लासिक सबडोमेन एनुमरेशन करता है, जिसमें प्रति पंक्ति एक होस्टनेम होता है। इसका उपयोग -dns मोड में -wordlist <hosts.txt> के साथ किया जाता है। hosts.txt फ़ाइल के लिए यह इस प्रकार दिखता है:
user@host:~/demo$ more subdomains-5k.txt
www
blog
news
blogs
en
online
