 himitsushell/himitsushell
शेल स्क्रिप्ट प्रोटेक्टर (ऑब्फस्केशन, एम्बेडेड इंटरप्रेटर, DRM) - कर्नेल ट्रेसिंग के लिए अदृश्य



README: English | 中文 | 日本語 | 한국어
Shell स्क्रिप्ट्स जो कर्नेल ट्रेसिंग के लिए भी अदृश्य हैं।
Shell स्क्रिप्ट्स को एक एम्बेडेड इंटरप्रेटर, llvm-आधारित ऑब्फस्केशन, और एंटी-डीबग सुरक्षा के साथ एकल स्टैटिक बाइनरी में परिवर्तित करता है (shc विकल्प)।
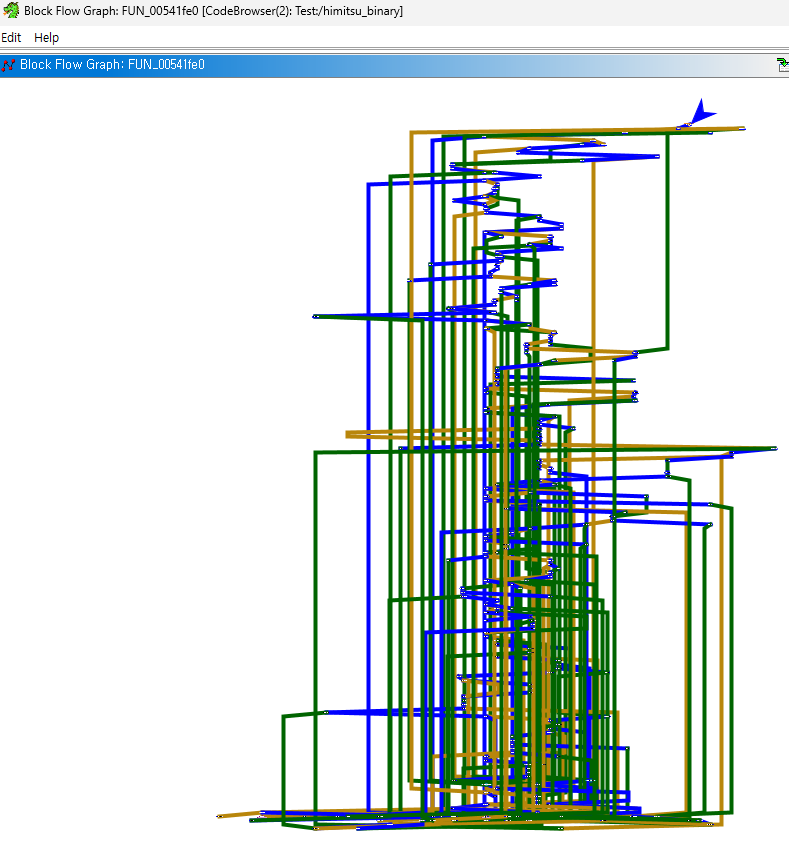
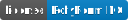
Block Flow Graph (Ghidra)
# 1. download docker image (x86_64_linux_musl)
curl -LO https://github.com/HimitsuShell/Himitsu/releases/download/v2.1.0/himitsu_core_x86_64_linux_musl.tar.gz
docker load -i himitsu_core_x86_64_linux_musl.tar.gz

# 2. start container
docker run --name himitsu_core -d -it himitsu_core

# 3. upload your shell script (must be named launcher.sh)
docker cp launcher.sh himitsu_core:/var/work/

# 4. build and download binary (10–20 seconds)
docker exec himitsu_core /var/work/compile.sh
docker cp himitsu_core:/var/work/safeLauncher .
- fla         # control flow flattening
- bcf         # bogus control flow (slow build, larger binary)
  - bcf_prob  # probability (1–100, default: 30)
  - bcf_loop  # number of iterations (default: 1)
- sub         # instruction substitution (add/and/sub/or/xor)
  - sub_loop  # number of iterations (default: 1)
- sobf        # string encryption
- split       # basic block splitting
  - split_num # number of splits (default: 2)

# default: sub, sobf (edit /var/work/compile.sh in himitsu_core container)
# default: 2099-01-01 (edit /var/work/compile.sh in himitsu_core container)
OS-स्तरीय लॉगिंग और हुकिंग सुरक्षा
सिस्टम शेल (जैसे, /bin/bash) के बजाय अपने स्वयं के एम्बेडेड शेल इंटरप्रेटर का उपयोग करके shell स्क्रिप्ट्स को निष्पादित करता है। OS-स्तरीय लॉगिंग और हुकिंग (auditd, bpftrace) द्वारा भी shell स्क्रिप्ट्स उजागर नहीं होती हैं।
स्ट्रिंग और कॉन्स्टेंट एन्क्रिप्शन
बाइनरी में सभी स्ट्रिंग्स और कॉन्स्टेंट्स एन्क्रिप्टेड होते हैं, जिससे स्टैटिक विश्लेषण अधिक कठिन हो जाता है (जैसे, IDA, Ghidra)।
डीबगर डिटेक्शन
निष्पादन के दौरान लगातार डीबगर्स का पता लगाता है, जिससे डायनामिक विश्लेषण अधिक कठिन हो जाता है (जैसे, gdb, ptrace, strace)।
उन्नत ऑब्फस्केशन तकनीकें
इंस्ट्रक्शन सब्स्टिट्यूशन, कंट्रोल फ्लो फ्लैटनिंग, बेसिक ब्लॉक स्प्लिटिंग, फंक्शन एनोटेशन, और बोगस कंट्रोल फ्लो जैसी सुविधाएँ शामिल हैं।
समाप्ति तिथि सत्यापन
समाप्ति तिथि के बाद shell स्क्रिप्ट निष्पादन को स्वचालित रूप से अवरुद्ध कर देता है।
ज्ञात ऑटो डीकंपाइलेशन टूल्स:
कौन से Linux शेल समर्थित हैं?
POSIX/LSB-अनुरूप शेल का समर्थन करता है (जैसे, /bin/sh)।
क्या Bash या Zsh स्क्रिप्ट्स काम करती हैं?
वे काम करती हैं, लेकिन त्रुटियाँ हो सकती हैं। उपयोग से पहले परीक्षण करने की सिफारिश की जाती है।
कौन से शेल कमांड समर्थित हैं?
नीचे सूचीबद्ध कमांड बाइनरी में अंतर्निहित हैं। अन्य कमांड भी काम करते हैं, लेकिन वे सिस्टम शेल पर निर्भर करते हैं और हुकिंग या लॉगिंग के प्रति उजागर हो सकते हैं।
basename bash blkdiscard blkid blockdev bunzip2 bzcat cal cat chattr chgrp chmod chown chroot chrt chvt cksum clear cmp comm count cp cpio crc32 cut date dd deallocvt devmem df dirname dmesg dnsdomainname dos2unix du echo egrep eject env expand factor fallocate false fgrep file find flock fmt fold free freeramdisk fsfreeze fstype fsync ftpget ftpput getconf getopt gpiodetect gpiofind gpioget gpioinfo gpioset grep groups gunzip halt hd head help hexedit host hostname httpd hwclock i2cdetect i2cdump i2cget i2cset i2ctransfer iconv id ifconfig inotifyd insmod install ionice iorenice iotop kill killall killall5 link linux32 ln logger login logname losetup ls lsattr lsmod lspci lsusb makedevs mcookie md5sum memeater microcom mix mkdir mkfifo mknod mkpasswd mkswap mktemp modinfo mount mountpoint mv nbd-client nbd-server nc netcat netstat nice nl nohup nologin nproc nsenter od oneit openvt partprobe paste patch pgrep pidof ping ping6 pivot_root pkill pmap poweroff printenv printf prlimit ps pwd pwdx pwgen readahead readelf readlink realpath reboot renice reset rev rfkill rm rmdir rmmod rtcwake sed seq setfattr setsid sh sha1sum sha224sum sha256sum sha384sum sha3sum sha512sum shred shuf sleep sntp sort split stat strings su swapoff swapon switch_root sync sysctl tac tail tar taskset tee test time timeout top touch true truncate ts tsort tty tunctl uclampset ulimit umount uname unicode uniq unix2dos unlink unshare uptime usleep uudecode uuencode uuidgen vconfig vmstat w watch watchdog wc wget which who whoami xargs xxd yes zcat
क्या मैं केवल ऑब्फस्केशन इंजन का उपयोग कर सकता हूँ?
हाँ। देखें HimitsuObfuscator
प्रश्न, बग रिपोर्ट, फीचर अनुरोध, और सामान्य चर्चाएँ स्वागत योग्य हैं।
आप हमसे [email protected] पर भी संपर्क कर सकते हैं।
Pyeongtaek Industrial Promotion Agency (दक्षिण कोरिया), एक सरकार-संबद्ध सार्वजनिक संस्थान द्वारा समर्थित।
HimitsuShell में गैर-व्यावसायिक उपयोग के लिए Community Edition के साथ एक दोहरा लाइसेंस मॉडल है: Polyform Noncommercial 1.0.0।
इस लाइसेंस के साथ HimitsuShell व्यक्तिगत/गैर-व्यावसायिक उपयोग के लिए मुफ्त है, लेकिन व्यावसायिक व्यवसाय में उपयोग के लिए Commercial Edition की आवश्यकता होगी।
Commercial Edition himitsushell.com पर खरीदा जा सकता है। हमारे लाइसेंसिंग के बारे में अधिक जानकारी के लिए, हमारी Terms of Service देखें।
| HimitsuShell | shc |
|---|
| OS-स्तरीय लॉगिंग और हुकिंग सुरक्षा | ✓ | |
| डायनामिक लाइब्रेरी हुकिंग सुरक्षा | ✓ | |
| स्ट्रिंग और कॉन्स्टेंट एन्क्रिप्शन | ✓ | |
| डीबगर डिटेक्शन | ✓ | ✓ |
| उन्नत ऑब्फस्केशन तकनीकें | ✓ |
