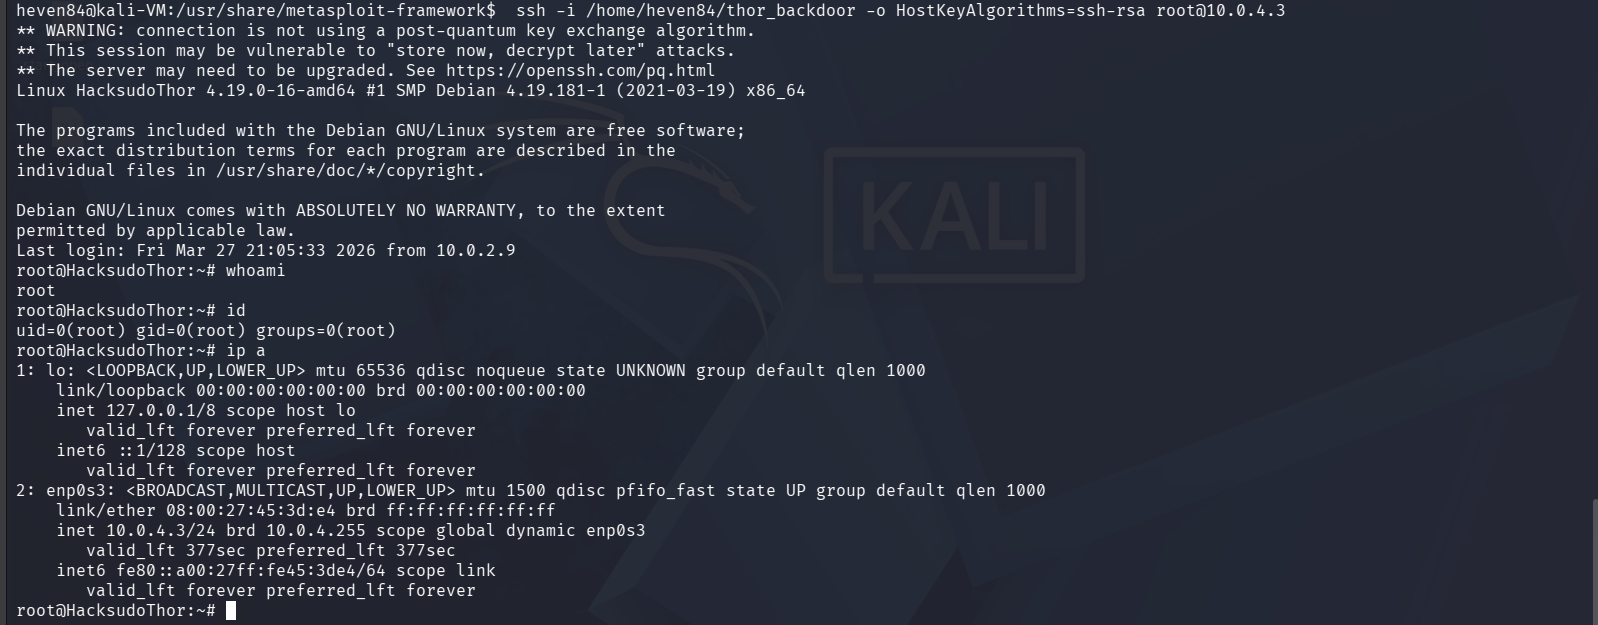
हैकसुडो थोर के विरुद्ध ब्लैक-बॉक्स पैठ परीक्षण: Apache mod_cgi के माध्यम से CVE-2014-6271 Shellshock RCE, पूर्ण विशेषाधिकार वृद्धि के लिए sudo गलत कॉन्फ़िगरेशन और bash eval इंजेक्शन के साथ श्रृंखलाबद्ध। इसमें कस्टम CSRF-जागरूक ब्रूट फोर्स टूलिंग और Metasploit RPC स्वचालन शामिल है।
 heventafese/penetration-testing-walkthrough-hacksudo-thor

लक्ष्य: VulnHub से HackSudo Thor
उद्देश्य: रूट एक्सेस प्राप्त करना और/root/proof.txtपढ़ना
वातावरण: pfSense फ़ायरवॉल द्वारा विभाजित पृथक VirtualBox लैब
इस रिपॉजिटरी में HackSudo Thor पर आयोजित एक आंशिक ब्लैक-बॉक्स पेनेट्रेशन परीक्षण का दस्तावेजीकरण किया गया है, जो Vishal Waghmare द्वारा VulnHub पर प्रकाशित एक जानबूझकर असुरक्षित वर्चुअल मशीन है। लक्ष्य एक वास्तविक दुनिया के हमले का अनुकरण करना था, जिसमें एक बाहरी हमलावर किसी पृथक आंतरिक सिस्टम से समझौता करने का प्रयास करता है, जिसका प्राथमिक उद्देश्य रूट एक्सेस प्राप्त करना और /root/proof.txt की सामग्री पढ़ना है।
यह मूल्यांकन पूर्ण पेनेट्रेशन परीक्षण जीवनचक्र का अनुसरण करता है: निष्क्रिय टोही, नेटवर्क खोज, एन्यूमरेशन, भेद्यता मूल्यांकन, एक्सप्लॉइटेशन, विशेषाधिकार वृद्धि, पोस्ट-एक्सप्लॉइटेशन और निशानों को मिटाना।
प्राथमिक रूप से उपयोग किए गए उपकरण थे: नेटवर्क स्कैनिंग के लिए Nmap, भेद्यता मूल्यांकन के लिए Nessus, और मुख्य एक्सप्लॉइटेशन तथा पोस्ट-एक्सप्लॉइटेशन प्लेटफ़ॉर्म के रूप में Metasploit Framework। पासवर्ड क्रैकिंग चरण के दौरान John the Ripper, Hashcat और ऑनलाइन Rainbow Tables का उपयोग किया गया, हालाँकि प्रयुक्त हैशिंग एल्गोरिथम की मजबूती के कारण सभी प्रयास अंततः असफल रहे।
वर्चुअल लैब पूरी तरह से VirtualBox में बनाई गई थी और इसे तीन अलग-अलग सुरक्षा क्षेत्रों वाले एक यथार्थवादी एंटरप्राइज़ नेटवर्क का अनुकरण करने के लिए डिज़ाइन किया गया था, जो सभी एक pfSense 2.7.2 फ़ायरवॉल द्वारा प्रबंधित हैं। तीनों NAT नेटवर्क निम्नानुसार कॉन्फ़िगर किए गए थे: एक WAN ज़ोन जो सार्वजनिक इंटरनेट का अनुकरण करता है, जहाँ Kali हमलावर मशीन स्थित है; एक DMZ ज़ोन जो लक्ष्य मशीन को होस्ट करता है; और एक आंतरिक LAN ज़ोन जिसमें दायरे से बाहर की मशीनें शामिल हैं।``` Internet Zone — NatNetwork (10.0.2.0/24) │ │ Kali Linux 2025.4 [attacker] — 10.0.2.9 │ pfSense WAN interface — 10.0.2.8 │ ├── pfSense Firewall (boundary device) │ ├── DMZ Zone — DMZnat (10.0.4.0/24) │ ├── HackSudo Thor [TARGET] — 10.0.4.3 │ └── DVWA — 10.0.4.4 (out of scope) │ └── LAN Zone — LANnat (10.0.3.0/24) ├── Metasploitable 2 — 10.0.3.5 (out of scope) └── Windows XP Cyberlab — 10.0.3.4 (out of scope)
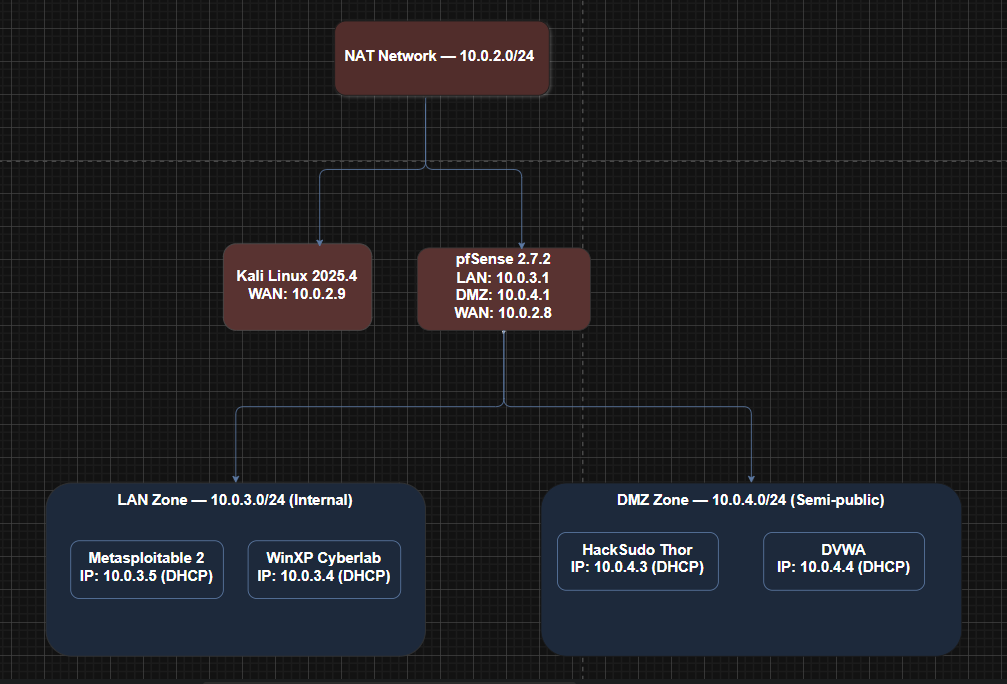
*pfSense द्वारा प्रबंधित तार्किक नेटवर्क टोपोलॉजी सुरक्षा क्षेत्र*
WAN इंटरफ़ेस को DHCP द्वारा `10.0.2.8/24` सौंपा गया था, LAN इंटरफ़ेस को `10.0.3.1/24` पर सेट किया गया था, और OPT1 (DMZ) इंटरफ़ेस को `10.0.4.1/24` पर सेट किया गया था। प्रयोगशाला में जानबूझकर गलत कॉन्फ़िगरेशन पेश करने के लिए, पोर्ट 80 को जानबूझकर pfSense WAN इंटरफ़ेस पर खुला छोड़ दिया गया था, जो एक सामान्य वास्तविक-विश्व एडमिन पैनल एक्सपोज़र का अनुकरण करता था जो आंतरिक नेटवर्क में प्राथमिक प्रवेश बिंदु के रूप में कार्य करता था।
---
## आक्रमण श्रृंखला सारांश```
[Kali Linux — 10.0.2.9]
│
│ CSRF-aware Python brute force → admin / pfsense
▼
[pfSense webConfigurator — 10.0.2.8:80]
│
│ Firewall rules disabled → DMZ and LAN now reachable
▼
[HackSudo Thor — 10.0.4.3]
│
│ Shellshock RCE (CVE-2014-6271)
│ Apache mod_cgi → /cgi-bin/shell.sh
▼
[Meterpreter shell — www-data]
│
│ sudo -u thor /home/thor/hammer.sh
│ Command injection via eval → bash -i payload
▼
[Interactive shell — thor]
│
│ GTFOBins: sudo service ../../bin/bash
▼
[Root shell]
│
├── /root/proof.txt captured ✅
├── /etc/shadow + /etc/passwd exfiltrated
└── SSH RSA backdoor planted
लक्ष्य वातावरण से कोई संपर्क करने से पहले, जानकारी विशेष रूप से सार्वजनिक स्रोतों से एकत्र की गई थी। दो प्राथमिक स्रोत HackSudo Thor के लिए आधिकारिक VulnHub प्रविष्टि पृष्ठ और लेखक की सार्वजनिक GitHub प्रोफ़ाइल थे।
VulnHub पृष्ठ ने पुष्टि की कि लक्ष्य एक Linux-आधारित प्रणाली थी, जिसकी कठिनाई आसान से मध्यम आंकी गई थी, तथा उद्देश्य proof.txt फ़्लैग ढूँढना था। लेखक की GitHub प्रोफ़ाइल की समीक्षा से अतिरिक्त जानकारी मिली। Vishal Waghmare पूरी HackSudo श्रृंखला में विशेषाधिकार वृद्धि (privilege escalation) को मुख्य चुनौती के रूप में रखते हुए लगातार Linux boot-to-root मशीनें डिज़ाइन करते हैं। इसने सक्रिय चरणों में प्रवेश करते समय खतरे के मॉडल को आकार दिया: HTTP और SSH सेवाएँ सबसे संभावित आक्रमण सतह थीं, और अनुमान लगाया गया था कि विशेषाधिकार वृद्धि का मार्ग sudo गलत कॉन्फ़िगरेशन, SUID बाइनरी के दुरुपयोग, या किसी कस्टम सेवा के शोषण से जुड़ा होगा।
इस प्रकार का लेखक पैटर्न विश्लेषण वास्तविक अभियान में भी मायने रखता है। यह समझना कि सिस्टम संभवतः कैसे डिज़ाइन किया गया था और इसका प्रशासक किस श्रेणी की कमज़ोरियों को दोहराने की संभावना रखता है, एक भी पैकेट भेजे जाने से पहले दिशा प्रदान करता है।
| फ़ील्ड | विवरण |
|---|---|
| लक्ष्य | HackSudo Thor |
| लेखक | Vishal Waghmare (@hacksudo) |
| रिलीज़ | 3 August 2021 |
| कठिनाई | आसान से मध्यम |
| OS | Linux (Debian) |
| प्रारूप | VirtualBox OVA |
| DHCP | सक्षम |
| अनुमानित आक्रमण सतह | HTTP, SSH, sudo गलत कॉन्फ़िगरेशन संभावित |
इस चरण में वातावरण के साथ सीधा सक्रिय संपर्क शामिल था। उद्देश्य सभी सक्रिय होस्टों की पहचान करना, नेटवर्क सीमा को समझना, और प्राथमिक लक्ष्य पर ध्यान केंद्रित करने से पहले पूर्ण आक्रमण सतह की तस्वीर बनाना था।
सबसे पहले WAN सबनेट (10.0.2.0/24) के विरुद्ध न्यूनतम शोर के साथ सक्रिय होस्टों की खोज के लिए एक हल्का Nmap ping स्वीप (-sn) चलाया गया। तीन होस्टों की पहचान हुई: 10.0.2.1 और 10.0.2.2 मानक VirtualBox इंफ्रास्ट्रक्चर पते थे, जिससे 10.0.2.8 एकमात्र गैर-इंफ्रास्ट्रक्चर होस्ट बचा। वह मशीन तत्काल फोकस बन गई।
10.0.2.8 के विरुद्ध एक पूर्ण SYN स्टील्थ स्कैन से कोई परिणाम नहीं मिला। यह त्रुटि नहीं बल्कि अपेक्षित व्यवहार था। एंटरप्राइज़ फ़ायरवॉल पोर्ट स्कैनिंग के प्रति अनुत्तरदायी रहने के लिए डिज़ाइन किए जाते हैं — वे उत्तर देने के बजाय पैकेटों को चुपचाप गिरा देते हैं। परिणामों की अनुपस्थिति स्वयं इस बात की पुष्टि थी कि यह एक नेटवर्क सीमा डिवाइस थी जो सक्रिय रूप से ट्रैफ़िक को फ़िल्टर कर रही थी।
पैकेट स्कैनिंग पर निर्भर हुए बिना यह पुष्टि करने के लिए कि वास्तव में कौन सी सेवाएँ चल रही हैं, curl का उपयोग करके एक सीधा HTTP अनुरोध भेजा गया। यह दृष्टिकोण इसलिए अपनाया गया क्योंकि एक मानक वेब अनुरोध के स्कैनिंग टूल की तुलना में फ़िल्टर होने की संभावना कहीं कम होती है। प्रतिक्रिया HTTP/1.1 200 OK के रूप में आई, जिसमें Server: nginx और पृष्ठ शीर्षक pfSense था, जिससे पुष्टि हुई कि webConfigurator WAN इंटरफ़ेस से पोर्ट 80 पर सीधे पहुँच योग्य था।
