 hawkeyesec/scanner-cli
एक परियोजना सुरक्षा/भेद्यता/जोखिम स्कैनिंग उपकरण

आपके और आपके प्रोजेक्ट के लिए बाजार में बहुत से आधुनिक विकल्प उपलब्ध हैं। यदि आप प्रोजेक्ट के रखरखाव को अपने हाथ में लेना चाहते हैं, तो कृपया मुझसे संपर्क करने में संकोच न करें। आप मुझ तक पहुँचने के तरीके मेरे व्यक्तिगत होमपेज पर पा सकते हैं।
.
.
.
.
.
.
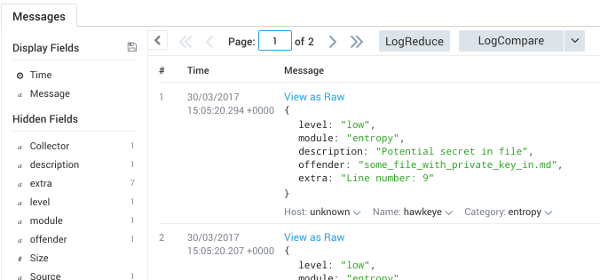
Hawkeye scanner-cli एक प्रोजेक्ट सुरक्षा, भेद्यता और सामान्य जोखिम को उजागर करने वाला उपकरण है। इसे आपके pre-commit हुक्स और आपके पाइपलाइनों में एकीकृत करने के लिए डिज़ाइन किया गया है।
Hawkeye scanner-cli यह मानता है कि आपकी निर्देशिका संरचना इस प्रकार है कि यह टूलचेन की फ़ाइलों को शीर्ष स्तर पर रखता है। मोटे तौर पर, यह इस प्रकार है:
package.json होता हैGemfile होगाrequirements.txt होगाcomposer.lock होगाbuild (gradle) या target (maven) फ़ोल्डर होगा, और इसमें .java और .jar फ़ाइलें शामिल होंगीbuild (gradle) या target (maven) फ़ोल्डर होगा, और इसमें .kt और .jar फ़ाइलें शामिल होंगीtarget (sbt with sbt-native-packager or sbt-assembly plugins) फ़ोल्डर होगा, और इसमें .scala और .jar फ़ाइलें शामिल होंगी। चल रहे डेमो के लिए इस रेपो को देखें।Cargo.toml होगायह पूरी तरह से व्यापक नहीं है क्योंकि कभी-कभी उपकरणों को और अधिक फ़ाइलों की आवश्यकता होती है। यह समझने के लिए कि मॉड्यूल कैसे तय करते हैं कि वे किसी प्रोजेक्ट को संभाल सकते हैं या नहीं, कृपया यह कैसे काम करता है अनुभाग और मॉड्यूल फ़ोल्डर देखें।
Docker इमेज स्कैनर का उपयोग करने का सबसे आसान तरीका है। कृपया ध्यान दें कि आपके प्रोजेक्ट रूट (जैसे $PWD) को /target पर माउंट किया जाना चाहिए।
docker run --rm -v $PWD:/target hawkeyesec/scanner-cli:latest
यदि आप स्कैनर का उपयोग JSON लिखने के लिए कर रहे हैं (-j और --json CLI फ़्लैग्स और .hawkeyerc में json सेटिंग के माध्यम से), तो सुनिश्चित करें कि यह सही UID और GID का उपयोग करता है docker run -u $(id -u):$(id -g) के माध्यम से। अन्यथा यह आपको अपरिवर्तनीय फ़ाइलें छोड़ सकता है, उदाहरण के लिए जब Jenkins में चलाया जाता है।
Docker बिल्ड आपके CI पाइपलाइनों में स्कैनर चलाने का अनुशंसित तरीका भी है। यह GoCD में आपके एक प्रोजेक्ट के विरुद्ध Hawkeye चलाने का एक उदाहरण है:
<pipeline name="security-scan">
  <stage name="Hawkeye" cleanWorkingDir="true">
    <jobs>
      <job name="scan">
        <tasks>
          <exec command="docker">
            <arg>pull</arg>
            <arg>hawkeyesec/scanner-cli</arg>
            <runif status="passed" />
          </exec>
          <exec command="bash">
            <arg>-c</arg>
            <arg>docker run --rm -v $PWD:/target hawkeyesec/scanner-cli:latest</arg>
            <runif status="passed" />
          </exec>
        </tasks>
      </job>
    </jobs>
  </stage>
</pipeline>
आप Node.js प्रोजेक्ट में hawkeye को स्थापित और चला सकते हैं:
npm install --save-dev @hawkeyesec/scanner-cli
npx hawkeye scan
यह विधि Node.js प्रोजेक्ट में अनुशंसित है, जहां अन्य टूलचेन (जैसे python, ruby) की आवश्यकता नहीं है।
इस विधि के साथ, git pre-commit हुक (जैसे pre-commit पैकेज के माध्यम से) में स्कैनर को लागू करने की भी सिफारिश की जाती है ताकि यदि समस्याएं पाई जाती हैं तो कमिट विफल हो जाए।
आप अपने प्रोजेक्ट रूट में .hawkeyerc और .hawkeyeignore फ़ाइलों के माध्यम से स्कैनर को कॉन्फ़िगर कर सकते हैं।
.hawkeyerc फ़ाइल एक JSON फ़ाइल है जो आपको कॉन्फ़िगर करने देती है ...
{
    "all": true|false,
    "staged": true|false,
    "modules": ["files-ccnumber", "java-owasp", "java-find-secbugs"],
    "sumo": "http://your.sumologic.foobar/collector",
    "http": "http://your.logger.foobar/collector",
    "json": "log/results.json",
    "failOn": "low"|"medium"|"high"|"critical",
    "showCode": true|false
}
.hawkeyeignore फ़ाइल रेगुलर एक्सप्रेशन का एक संग्रह है जो पथ और मॉड्यूल त्रुटि कोड को स्कैन से बाहर करने के लिए मेल खाता है, और --exclude फ़्लैग के उपयोग के बराबर है। # से शुरू होने वाली पंक्तियों को टिप्पणी माना जाता है।
कृपया ध्यान दें कि रेगुलर एक्सप्रेशन में आरक्षित कोई भी विशेष वर्ण (-[]{}()*+?.,^$|#\s) को शाब्दिक रूप में उपयोग करने पर एस्केप करने की आवश्यकता है!
कृपया यह भी ध्यान दें कि मॉड्यूल त्रुटि कोड आमतौर पर नहीं दिखाए जाते हैं, क्योंकि वे मुख्य रूप से उपयोगकर्ता के लिए प्रासंगिक नहीं होते हैं। यदि आप किसी विशेष गलत सकारात्मक को बाहर करना चाहते हैं, तो आप --show-code फ़्लैग या .hawkeyerc में showCode प्रॉपर्टी के साथ मॉड्यूल त्रुटि कोड प्रदर्शित कर सकते हैं।
^test/

# यह एक टिप्पणी है

^README.md
उपलब्ध मॉड्यूल और उनकी स्थिति को सूचीबद्ध करने के लिए hawkeye modules का उपयोग करें।
> npx hawkeye modules
[info] संस्करण: v1.4.0
[info] मॉड्यूल स्थिति
[info] सक्षम:   files-ccnumber
[info]            उन संदिग्ध फ़ाइल सामग्री की जाँच करता है जिनमें क्रेडिट कार्ड नंबर होने की संभावना है
[info] सक्षम:   files-contents
[info]            उन संदिग्ध फ़ाइल सामग्री की जाँच करता है जिनमें रहस्य होने की संभावना है
[info] अक्षम:  files-entropy
[info]            उच्च एंट्रॉपी वाले स्ट्रिंग्स के लिए फ़ाइलों की जाँच करता है जिनमें पासवर्ड होने की संभावना है
[info] सक्षम:   files-secrets
[info]            उन संदिग्ध फ़ाइल नामों की जाँच करता है जिनमें रहस्य होने की संभावना है
[info] सक्षम:   java-find-secbugs
[info]            findsecbugs के साथ जावा कोड में सामान्य सुरक्षा मुद्दों की पहचान करता है
[info] सक्षम:   java-owasp
[info]            OWASP निर्भरता जाँचकर्ता के साथ ज्ञात कमजोरियों वाले gradle/maven निर्भरता के लिए जावा प्रोजेक्ट्स की जाँच करता है
[info] सक्षम:   node-npmaudit
[info]            ज्ञात कमजोरियों वाले निर्भरता के लिए नोड प्रोजेक्ट्स की जाँच करता है
[info] सक्षम:   node-npmoutdated
[info]            पुराने npm मॉड्यूल के लिए नोड प्रोजेक्ट्स की जाँच करता है
[info] सक्षम:   node-yarnaudit
[info]            ज्ञात कमजोरियों वाले निर्भरता के लिए यार्न प्रोजेक्ट्स की जाँच करता है
[info] सक्षम:   node-yarnoutdated
[info]            पुराने यार्न मॉड्यूल के लिए नोड प्रोजेक्ट्स की जाँच करता है
[info] सक्षम:   php-security-checker
[info]            security-checker का उपयोग करके composer.lock में ज्ञात कमजोरियों वाले निर्भरता की जाँच करता है
[info] सक्षम:   python-bandit
[info]            बैंडिट के साथ पायथन कोड में सामान्य सुरक्षा मुद्दों की जाँच करता है।
[info] सक्षम:   python-piprot
[info]            पुराने पैकेजों के लिए पायथन निर्भरता की जाँच करता है
[info] सक्षम:   python-safety
[info]            सुरक्षा उपकरण के साथ पायथन निर्भरता में ज्ञात सुरक्षा कमजोरियों की जाँच करता है।
[info] सक्षम:   ruby-brakeman
[info]            Brakeman के साथ Rails कोड का स्थिर विश्लेषण करता है।
[info] सक्षम:   ruby-bundler-scan
[info]            बंडलर का उपयोग करके ज्ञात कमजोरियों वाले रूबी रत्नों की जाँच करता है
स्कैन शुरू करने के लिए hawkeye scan का उपयोग करें:
> npx hawkeye scan --help
[info] संस्करण: v1.3.0
उपयोग: hawkeye-scan [विकल्प]
