Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
VanguardHTTP — Go और Wails v2 के साथ निर्मित उच्च-प्रदर्शन क्रॉस-प्लेटफ़ॉर्म HTTP प्रोबिंग और गहन फ़िंगरप्रिंटिंग डेस्कटॉप सूट। इसमें रीयल-टाइम स्ट्रीमिंग, टेक डिटेक्शन, DNS/TLS निरीक्षण, Favicon MMH3 हैशिंग, प्रॉक्सी रूटिंग और मल्टी-फ़ॉर्मेट रिपोर्टिंग शामिल है। | Kitploit
उपकरण/GitHubGitHub/halildeniz/vanguardhttp
OSINT (खुला स्रोत खुफिया)टोहीजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंगउपयोगिताएँ और फ्रेमवर्करेड टीमिंगDNS विश्लेषण
GitHubhalildeniz/vanguardhttp

VanguardHTTP

Go और Wails v2 के साथ निर्मित उच्च-प्रदर्शन क्रॉस-प्लेटफ़ॉर्म HTTP प्रोबिंग और गहन फ़िंगरप्रिंटिंग डेस्कटॉप सूट। इसमें रीयल-टाइम स्ट्रीमिंग, टेक डिटेक्शन, DNS/TLS निरीक्षण, Favicon MMH3 हैशिंग, प्रॉक्सी रूटिंग और मल्टी-फ़ॉर्मेट रिपोर्टिंग शामिल है।

21घं 32मि पहलेअभी तक समीक्षित नहीं
साझा करें
रिपॉजिटरी देखेंवेबसाइट

🛡️ VanguardHTTP

उच्च-प्रदर्शन क्रॉस-प्लेटफ़ॉर्म HTTP प्रोबिंग और गहन फ़िंगरप्रिंटिंग डेस्कटॉप सूट

Version Go Version Wails v2 Platform License: MIT

vanguardhttp-v1 0 0-1-

📖 अवलोकन

VanguardHTTP एक आधुनिक, क्रॉस-प्लेटफ़ॉर्म डेस्कटॉप रेकॉनिसेंस और अटैक-सरफ़ेस डिस्कवरी एप्लिकेशन है, जिसे सुरक्षा शोधकर्ताओं, पेनेट्रेशन टेस्टरों, बग बाउंटी हंटरों और रेड टीमों के लिए बनाया गया है।

टर्मिनल आउटपुट की दीवारों को पार्स करने या कई CLI स्क्रिप्ट्स को मैन्युअल रूप से श्रृंखलाबद्ध करने के बजाय, VanguardHTTP लाइव HTTP प्रोबिंग और गहन फ़िंगरप्रिंटिंग टेलीमेट्री को सीधे एक उत्तरदायी, फ़िल्टर करने योग्य डेस्कटॉप वर्कस्पेस में स्ट्रीम करता है—जिसे न्यूनतम RAM ओवरहेड के साथ एक एकल स्टैंडअलोन बाइनरी में संकलित किया गया है।

✨ मुख्य विशेषताएँ

⚡ उच्च-गति समवर्तीता और निष्पादन नियंत्रण

  • कॉन्फ़िगर करने योग्य वर्कर पूल: समवर्तीता को गतिशील रूप से 1 से लेकर 1,000 वर्कर थ्रेड्स तक स्केल करें।
  • सटीक दर सीमित करना: अधिकतम Requests Per Second (RPS) लागू करने और WAF प्रतिबंधों या लक्ष्य संतृप्ति से बचने के लिए अंतर्निहित टोकन-बकेट दर सीमक (golang.org/x/time/rate)।
  • पूर्ण जीवनचक्र नियंत्रण: डेडलॉक या लीक हुए सॉकेट्स के बिना सक्रिय स्कैन को बीच में सुरक्षित रूप से Start, Pause, Resume, और Stop करें।
  • रियल-टाइम IPC स्ट्रीमिंग: परिणाम Wails Events (runtime.EventsEmit) के माध्यम से लाइव स्ट्रीम होते हैं, साथ में उच्च RPS पर भी सुचारु प्रदर्शन के लिए माइक्रो-बैच्ड UI रेंडरिंग होती है।

🌐 स्मार्ट लक्ष्य और प्रोटोकॉल डिस्कवरी

  • स्वचालित स्कीम प्रोबिंग और फ़ॉलबैक: बेयर डोमेन और IPs के लिए स्वचालित रूप से https:// का परीक्षण करता है और सहजता से http:// पर फ़ॉलबैक करता है (या दोनों स्कीमों को एक साथ प्रोब करता है)।
  • CIDR ब्लॉक विस्तार: स्वचालित रूप से IPv4/IPv6 CIDR रेंज (जैसे, 192.168.1.0/24) को अलग-अलग होस्ट लक्ष्यों में हल करता है।
  • कस्टम TCP पोर्ट सूचियाँ: मानक पोर्ट प्रोब करें या कस्टम पोर्ट सूचियाँ और प्रीसेट (80, 443, 8080, 8443, 3000, 8000, आदि) प्रदान करें।
  • ड्रैग एंड ड्रॉप लक्ष्य आयात: लक्ष्यों को सीधे पेस्ट करें या .txt, .lst, या .csv लक्ष्य सूचियों को ड्रैग-एंड-ड्रॉप करें, जिसमें स्वचालित डुप्लिकेट हटाना और लाइव एंडपॉइंट पूर्वावलोकन गणना होती है।

🔍 व्यापक फ़िंगरप्रिंटिंग इंजन

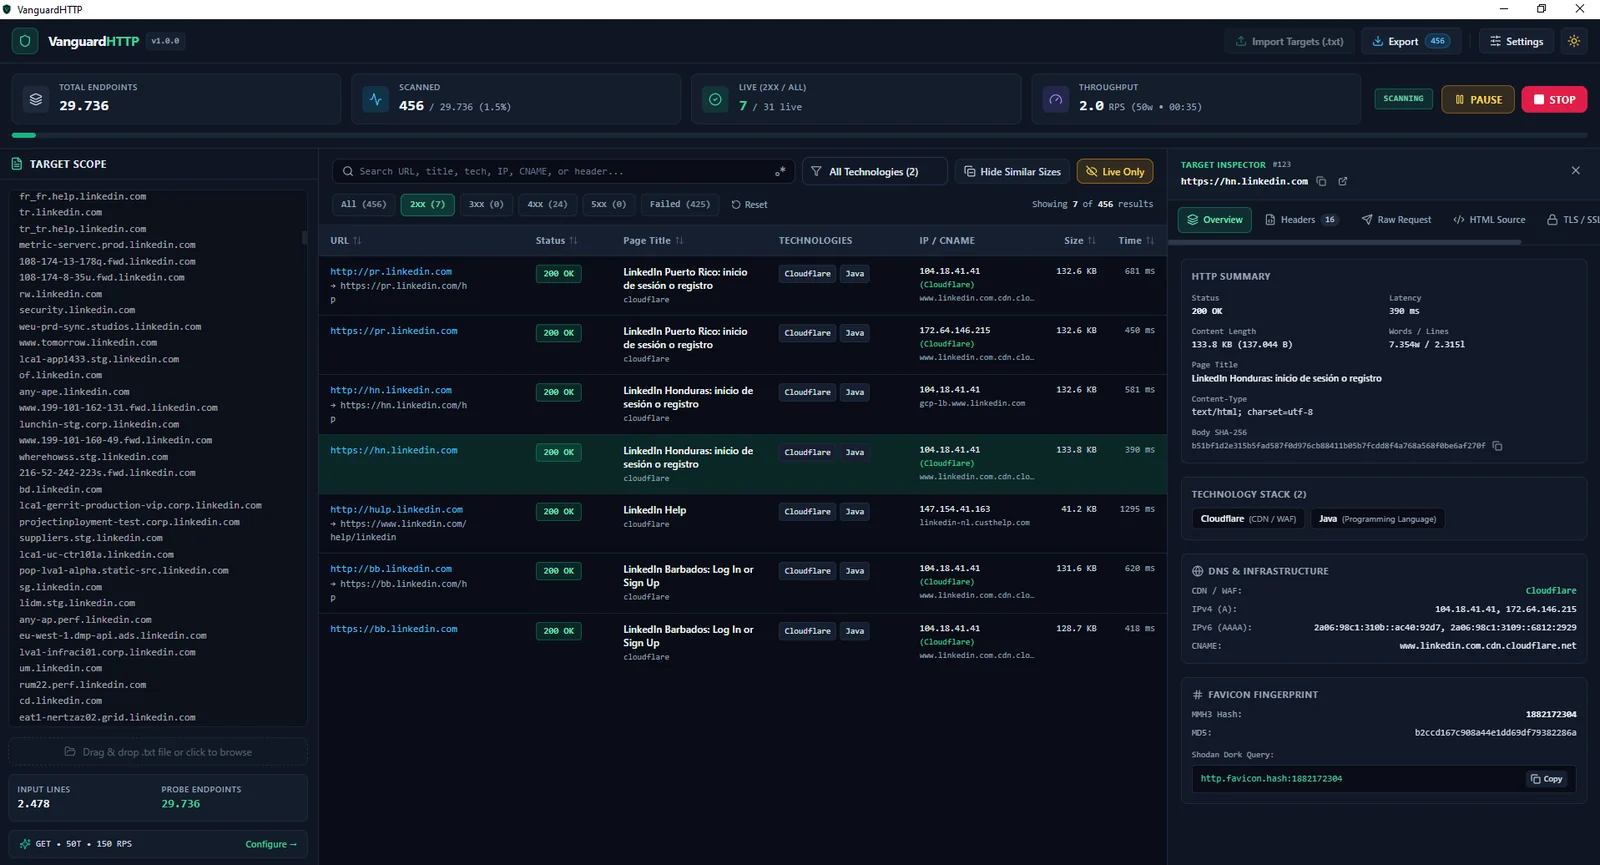
  • HTTP मेट्रिक्स: रंग-कोडित बैज (2xx, 3xx, 4xx, 5xx) के साथ स्थिति कोड, पेज <title>, Server / X-Powered-By हेडर, सामग्री आकार, शब्द/पंक्ति गणना, SHA-256 बॉडी हैश, और विलंबता (ms)।
  • प्रौद्योगिकी स्टैक पहचान: एम्बेडेड Wappalyzer-शैली JSON नियमसेट (go:embed) जो वेब सर्वर, CMSs, फ्रंटएंड/बैकएंड फ्रेमवर्क, CDNs, WAFs, और DevOps पैनलों की पहचान करता है, साथ में संस्करण निष्कर्षण भी।
  • DNS और अवसंरचना रिज़ॉल्यूशन: स्वचालित CDN/WAF प्रदाता एट्रिब्यूशन के साथ समवर्ती A, AAAA, और CNAME लुकअप।
  • X.509 / TLS प्रमाणपत्र निरीक्षण: TLS संस्करण, सिफर सूट, Subject CN, Issuer, वैधता तिथियाँ, समाप्ति उलटी गिनती, स्व-हस्ताक्षरित स्थिति, और सभी Subject Alternative Names (SANs) निकालता है।
  • Shodan-संगत Favicon हैशिंग: /favicon.ico और HTML-घोषित आइकनों के लिए RFC-2045 Base64 MurmurHash3 (MMH3) और MD5 डाइजेस्ट की गणना करता है, जिससे कॉपी करने के लिए तैयार http.favicon.hash:<id> क्वेरीज़ उत्पन्न होती हैं।

🛠️ उन्नत अनुरोध अनुकूलन

  • HTTP विधियाँ और पेलोड: कस्टम अनुरोध बॉडी के साथ GET, HEAD, POST, OPTIONS, PUT, PATCH, और DELETE के लिए समर्थन।
  • कस्टम हेडर और User-Agent रोटेशन: मनमाने हेडर (Authorization, Cookie, X-Bug-Bounty) इंजेक्ट करें और कस्टम User-Agent या स्वचालित मल्टी-ब्राउज़र User-Agent पूल के बीच टॉगल करें।
  • प्रॉक्सी रूटिंग: Burp Suite या OWASP ZAP में निर्बाध ट्रैफ़िक निरीक्षण के लिए पूर्ण HTTP, HTTPS, SOCKS5, और SOCKS5H प्रॉक्सी समर्थन।
  • रीडायरेक्ट चेन ट्रैकिंग: हॉप-बाय-हॉप स्टेटस कोड और Location हेडर लॉगिंग के साथ कॉन्फ़िगर करने योग्य रीडायरेक्ट फ़ॉलोइंग।

🖥️ इंटरैक्टिव GUI और रिपोर्टिंग

  • डार्क और लाइट मोड: डिफ़ॉल्ट रूप से आकर्षक साइबर-सुरक्षा डार्क मोड, तत्काल लाइट मोड स्विचिंग के साथ।
  • उन्नत फ़िल्टरिंग और शोर में कमी: स्टेटस श्रेणी, पहचानी गई तकनीक, कीवर्ड/Regex खोज के आधार पर फ़िल्टर करें, और "Hide Similar Sizes" का उपयोग करके डुप्लिकेट प्रतिक्रियाओं को संक्षिप्त करें।
  • टारगेट इंस्पेक्टर ड्रॉअर: Raw HTTP Request, Raw और Parsed Response Headers, HTML स्रोत पूर्वावलोकन, SSL/TLS प्रमाणपत्र, और रीडायरेक्ट चेन का निरीक्षण करने के लिए किसी भी पंक्ति पर क्लिक करें।
  • मल्टी-फ़ॉर्मेट निर्यात: सभी परिणाम या केवल अपने फ़िल्टर किए गए सबसेट को JSON, CSV (UTF-8 BOM), TXT (nuclei/ffuf के लिए लाइव URL सूची), या एक स्टैंडअलोन इंटरैक्टिव HTML सुरक्षा रिपोर्ट में निर्यात करें।

🚀 इंस्टॉलेशन और बिल्ड

पूर्वापेक्षाएँ

  • Go 1.22 या उच्चतर
  • Node.js 18+ (LTS)
  • Wails CLI v2

Wails v2 CLI इंस्टॉल करें और अपने वातावरण को सत्यापित करें:

go install https://github.com/wailsapp/wails/v2/cmd/wails@latest
wails doctor

Linux नोट (Ubuntu/Debian): बिल्ड करने से पहले GTK3 और WebKit2GTK डेवलपमेंट हेडर इंस्टॉल करें:

sudo apt update && sudo apt install -y build-essential libgtk-3-dev libwebkit2gtk-4.0-dev

(Ubuntu 24.04+ पर, libwebkit2gtk-4.1-dev इंस्टॉल करें और wails कमांड्स में -tags webkit2_41 पास करें।)

क्लोन करें और डेवलपमेंट मोड में चलाएँ

git clone https://github.com/halildeniz/VanguardHTTP.git
cd VanguardHTTP
go mod tidy
wails dev

प्रोडक्शन बाइनरीज़ बनाएँ

  • Windows (.exe):
wails build -clean -platform windows/amd64 -ldflags "-s -w"

आउटपुट: build/bin/VanguardHTTP.exe

  • macOS (.app यूनिवर्सल बाइनरी):
wails build -clean -platform darwin/universal -ldflags "-s -w"

Output: build/bin/VanguardHTTP.app

  • Linux (बाइनरी):
wails build -clean -platform linux/amd64 -ldflags "-s -w"

आउटपुट: build/bin/VanguardHTTP


🤝 योगदान

योगदान, फ़ीचर विचार और नई तकनीक फ़िंगरप्रिंट सिग्नेचर का स्वागत है!

  1. रिपॉज़िटरी को फ़ोर्क करें।
  2. एक नई फ़ीचर या फ़िक्स ब्रांच बनाएँ:
git checkout -b feature/amazing-fingerprint
  1. अपने परिवर्तनों को स्पष्ट, वर्णनात्मक संदेशों के साथ कमिट करें:
git commit -m "feat: add new WAF detection signatures"
  1. अपनी ब्रांच में Push करें:
git push origin feature/amazing-fingerprint
  1. अपने परिवर्तनों और परीक्षण चरणों का वर्णन करते हुए एक Pull Request खोलें।

💬 प्रतिक्रिया और बग रिपोर्ट

कोई सुझाव, फ़ीचर अनुरोध है, या कोई बग मिला है?

  • पुनरुत्पादन के चरणों, अपने OS संस्करण और प्रासंगिक लॉग के साथ GitHub Issues पृष्ठ पर एक issue खोलें।

⚖️ कानूनी अस्वीकरण

VanguardHTTP को सख्ती से अधिकृत सुरक्षा आकलन, पेनेट्रेशन टेस्टिंग, बग बाउंटी कार्यक्रमों और शैक्षिक अनुसंधान के लिए विकसित किया गया है। एसेट स्वामी की स्पष्ट पूर्व अनुमति के बिना नेटवर्क या सिस्टम को स्कैन करना अवैध है। लेखक इस सॉफ़्टवेयर के दुरुपयोग या कारण हुई क्षति के लिए कोई दायित्व स्वीकार नहीं करता है।

👤 लेखक और संपर्क

Halil İbrahim Deniz

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    345
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    340
  • 5

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    306
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    292

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →