
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
RansomwareSim — शैक्षिक रैनसमवेर सिम्युलेटर जो फ़ाइल एन्क्रिप्शन, C2 संचार और डिक्रिप्शन को प्रदर्शित करता है, साइबर सुरक्षा प्रशिक्षण और मैलवेयर विश्लेषण के लिए। | Kitploit
उपकरण/GitHubGitHub/halildeniz/ransomwaresim
एन्क्रिप्शन/डिक्रिप्शन उपकरणमालवेयर विश्लेषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोललर्निंग और शिक्षापेलोड डेवलपमेंट
GitHubhalildeniz/ransomwaresim

RansomwareSim

शैक्षिक रैनसमवेर सिम्युलेटर जो फ़ाइल एन्क्रिप्शन, C2 संचार और डिक्रिप्शन को प्रदर्शित करता है, साइबर सुरक्षा प्रशिक्षण और मैलवेयर विश्लेषण के लिए।

रिपॉजिटरी देखें
17640542 साल पहलेKitploit द्वारा समीक्षित
साझा करें
वेबसाइट

रैनसमवेयरसिम

अवलोकन

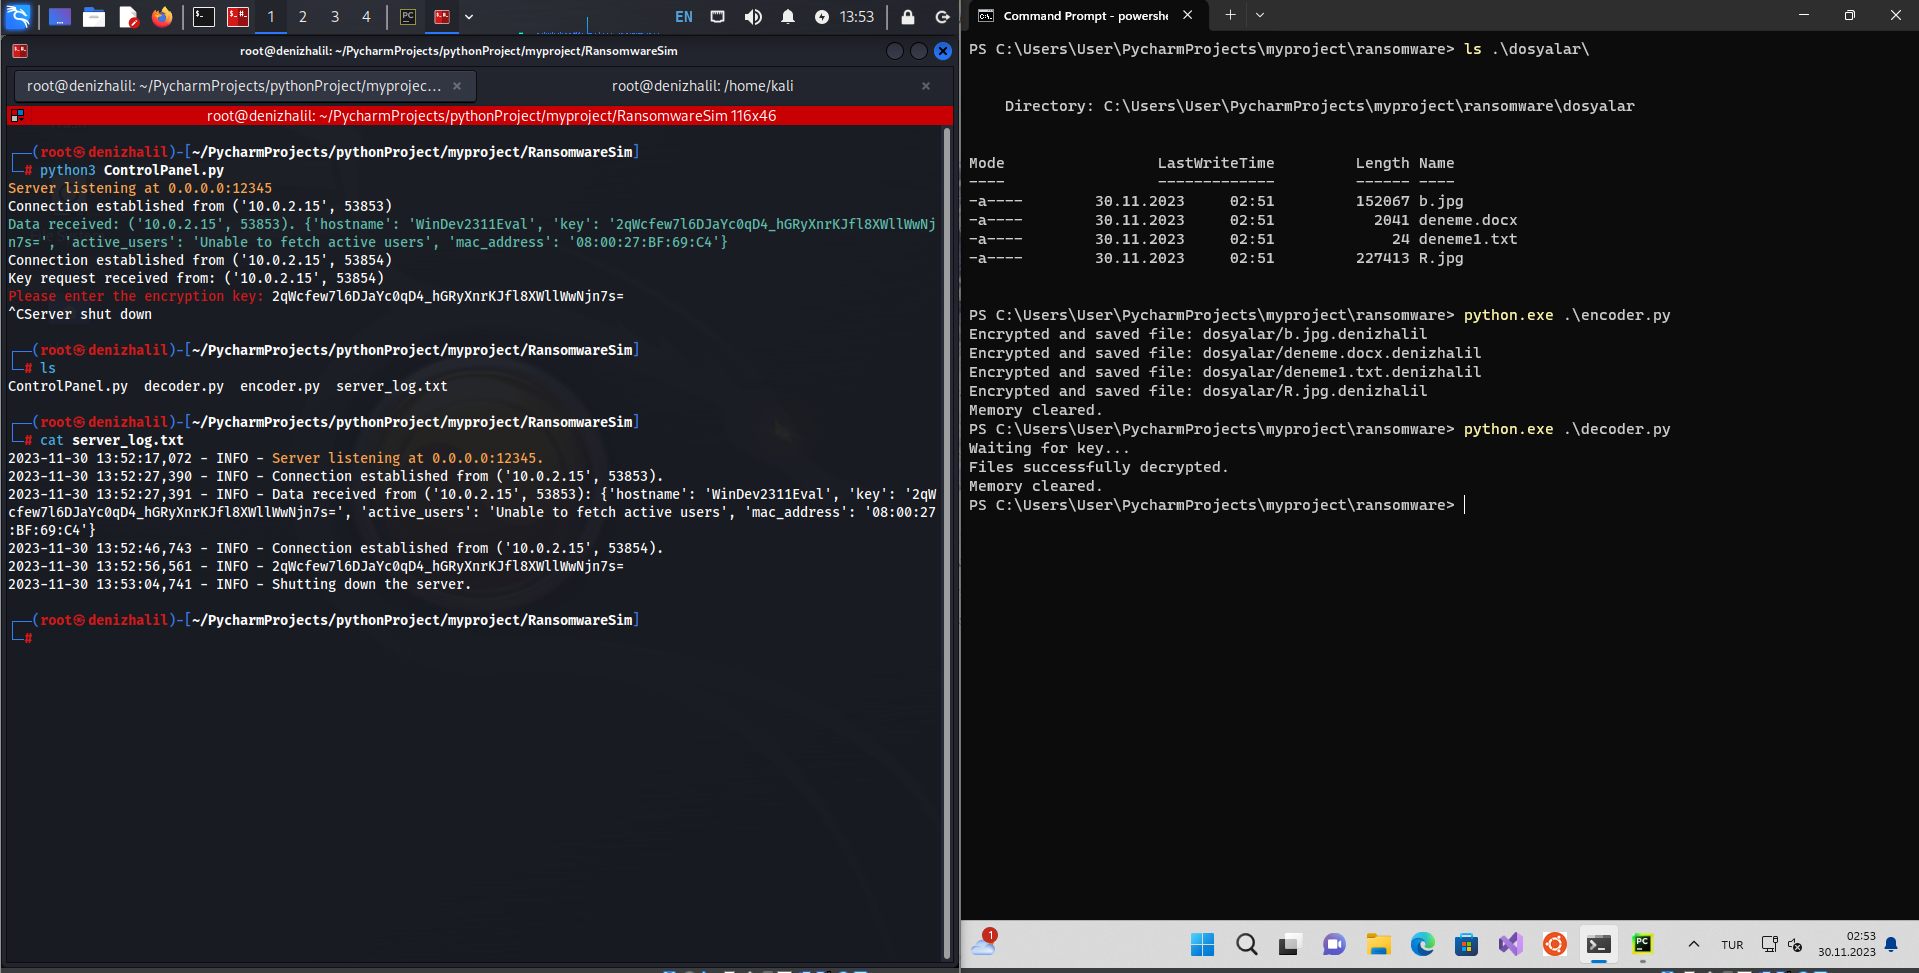
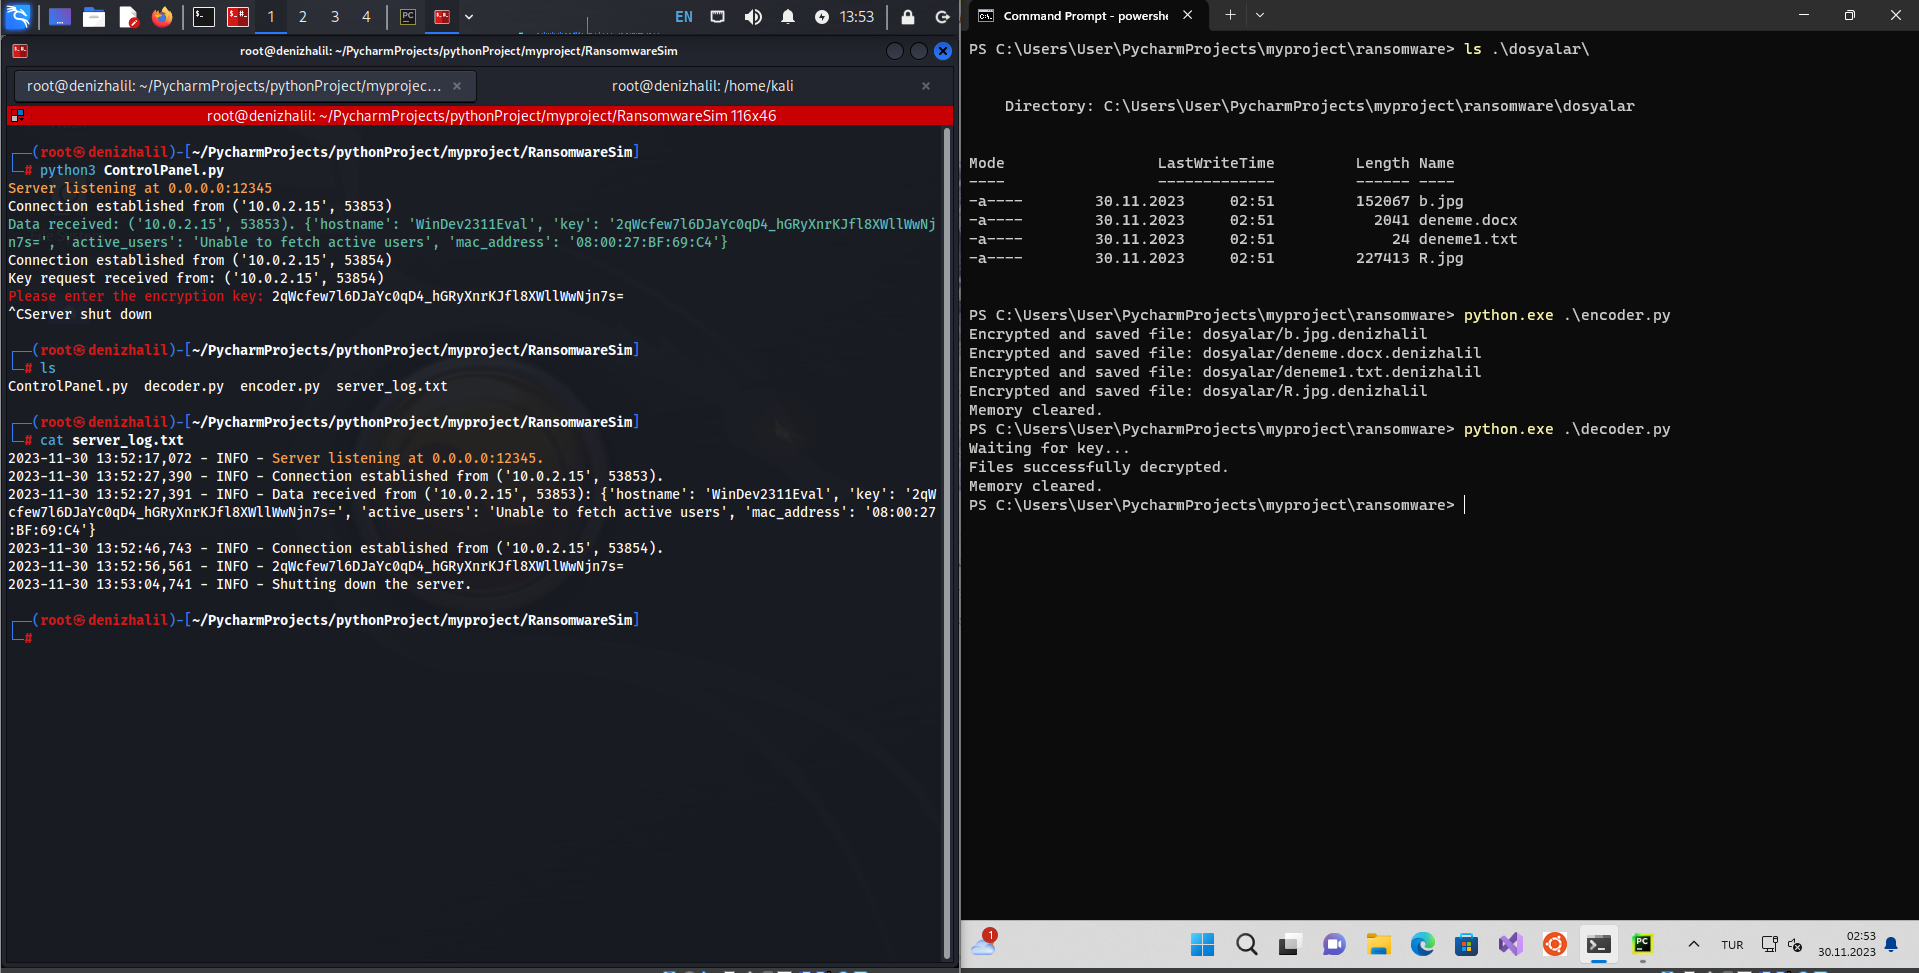
रैनसमवेयरसिम एक सिम्युलेटेड रैनसमवेयर एप्लीकेशन है जो शैक्षिक और प्रशिक्षण उद्देश्यों के लिए विकसित किया गया है। यह प्रदर्शित करने के लिए डिज़ाइन किया गया है कि कैसे रैनसमवेयर सिस्टम पर फाइलों को एन्क्रिप्ट करता है और एक कमांड-एंड-कंट्रोल सर्वर के साथ संचार करता है। यह उपकरण केवल शैक्षिक उपयोग के लिए है और इसका दुर्भावनापूर्ण उद्देश्यों के लिए उपयोग नहीं किया जाना चाहिए।

मुझे एक कॉफी खरीदें

विशेषताएँ

  • लक्ष्य निर्देशिका में निर्दिष्ट फ़ाइल प्रकारों को एन्क्रिप्ट करता है।
  • डेस्कटॉप वॉलपेपर बदलता है (केवल विंडोज)।
  • डेस्कटॉप पर एक README फ़ाइल बनाता और हटाता है जिसमें एक सिम्युलेटेड रैनसम नोट होता है।
  • सिस्टम डेटा भेजने और डिक्रिप्शन कुंजी प्राप्त करने के लिए कमांड-एंड-कंट्रोल सर्वर के साथ संचार का अनुकरण करता है।
  • सही कुंजी प्राप्त करने के बाद फाइलों को डिक्रिप्ट करता है।

उपयोग

महत्वपूर्ण: इस उपकरण का उपयोग केवल नियंत्रित वातावरण में किया जाना चाहिए जहाँ सभी प्रतिभागियों ने सहमति दी हो। बिना स्पष्ट अनुमति के किसी भी सिस्टम पर इस उपकरण का उपयोग न करें। अधिक जानकारी के लिए, SECURE पढ़ें।

आवश्यकताएँ

  • Python 3.x
  • cryptography
  • colorama

स्थापना

  1. रिपॉजिटरी को क्लोन करें:

    git clone https://github.com/HalilDeniz/RansomwareSim.git
    
  2. प्रोजेक्ट निर्देशिका में जाएँ:

    cd RansomwareSim
    
  3. आवश्यक निर्भरताएँ स्थापित करें:

    pip install -r requirements.txt
    

📖 मेरी पुस्तक

  • स्कैपी में महारत: नेटवर्क विश्लेषण के लिए एक व्यापक मार्गदर्शिका
  • 30 दिनों में पायथन सीखने का रोडमैप: यहाँ
  • प्रोग्रामिंग और साइबर सुरक्षा में अपनी यात्रा शुरू करना - डिजिटल भविष्य में नेविगेट करना

DepNot: BackDoorSim

यदि आप RansomwareSim जैसे उपकरणों में रुचि रखते हैं, तो मेरे हाल ही में जारी किए गए BackDoorSim टूल को अवश्य देखें।

कंट्रोल सर्वर चलाना

  1. controlpanel.py खोलें।
  2. controlpanel.py चलाकर सर्वर प्रारंभ करें।
  3. सर्वर RansomwareSim और Decoder से कनेक्शन सुनने के लिए तैयार रहेगा।

सिम्युलेटर चलाना

  1. RansomwareSim वाली निर्देशिका पर जाएँ।
  2. encoder.py में main फंक्शन को संशोधित करके लक्ष्य निर्देशिका और अन्य पैरामीटर निर्दिष्ट करें।
  3. एन्क्रिप्शन प्रक्रिया शुरू करने के लिए encoder.py चलाएँ।
  4. कंसोल पर प्रदर्शित निर्देशों का पालन करें।

डिकोडर चलाना

  1. फाइलों के एन्क्रिप्ट होने के बाद decoder.py चलाएँ।
  2. डिक्रिप्शन कुंजी इनपुट करने के लिए संकेतों का पालन करें।

अस्वीकरण

RansomwareSim केवल शैक्षिक उद्देश्यों के लिए विकसित किया गया है। RansomwareSim के निर्माता इस उपकरण के किसी भी दुरुपयोग के लिए जिम्मेदार नहीं हैं। इस उपकरण का उपयोग किसी भी अनधिकृत या अवैध तरीके से नहीं किया जाना चाहिए। हमेशा इस उपकरण के नैतिक और कानूनी उपयोग को सुनिश्चित करें।

योगदान

योगदान, सुझाव और प्रतिक्रिया का स्वागत है। कृपया किसी भी योगदान के लिए एक मुद्दा या पुल रिक्वेस्ट बनाएँ।

  1. रिपॉजिटरी को फोर्क करें।
  2. अपनी सुविधा या बग फिक्स के लिए एक नई शाखा बनाएँ।
  3. अपने परिवर्तन करें और उन्हें कमिट करें।
  4. अपने परिवर्तनों को अपनी फोर्क की गई रिपॉजिटरी में पुश करें।
  5. मुख्य रिपॉजिटरी में एक पुल रिक्वेस्ट खोलें।

संपर्क

किसी भी पूछताछ या अधिक जानकारी के लिए, आप मुझसे निम्नलिखित माध्यमों से संपर्क कर सकते हैं:

  • LinkedIn : हलील इब्राहिम डेनिज़
  • TryHackMe: हलीलोविक
  • Instagram: डेनिज़.हलील333
  • YouTube : हलील डेनिज़
  • Email : [email protected]

💰 आप दान करके मेरी मदद कर सकते हैं

मेरा समर्थन करने पर विचार करने के लिए धन्यवाद! आपका समर्थन मुझे RansomwareSim जैसे उपयोगी उपकरण बनाने और नई परियोजनाएं विकसित करने में अधिक समय और प्रयास लगाने में सक्षम बनाता है। योगदान देकर, आप न केवल मौजूदा उपकरणों को बेहतर बनाने में मेरी मदद कर रहे हैं, बल्कि नए विचारों और नवाचारों को प्रेरित भी कर रहे हैं। आपका समर्थन इस परियोजना और भविष्य के प्रयासों के विकास में महत्वपूर्ण भूमिका निभाता है। आइए, साथ मिलकर निर्माण और सीखना जारी रखें। धन्यवाद!"
BuyMeACoffee Patreon

लाइसेंस

RansomwareSim MIT लाइसेंस के तहत जारी किया गया है। अधिक जानकारी के लिए LICENSE देखें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    319
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    294
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    266

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






