 hadimed/kingsoft-wps-office-lpe
CVE-2022-25943

https://jvn.jp/en/vu/JVNVU90673830/
WPS Office एक ऑफिस सुइट है जो Microsoft Windows, macOS, Linux, iOS, Android और HarmonyOS के लिए है, जिसे झुहाई-आधारित चीनी सॉफ्टवेयर डेवलपर किंगसॉफ्ट द्वारा विकसित किया गया है।
WPS द्वारा प्रदान की जाने वाली सबसे अच्छी सुविधाओं में से एक आपके दस्तावेज़ों, कार्य आदि को सहेजने के लिए क्लाउड सेवा है... यह सेवा डिफ़ॉल्ट रूप से मैन्युअल पर सेट है, यह केवल तभी शुरू होती है जब आप WPS office पैनल में WPS क्लाउड पर जाते हैं, लेकिन सेवा वर्तमान उपयोगकर्ता विशेषाधिकार (Low priv) के साथ शुरू होती है।
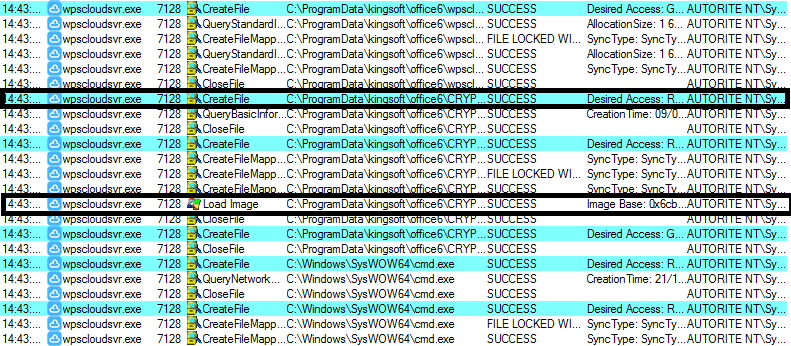
WPS क्लाउड सेवा द्वारा शुरू होने पर किए गए प्रारंभिक आयातों को देखते हुए, ऐसा लगता है कि यह पहले CRYPTSP.DLL नामक DLL और *C:\ProgramData\kingsoft\office6* से अन्य DLL को आयात करने का प्रयास करेगा, यदि वे वहां नहीं हैं और डिफ़ॉल्ट रूप से वे नहीं हैं, तो सेवा इसे System32 से लोड करेगी जैसा कि आप देख सकते हैं:
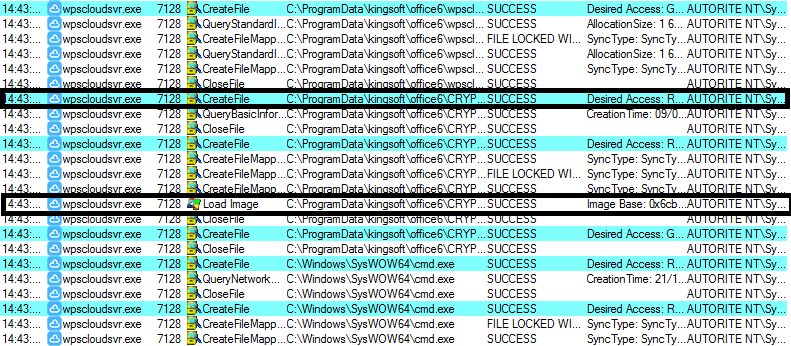
यहां समस्या यह है कि उस निर्देशिका के लिए ACL सभी उपयोगकर्ताओं के लिए रीड राइट के रूप में कॉन्फ़िगर की गई है, एक हमलावर वहां एक दुर्भावनापूर्ण DLL रख सकता है और निष्पादन योग्य को पुनः आरंभ कर सकता है, लेकिन यह वर्तमान विशेषाधिकार स्तर (Low priv उपयोगकर्ता) के रूप में शुरू होता है, जब तक कि हम निष्पादन योग्य को सेवा के रूप में शुरू नहीं करते (चूंकि यह एक के रूप में स्थापित है) net start wpscloudsvr जैसी किसी चीज़ के साथ, जो सेवा को NT AUTHORITY के रूप में शुरू करेगा।
यहां समस्या ACL गलत कॉन्फ़िगरेशन की अधिक प्रतीत होती है।
मेरा शोषण सरल है, यह निर्मित DLL (व्यवस्थापक पासवर्ड बदलें) को लक्ष्य निर्देशिका में कॉपी करेगा, सेवा को पुनः आरंभ करेगा, अब व्यवस्थापक खाते तक पहुंच उपलब्ध है, जिसका अर्थ है कि मेरे पास sedebugpriv तक पहुंच है, वहां से मैं winlogon टोकन चुराता हूं और cmd को NT AUTHORITY / System के रूप में शुरू करता हूं।
