 gyoisamurai/gyoithon
GyoiThon एक बढ़ता हुआ पैठ परीक्षण उपकरण है जो Machine Learning का उपयोग करता है।


जापानी पृष्ठ यहाँ है।
नया GyoiThon (संस्करण 0.0.4) इंटरनेट पर मौजूद आपके सबडोमेन को सूचीबद्ध कर सकता है। और यदि सबडोमेन वेब सेवा के रूप में प्रकाशित है, तो GyoiThon एक स्वास्थ्य जांच करता है जो कि एक गैर-विनाशकारी भेद्यता मूल्यांकन है।
| नोट |
|---|
| नया फंक्शन Google कस्टम सर्च API का उपयोग करता है। इसलिए यदि आप नए फंक्शन का उपयोग करते हैं, तो आपको Google कस्टम सर्च की एक API कुंजी तैयार करनी होगी। |
domain_list.csv निम्नानुसार तैयार करना होगा: ```
"Domain Name"
mbsd.jpऔर आप निम्नलिखित कमांड निष्पादित करते हैं। ```
root@kali:~/GyoiThon# python3 gyoithon.py -i --domain_list
परिणामस्वरूप, आपको निर्दिष्ट डोमेन से संबंधित उपडोमेन की एक सूची प्राप्त होती है।
| सूचकांक | डोमेन | उप-डोमेन | आईपी पता | एक्सेस स्थिति (http) | स्थान (http) | एक्सेस स्थिति (https) | स्थान (https) | Whois रिकॉर्ड |
|---|---|---|---|---|---|---|---|---|
| 1 | mbsd.jp | mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 301 | https://www.mbsd.jp/ | *** |
| 2 | mbsd.jp | www.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
| 3 | mbsd.jp | www2.mbsd.jp | ['40.115.251.148'] | 301 | https://www.mbsd.jp/ | 200 | - | - |
परिणामस्वरूप, आपको उपडोमेन की सूची और मूल्यांकन रिपोर्ट मिलती है।
|अनुक्रमांक|डोमेन|उपडोमेन|IP पता|एक्सेस स्थिति (http)|स्थान (http)|एक्सेस स्थिति (https)|स्थान (https)|Whois records|मूल्यांकन परिणाम|
|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|:--:|
|1|mbsd.jp|mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|301|https://www.mbsd.jp/|***|***|
|2|mbsd.jp|www.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
|3|mbsd.jp|www2.mbsd.jp|['40.115.251.148']|301|https://www.mbsd.jp/|200|-|-|***|
## अवलोकन
GyoiThon वेब सर्वर के लिए **खुफिया संग्रह उपकरण** है।
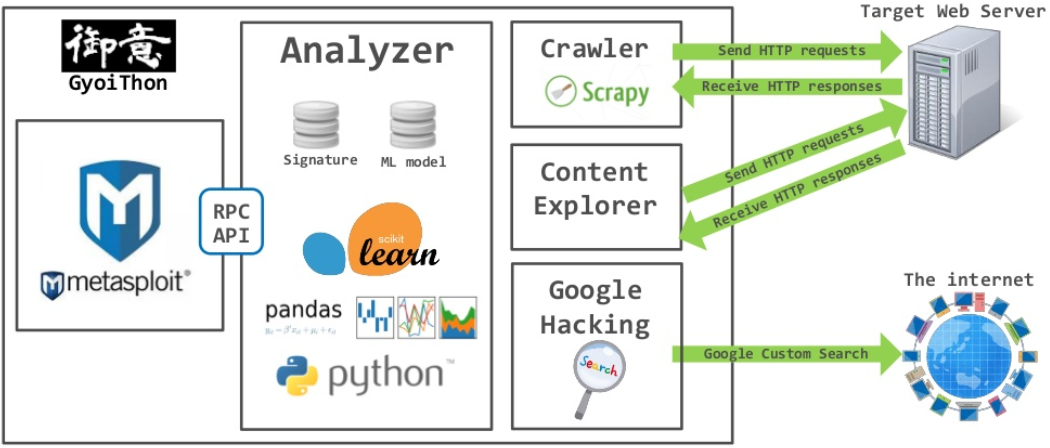
GyoiThon लक्ष्य वेब सर्वर पर **दूरस्थ पहुँच** निष्पादित करता है और **सर्वर पर संचालित उत्पाद की पहचान** करता है जैसे कि CMS, वेब सर्वर सॉफ्टवेयर, फ्रेमवर्क, प्रोग्रामिंग भाषा, आदि। और, यह पहचाने गए उत्पादों पर Metasploit का उपयोग करके **एक्सप्लॉइट मॉड्यूल निष्पादित** कर सकता है। GyoiThon उपरोक्त कार्य को **पूरी तरह से स्वचालित रूप से निष्पादित** करता है।
GyoiThon की मुख्य विशेषताएं निम्नलिखित हैं।
* दूरस्थ पहुँच/पूर्णतः स्वचालित
GyoiThon केवल **दूरस्थ पहुँच** का उपयोग करके लक्ष्य वेब सर्वर की जानकारी **पूरी तरह से स्वचालित** रूप से एकत्र कर सकता है। आप अपने संचालन के लिए केवल एक बार GyoiThon निष्पादित करें।
* गैर-विनाशकारी परीक्षण
GyoiThon **केवल सामान्य पहुँच** का उपयोग करके लक्ष्य वेब सर्वर की जानकारी एकत्र कर सकता है।
लेकिन, जब आप कुछ विकल्प का उपयोग करते हैं, GyoiThon असामान्य पहुँच निष्पादित करता है जैसे कि एक्सप्लॉइट मॉड्यूल भेजना।
* विभिन्न जानकारी एकत्र करना
GyoiThon के पास विभिन्न खुफिया संग्रह इंजन हैं जैसे कि वेब क्रॉलर, Google Custom Search API, Censys, डिफ़ॉल्ट सामग्री का अन्वेषक, क्लाउड सेवाओं की जांच आदि। **स्ट्रिंग पैटर्न मिलान** और **मशीन लर्निंग** का उपयोग करके एकत्रित जानकारी का विश्लेषण करके, GyoiThon लक्ष्य वेब सर्वर पर संचालित **उत्पाद/संस्करण/CVE नंबर**, **अनावश्यक एचटीएमएल टिप्पणियाँ**/**डिबग संदेश**, **लॉगिन पृष्ठ** आदि की पहचान कर सकता है।
* वास्तविक कमजोरी की जांच
GyoiThon पहचाने गए उत्पादों पर Metasploit का उपयोग करके एक्सप्लॉइट मॉड्यूल निष्पादित कर सकता है।
परिणामस्वरूप, यह **लक्ष्य वेब सर्वर की वास्तविक कमजोरी की जांच** कर सकता है।

| नोट |
|:-----|
| यदि आप रुचि रखते हैं, **कृपया उन्हें अपने नियंत्रण में और अपने स्वयं के जोखिम पर उपयोग करें**। |
## <a name='Installation'>स्थापना</a>
1. git clone GyoiThon's repository.```
root@kali:~# git clone https://github.com/gyoisamurai/GyoiThon.git
3. आवश्यक python पैकेज स्थापित करें.```
root@kali:~# cd GyoiThon
root@kali:~/GyoiThon# pip3 install -r requirements.txt
root@kali:~/GyoiThon# apt install python3-tk
config.ini संपादित करना होगा।डिफ़ॉल्ट मोड बिना विकल्प के और कई विकल्पों का संयोजन का उपयोग करके, GyoiThon लक्ष्य वेब सर्वर की विभिन्न जानकारी एकत्र कर सकता है।``` usage: .\gyoithon.py [-s] [-m] [-g] [-e] [-c] [-p] [-l --log_path=] [--no-update-vulndb] .\gyoithon.py [-d --category= --vendor= --package=] .\gyoithon.py [-i] .\gyoithon.py -h | --help options: -s Optional : Examine cloud service. -m Optional : Analyze HTTP response for identify product/version using Machine Learning. -g Optional : Google Custom Search for identify product/version. -e Optional : Explore default path of product. -c Optional : Discover open ports and wrong ssl server certification using Censys. -p Optional : Execute exploit module using Metasploit. -l Optional : Analyze log based HTTP response for identify product/version. -d Optional : Development of signature and train data. -i Optional : Explore relevant FQDN with the target FQDN. -h --help Show this help message and exit.
### तैयारी।
1. लक्ष्य फ़ाइल `host.txt` को संपादित करें।
आपको लक्ष्य वेब सर्वर को `host.txt` में लिखना है।
लेखन प्रारूप `protocol FQDN(or IP address) Port Crawling_root_path` है।

* उदाहरण।```
https gyoithon.example.com 443 /
यदि आप एकाधिक लक्ष्य जानकारी इंगित करना चाहते हैं, तो आपको नीचे लिखना होगा।``` https gyoithon.example.com 443 / http 192.168.220.129 80 /vicnum/ https www.example.com 443 /catalog/
| नोट |
|:-----|
| आप Root Path के आरंभ और अंत में `/` डालते हैं। |
