
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
DirtySlide — macOS XNU कर्नेल के लिए लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-43724) जो dyld शेयर्ड-कैश स्लाइड वॉक में आउट-ऑफ-बाउंड्स राइट का उपयोग करके एक अनप्रिविलेज्ड उपयोगकर्ता से रूट शेल प्राप्त करता है। | Kitploit
उपकरण/GitHubGitHub/gracecondition/dirtyslide
विशेषाधिकार वृद्धिशोषणपेलोड डेवलपमेंटबाइनरी शोषण
GitHubgracecondition/dirtyslide

DirtySlide

macOS XNU कर्नेल के लिए लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-43724) जो dyld शेयर्ड-कैश स्लाइड वॉक में आउट-ऑफ-बाउंड्स राइट का उपयोग करके एक अनप्रिविलेज्ड उपयोगकर्ता से रूट शेल प्राप्त करता है।

रिपॉजिटरी देखें
12343 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

DirtySlide

DirtySlide

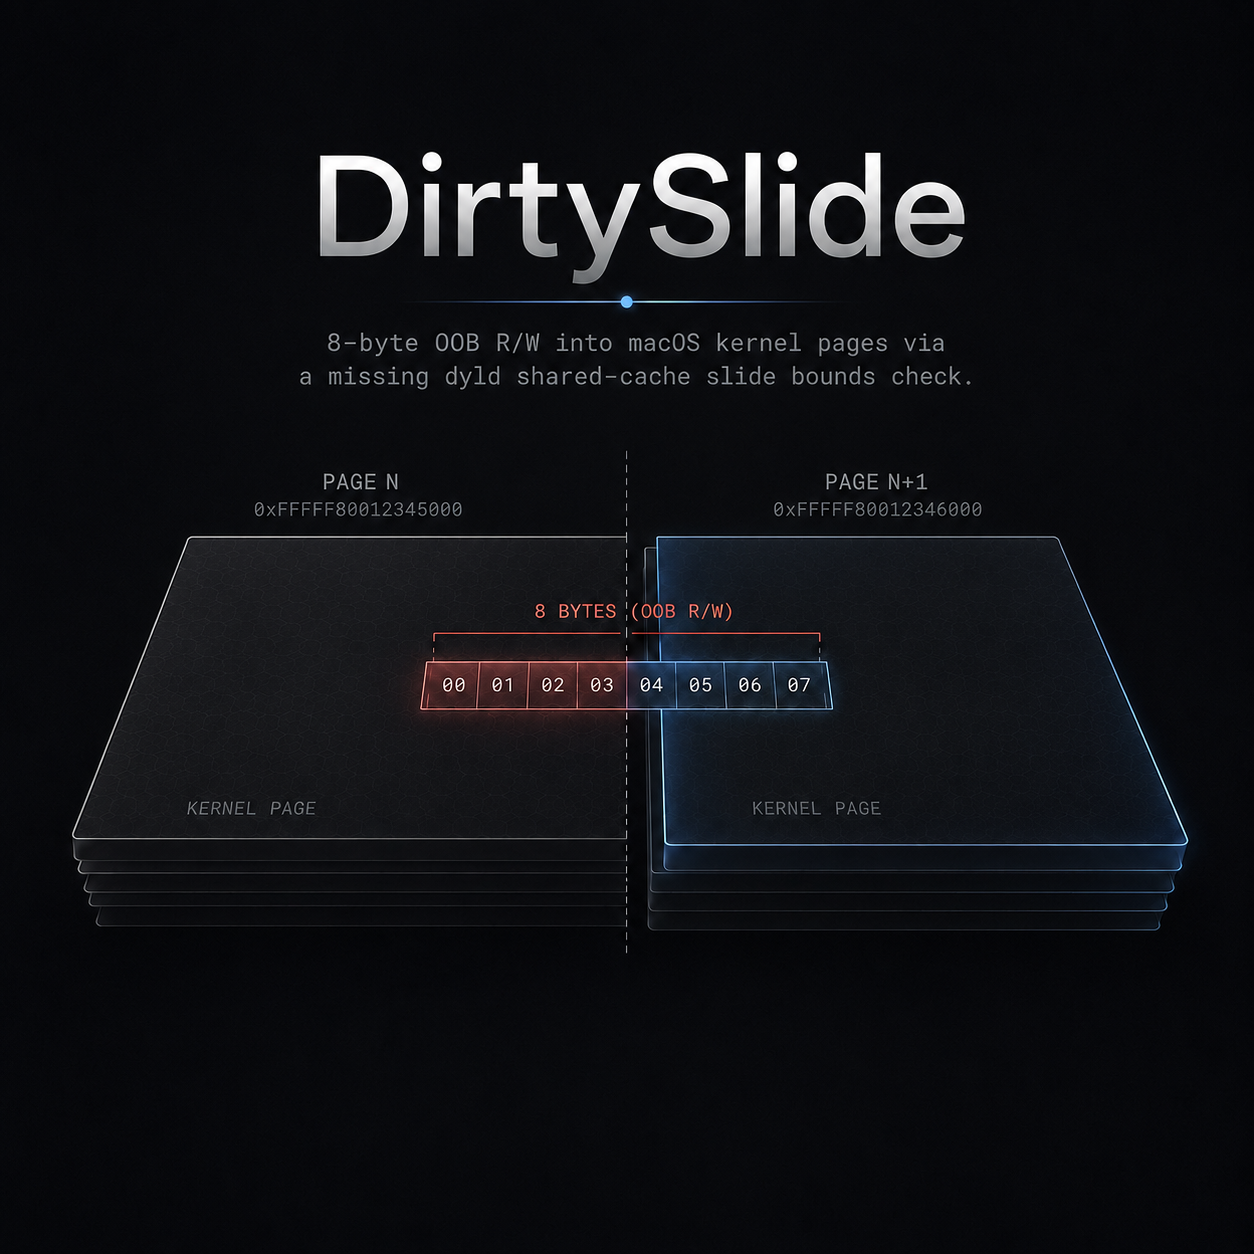
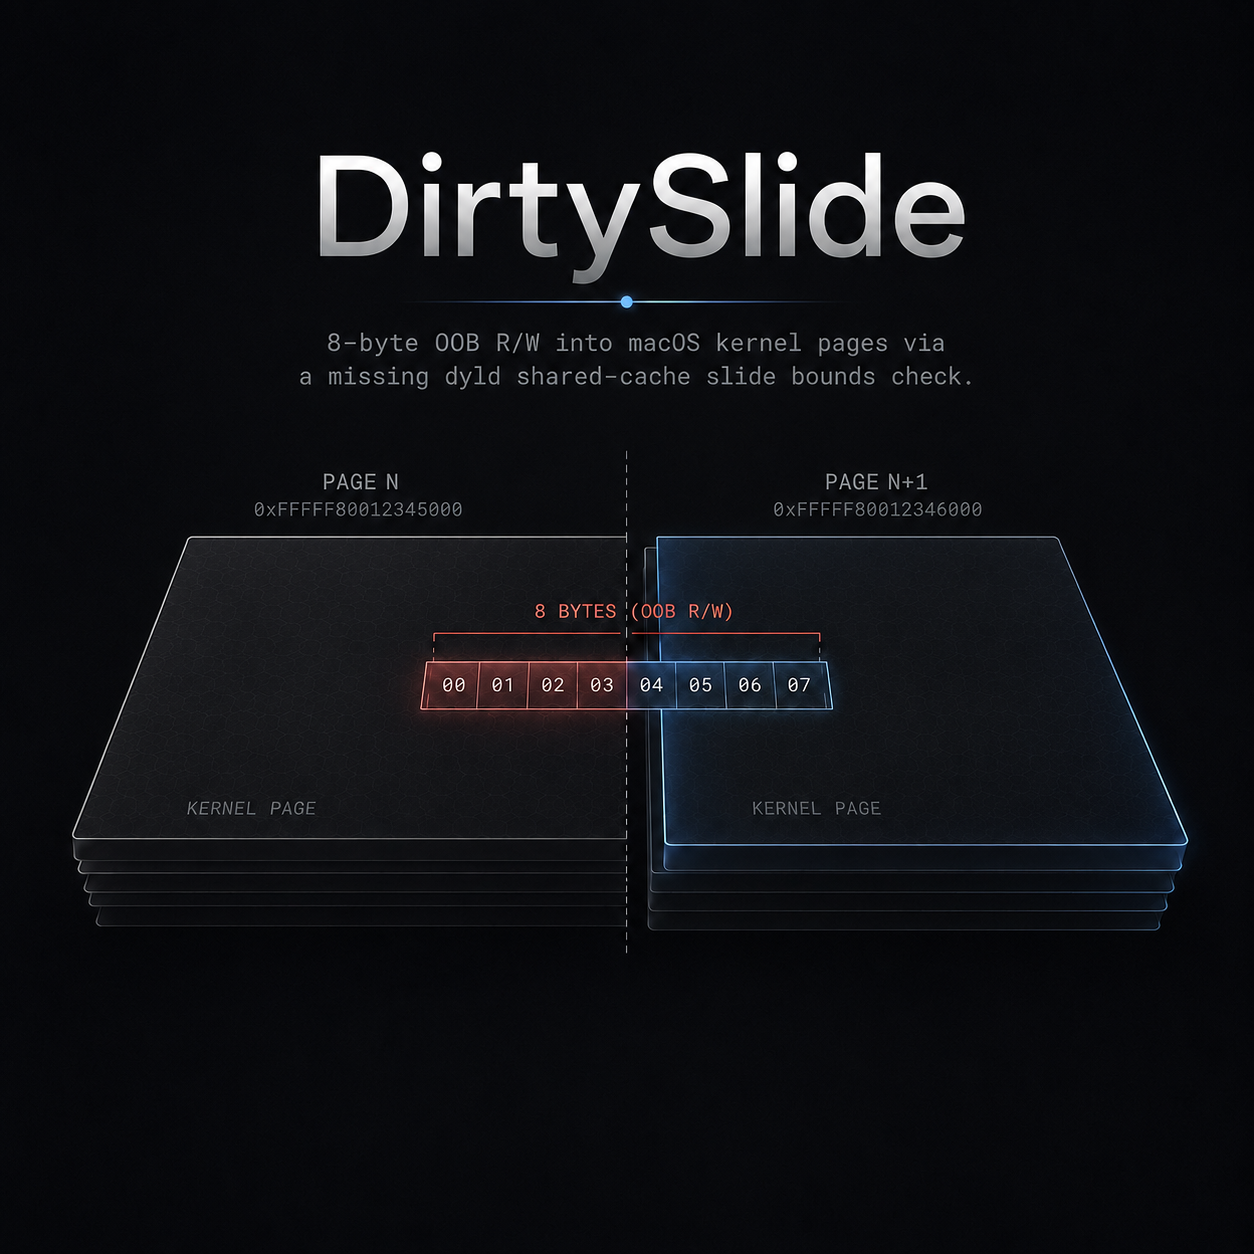
अविशेषाधिकार प्राप्त → रूट macOS LPE। dyld साझा-कैश पृष्ठ से सटी कर्नेल मेमोरी में 8-बाइट OOB पढ़ना/लिखना, v5 स्लाइड वॉक (vm_shared_region_slide_page_v5) में पृष्ठ-सीमा जाँच की कमी के कारण, syscall 536 के माध्यम से पहुँच योग्य।

macOS 26.5.2 (25F84, xnu-12377.121.10) में पैच किया गया। 26.5 बीटा (xnu-12377.120.72) तक कमजोर।

राइटअप: https://gracecondition.github.io/posts/dirtyslide/

बिल्ड और रन

make                 # payload को ./dist में बनाता है
./dist/run.sh        # टारगेट VM पर एक अविशेषाधिकार प्राप्त यूज़र के रूप में चलाएँ → रूट शेल

Apple Virtualization (VMAPPLE) के तहत macOS 26.5 (25F5042g) arm64 पर परीक्षण किया गया। भौतिक स्कैन ~50% रनों में पैनिक करता है; गेस्ट रीबूट होता है, बस फिर से चलाएँ।

टूल डाउनलोड करें