
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
EDRKiller — Use cve-2026-36425 killer edr,360 can killer | Kitploit
उपकरण/GitHubGitHub/gongchuang1089/edrkiller
रक्षात्मक उपकरणविशेषाधिकार वृद्धिशोषणमालवेयर विश्लेषणरेड टीमिंगबाइनरी शोषण
GitHubgongchuang1089/edrkiller

EDRKiller

Use cve-2026-36425 killer edr,360 can killer

रिपॉजिटरी देखें
1282 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

EDRKiller

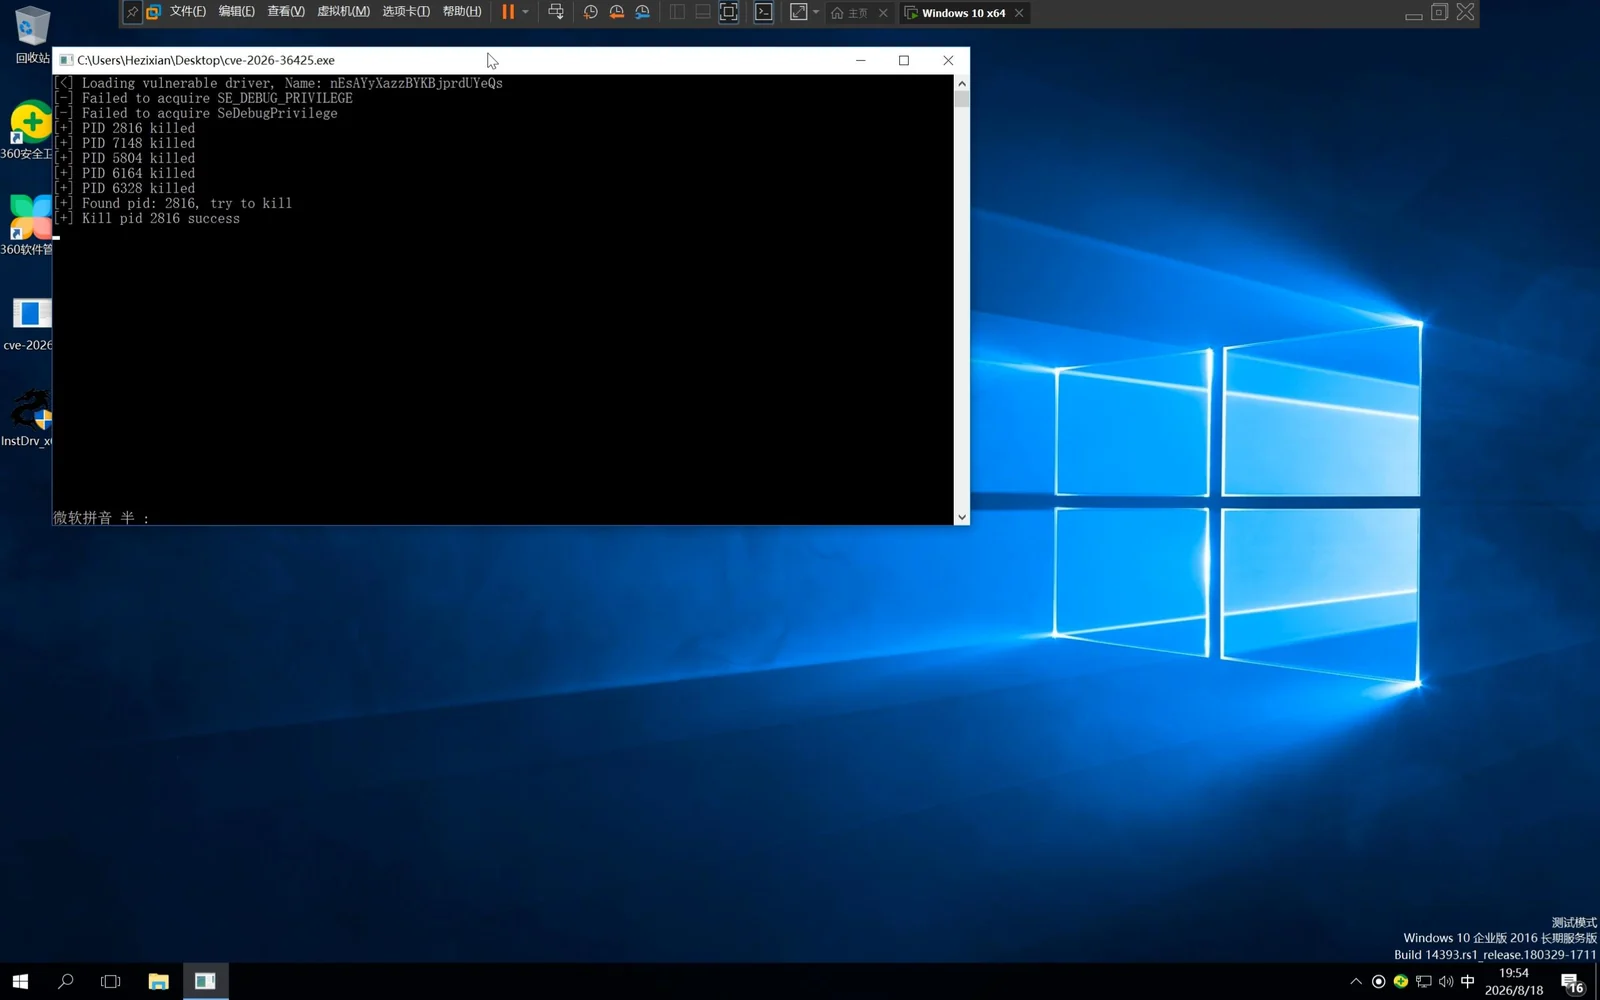
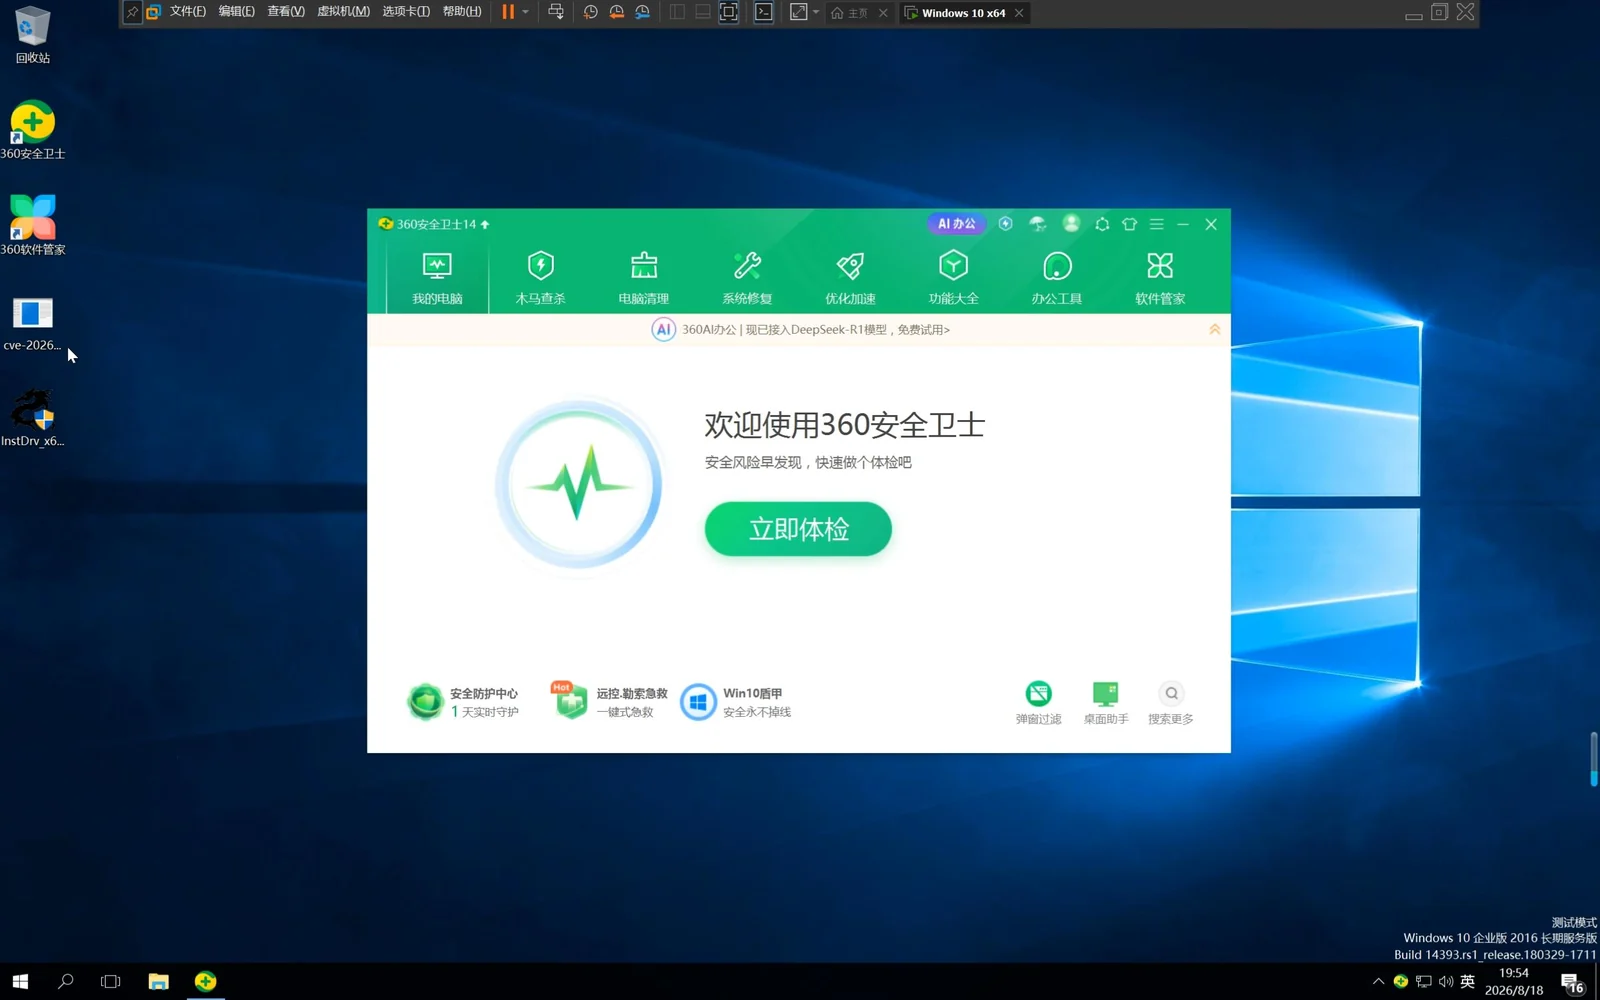
cve-2026-36425 का उपयोग करके EDR को मारें, 360 को भी मार सकते हैं Desktop 2026 08 18 - 19 54 18 01 mp4_20260825_181445188 Desktop 2026 08 18 - 19 54 18 01 mp4_20260825_181509167 किसी भी एंटीवायरस प्रोसेस को मारता है, जिसमें 360 Security और Huorong Security शामिल हैं, लेकिन इन्हीं तक सीमित नहीं है। मैं प्रोसेस मैनिपुलेशन के लिए एक ड्राइवर भेद्यता का शोषण कर रहा हूँ, और NT‑फ़ंक्शंस के माध्यम से ड्राइवर को रजिस्टर कर रहा हूँ। कोई छिपाव लागू नहीं किया गया है। Clang से कंपाइल किया गया होने के कारण, यह स्टैटिक एंटीवायरस डिटेक्शन से बच सकता है।
⚠️ अस्वीकरण: यह कोड केवल शैक्षिक और सुरक्षा अनुसंधान उद्देश्यों के लिए है। आप इसे केवल उन्हीं हार्डवेयर और सिस्टम पर चला सकते हैं जिनका आप कानूनी रूप से स्वामी हैं और जिन पर आपका पूर्ण नियंत्रण है। तृतीय-पक्ष सिस्टम के विरुद्ध अनधिकृत उपयोग स्थानीय साइबर सुरक्षा कानूनों का उल्लंघन कर सकता है और संबंधित कानूनी दायित्व उत्पन्न कर सकता है। इस कोड के दुरुपयोग से होने वाली किसी भी प्रत्यक्ष या अप्रत्यक्ष क्षति के लिए लेखक कोई दायित्व स्वीकार नहीं करता।

टूल डाउनलोड करें