
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/ghostwolflab/ai_security_top
रक्षात्मक उपकरणमशीन लर्निंगपेपर और शोधलर्निंग और शिक्षारेड टीमिंगचयनित संसाधनAI सुरक्षाप्रतिकूल हमला

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
GitHub
ghostwolflab/ai_security_top

AI_Security_Top

एक संरचित ज्ञानकोष जो AI सुरक्षा की मूल बातें, खतरे का मॉडलिंग, रेड टीम आक्रामक तकनीकें, और ब्लू टीम रक्षा रणनीतियों को शामिल करता है, जिसमें LLM सुरक्षा, प्रतिकूल ML (adversarial ML), और डीपफेक प्रतिरोधी उपाय शामिल हैं।

रिपॉजिटरी देखें
15116726 महीने पहलेKitploit द्वारा समीक्षित

🛡️ AI-Security-Knowledge-Base

Security License: MIT PRs Welcome Standard

यह एक व्यवस्थित AI सुरक्षा अनुसंधान परियोजना है, जो बुनियादी मशीन लर्निंग एल्गोरिदम सिद्धांत से लेकर अत्याधुनिक बड़े भाषा मॉडल इंजेक्शन हमलों, AI एंटी-डिटेक्शन प्रतिरोध और डीपफेक (Deepfake) तक के संपूर्ण ज्ञान प्रणाली को कवर करती है।


🏗️ ज्ञान प्रणाली वास्तुकला

इस भंडार की सामग्री चार मुख्य खंडों में विभाजित है: AI कोर एल्गोरिदम, खतरा मॉडलिंग, रेड टीम आक्रमण और ब्लू टीम रक्षा।

🧬 एक: AI बुनियादी बातें और सिद्धांत

मॉडल के पीछे के गणितीय तर्क को गहराई से समझना, एल्गोरिदम में कमजोरियों को खोजने का पूर्वापेक्षा है।

  • AI सिंहावलोकन - कृत्रिम बुद्धिमत्ता का विकास इतिहास, शाखाएँ और मुख्य अवधारणाएँ।
  • डीप लर्निंग आर्किटेक्चर - CNN/RNN से Transformer आर्किटेक्चर तक का गहन विघटन।
  • कोर मशीन लर्निंग एल्गोरिदम - लीनियर/लॉजिस्टिक रिग्रेशन, SVM, डिसीजन ट्री, रैंडम फॉरेस्ट और नाइव बेयस।
  • अनसुपरवाइज्ड लर्निंग अन्वेषण - क्लस्टरिंग विश्लेषण (K-Means, GMM) और एसोसिएशन नियम।
  • रिइन्फोर्समेंट लर्निंग सिद्धांत - एजेंट (Agent) गेम-थ्योरी तर्क और स्वचालित निर्णय लेने की बुनियाद।

🚨 दो: खतरा मॉडलिंग और जोखिम ढांचा

अंतरराष्ट्रीय मुख्यधारा सुरक्षा मानकों के आधार पर, AI प्रणालियों के आक्रमण सतह का विश्लेषण करें।

  • AI सुरक्षा जोखिम ढांचा - OWASP ML/LLM Top 10 की गहन व्याख्या, जिसमें Prompt Injection, डेटा विषाक्तता और मॉडल इनवर्जन शामिल हैं।
  • MCP विशेष सुरक्षा - Model Context Protocol से संबंधित नवीनतम सुरक्षा अनुसंधान, जिसमें टूल विषाक्तता और Cursor IDE भेद्यता विश्लेषण शामिल है।
  • skill सुरक्षा - skill सुरक्षा के कॉन्फ़िगरेशन और रक्षा अभ्यासों का विश्लेषण।

🏹 तीन: रेड टीम आक्रमण अभ्यास

साइबर आक्रमण और रक्षा में AI को "हथियार" के रूप में उपयोग करने के व्यावहारिक दोहन का अन्वेषण।

  • आक्रामक AI व्यावहारिक -
    • AI भेद्यता स्कैनिंग: Shennina और Shannon का उपयोग करके अनुमान-आधारित स्वचालित पेनेट्रेशन।
    • मैलवेयर प्रतिरोध: Pesidious और MalwareGAN का उपयोग करके रिइन्फोर्समेंट लर्निंग-संचालित एंटी-डिटेक्शन म्यूटेशन।
    • डीपफेक धोखाधड़ी: रीयल-टाइम ऑडियो/वीडियो क्लोनिंग (Deep-Live-Cam, Voice-Pro) के सिद्धांत और दोहन।

🛡️ चार: ब्लू टीम रक्षा सशक्तिकरण

अधिक पूर्वानुमानित सुरक्षा रक्षा प्रणाली बनाने के लिए एल्गोरिदम का उपयोग करने पर अनुसंधान।

  • एल्गोरिदम-सशक्त सुरक्षा - मशीन लर्निंग-आधारित असामान्य ट्रैफ़िक डिटेक्शन, स्वचालित ऑडिट और खतरा शिकार।

🚀 कोर फोकस दिशाएँ


🛠️ अनुशंसित पठन विधि

  1. शुरुआती: AI.md से शुरू करने की सलाह दी जाती है, क्रम से एल्गोरिदम मॉड्यूल पढ़ें, और बुनियादी गणितीय अंतर्ज्ञान स्थापित करें।
  2. सुरक्षा पेशेवर: सीधे AI安全.md में जाकर OWASP जोखिम ढांचे को समझें, और स्थानीय प्रयोगों के लिए 进攻性AI.md देखें।
  3. डेवलपर्स: MCP安全.md और 算法赋能安全.md पर ध्यान केंद्रित करें, सुरक्षित AI एकीकरण समाधान बनाने के लिए।

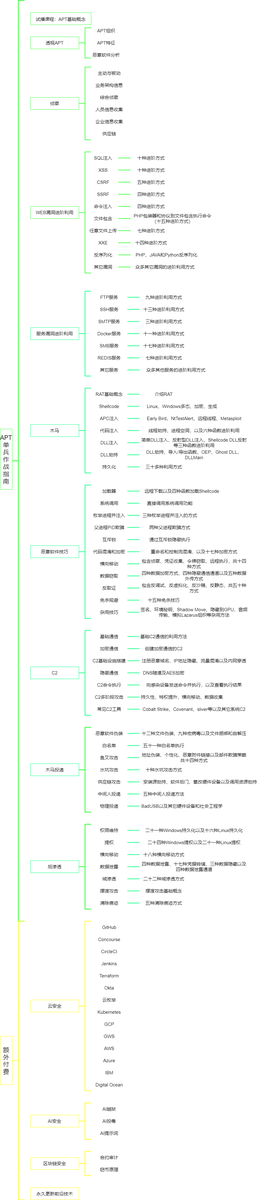
पूर्ण वीडियो पाठ्यक्रम:

अधिक शक्तिशाली और व्यावहारिक कोड, अधिक भेद्यता उन्नयन विधियाँ, अधिक तरीके!
⚠️ अस्वीकरण

महत्वपूर्ण सूचना: इस भंडार में शामिल तकनीकी सामग्री केवल सुरक्षा शिक्षण, अनुपालन ऑडिट और शैक्षणिक अनुसंधान के लिए है।

  • इस परियोजना की किसी भी तकनीक को अवैध उद्देश्यों के लिए उपयोग करना निषिद्ध है।
  • आक्रामक उपकरणों का उपयोग करने से पहले, सुनिश्चित करें कि आपके पास लक्ष्य प्रणाली से स्पष्ट प्राधिकरण है।
  • लेखक इस भंडार की सामग्री के किसी भी दुरुपयोग से होने वाले नुकसान के लिए ज़िम्मेदार नहीं है।

🤝 योगदान और संवाद

दस्तावेज़ को बेहतर बनाने के लिए Issue या Pull Request जमा करने का स्वागत है। यदि आपको यह परियोजना उपयोगी लगती है, तो कृपया एक Star 🌟 दें।


अंतिम अद्यतन: 2026-03-06
लेखक: GhostWolfLab/Snowwolf

टूल डाउनलोड करें
फोकस क्षेत्रकोर तकनीकप्रमुख उपकरण
LLM SecurityPrompt Injection, Excessive AgencyGitleaks, Prompt-Guard
Adversarial MLEvasion Attacks, Data PoisoningPesidious, ART (Adversarial Robustness Toolbox)
Identity FraudDeepfake, Voice CloningDeep-Live-Cam, RVC-WebUI
AutomationAutonomous Pentesting AgentsShannon, MetaGPT