 gen0sec/jailer
Jailer एक eBPF-आधारित प्रोसेस जेलिंग सिस्टम है जो Linux के लिए अनिवार्य एक्सेस नियंत्रण (MAC) प्रदान करता है। यह BPF task_storage मैप्स का उपयोग करके प्रोसेस को ट्रैक करता है और फ़ाइल एक्सेस, नेटवर्क ऑपरेशन तथा प्रोसेस निष्पादन पर भूमिका-आधारित नीतियों को लागू करता है।

चेतावनी: यह परियोजना भारी विकास के अधीन है और उत्पादन उपयोग के लिए तैयार नहीं है. एपीआई, नीति प्रारूप और व्यवहार बिना सूचना के बदल सकते हैं. केवल परीक्षण और प्रयोग के लिए उपयोग करें.
नोट: यह एक स्वतंत्र कार्यान्वयन है और मेटा के समाधान के समान परियोजना नहीं है. जबकि BpfJailer कार्यात्मक रूप से समान है और लियाम वाइज़हार्ट, जस्टिन न्गा, कार्ल एल खौरी, मनसी चड्ढा (मेटा) द्वारा मूल विचार और डिज़ाइन से प्रेरित है, यह एक अलग कोडबेस है जिसे स्वतंत्र रूप से विकसित किया गया है. हम उस दृष्टि और मूलभूत अवधारणाओं के लिए आभार व्यक्त करते हैं जिन्होंने इस कार्य को प्रेरित किया.

जेलर एक eBPF-आधारित प्रक्रिया जेलिंग प्रणाली है जो लिनक्स के लिए अनिवार्य एक्सेस नियंत्रण (MAC) प्रदान करती है. यह BPF task_storage मैप्स का उपयोग करके प्रक्रियाओं को ट्रैक करता है और फ़ाइल एक्सेस, नेटवर्क संचालन और प्रक्रिया निष्पादन पर भूमिका-आधारित नीतियाँ लागू करता है.
| विशेषता | स्थिति | विवरण |
|---|---|---|
| प्रक्रिया ट्रैकिंग | ✅ कार्यरत | task_storage BPF मैप का उपयोग करके प्रक्रियाओं को ट्रैक करता है |
| सॉकेट नामांकन | ✅ कार्यरत | प्रक्रियाएँ यूनिक्स सॉकेट API के माध्यम से नामांकन करती हैं |
| भूमिका-आधारित नीतियाँ | ✅ कार्यरत | प्रतिबंधित और अनुमोदक भूमिकाएँ |
| फ़ाइल एक्सेस नियंत्रण | ✅ कार्यरत | फ़ाइल खोलने के संचालन को ब्लॉक/अनुमति दें |
| जेल विरासत | ✅ कार्यरत | चाइल्ड प्रक्रियाएँ पैरेंट की जेल प्राप्त करती हैं |
| नेटवर्क नियंत्रण | ✅ कार्यरत | सॉकेट बाइंड/कनेक्ट को ब्लॉक/अनुमति दें |
| पोर्ट/प्रोटोकॉल फ़िल्टरिंग | ✅ कार्यरत | प्रति-पोर्ट TCP/UDP अनुमति/अस्वीकार नियम |
| निष्पादन नियंत्रण | ✅ कार्यरत | प्रक्रिया निष्पादन को ब्लॉक/अनुमति दें |
| पथ मिलान | ✅ कार्यरत | कैश अमान्यकरण के साथ डेंट्री वॉकिंग |
| हस्ताक्षरित बाइनरी | 🚧 स्टब | बाइनरी हस्ताक्षर सत्यापन (लागू नहीं) |
| वैकल्पिक नामांकन | ✅ कार्यरत | निष्पादन योग्य, cgroup या xattr द्वारा स्वतः-नामांकन |
| डेमॉनलेस मोड | ✅ कार्यरत | बूटस्ट्रैप बाइनरी प्रारंभिक बूट पर प्रोग्राम पिन करता है |
| ऑडिट ईवेंट | ✅ कार्यरत | systemd-journald एकीकरण के लिए परफ बफर |

BPF_MAP_TYPE_TASK_STORAGE समर्थन के लिए)# Check current kernel config
zcat /proc/config.gz 2>/dev/null || cat /boot/config-$(uname -r)
आवश्यक विकल्प:
CONFIG_BPF=y
CONFIG_BPF_SYSCALL=y
CONFIG_BPF_LSM=y
CONFIG_DEBUG_INFO_BTF=y
BPF LSM को कर्नेल बूट पैरामीटर में सक्षम होना चाहिए:
# Check if BPF LSM is active
cat /sys/kernel/security/lsm
# Should include "bpf" in the list

# If not, add to kernel boot parameters:
# Edit /etc/default/grub and add to GRUB_CMDLINE_LINUX:
#   lsm=lockdown,capability,landlock,yama,apparmor,bpf

# Then update grub and reboot:
sudo update-grub
sudo reboot
Ubuntu/Debian सिस्टम के लिए, आप इसका भी उपयोग कर सकते हैं:
# Create a script to enable BPF LSM
cat > /tmp/enable_bpf_lsm.sh << 'EOF'
#!/bin/bash
GRUB_FILE="/etc/default/grub"
if grep -q "lsm=" "$GRUB_FILE"; then
    sudo sed -i 's/lsm=[^""]*/lsm=lockdown,capability,landlock,yama,apparmor,bpf/' "$GRUB_FILE"
else
    sudo sed -i 's/GRUB_CMDLINE_LINUX="\(.*\)"/GRUB_CMDLINE_LINUX="\1 lsm=lockdown,capability,landlock,yama,apparmor,bpf"/' "$GRUB_FILE"
fi
sudo update-grub
echo "BPF LSM enabled. Please reboot."
EOF
chmod +x /tmp/enable_bpf_lsm.sh
sudo /tmp/enable_bpf_lsm.sh
# Install Rust
curl --proto '=https' --tlsv1.2 -sSf https://sh.rustup.rs | sh

# Install build dependencies (Ubuntu/Debian)
sudo apt-get install -y clang llvm libelf-dev linux-headers-$(uname -r)

# Install BPF target for Rust
rustup target add bpfel-unknown-none
cd bpfjail

# Build BPF programs
cd bpfjailer-bpf && cargo build --release && cd ..

# Build daemon and client
cargo build --release
# Run as root (loads config/policy.json if present)
sudo RUST_LOG=info ./target/release/bpfjailer-daemon
अपेक्षित आउटपुट:
[INFO] BpfJailer daemon starting...
[INFO] Loading BpfJailer eBPF programs with libbpf-rs...
[INFO] ✓ pending_enrollments map available for enrollment
[INFO] ✓ network_rules map available for port/protocol filtering
[INFO] ✓ task_storage map created successfully
[INFO] ✓ Program task_alloc attached
[INFO] ✓ Program file_open attached
[INFO] ✓ Program socket_bind attached
[INFO] ✓ Program socket_connect attached
[INFO] ✓ Program bprm_check_security attached
[INFO] Initialized with default roles: restricted (1), permissive (2)
[INFO] Loaded policy from config/policy.json
[INFO] Loaded 5 roles
[INFO] Enrollment server listening on /run/bpfjailer/enrollment.sock
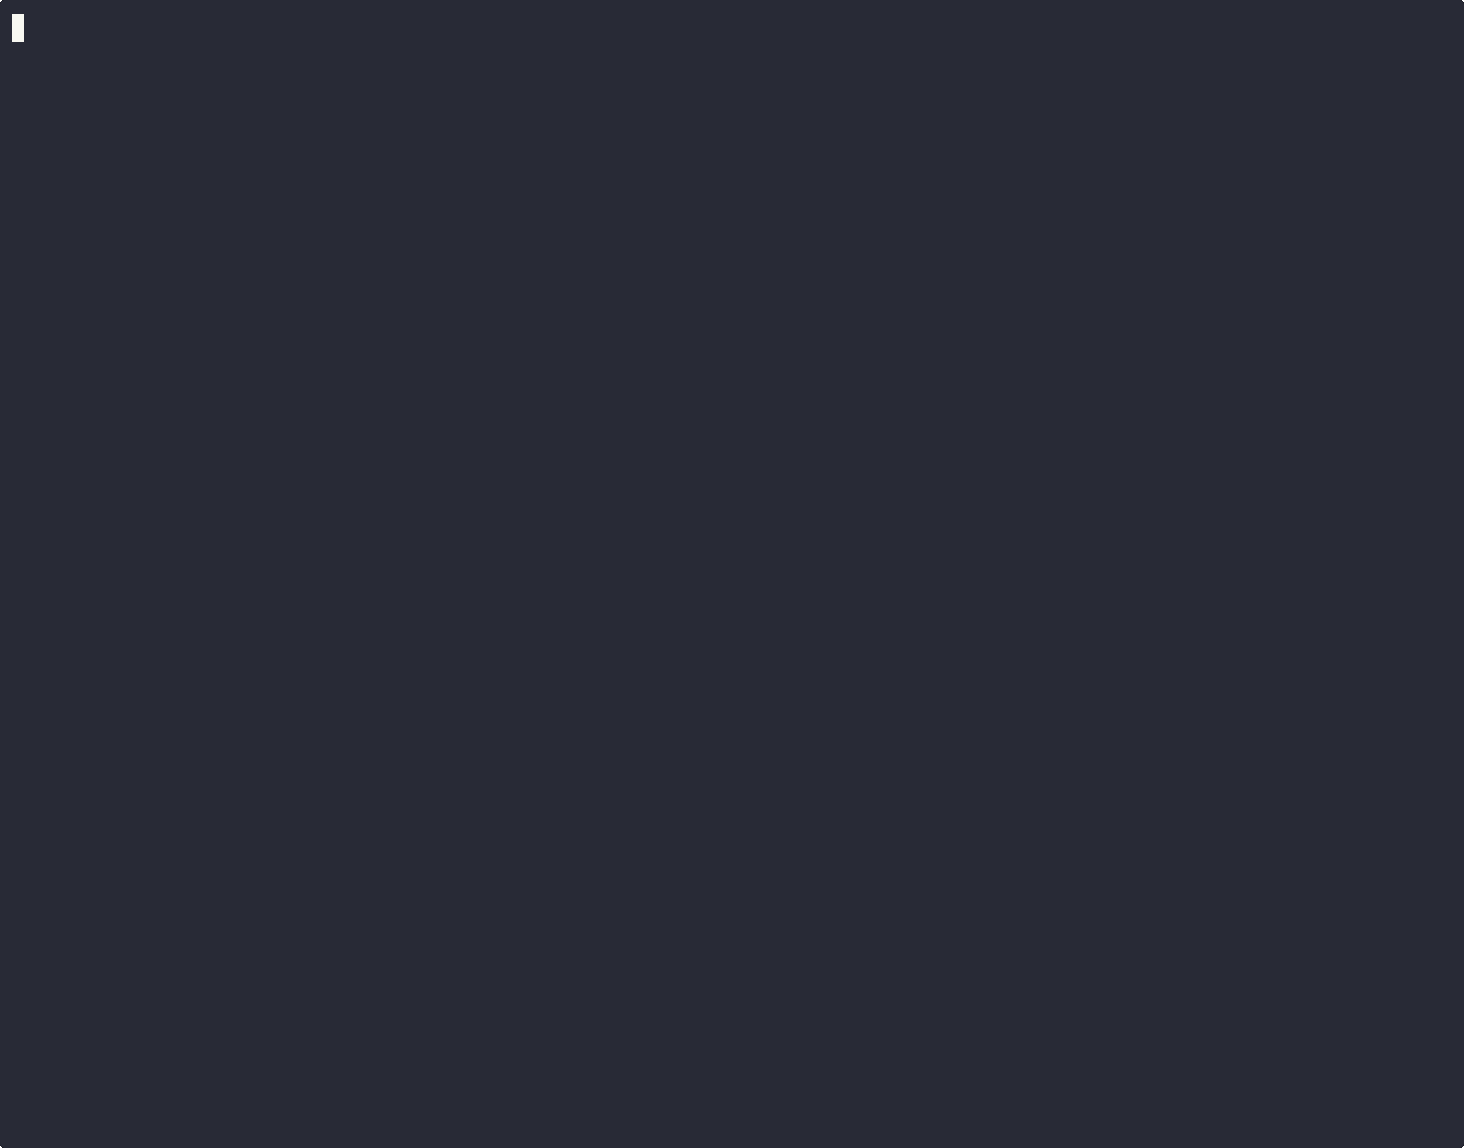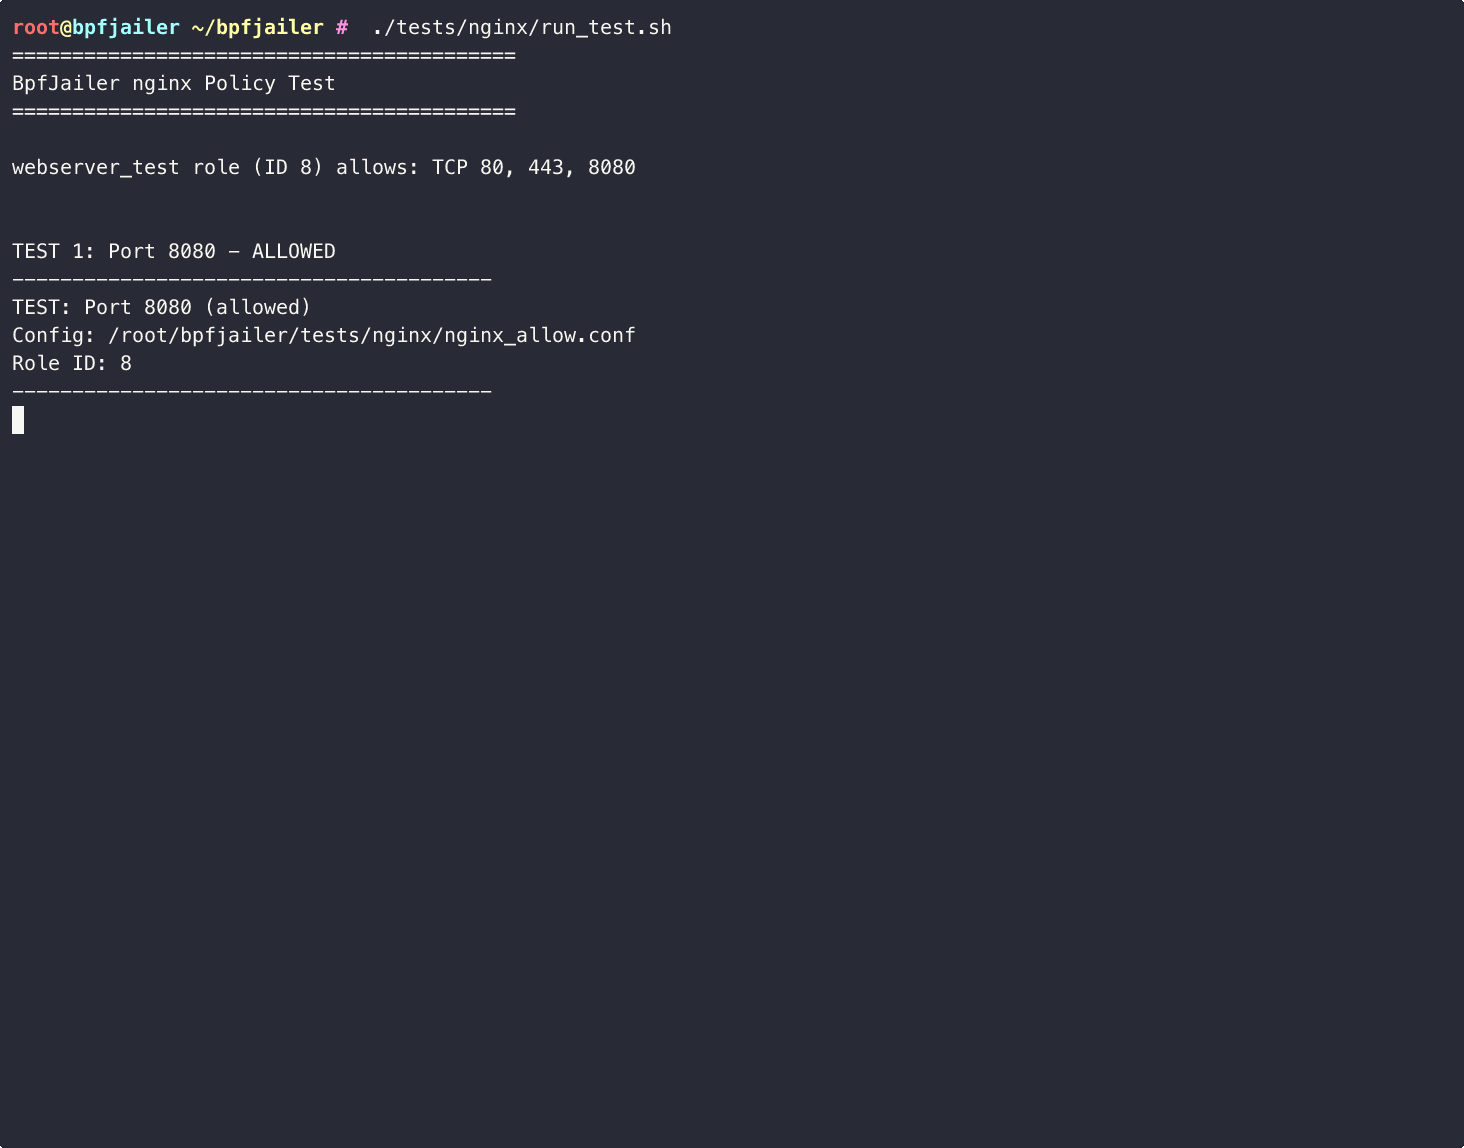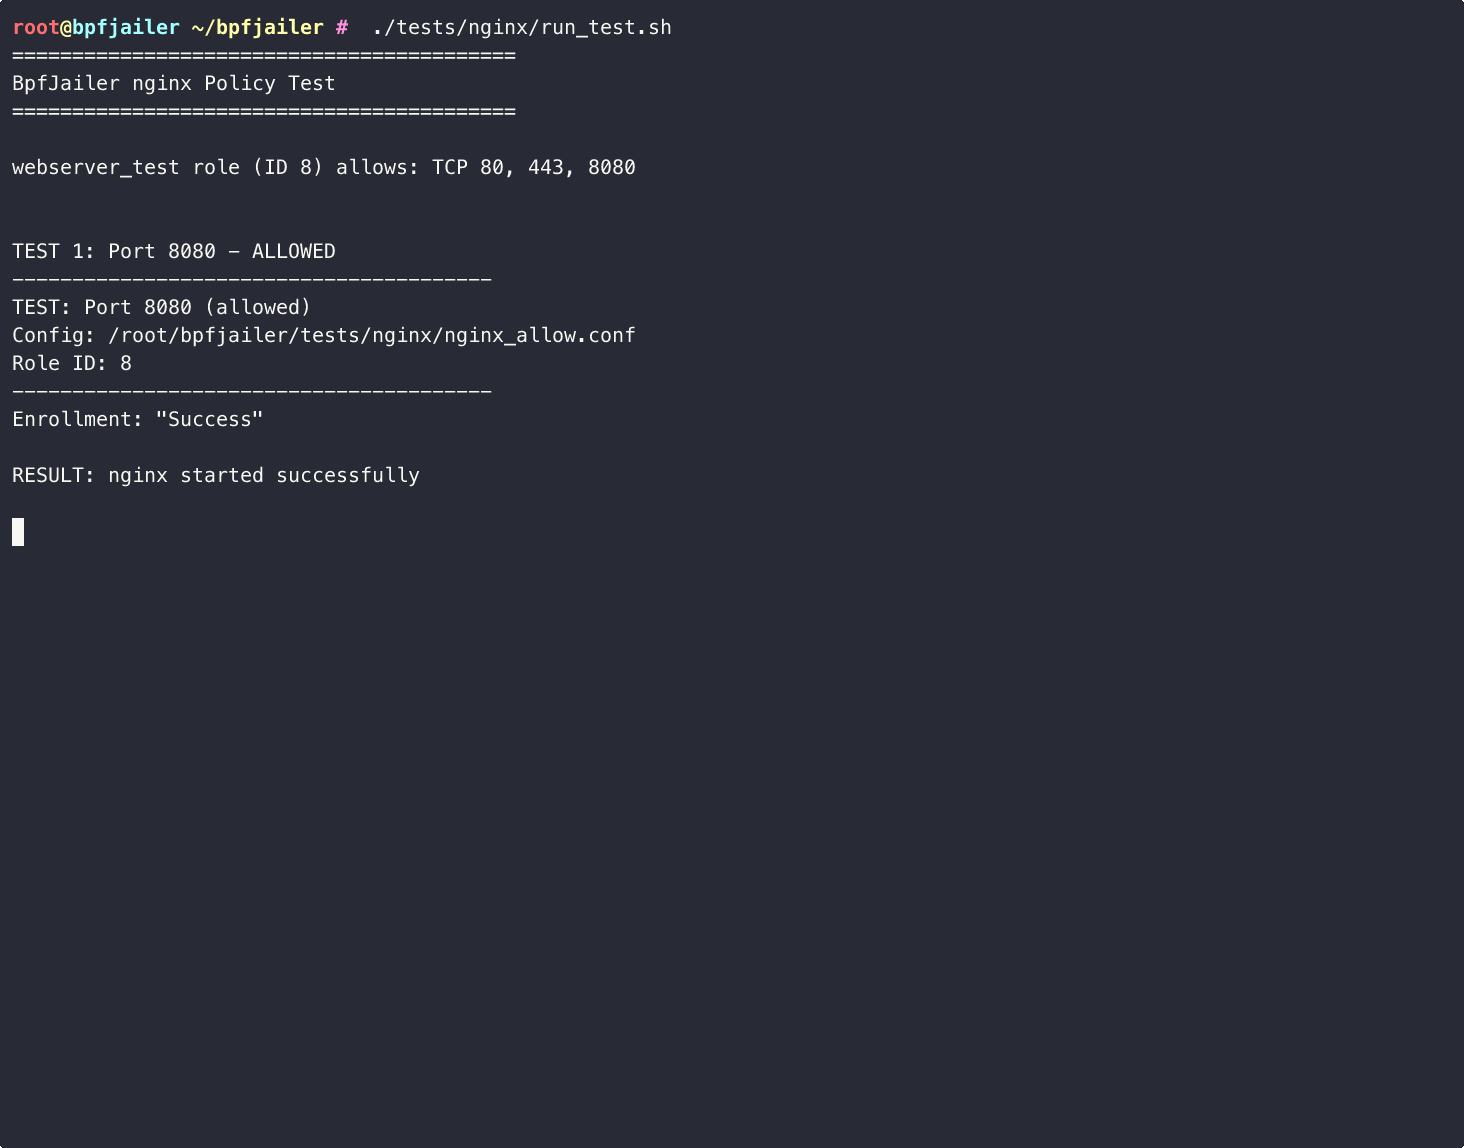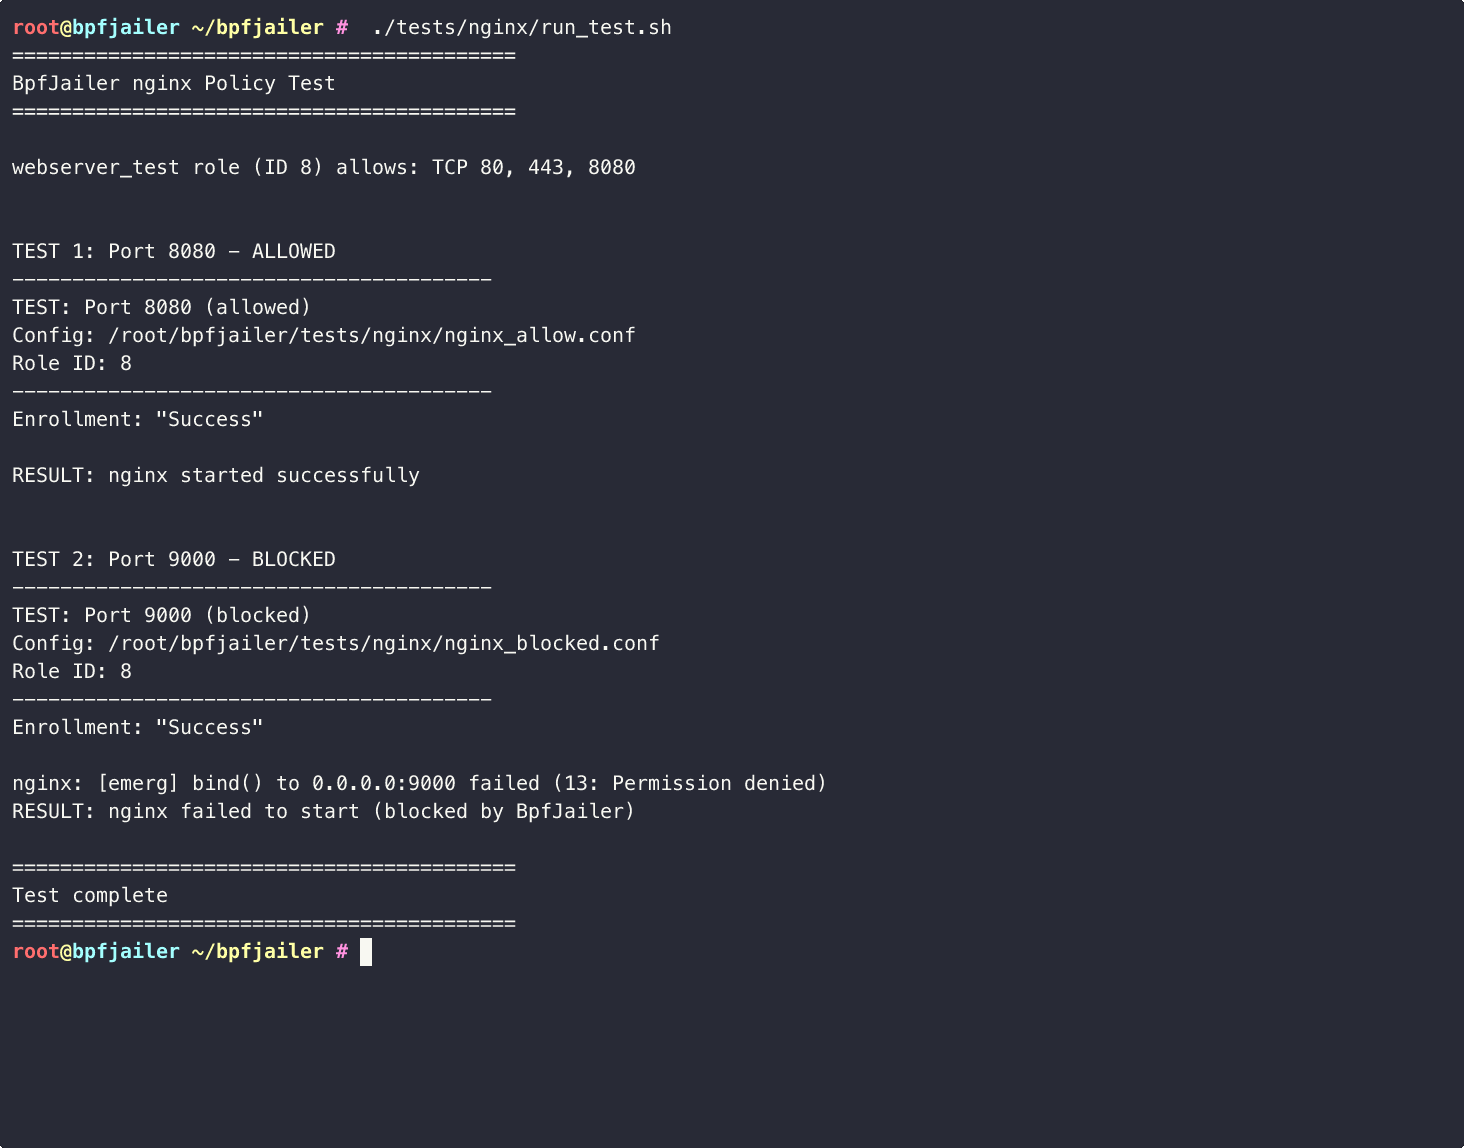
# Run vulnerability tests WITHOUT jailing (shows attacks succeed)
sudo python3 tests/vulnerable_apps/run_tests.py

# Run vulnerability tests WITH restricted role (shows attacks blocked)
sudo python3 tests/vulnerable_apps/run_tests.py --role 1

# Run specific test
sudo python3 tests/vulnerable_apps/run_tests.py --role 1 --test path

# List available tests and roles
sudo python3 tests/vulnerable_apps/run_tests.py --list
प्रतिबंधित भूमिका के साथ नमूना आउटपुट:
============================================================
TEST: Path Traversal / Arbitrary File Read
============================================================
Attempting to read /etc/passwd via path traversal...
BLOCKED - Permission denied (BpfJailer blocked file access)

============================================================
TEST: Command Injection
============================================================
Attempting command injection...
BLOCKED - Permission denied (BpfJailer blocked exec)

============================================================
TEST: Reverse Shell / Data Exfiltration
============================================================
Test 1: Reverse shell connection to 127.0.0.1:4444
BLOCKED - Permission denied (BpfJailer blocked connect)
| परीक्षण | कमजोरी | शमनकर्ता |
|---|---|---|
path_traversal | ../ के माध्यम से मनमानी फ़ाइल पढ़ना | प्रतिबंधित, पृथक |
command_injection | शेल कमांड निष्पादन | प्रतिबंधित, वेबसर्वर, पृथक |
reverse_shell | हमलावर के लिए बाहरी कनेक्शन | प्रतिबंधित, पृथक |
ssrf | आंतरिक सेवाएँ/क्लाउड मेटाडेटा तक पहुँच | प्रतिबंधित, पृथक |
arbitrary_write | संवेदनशील पथों पर लिखना | प्रतिबंधित |
crypto_miner | डाउनलोड + निष्पादित + पूल से कनेक्ट | प्रतिबंधित, वेबसर्वर |
privilege_escalation | शैडो पढ़ना, sudoers लिखना | प्रतिबंधित |
#!/usr/bin/env python3
import socket
import json
import os

# Connect to daemon
sock = socket.socket(socket.AF_UNIX, socket.SOCK_STREAM)
sock.connect("/run/bpfjailer/enrollment.sock")

# Enroll with restricted role (ID 1)
request = {"Enroll": {"pod_id": 1, "role_id": 1}}
sock.send((json.dumps(request) + "\n").encode())
response = sock.recv(4096).decode()
print(f"Enrollment: {response}")
sock.close()

# Try to read a file (should be blocked)
try:
    open("/etc/passwd").read()
    print("File access: ALLOWED")
except PermissionError:
    print("File access: BLOCKED")
BpfJailer एक JSON नीति फ़ाइल से भूमिकाएँ लोड करता है. डेमॉन इस क्रम में नीति फ़ाइल खोजता है:

