MCP Safety Warden एक प्रॉक्सी सर्वर है जो किसी भी MCP सर्वर को रैप करता है और उसके टूल्स में व्यवहार प्रोफाइलिंग, सुरक्षा स्कैनिंग, जोखिम गेटिंग और सुरक्षित निष्पादन जोड़ता है।

विषय-सूची
[!IMPORTANT]
MCP सुरक्षा एक सक्रिय अनुसंधान क्षेत्र है। हाल के सर्वेक्षणों में टूल पॉइज़निंग, प्रॉम्प्ट इंजेक्शन, रग-पुल हमलों, सप्लाई चेन समझौता, क्रेडेंशियल एक्सफ़िल्ट्रेशन, और पूरे सर्वर जीवनचक्र में कंपोज़िशन हमलों तक फैली कई प्रोटोकॉल-विशिष्ट खतरा श्रेणियाँ सूचीबद्ध की गई हैं। देखें Securing the MCP (OpenReview), Landscape & Threats (arXiv), When MCP Servers Attack (arXiv), और MCP-38 Taxonomy (arXiv)।
अवलोकन
किसी भी MCP सर्वर में सुरक्षा गेटिंग जोड़ने के लिए इसे प्रॉक्सी के रूप में उपयोग करें, या इसे ऐसे सर्वर की ओर इंगित करें जो आपका नहीं है और एक भी टूल कॉल किए बिना पूरा सुरक्षा ऑडिट चलाएँ।
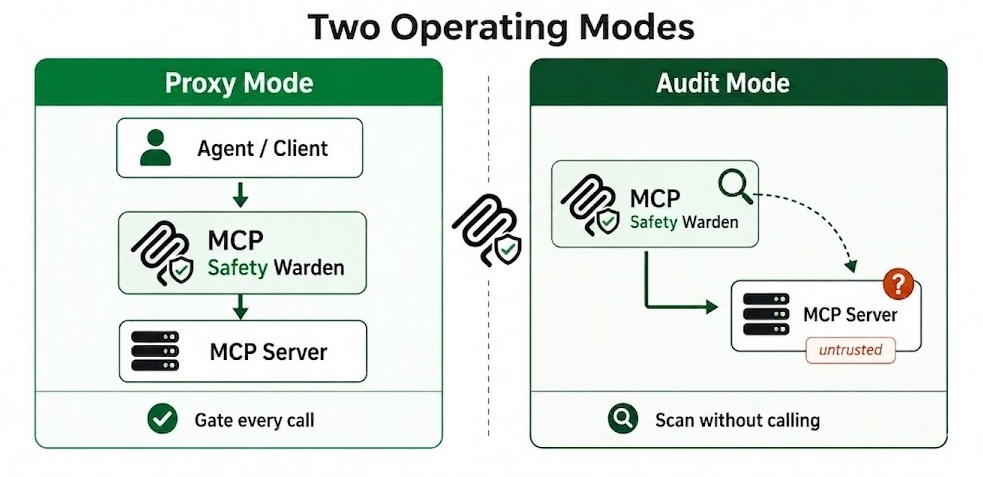
चित्र 1. दो ऑपरेटिंग मोड: प्रॉक्सी और ऑडिट
व्यवहार प्रोफाइलिंग: प्रभाव वर्ग, पुनःप्रयास सुरक्षा, विनाशकारिता। LLM-सहायित (Anthropic, OpenAI, Gemini, Ollama) नियम-आधारित फ़ॉलबैक के साथ। हर प्रॉक्सी किए गए कॉल के बाद अवलोकित आँकड़े (लेटेंसी p50/p95, विफलता दर, आउटपुट आकार) अपडेट होते हैं।
सुरक्षा स्कैनिंग: mcpsafety+ पाँच-चरणीय पाइपलाइन (Recon, Planner, Hacker, Auditor, Supervisor)। Cisco AI Defense (AST/YARA)। Snyk (मेटाडेटा विश्लेषण)। Kali और Burp Suite एकीकरण पाइपलाइन को वास्तविक नेटवर्क डेटा और HTTP-लेयर प्रोब से समृद्ध करते हैं। GitHub से स्रोत कोड स्कैनिंग एन्ट्रॉपी, AST, टेंट फ़्लो, और रग-पुल डिटेक्शन के साथ।
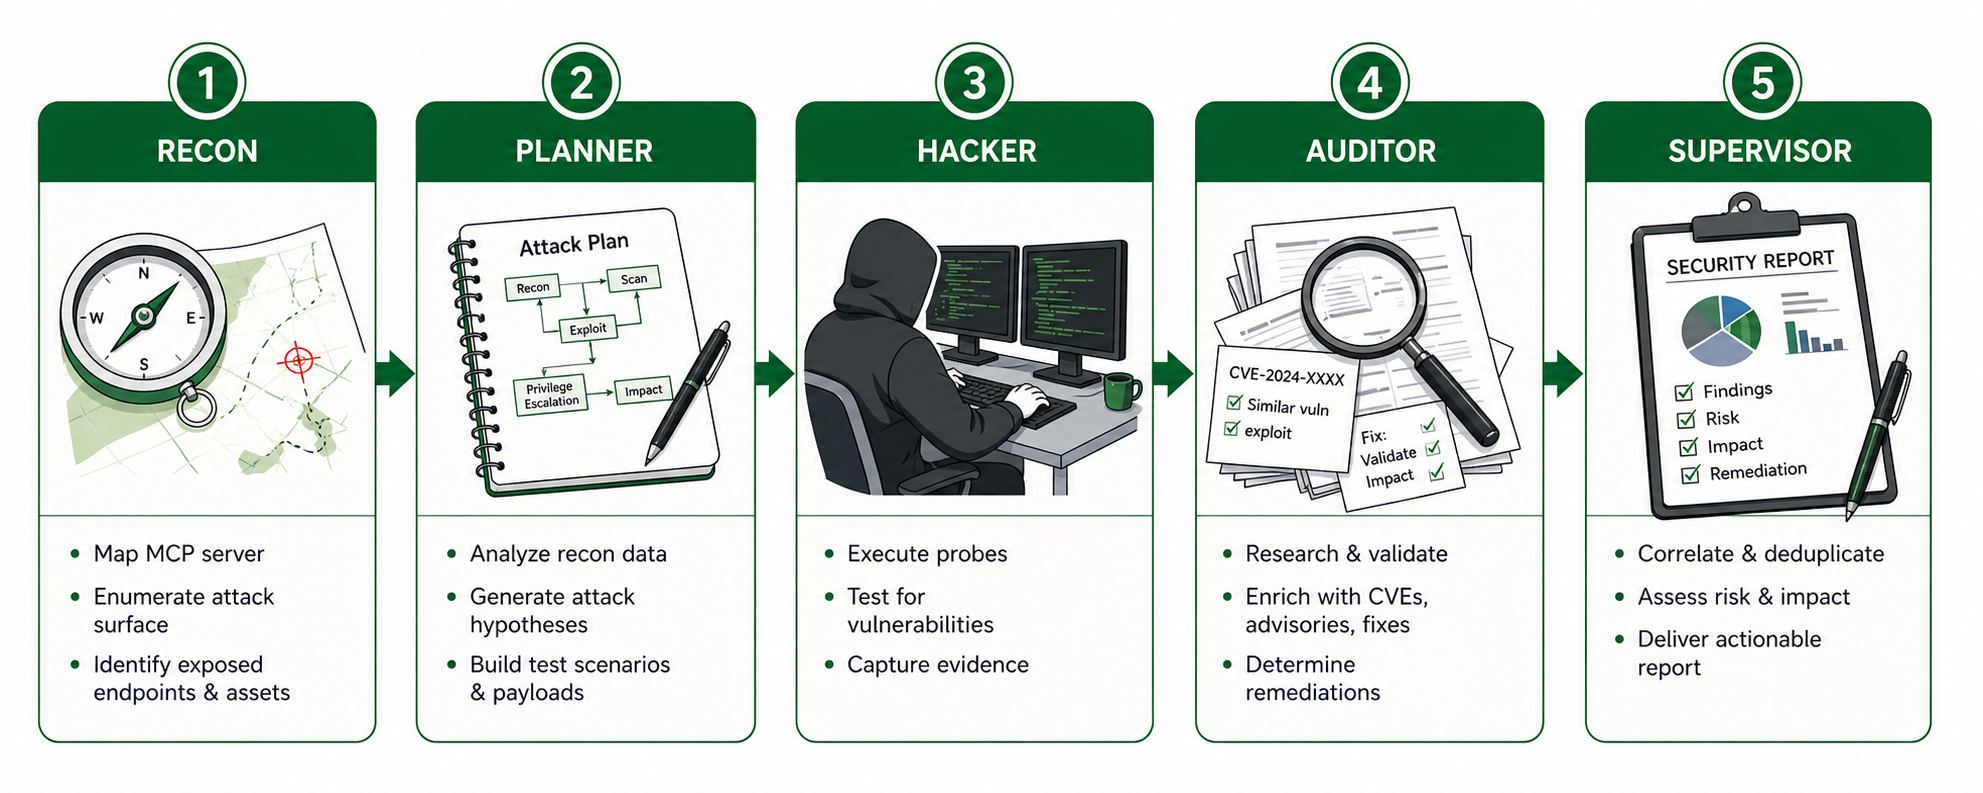
चित्र 2. mcpsafety+ पाँच-चरणीय पाइपलाइन, जो किसी भी MCP सर्वर पर पूर्ण सुरक्षा ऑडिट चलाने पर सक्रिय होती है
सुरक्षित निष्पादन: आर्ग्युमेंट स्कैनिंग (20+ आक्रमण श्रेणियाँ, LLM द्वितीय-पास)। दो-स्तरीय आउटपुट इंजेक्शन स्कैनिंग। विकल्पों और प्रति-टूल नीतियों के साथ जोखिम गेटिंग। प्रत्येक कॉल पर ड्रिफ्ट डिटेक्शन और स्टैंडअलोन जाँच।
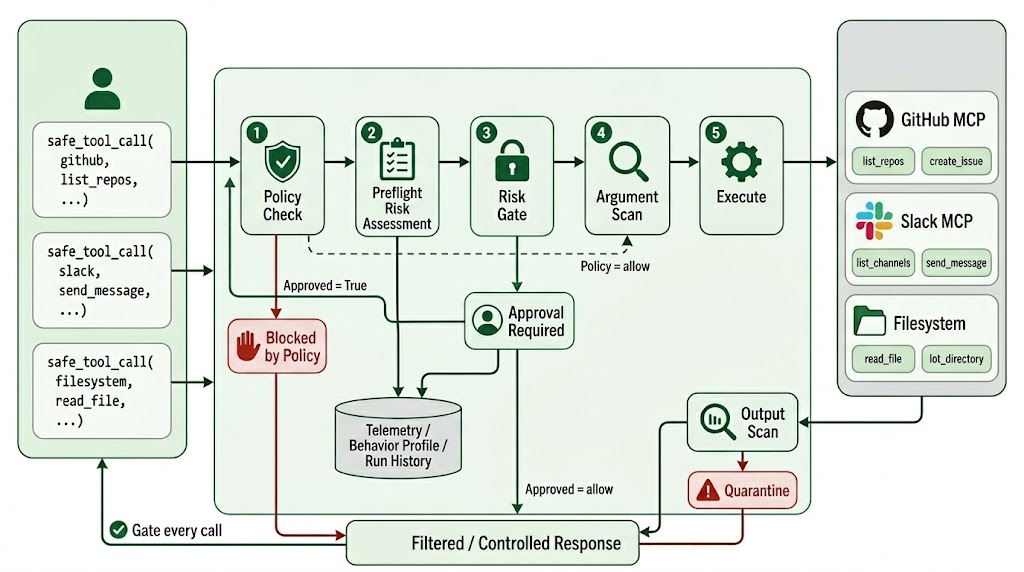
चित्र 3. सुरक्षित निष्पादन पाइपलाइन: प्रत्येक प्रॉक्सी किए गए टूल कॉल को पाँच जाँचों से गुज़रना होता है
CLI: 24 सबकमांड, इंटरैक्टिव जोखिम मेनू, प्रत्येक कमांड पर --json फ़्लैग, CI के लिए --yes।
यह क्या पहचानता है
- प्रॉम्प्ट इंजेक्शन: एजेंट को हाईजैक करने का प्रयास करने वाले टूल आउटपुट: रोल हाईजैकिंग, जेलब्रेक, नकली सिस्टम प्रॉम्प्ट, निर्देश ओवरराइड। यूनिकोड लुकअलाइक, ज़ीरो-विड्थ कैरेक्टर और base64-एन्कोडेड पेलोड सहित 11 ऑब्फस्केशन तकनीकों का पता लगाता है।
- दुर्भावनापूर्ण टूल मेटाडेटा: इंजेक्शन स्ट्रिंग, हार्डकोडेड सीक्रेट, संदिग्ध डाउनलोड URL, टूल इम्पर्सोनेशन (शैडोइंग), प्रत्यक्ष वित्तीय निष्पादन, सिस्टम सेवा संशोधन और अविश्वसनीय बाहरी निर्भरताएँ शामिल करने वाले विवरण। 19 Snyk जाँचों द्वारा समर्थित।
- आर्ग्युमेंट इंजेक्शन: कॉल अग्रेषित होने से पहले प्रत्येक टूल कॉल पर 20+ आक्रमण श्रेणियाँ जाँची जाती हैं: क्लाउड मेटाडेटा एंडपॉइंट (AWS, GCP, Azure, Alibaba) पर SSRF, पाथ ट्रैवर्सल, क्रेडेंशियल फ़ाइल एक्सेस (.aws, .ssh, .kube, .env), कमांड इंजेक्शन, SQL/NoSQL/LDAP/XPath इंजेक्शन, XXE, टेम्पलेट इंजेक्शन (SSTI), CRLF, नल बाइट, डीसेरियलाइज़ेशन पेलोड (Java, Python pickle, PHP, .NET), Windows UNC/ADS आक्रमण, और उपरोक्त सभी के base64-ऑब्फस्केटेड रूपांतर।
- स्रोत कोड जोखिम: सर्वर का GitHub स्रोत प्राप्त करता है और 6 विश्लेषण परतें चलाता है: हार्डकोडेड सीक्रेट के लिए एन्ट्रॉपी स्कैनिंग, AST टेन्ट फ़्लो ट्रैकिंग (पैरामीटर से खतरनाक सिंक तक), विवरण-बनाम-कार्यान्वयन बेमेल, Bandit और Semgrep SAST, और LLM क्रॉस-फ़ंक्शन रीज़निंग। Python और TypeScript/JavaScript का समर्थन करता है।
- रग-पुल और ड्रिफ्ट: पहले स्कैन पर सर्वर के स्रोत का SHA-256 हैश संग्रहीत करता है और बदलने पर अलर्ट देता है। प्रति-कॉल ड्रिफ्ट गार्ड के माध्यम से प्रत्येक कॉल पर लाइव विवरण स्वैप, स्कीमा परिवर्तन और टूल हटाने को पकड़ता है।
- व्यवहार विसंगतियाँ: प्रत्येक टूल को प्रभाव वर्ग, विनाशकारिता और 7 जोखिम टैग द्वारा वर्गीकृत करता है: क्रेडेंशियल एक्सपोज़र, मनमाना निष्पादन, डेटा एक्सफ़िल्ट्रेशन, फ़ाइलसिस्टम एक्सेस, लेटरल मूवमेंट, प्रिविलेज एस्केलेशन और प्रॉम्प्ट इंजेक्शन सरफेस।
- कंपोज़िशन आक्रमण: चेनिंग जोखिमों के लिए टूल सेट का विश्लेषण करता है: IDOR चेन, रीड-राइट जोड़े, ऑथ फ़्लो शोषण, राइट-देन-एक्ज़ीक्यूट अनुक्रम, और कई टूल्स में डेटा संचय + एक्सफ़िल्ट्रेशन पथ।
- नेटवर्क और होस्ट जोखिम: जब Kali Linux MCP पंजीकृत हो: खुले पोर्ट, चल रही सेवाएँ, nmap के माध्यम से OS फ़िंगरप्रिंट। जब Burp Suite MCP पंजीकृत हो: HTTP-लेयर सक्रिय प्रोबिंग और आउट-ऑफ़-बैंड कॉलबैक के माध्यम से ब्लाइंड SSRF।
- आउटपुट में क्रेडेंशियल एक्सपोज़र: संग्रहण से पहले टूल प्रतिक्रियाओं से सीक्रेट को रीडैक्ट करता है। इंजेक्शन-फ़्लैग किए गए प्रतिक्रियाओं को क्वारंटीन किया जाता है और कभी भी कॉलिंग एजेंट को वापस नहीं लौटाया जाता - फ़ॉरेंसिक समीक्षा के लिए रन ID के अंतर्गत संग्रहीत किया जाता है।
- CVE अनुसंधान और Arxiv निष्कर्ष: mcpsafety+ Auditor चरण खोजी गई क्षमताओं को ज्ञात भेद्यताओं और हाल के सुरक्षा अनुसंधान के साथ क्रॉस-रेफ़रेंस करता है।
पूर्वापेक्षाएँ
- Python 3.10 या बाद का संस्करण
- प्रॉक्सी करने के लिए कम से कम एक रैप किया गया MCP सर्वर (stdio, SSE, या streamable_http)
- अनुशंसित: एक LLM API कुंजी (Anthropic, OpenAI, या Gemini)