garrettfoster13/aced
एकल Active Directory प्रिंसिपल के DACL को पार्स और रिज़ॉल्व करता है ताकि इनबाउंड एक्सेस विशेषाधिकारों की पहचान कर सके, SIDs को हल कर सके, और BloodHound इन्जेशन के लिए LDAP विशेषताओं को लॉग कर सके, जिससे लक्षित विशेषाधिकार वृद्धि पथ विश्लेषण संभव हो सके।

एसेड एक उपकरण है जो एक लक्षित एकल Active Directory प्रिंसिपल के DACL को पार्स और रिज़ॉल्व करता है। एसेड लक्षित खाते के विरुद्ध दिलचस्प इनबाउंड एक्सेस अनुमत विशेषाधिकारों की पहचान करेगा, इनबाउंड अनुमतियों के SIDS को रिज़ॉल्व करेगा, और उस डेटा को ऑपरेटर को प्रस्तुत करेगा। इसके अतिरिक्त, pyldapsearch की लॉगिंग सुविधाओं को एसेड के साथ एकीकृत किया गया है ताकि लक्षित प्रिंसिपल के LDAP विशेषताओं को स्थानीय रूप से लॉग किया जा सके जिसे बाद में pyldapsearch के साथी उपकरण BOFHound द्वारा पार्स करके BloodHound में डेटा डाला जा सके।
मैंने एसेड को केवल इसलिए लिखा क्योंकि मैं ACLs को क्वेरी करने के लिए अधिक लक्षित दृष्टिकोण चाहता था। Bloodhound शानदार है, हालांकि, यह अत्यधिक शोर करता है। Bloodhound सब कुछ एकत्र करता है जबकि एसेड एक एकल चीज़ एकत्र करता है जिससे ऑपरेटर को डेटा कैसे और क्या एकत्र किया जाता है, इस पर अधिक नियंत्रण मिलता है। केवल वही क्वेरी करके जो LDAP आपको बताना चाहता है और "expensive ldap queries" के रूप में जानी जाने वाली क्रिया न करके डिटेक्शन का मामला कम हो जाता है। एसेड में होस्टनाम रिज़ॉल्यूशन के लिए SMB कनेक्शन को छोड़ने का विकल्प है। आपके पास LDAP के बजाय LDAPS को प्राथमिकता देने का विकल्प है। BloodHound के साथ अतिरिक्त एकीकरण के साथ, एकत्रित डेटा को एक परिचित प्रारूप में संग्रहीत किया जा सकता है जिसे एक टीम के साथ साझा किया जा सकता है। लक्षित लक्ष्य से पीछे की ओर चलकर विशेषाधिकार वृद्धि हमले के पथ बनाए जा सकते हैं।
नीचे दिए गए सभी कोड के लिए धन्यवाद जो मैंने चुराया:
@_dirkjan
@fortaliceLLC
@eloygpz
@coffeegist
@tw1sm
└─# python3 aced.py -h


          _____
         |A .  | _____
         | /.\ ||A ^  | _____
         |(_._)|| / \ ||A _  | _____
         |  |  || \ / || ( ) ||A_ _ |
         |____V||  .  ||(_'_)||( v )|
                |____V||  |  || \ / |
                       |____V||  .  |
                              |____V|
                                     v1.0

        Parse and log a target principal's DACL.
                                    @garrfoster

usage: aced.py [-h] [-ldaps] [-dc-ip DC_IP] [-k] [-no-pass] [-hashes LMHASH:NTHASH] [-aes hex key] [-debug] [-no-smb] target

Tool to enumerate a single target's DACL in Active Directory

optional arguments:
  -h, --help            show this help message and exit

Authentication:
  target                [[domain/username[:password]@]<address>
  -ldaps                Use LDAPS isntead of LDAP

Optional Flags:
  -dc-ip DC_IP          IP address or FQDN of domain controller
  -k, --kerberos        Use Kerberos authentication. Grabs credentials from ccache file (KRB5CCNAME) based on target parameters. If valid
                        credentials cannot be found, it will use the ones specified in the command line
  -no-pass              don't ask for password (useful for -k)
  -hashes LMHASH:NTHASH
                        LM and NT hashes, format is LMHASH:NTHASH
  -aes hex key          AES key to use for Kerberos Authentication (128 or 256 bits)
  -debug                Enable verbose logging.
  -no-smb               Do not resolve DC hostname through SMB. Requires a FQDN with -dc-ip.
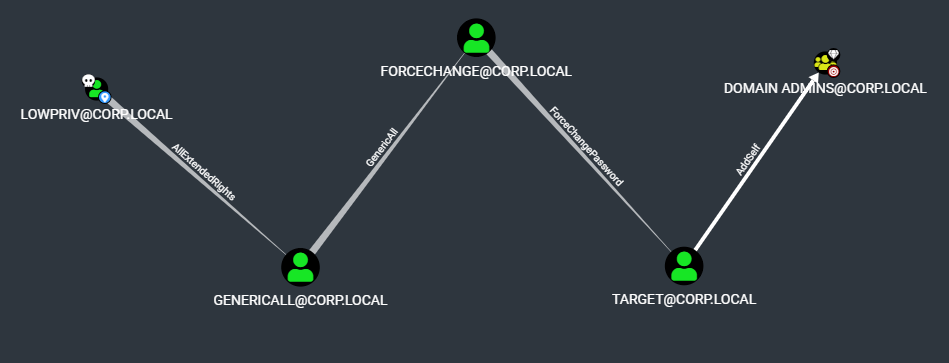
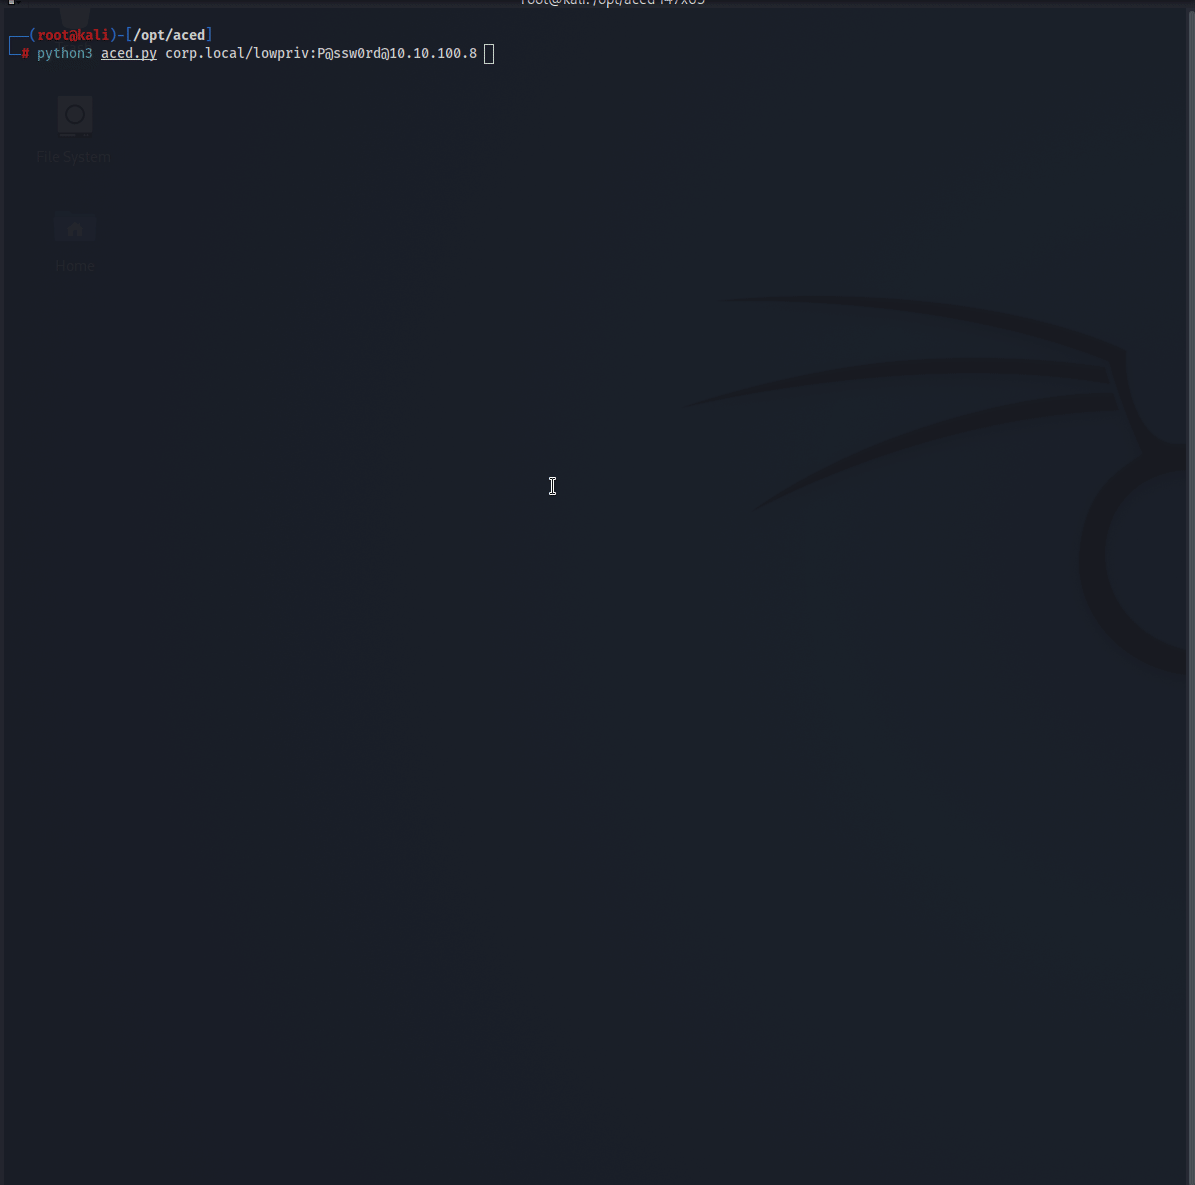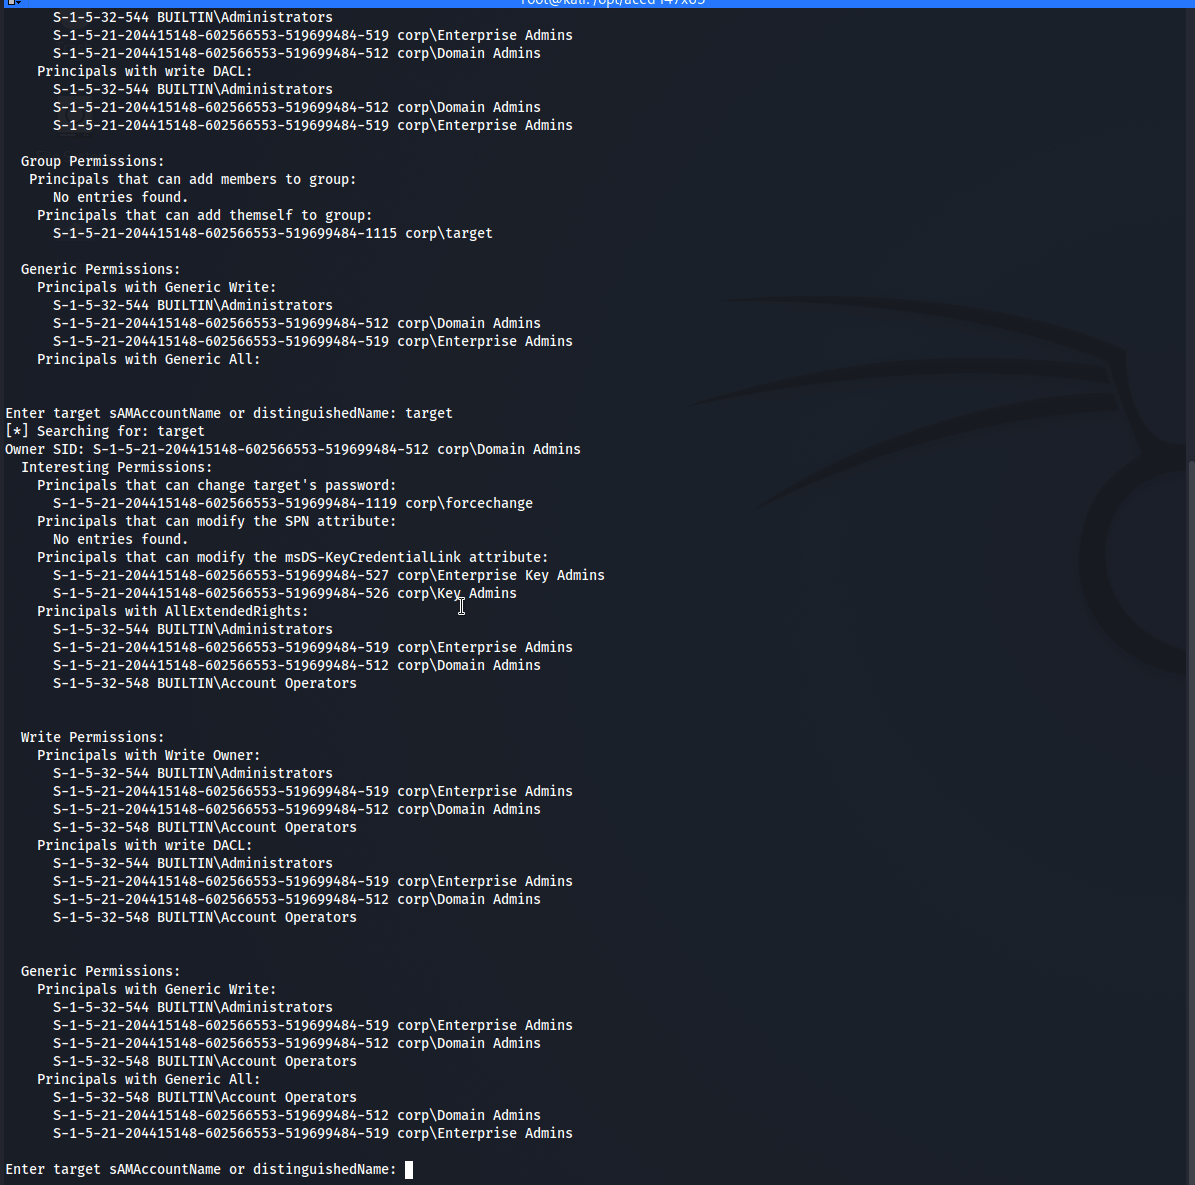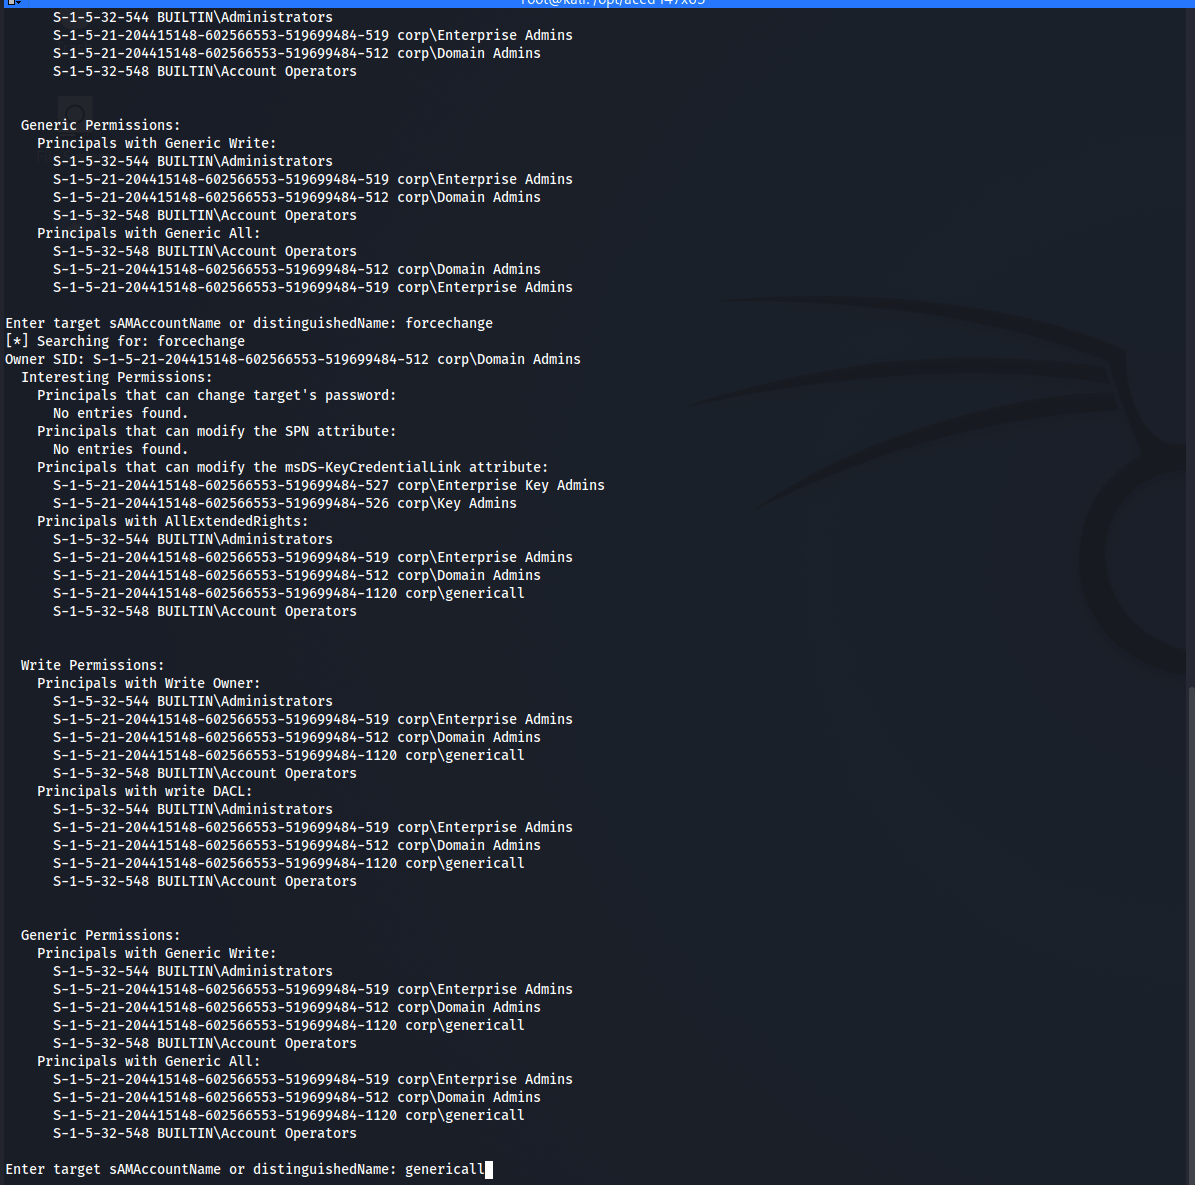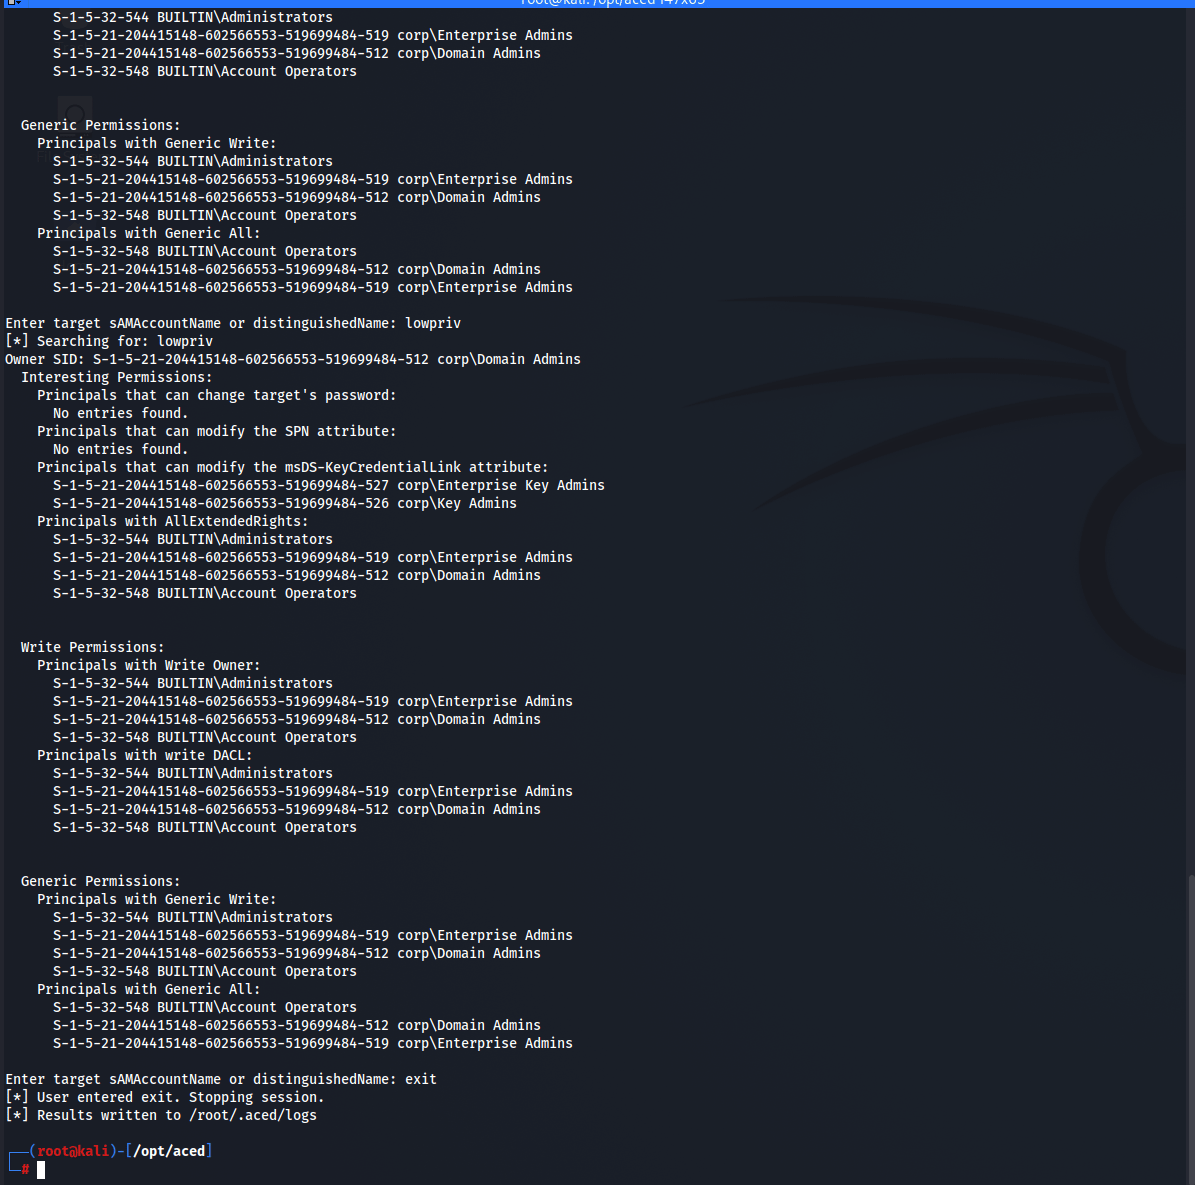
नीचे दिए गए डेमो में, हमारे पास corp.local\lowpriv खाते के लिए क्रेडेंशियल्स हैं। Domain Admins से एन्यूमरेशन शुरू करके, उच्च मूल्य वाले लक्ष्य से पीछे की ओर चलकर विशेषाधिकार वृद्धि का एक संभावित पथ पहचाना जाता है।
और यहां बताया गया है कि bofhound द्वारा रूपांतरित होने और BloodHound में डालने पर वह डेटा कैसा दिखता है।