 gagaltotal/cve-2026-43284-cve-2026-43500-scan
Linux कर्नेल LPE कमजोरियों CVE-2026-43284 और CVE-2026-43500 के लिए स्वचालित SSH-आधारित स्कैनर और पैचर, जिसमें मल्टी-होस्ट डिस्कवरी, विशेषाधिकार वृद्धि का पता लगाना, और मॉड्यूल ब्लैकलिस्टिंग शमन शामिल है।

अस्वीकरण: यह टूल विशेष रूप से वैध आंतरिक सुरक्षा ऑडिट के लिए डिज़ाइन किया गया है। उन सिस्टमों पर बिना अनुमति के उपयोग जो आपके नहीं हैं, उल्लंघन है। Gagaltotal666 - GhostGTR666 द्वारा विकसित।
यह टूल Linux कर्नेल पर दो स्थानीय विशेषाधिकार वृद्धि (LPE) कमजोरियों की पहचान और शमन करता है:
f4c50a4034e6)/etc/modprobe.d/ के माध्यम से मॉड्यूल ब्लैकलिस्ट करें| विशेषता | विवरण |
|---|---|
| मल्टी-होस्ट स्कैनर | पूरे सबनेट (CIDR) या विशिष्ट IP सूची को समानांतर रूप से स्कैन करें |
| TCP पिंग डिस्कवरी | SSH से पहले सक्रिय होस्ट का स्वचालित पता लगाना (--skip-discovery से छोड़ा जा सकता है) |
| गहन ऑडिट | कर्नेल संस्करण, मॉड्यूल स्थिति, अपस्ट्रीम पैच, विशेषाधिकार स्तर का विश्लेषण |
| कमजोरी मूल्यांकन | स्थिति का स्वचालित वर्गीकरण: VULNERABLE, MITIGATED, LIKELY_PATCHED, POSSIBLY_SAFE, MODULE_NOT_LOADED |
| स्वचालित शमन | एक बार --patch से मॉड्यूल ब्लैकलिस्ट, अनलोड और पेज-कैश फ्लश करें |
| ज़ीरो-टच सुडो इंजेक्शन | sudo -S के माध्यम से स्वचालित पासवर्ड इंजेक्ट करें — NOPASSWD कॉन्फ़िगरेशन की आवश्यकता नहीं |
| स्मार्ट प्रमाणीकरण पहचान | विशेषाधिकार वृद्धि का स्वचालित पता लगाना (root, sudo NOPASSWD, पासवर्ड के साथ sudo) |
| CLI सत्यापन | टाइपो की पूर्व-जांच, SSH कुंजी फ़ाइल सत्यापन (नकली known_hosts रोकें) |
| समानांतर निष्पादन | स्कैनिंग और SSH संचालन के लिए थ्रेड पूल (डिफ़ॉल्ट 20 वर्कर) |
| JSON रिपोर्टिंग | पूर्ण ऑडिट परिणाम JSON प्रारूप में निर्यात करें |
| सुंदर आउटपुट | रंगीन आउटपुट + PrettyTable सारांश (लाइब्रेरी न होने पर स्वचालित फ़ॉलबैक) |
| सिग्नल हैंडलिंग | SIGINT/SIGTERM के माध्यम से सुचारू शटडाउन |
Python 3.8 या उच्चतर
लाइब्रेरी: paramiko, colorama, prettytable
python3 -m venv .venv
source .venv/bin/activate
# रिपॉजिटरी क्लोन करें
git clone https://github.com/gagaltotal/dirtyfrag-scanner.git
cd dirtyfrag-scanner

# निर्भरताएं स्थापित करें
pip install -r requirements.txt
# या
pip install paramiko colorama prettytable
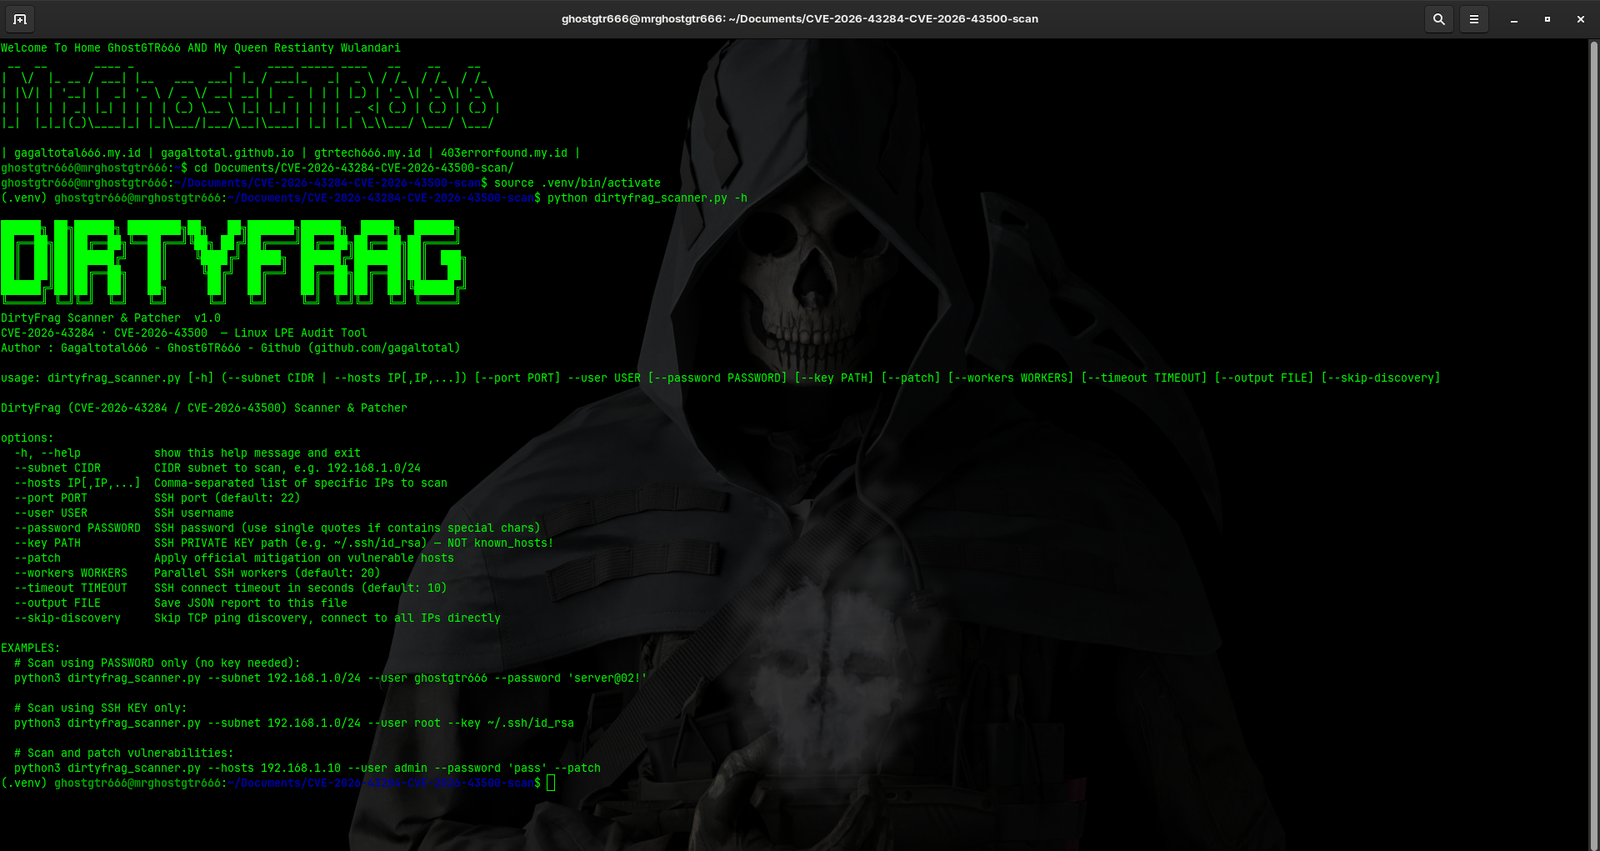
लक्ष्य सर्वर पर कुछ भी बदले बिना कमजोरियों का पता लगाएं।
# पासवर्ड का उपयोग करके
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!'

# SSH कुंजी का उपयोग करके
python3 dirtyfrag_scanner.py --subnet 10.134.205.0/24 --user root --key ~/.ssh/id_rsa

# दोनों का उपयोग करके (कुंजी विफल होने पर पासवर्ड फ़ॉलबैक)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user admin --password 'pass' --key ~/.ssh/id_rsa

# विशिष्ट IP स्कैन (बिना डिस्कवरी)
python3 dirtyfrag_scanner.py --hosts 192.168.1.10,192.168.1.20 --user admin --password 'pass'
ऑडिट चलाएं और कमजोर सर्वरों पर तुरंत शमन लागू करें।
# पासवर्ड का उपयोग करके पैच करें (स्वचालित सुडो इंजेक्शन, NOPASSWD की आवश्यकता नहीं)
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user ghostgtr666 --password 'server@02!' --patch

# रूट लॉगिन का उपयोग करके पैच करें
python3 dirtyfrag_scanner.py --subnet 192.168.1.0/24 --user root --key ~/.ssh/id_rsa --patch

# कस्टम वर्कर के साथ पैच करें (तेज़ स्कैनिंग)
python3 dirtyfrag_scanner.py --subnet 192.168.0.0/16 --user admin --password 'pass' --patch --workers 50
--subnet CIDR              CIDR सबनेट स्कैन करें (जैसे, 192.168.1.0/24)
--hosts IP[,IP,...]       विशिष्ट IP स्कैन करें (कॉमा-सेपरेटेड, बिना स्पेस)
--user USERNAME            SSH उपयोगकर्ता नाम (आवश्यक)
--password PASSWORD        SSH पासवर्ड (विशेष वर्ण होने पर कोट्स का उपयोग करें)
--key PATH                 SSH निजी कुंजी का पथ (जैसे, ~/.ssh/id_rsa, known_hosts नहीं!)
--port PORT                कस्टम SSH पोर्ट (डिफ़ॉल्ट: 22)
--timeout SECONDS          SSH कनेक्ट टाइमआउट (डिफ़ॉल्ट: 10, अधिकतम: 300)
--skip-discovery          TCP पिंग डिस्कवरी छोड़ें, सीधे सभी IP पर SSH करें
--workers NUM              समानांतर SSH वर्कर की संख्या (डिफ़ॉल्ट: 20, न्यूनतम: 1, अधिकतम: 100)
--patch                    कमजोर होस्ट पर शमन लागू करें
--output FILE              ऑडिट परिणाम JSON फ़ाइल में सहेजें
यह टूल sudoers में संशोधन की आवश्यकता के बिना विभिन्न SSH सर्वर वातावरणों में काम करने के लिए डिज़ाइन किया गया है:
सीधे रूट (अनुशंसित)
--user root --key ~/.ssh/id_rsa --patch
सुडो NOPASSWD
--user ubuntu --key ~/.ssh/id_rsa --patch
/etc/sudoers में NOPASSWD कॉन्फ़िगर किया गया होsudo -n का उपयोग करेगापासवर्ड इंजेक्शन के साथ सुडो (ज़ीरो-टच) ⭐
--user ubuntu --password 'mypass' --patch
/etc/sudoers: ALL=(ALL) ALL के साथ काम करता हैsudo -S -p '' के माध्यम से पासवर्ड इंजेक्ट करता हैहाइब्रिड (कुंजी + पासवर्ड)
--user ubuntu --key ~/.ssh/id_rsa --password 'mypass' --patch
जब --patch फ्लैग का उपयोग किया जाता है, टूल निम्नलिखित चरणों को क्रमिक रूप से निष्पादित करता है:
/etc/modprobe.d/dirtyfrag.conf हटाएं (यदि मौजूद हो)/etc/modprobe.d/dirtyfrag.conf में ब्लैकलिस्ट नियम लिखें:
install esp4 /bin/false
install esp6 /bin/false
install rxrpc /bin/false
chmod 644rmmod esp4 (लोड न होने पर छोड़ें)rmmod esp6 (लोड न होने पर छोड़ें)rmmod rxrpc (लोड न होने पर छोड़ें)echo 3 > /proc/sys/vm/drop_cachesनोट: यदि rmmod के बाद भी मॉड्यूल लोड रहता है, तो उपयोगकर्ता को सूचित किया जाएगा कि रीबूट आवश्यक हो सकता है।
