 francoismichel/ssh3
तेज़, सुरक्षित शेल प्रोटोकॉल जो HTTP/3, QUIC, और TLS 1.3 पर निर्मित है। OAuth2, OpenID Connect, और पारंपरिक SSH प्रमाणीकरण का समर्थन करता है, UDP पोर्ट फ़ॉरवर्डिंग और छिपी सर्वर क्षमताओं के साथ।

[!NOTE] SSH3 संभवतः अपना नाम बदलने वाला है। यह अभी भी HTTP/3 Extended connect के ऊपर चलने वाला SSH कनेक्शन प्रोटोकॉल (RFC4254) है, लेकिन आवश्यक परिवर्तन भारी हैं और लोकप्रिय SSH कार्यान्वयनों के दर्शन से बहुत दूर हैं जिन्हें एकीकरण के लिए माना जा सके। विनिर्देश मसौदा का नाम पहले ही बदल दिया गया है ("Remote Terminals over HTTP/3"), लेकिन हमें एक अच्छा स्थायी नाम लाने में कुछ समय चाहिए।
SSH3, SSH प्रोटोकॉल का एक पूर्ण पुनरीक्षण है, जो इसके अर्थशास्त्र को HTTP तंत्र के शीर्ष पर मैप करता है। यह हमारे शोध कार्य से आया है और हम (शोधकर्ताओं) ने हाल ही में इसे एक इंटरनेट-ड्राफ्ट (draft-michel-remote-terminal-http3-00) के रूप में प्रस्तावित किया है।
संक्षेप में, SSH3 सुरक्षित चैनल स्थापना के लिए QUIC+TLS1.3 और उपयोगकर्ता प्रमाणीकरण के लिए HTTP प्राधिकरण तंत्र का उपयोग करता है। अन्य बातों के अलावा, SSH3 निम्नलिखित सुधारों की अनुमति देता है:
[!TIP] जल्दी से शुरू करना चाहते हैं? SSH3 स्थापित करना देखें। आप SSH3 सर्वर सेटअप करना और SSH3 क्लाइंट का उपयोग करना सीखेंगे।
सत्र स्थापना के लिए तेज़, थ्रूपुट के लिए नहीं! SSH3, SSHv2 की तुलना में काफी तेज़ सत्र स्थापना प्रदान करता है। SSHv2 के साथ एक नया सत्र स्थापित करने में 5 से 7 नेटवर्क राउंड-ट्रिप समय लग सकता है, जिसे उपयोगकर्ता आसानी से नोटिस कर सकता है। SSH3 को केवल 3 राउंड-ट्रिप समय की आवश्यकता होती है। चल रहे सत्र में कीस्ट्रोक विलंबता अपरिवर्तित रहती है।
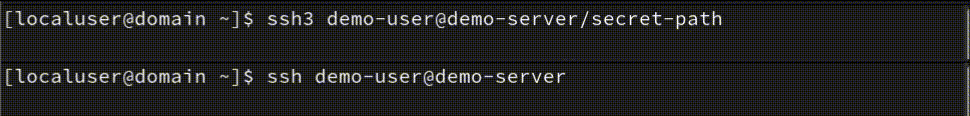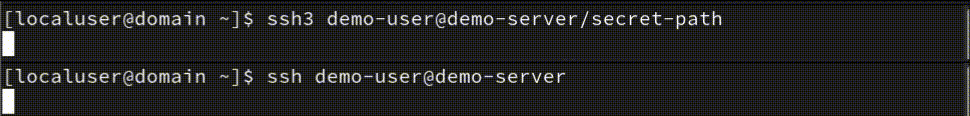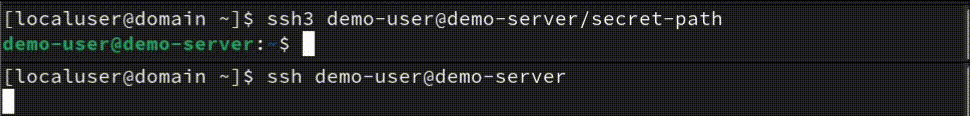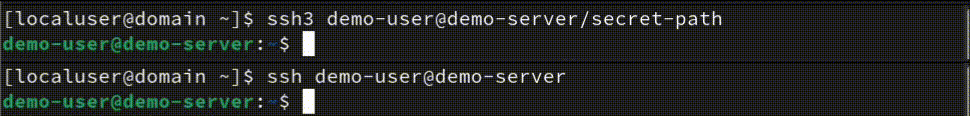 SSH3 (ऊपर) बनाम SSHv2 (नीचे) सर्वर की ओर 100ms पिंग के साथ सत्र स्थापना।
जहाँ SSHv2 उपयोगकर्ता प्रमाणीकरण और सुरक्षित चैनल स्थापना के लिए अपने स्वयं के प्रोटोकॉल को परिभाषित करता है, वहीं SSH3 TLS 1.3, QUIC और HTTP के मजबूत और समय-परीक्षित तंत्रों पर निर्भर करता है। इन प्रोटोकॉल का उपयोग पहले से ही इंटरनेट पर ई-कॉमर्स और इंटरनेट बैंकिंग जैसे सुरक्षा-महत्वपूर्ण अनुप्रयोगों को सुरक्षित करने के लिए बड़े पैमाने पर किया जाता है।
SSH3 पहले से ही सामान्य पासवर्ड-आधारित और पब्लिक-की (RSA और EdDSA/ed25519) प्रमाणीकरण विधियों को लागू करता है। यह OAuth 2.0 जैसी नई प्रमाणीकरण विधियों का भी समर्थन करता है और आपको अपने Google/Microsoft/Github खातों का उपयोग करके अपने सर्वर में लॉग इन करने की अनुमति देता है।
जबकि SSH3 तेज़ सत्र स्थापना के लिए वादा दिखाता है, यह अभी भी एक प्रारंभिक प्रूफ-ऑफ-कॉन्सेप्ट चरण में है। किसी भी नए जटिल प्रोटोकॉल की तरह, उचित सुरक्षा निष्कर्ष निकालने से पहले एक विस्तारित समय सीमा में विशेषज्ञ क्रिप्टोग्राफ़िक समीक्षा आवश्यक है।
हम SSH3 को एक ओपन सोर्स प्रोजेक्ट के रूप में विकसित कर रहे हैं ताकि सामुदायिक प्रतिक्रिया और विश्लेषण को सुविधाजनक बनाया जा सके। हालाँकि, आगे की सहकर्मी समीक्षा के बिना हम अभी तक उत्पादन प्रणालियों के लिए इसकी उपयुक्तता का समर्थन नहीं कर सकते। यदि आपके पास प्रासंगिक विशेषज्ञता है तो कृपया हमारे साथ सहयोग करें!
वर्तमान प्रोटोटाइप स्थिति को देखते हुए, हम सैंडबॉक्स वातावरण या निजी नेटवर्क में SSH3 का परीक्षण करने की सलाह देते हैं। ध्यान रखें कि प्रयोगात्मक सर्वरों को सीधे इंटरनेट-सुलभ बनाने से पूरी तरह से सुरक्षा जांच से पहले जोखिम उत्पन्न हो सकता है।
जबकि गुप्त पथों के पीछे सर्वरों को छिपाने के संभावित लाभ हैं, यह उत्पादन में जाने से पहले कठोर भेद्यता विश्लेषण की आवश्यकता को नकारता नहीं है। हम SSH3 की भविष्य की संभावनाओं के बारे में उत्साहित हैं लेकिन पहले अतिरिक्त जांच को प्रोत्साहित करते हैं।
SSH3 का उपयोग करके, आप अपने SSH सर्वर के विरुद्ध स्कैनिंग और डिक्शनरी हमलों के सामान्य तनाव से बच सकते हैं। आपके गुप्त Google ड्राइव दस्तावेज़ों की तरह, आपके SSH3 सर्वर को एक गुप्त लिंक के पीछे छिपाया जा सकता है और केवल उन प्रमाणीकरण प्रयासों का उत्तर दे सकता है जिन्होंने इस विशिष्ट लिंक पर HTTP अनुरोध किया है, जैसे:
ssh3-server -bind 192.0.2.0:443 -url-path <my-long-secret>
<my-long-secret> को, मान लीजिए, यादृच्छिक मान M3MzkxYWMxMjYxMjc5YzJkODZiMTAyMjU से बदलकर, आपका SSH3 सर्वर केवल URL https://192.0.2.0:443/M3MzkxYWMxMjYxMjc5YzJkODZiMTAyMjU पर किए गए SSH3 कनेक्शन प्रयासों का उत्तर देगा और अन्य अनुरोधों पर 404 Not Found का उत्तर देगा। इसलिए इंटरनेट पर हमलावर और क्रॉलर आपके SSH3 सर्वर की उपस्थिति का पता नहीं लगा सकते। वे केवल एक साधारण वेब सर्वर देखेंगे जो प्रत्येक अनुरोध पर 404 स्थिति कोड का उत्तर देता है।
ध्यान दें: अपने SSH3 सर्वर को एक गुप्त URL के पीछे रखने से स्कैनिंग हमलों के प्रभाव को कम किया जा सकता है लेकिन यह शास्त्रीय प्रमाणीकरण तंत्रों को कभी भी प्रतिस्थापित नहीं करेगा और न ही करना चाहिए। गुप्त लिंक का उपयोग केवल आपके होस्ट को खोजे जाने से बचाने के लिए किया जाना चाहिए। गुप्त URL जानने से किसी को आपके सर्वर तक पहुंच नहीं मिलनी चाहिए। अपने सर्वर को सुरक्षित रखने के लिए ऊपर वर्णित शास्त्रीय प्रमाणीकरण तंत्रों का उपयोग करें।
SSH3 नई सुविधाएँ प्रदान करता है जो SSHv2 प्रोटोकॉल द्वारा प्रदान नहीं की जा सकती थीं।
