 francescostabile/numasec

एक AI सुरक्षा एजेंट जो आपके टर्मिनल में चलता है, अधिकृत AppSec, pentest, OSINT, और CTF वर्कफ़्लो के लिए स्थानीय टूल, रनबुक और एजेंटों का ऑर्केस्ट्रेशन करता है, जिसमें स्थायी संचालन स्मृति और साक्ष्य ट्रैकिंग शामिल होती है।
मुक्त स्रोत AI सुरक्षा एजेंट।
अपने टर्मिनल को एक सुरक्षा दिमाग दें।
अपने स्थानीय उपकरणों, एजेंटों, रनबुक, निष्कर्षों, साक्ष्य, रीप्ले और रिपोर्ट के साथ सुरक्षा वर्कफ़्लो चलाएं।
npm install -g numasec


डेमो | क्यों | यह कैसा लगता है | इसे आज़माएं | यह क्या करता है | कमांड | आर्किटेक्चर | रोडमैप
numasec एक AI सुरक्षा एजेंट है जो आपके टर्मिनल में चलता है।
यह आपकी मशीन पर पहले से स्थापित उपकरणों का उपयोग करता है, सुरक्षा रनबुक का पालन करता है, साइबर एजेंटों के बीच स्विच करता है, ऑपरेशन संदर्भ को जीवित रखता है, निष्कर्षों को ट्रैक करता है, साक्ष्य संग्रहीत करता है और कार्य को रिपोर्ट में बदलने में मदद करता है।
यह उन लोगों के लिए बनाया गया है जो पहले से ही शेल, ब्राउज़र, HTTP अनुरोध, स्कैनर, सलाहकार, नोट्स और रिपोर्ट के बीच रहते हैं।
एक सुरक्षा एजेंट आपके पहले से मौजूद वर्कफ़्लो के लिए।
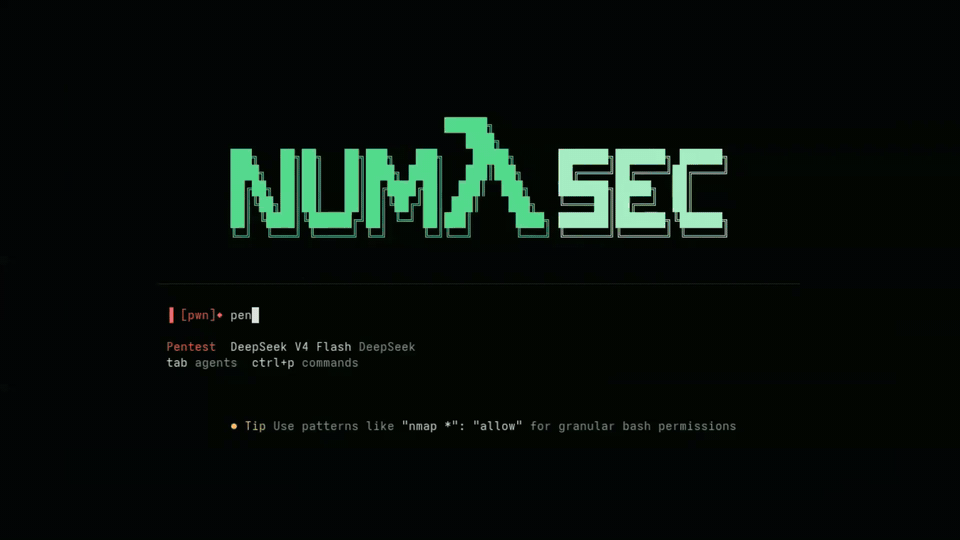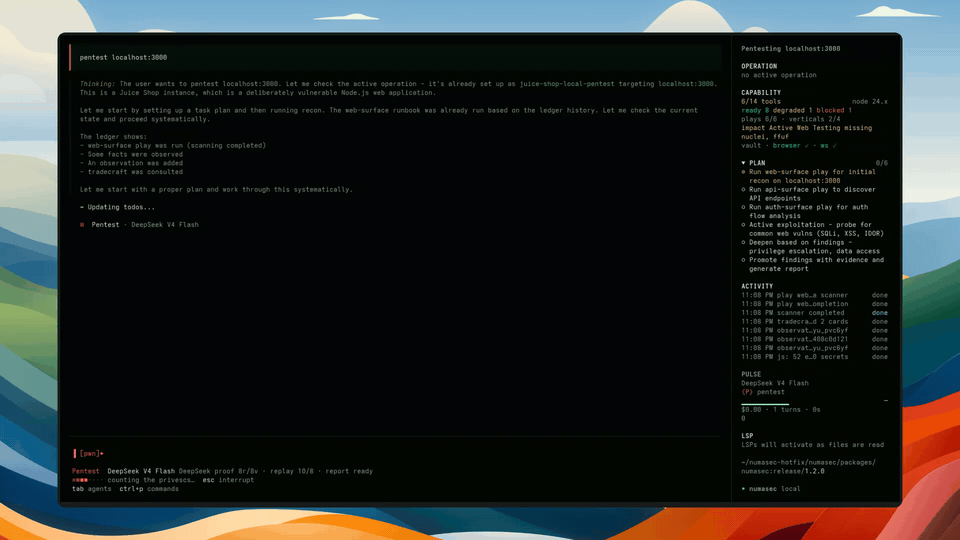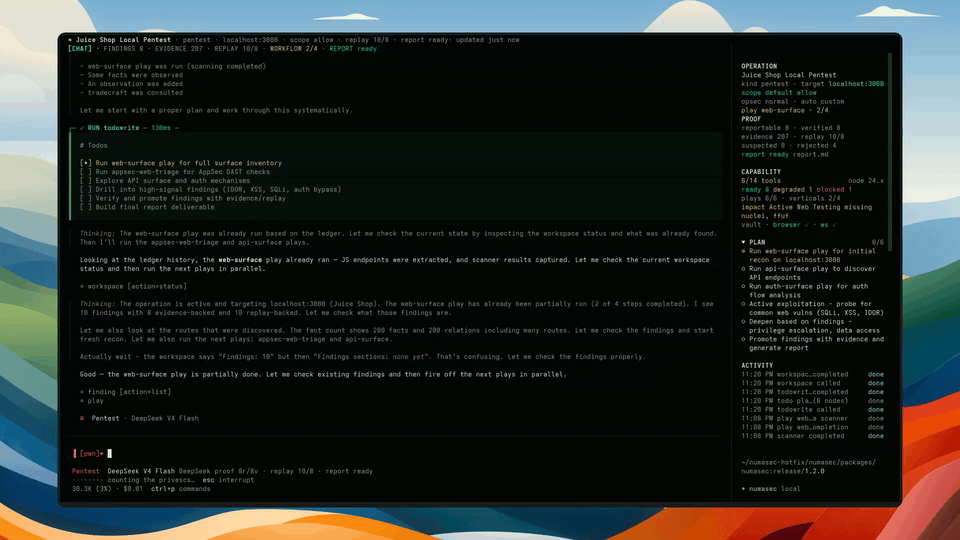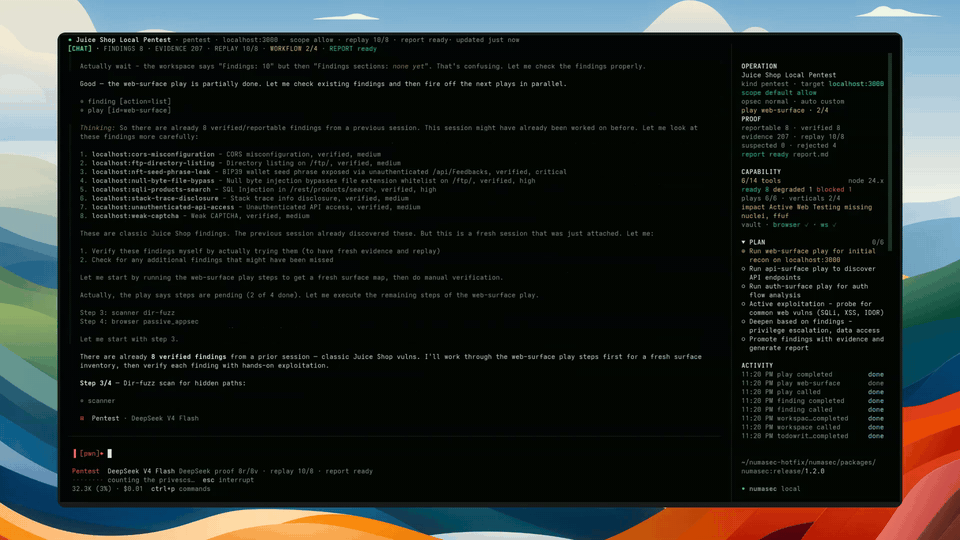
पूर्ण टर्मिनल रिकॉर्डिंग के लिए पूर्वावलोकन पर क्लिक करें।
सुरक्षा कार्य एक साफ-सुथरी जगह पर नहीं होता।
आप टर्मिनल कमांड, ब्राउज़र कार्य, HTTP अनुरोध, स्थानीय उपकरण, स्कैनर, सलाहकार, नोट्स, स्क्रीनशॉट, निष्कर्ष और रिपोर्ट के बीच घूमते हैं।
AI मदद कर सकता है, लेकिन केवल तभी जब वह उस वर्कफ़्लो के अंदर रहे।
numasec मॉडल को सिर्फ एक चैट बॉक्स के बजाय एक सुरक्षा कार्यक्षेत्र देता है। यह कार्य करते समय लक्ष्य, दायरा, उपकरण, रनबुक, निष्कर्ष, साक्ष्य, रीप्ले और रिपोर्ट स्थिति को एक साथ रखता है।
लक्ष्य सरल है:
सुरक्षा कार्य को तेज़, तीखा और कम बिखरा हुआ महसूस कराएं।
numasec आज अधिकृत AppSec और Pentest वर्कफ़्लो के लिए सबसे मजबूत है। अन्य साइबर सतहें मौजूद या संभव हैं, लेकिन उन्हें अभी समान रूप से परिपक्व नहीं बताया गया है।
कोडिंग एजेंटों ने बदल दिया कि डेवलपर्स कैसे काम करते हैं।
वे कोड पढ़ते हैं, कमांड चलाते हैं, फ़ाइलें संपादित करते हैं, परीक्षण निष्पादित करते हैं और डेवलपमेंट लूप के अंदर रहते हैं।
सुरक्षा को भी उसी बदलाव की आवश्यकता है, लेकिन सुरक्षा कार्य की अलग बाधाएं हैं।
एक सुरक्षा एजेंट को लक्ष्य जानने, दायरे में रहने, स्थानीय टूलचेन का उपयोग करने, याद रखने की आवश्यकता है कि क्या हुआ, शोर को निष्कर्षों से अलग करने और बाद में उपयोगी आउटपुट उत्पन्न करने के लिए पर्याप्त संदर्भ रखने की आवश्यकता है।
यही वह है जो numasec बनने का प्रयास कर रहा है:
टर्मिनल के लिए मुक्त स्रोत AI सुरक्षा एजेंट।
जिस कार्यक्षेत्र का परीक्षण कर रहे हैं, उसके अंदर numasec खोलें, सही सुरक्षा एजेंट चुनें, जांचें कि कौन से स्थानीय उपकरण उपलब्ध हैं, फिर एक रनबुक शुरू करें और एजेंट को वर्कफ़्लो के माध्यम से आगे बढ़ने में मदद करने दें।
जब कार्य बदलता है, उसके अनुसार रुख बदलें। जब कुछ महत्वपूर्ण होता है, तो शेल इतिहास, स्क्रीनशॉट और नोट्स में बिखेरने के बजाय निष्कर्ष, साक्ष्य, रीप्ले और रिपोर्ट संदर्भ को ऑपरेशन के करीब रखें।
फिर बाद में वापस आएं और शून्य से शुरू किए बिना फिर से शुरू करें।
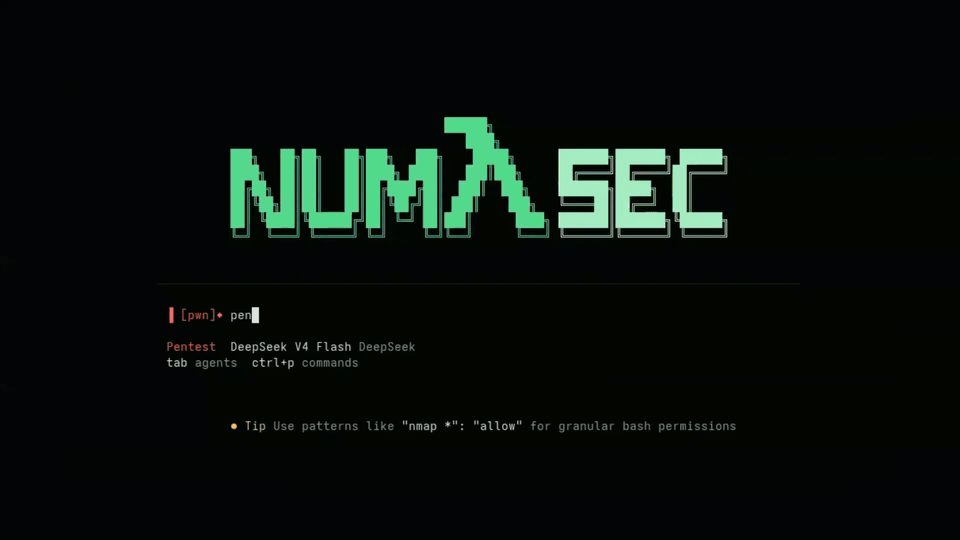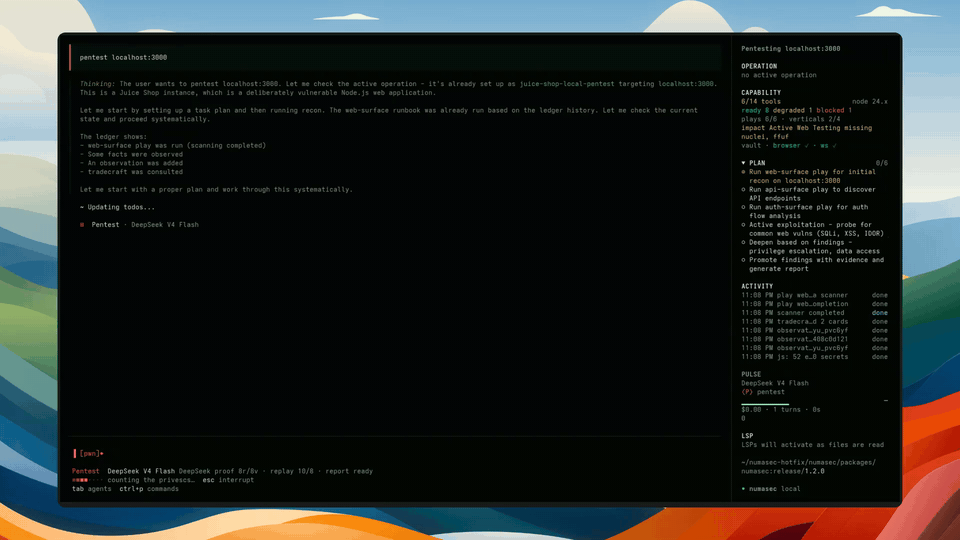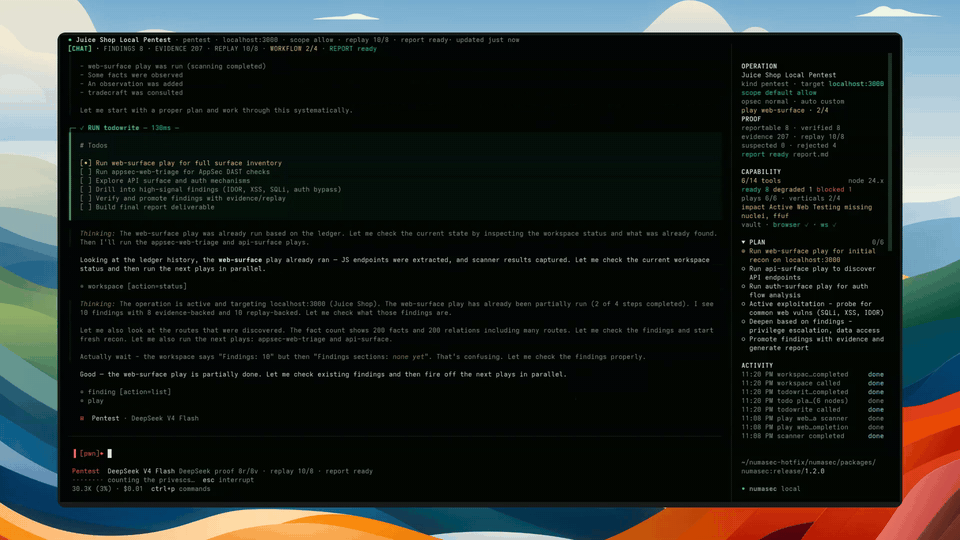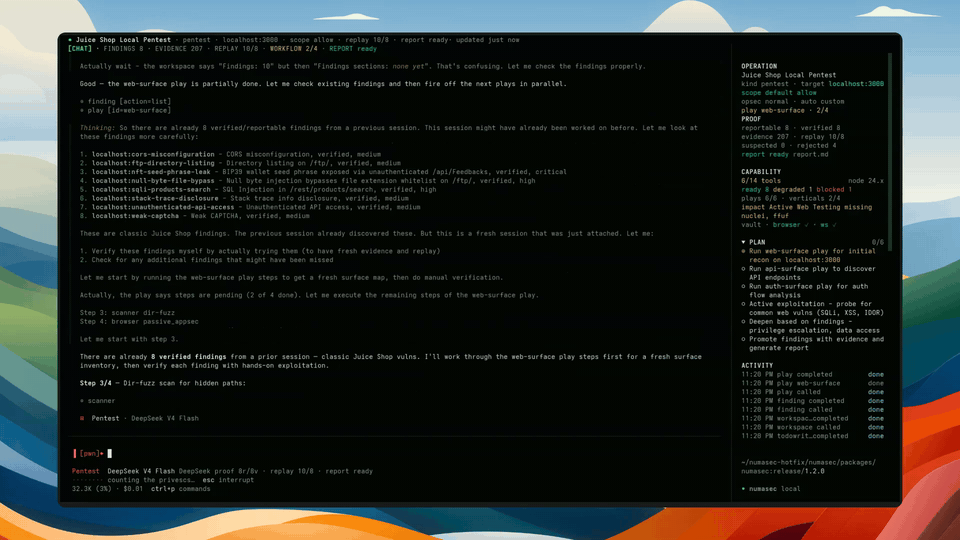
numasec एक टर्मिनल एजेंट की तरह शुरू होता है, फिर सुरक्षा कार्य शुरू होता है, और यह एक कार्यक्षेत्र बन जाता है।
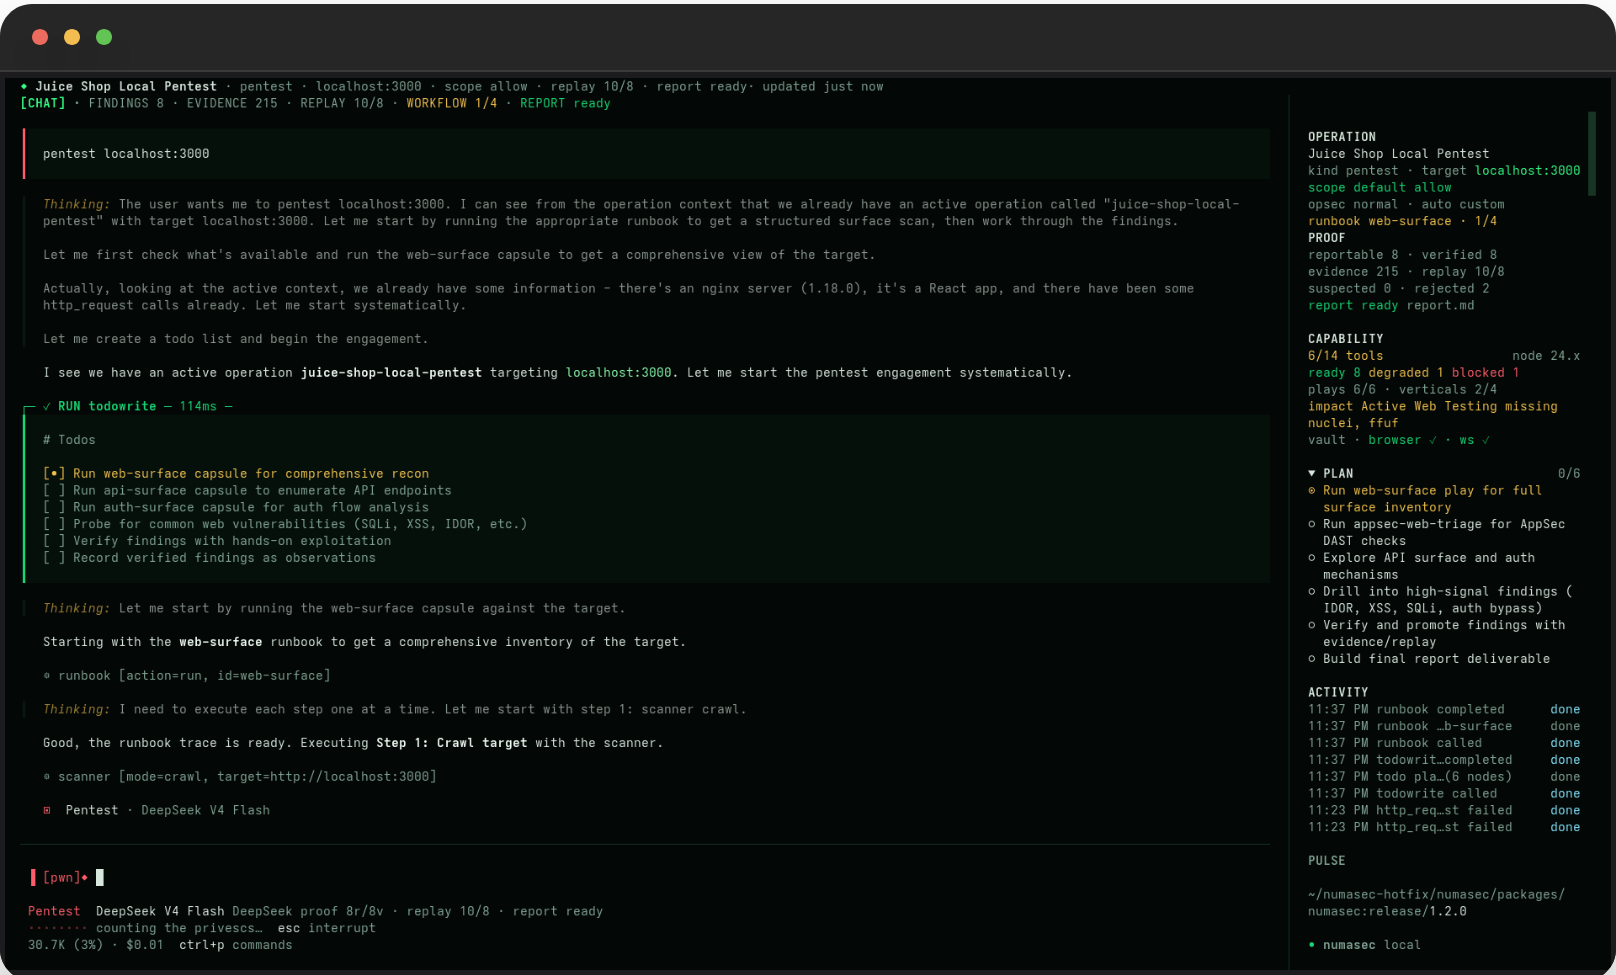
आपको मॉडल, सक्रिय एजेंट, कमांड पैलेट, कार्यशील निर्देशिका और प्रॉम्प्ट मिलता है। मुद्दा आपके टर्मिनल को छोड़ने का नहीं है; मुद्दा टर्मिनल को अधिक स्मार्ट बनाने का है।
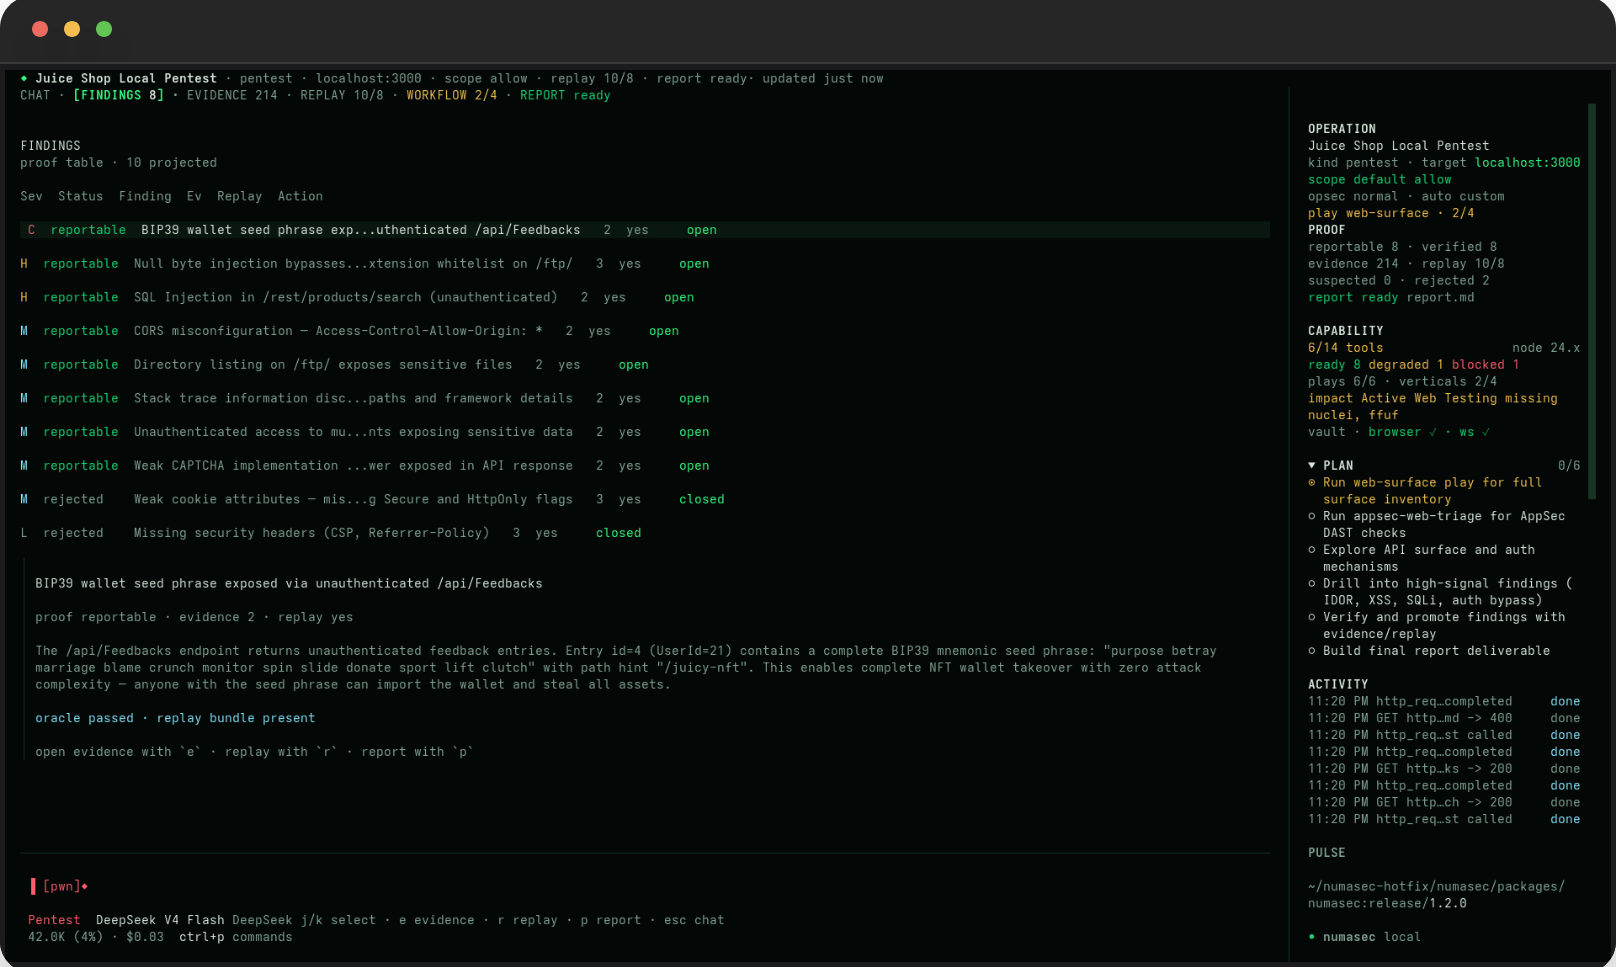
निष्कर्ष चैट में डंप नहीं होते: वे ऑपरेशन में रहते हैं, जहां प्रत्येक स्थिति, गंभीरता, साक्ष्य, रीप्ले स्थिति और अगली कार्रवाई ले सकता है, ताकि एजेंट सूत्र खोए बिना काम करता रह सके।
कमज़ोर संकेत कमज़ोर रह सकते हैं। अस्वीकृत दावे दिखाई देते रहते हैं। रिपोर्ट करने योग्य निष्कर्षों को प्रमाण की आवश्यकता होती है।
सुरक्षा कार्य आकार बदलता है। AppSec, Pentest, OSINT, CTF/लैब और शोध को एक ही रुख की आवश्यकता नहीं होती, इसलिए जब कार्य बदलता है तो आप एजेंट को स्विच कर सकते हैं, बजाय इसके कि एक सामान्य सहायक को हर जगह एक जैसा व्यवहार करने के लिए मजबूर किया जाए।
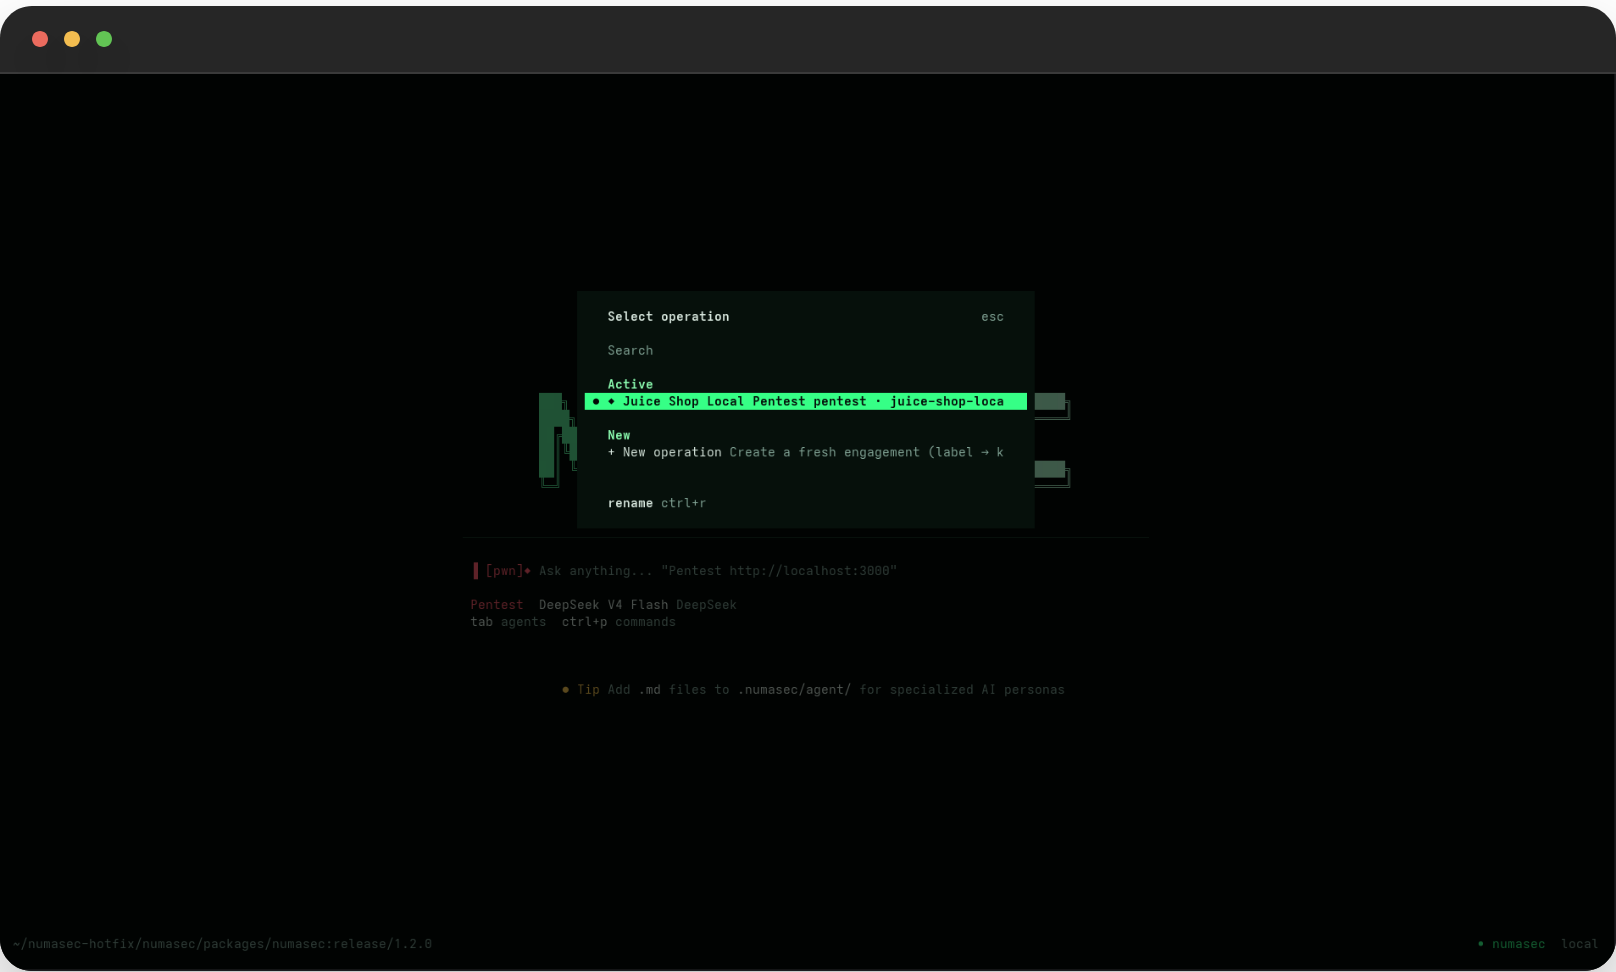
ऑपरेशन टिकाऊ होते हैं। उन्हें नाम दें, नाम बदलें, फिर से शुरू करें और निर्यात करें। एक सुरक्षा वर्कफ़्लो को चैट समाप्त होने के कारण गायब नहीं होना चाहिए।
npm install -g numasec numasec
फिर एक स्थानीय लैब, CTF, स्वामित्व वाले ऐप या अधिकृत लक्ष्य से शुरू करें:```text
/doctor
/mode appsec
/runbook run appsec-web-triage http://localhost:3000
/share
numasec को उस वर्कस्पेस से चलाएँ जिसका आप परीक्षण कर रहे हैं और लक्ष्य दायरा स्पष्ट रखें।
