 enkomio/sojobo
एक बाइनरी विश्लेषण फ्रेमवर्क

Sojobo B2R2 ढांचे के लिए एक एमुलेटर है। इसे संभावित दुर्भावनापूर्ण फ़ाइलों के विश्लेषण को आसान बनाने के लिए बनाया गया था। यह पूरी तरह से .NET में विकसित है, इसलिए आपको कोई अन्य बाहरी लाइब्रेरी स्थापित या संकलित करने की आवश्यकता नहीं है (प्रोजेक्ट स्व-निहित है)।
Sojobo के साथ आप यह कर सकते हैं:
ADVDeobfuscator एक उपकरण है जो Sojobo बाइनरी विश्लेषण ढांचे पर आधारित है, जो ADBObfuscator से ओबफस्केट की गई बाइनरी का विश्लेषण करता है और पहचाने गए स्ट्रिंग्स को डीकोड करता है।
एक संकलित संस्करण समुदाय प्रायोजित उपयोगकर्ताओं के लिए उपलब्ध है। यदि आप एक प्रायोजित उपयोगकर्ता हैं तो आप बाइनरी यहाँ से डाउनलोड कर सकते हैं: https://github.com/enkomio-sponsor/compiled_binaries
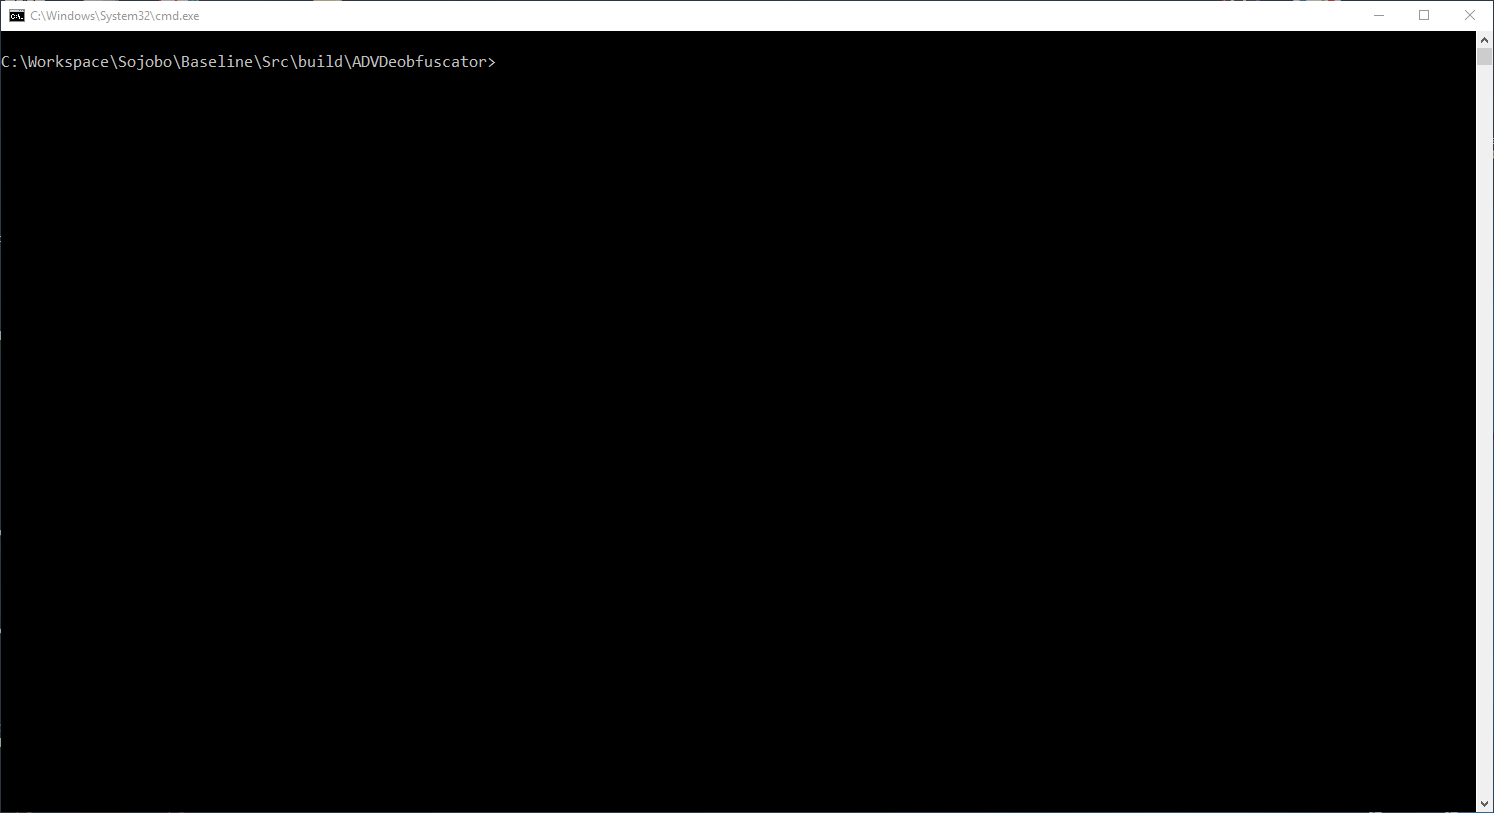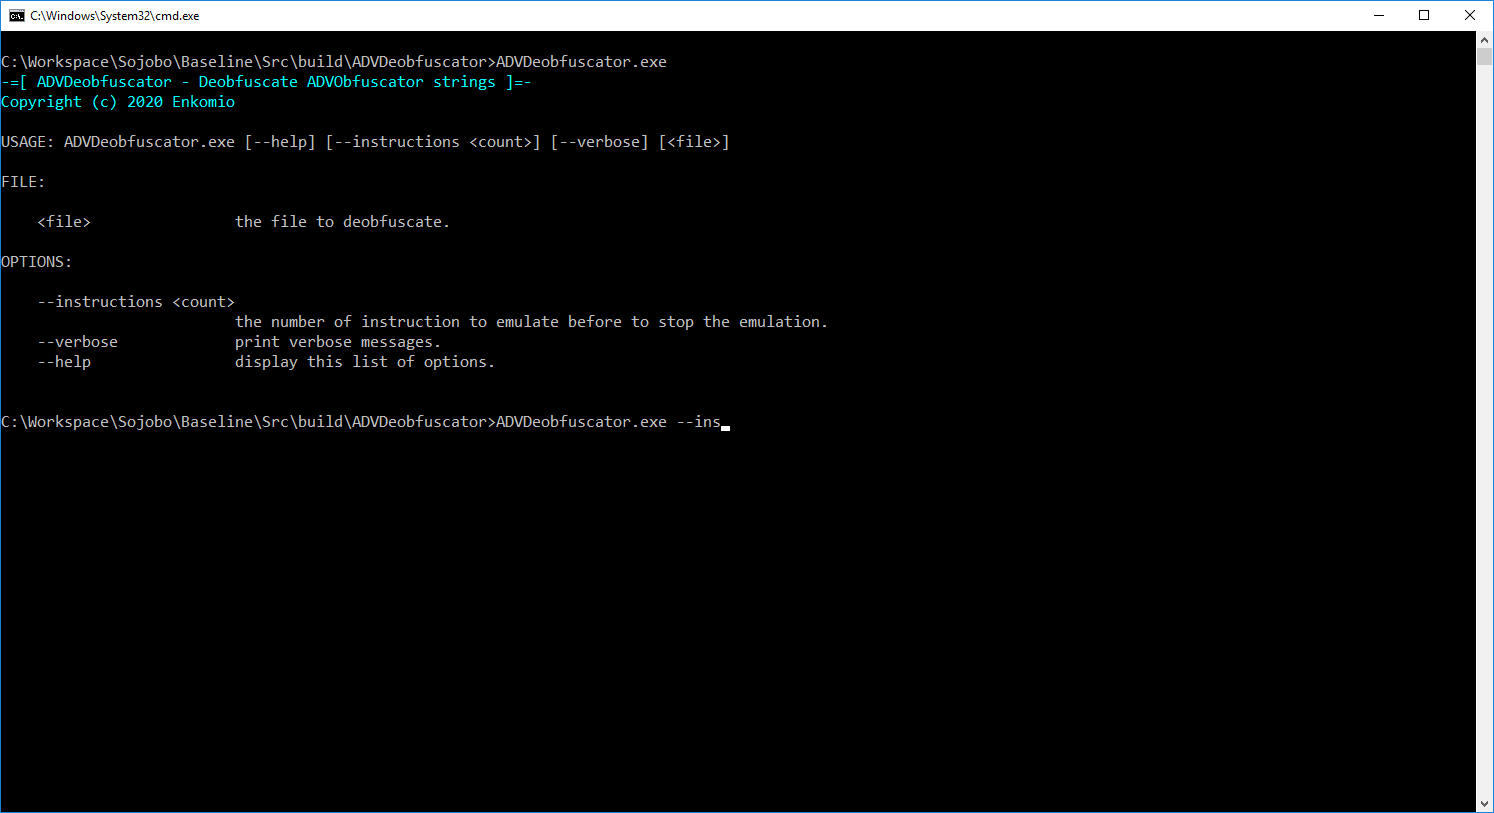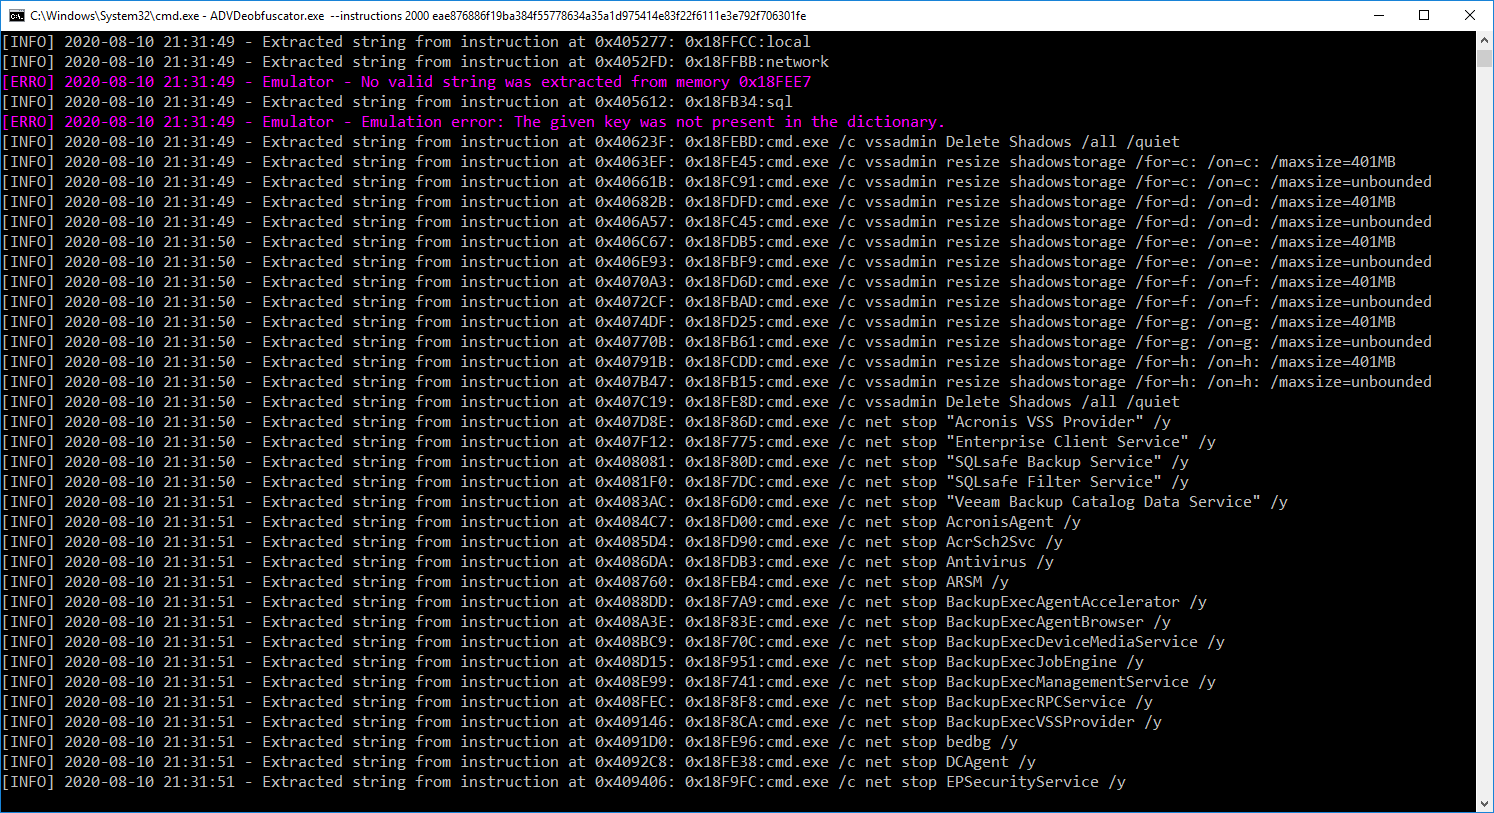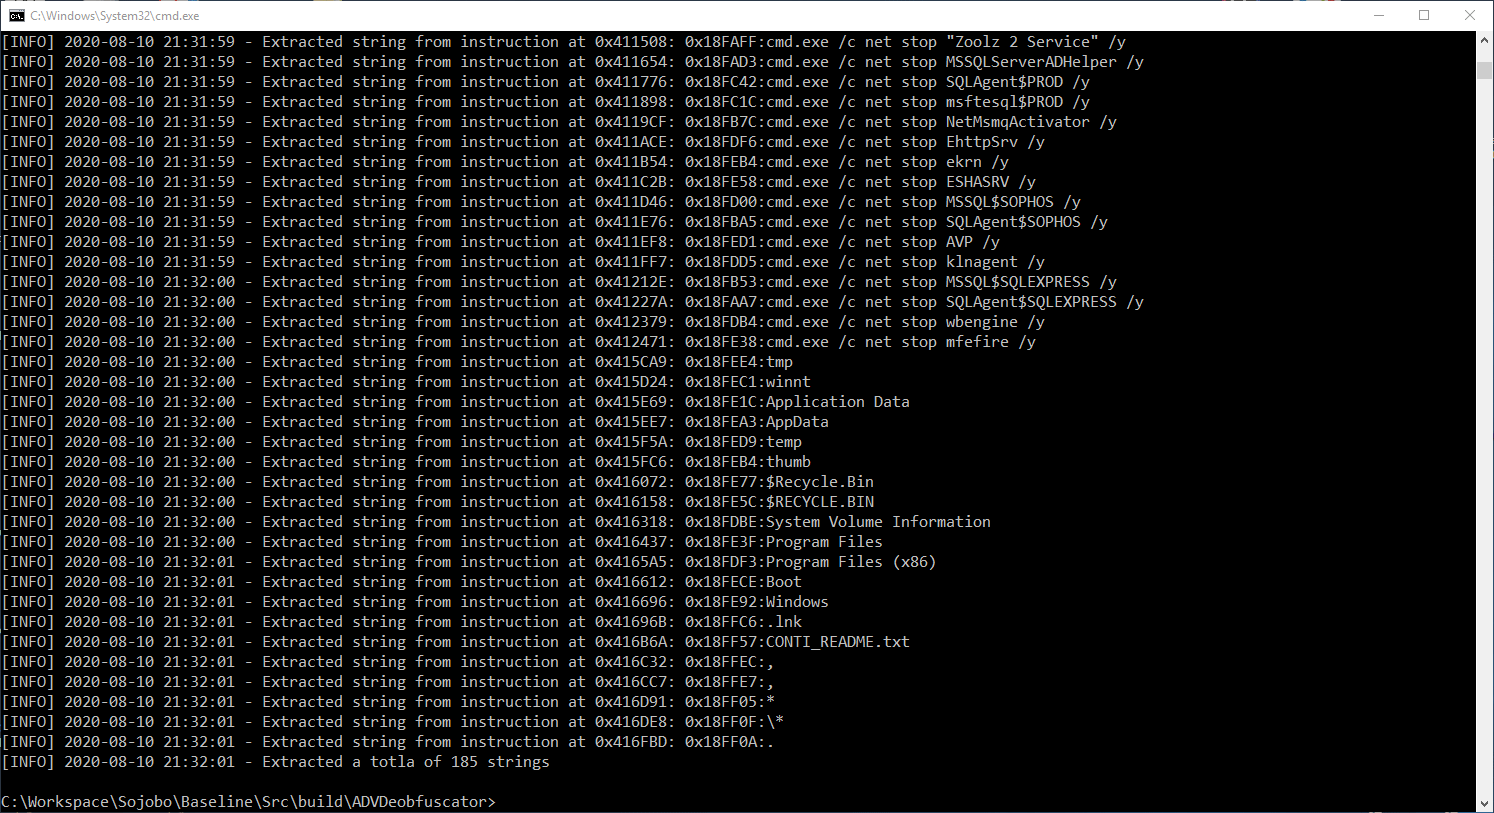
नीचे दी गई छवि Conti Ransomware पर ADVDeobfuscator के निष्पादन को दर्शाती है।

नीचे दी गई छवि Taurus Stealer पर ADVDeobfuscator के निष्पादन को दर्शाती है (यह भी देखें Predator the thief)।

मैंने Team 9 बाइनरीज़ को डीओबफस्केट करने के तरीके पर एक ब्लॉग पोस्ट लिखा है।
Sojobo का उद्देश्य प्रोग्राम विश्लेषण उपयोगिताएँ बनाने के लिए एक ढांचे के रूप में उपयोग किया जाना है। हालाँकि, ढांचे का लाभकारी तरीके से उपयोग दिखाने के लिए विभिन्न नमूना उपयोगिताएँ बनाई गईं।
प्रोजेक्ट पूरी तरह से F# में प्रलेखित है (उद्धरण) :) मजाक के अलावा, मैं Sojobo का उपयोग करने से संबंधित कुछ ब्लॉग पोस्ट लिखने की योजना बना रहा हूँ। नीचे वर्तमान पोस्ट की सूची है:
आप API दस्तावेज़ीकरण भी पढ़ सकते हैं।
Sojobo को संकलित करने के लिए आपको .NET Core स्थापित और Visual Studio की आवश्यकता है। संकलित करने के लिए बस build.bat चलाएँ।
कॉपीराइट (C) 2019 Antonio Parata - @s4tan
Sojobo Creative Commons के तहत लाइसेंस प्राप्त है।
