
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-32223-USBPrint-Exploit — CVE-2026-32223 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows USB प्रिंट ड्राइवर (usbprint.sys) में हीप-आधारित बफर ओवरफ्लो है, जो USB डिवाइस इम्यूलेशन और पूल मैनिपुलेशन के माध्यम से SYSTEM तक स्थानीय विशेषाधिकार वृद्धि प्राप्त करता है। | Kitploit
उपकरण/GitHubGitHub/enki-kr/cve-2026-32223-usbprint-exploit
विशेषाधिकार वृद्धिशोषण फ्रेमवर्कशोषणहार्डवेयर और IoT सुरक्षालर्निंग और शिक्षापेलोड डेवलपमेंटबाइनरी शोषण
GitHubenki-kr/cve-2026-32223-usbprint-exploit

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-32223-USBPrint-Exploit

CVE-2026-32223 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows USB प्रिंट ड्राइवर (usbprint.sys) में हीप-आधारित बफर ओवरफ्लो है, जो USB डिवाइस इम्यूलेशन और पूल मैनिपुलेशन के माध्यम से SYSTEM तक स्थानीय विशेषाधिकार वृद्धि प्राप्त करता है।

रिपॉजिटरी देखें
21185 महीने पहलेKitploit द्वारा समीक्षित

CVE-2026-32223: प्लग मी इफ यू कैन: विंडोज़ में यूएसबी प्रिंटर ड्राइवरों का शोषण

विंडोज़ यूएसबी प्रिंट ड्राइवर (usbprint.sys) में हीप-आधारित बफर ओवरफ्लो जिससे लोकल प्रिविलेज एस्केलेशन (LPE) होता है

यह भेद्यता ENKI WhiteHat द्वारा खोजी और रिपोर्ट की गई थी।

अवलोकन

CVE-2026-32223 विंडोज़ यूएसबी प्रिंट ड्राइवर (usbprint.sys) में एक हीप-आधारित बफर ओवरफ्लो भेद्यता है। यह भेद्यता Make1284IdStringFromUsbStrings फ़ंक्शन में IOCTL 0x220064 के प्रोसेसिंग के दौरान यूएसबी स्ट्रिंग डिस्क्रिप्टर के अनुचित सत्यापन के कारण होती है।

जब एक विशेष रूप से तैयार किया गया यूएसबी प्रिंटर डिवाइस कनेक्ट होता है और एक यूज़रलैंड प्रोग्राम भेद्य IOCTL को आमंत्रित करता है, तो ड्राइवर यूएसबी डिवाइस के MFG/MDL स्ट्रिंग डिस्क्रिप्टर से डेटा को हीप बफर में कॉपी करता है, बिना स्रोत डेटा आकार और गंतव्य बफर आकार के बीच संबंध को उचित रूप से सत्यापित किए, जिसके परिणामस्वरूप NonPagedPoolNx हीप ओवरफ्लो होता है।

पूर्ण शोषण श्रृंखला निम्नलिखित के माध्यम से SYSTEM प्रिविलेज एस्केलेशन प्राप्त करती है:

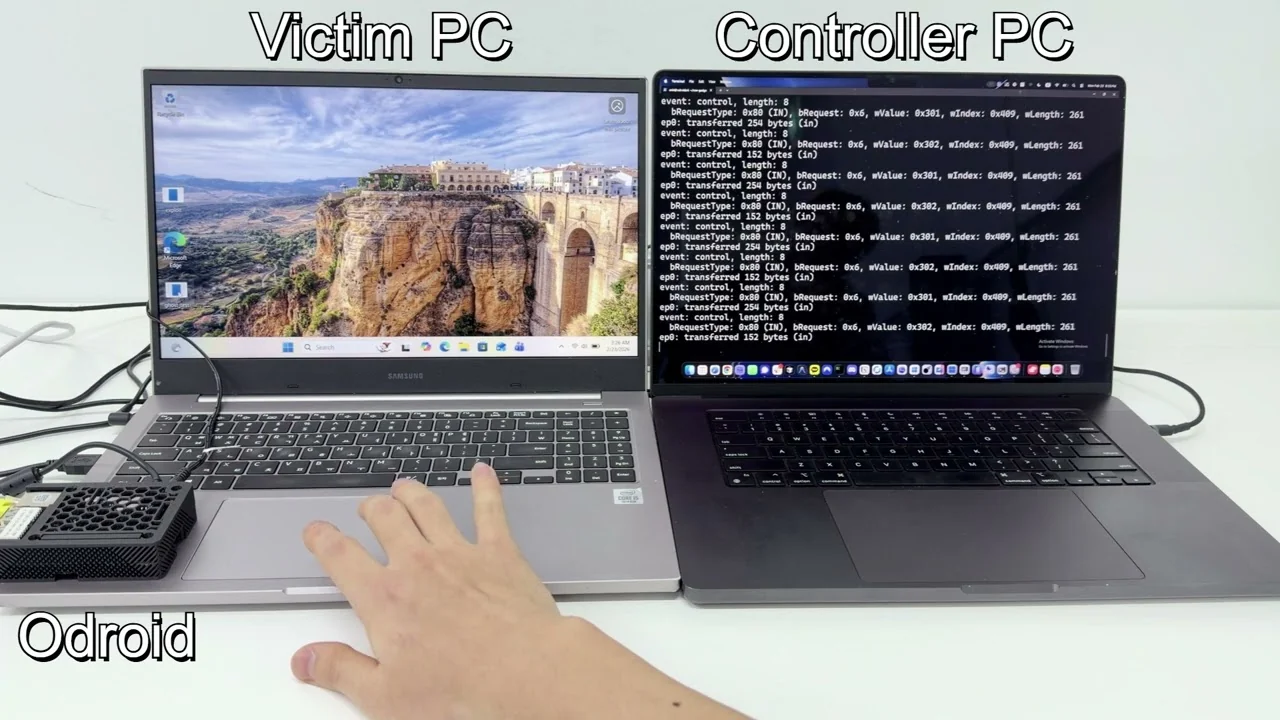
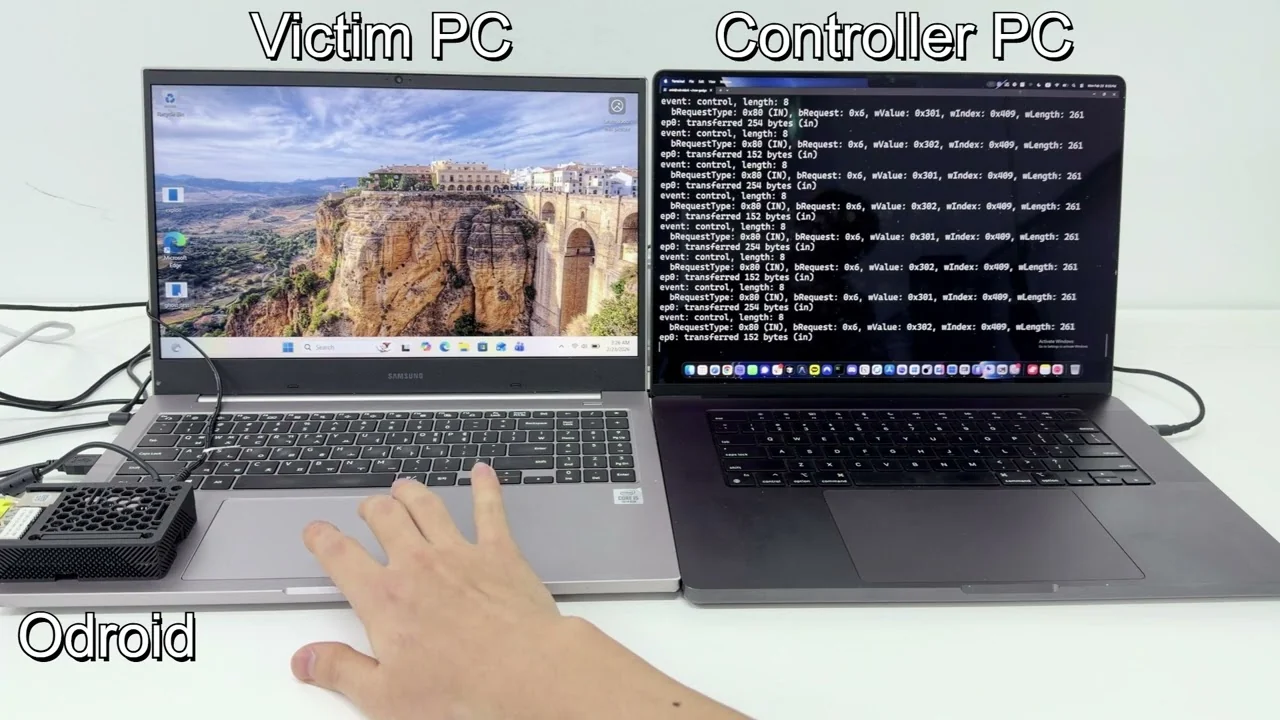
  • दोषपूर्ण डिस्क्रिप्टर के साथ यूएसबी डिवाइस एमुलेशन (Odroid C4 पर Linux Raw Gadget के माध्यम से)
  • हीप लेआउट नियंत्रण के लिए Named Pipe स्प्रे के साथ पूल फेंग शुई
  • पूल ओवरलैप और कर्नेल एड्रेस लीक के लिए घोस्ट चंक तकनीक
  • जाली IRP संरचनाओं के माध्यम से मनमाना रीड/राइट प्रिमिटिव्स
  • प्रिविलेज एस्केलेशन के लिए SeDebugPrivilege LUID संशोधन

डेमो

ब्लॉग पोस्ट

पूर्ण तकनीकी लेख ENKI WhiteHat ब्लॉग पर उपलब्ध है।

अस्वीकरण

यह रिपॉजिटरी केवल सुरक्षा अनुसंधान और शैक्षिक उद्देश्यों के लिए प्रदान की गई है।

  • इस रिपॉजिटरी की सामग्री का उपयोग किसी भी अनधिकृत या दुर्भावनापूर्ण गतिविधियों के लिए न करें।
  • लेखक इस कोड के उपयोग से होने वाले किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं हैं।
टूल डाउनलोड करें