SOCMIntelligence
मल्टी-प्लेटफ़ॉर्म SOCMINT / OSINT वेब टूल।
15 स्रोत मॉड्यूल, क्रॉस-प्लेटफ़ॉर्म पहचान ग्राफ़, समान-व्यक्ति स्कोरिंग, केस प्रबंधन और छेड़छाड़-स्पष्ट रिपोर्ट — एक ही FastAPI ऐप में जो एक ही कमांड से शुरू होता है।

यह क्या है
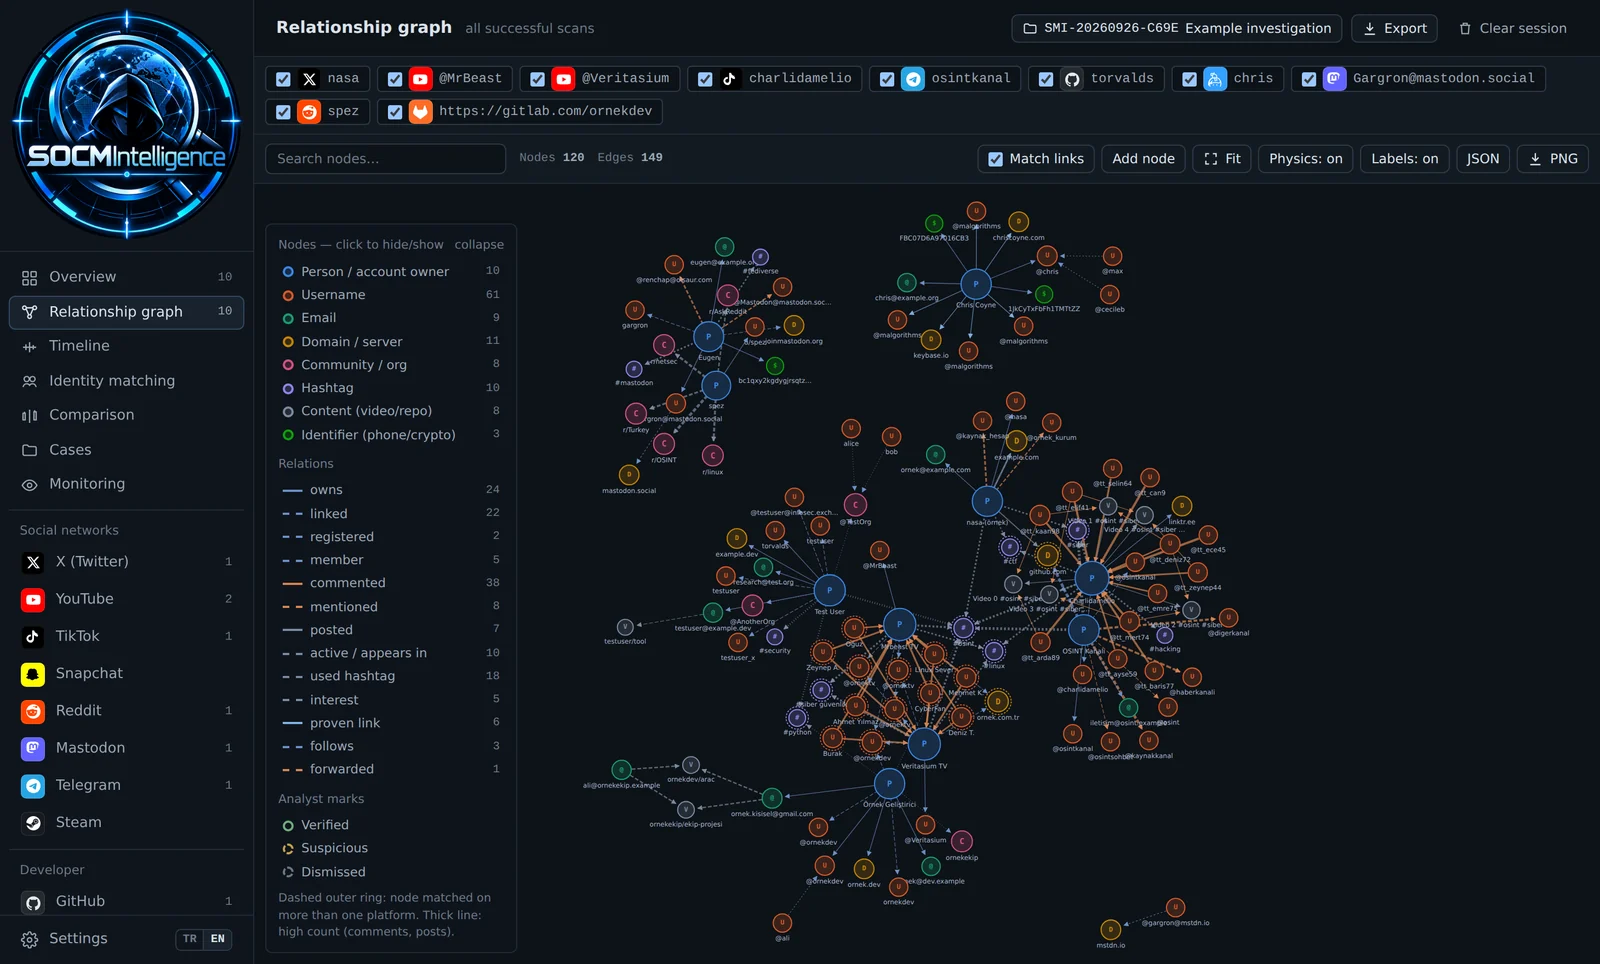
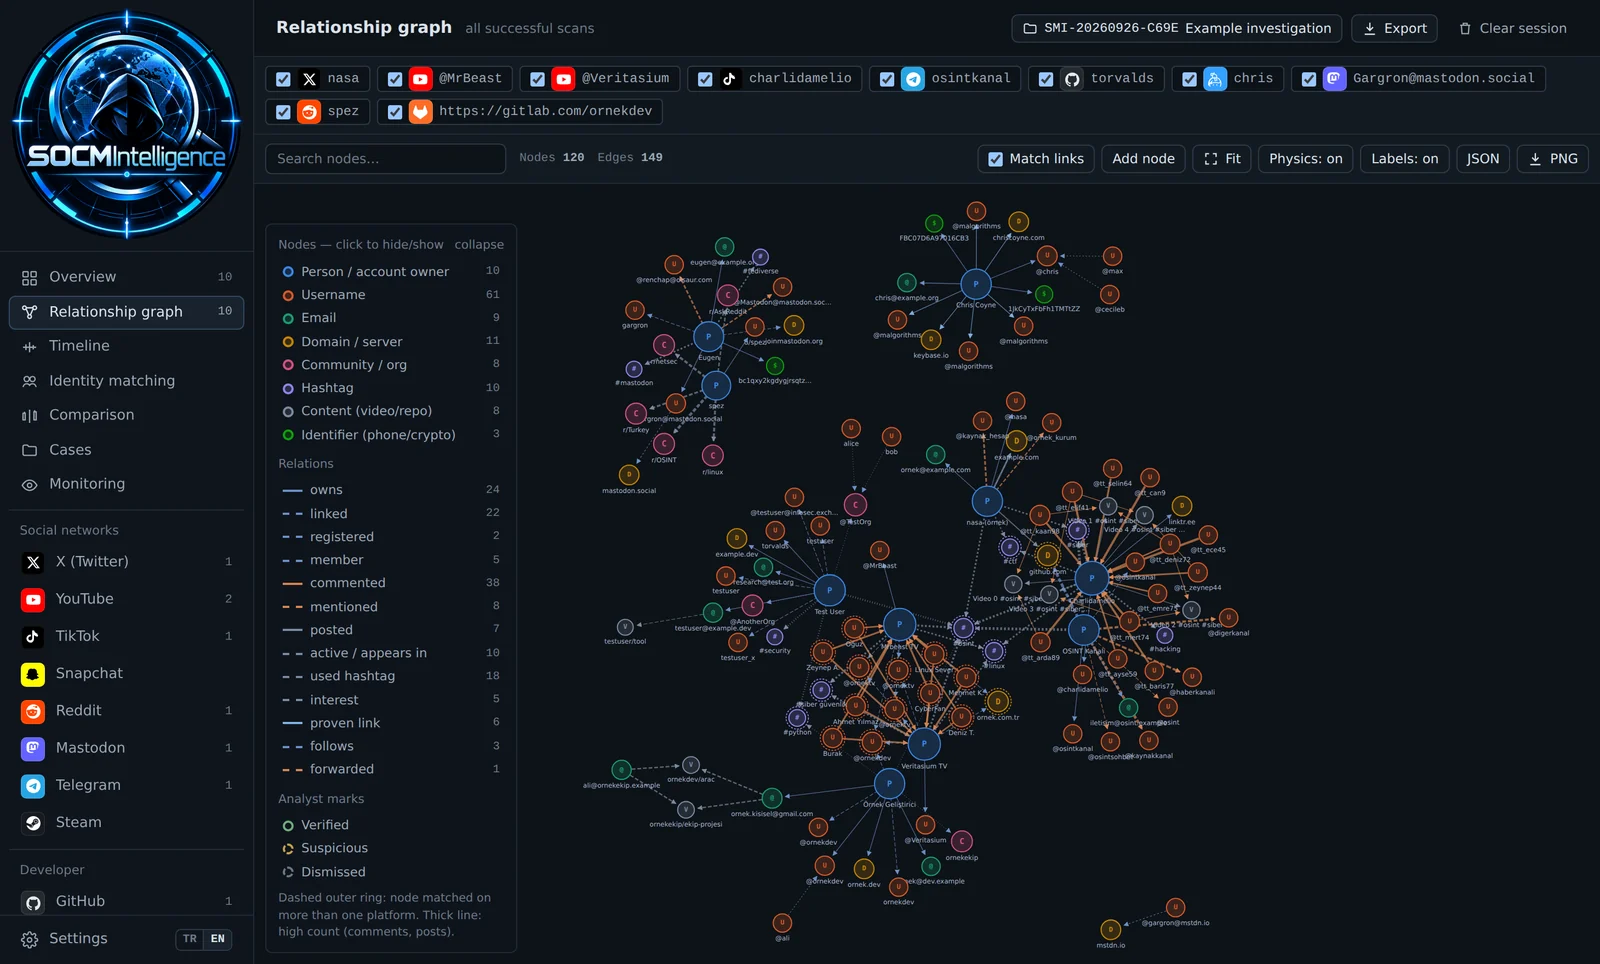
SOCMIntelligence कई प्लेटफ़ॉर्मों से सार्वजनिक डेटा एकत्र करता है, प्रत्येक परिणाम को चार्ट, फ़ाइंडिंग टेबल और एक रिलेशनशिप ग्राफ़ में बदलता है, और सब कुछ एक ही क्रॉस-प्लेटफ़ॉर्म पहचान ग्राफ़ में मिला देता है। चूँकि एक ही अकाउंट को हर जगह एक ही नोड ID मिलती है, कोई ईमेल, डोमेन या यूज़रनेम जो दो अलग-अलग स्कैन में दिखता है, स्वतः लिंक हो जाता है — इसलिए आप देख सकते हैं कि सेवाओं के आर-पार कौन कौन है।
मॉड्यूल
| समूह | मॉड्यूल |
|---|
| सोशल नेटवर्क | X (Twitter) · YouTube · TikTok · Snapchat · Reddit · Mastodon · Telegram · Steam |
| डेवलपर | GitHub · GitLab · Stack Exchange · Hacker News |
| पहचान और अभिलेखागार | Keybase · Gravatar · Wayback Machine |
प्रत्येक मॉड्यूल केवल सार्वजनिक डेटा पढ़ता है (या जहाँ कुंजी दी गई हो वहाँ आधिकारिक API)। निजी अकाउंटों की कोई क्रेडेंशियल/सेशन स्क्रैपिंग नहीं होती।
विशेषताएँ
- रिलेशनशिप ग्राफ़ — एक D3 फ़ोर्स ग्राफ़ जो हर सफल स्कैन को मिला देता है। क्रॉस-प्लेटफ़ॉर्म मिलान (साझा ईमेल, डोमेन, यूज़रनेम), पिवोटिंग (किसी नोड को सही मॉड्यूल में स्कैन करने के लिए उस पर डबल-क्लिक करें), खोज, प्रकार फ़िल्टर, PNG/JSON निर्यात।
- टाइमलाइन — हर अकाउंट की पोस्ट, टिप्पणियाँ, अपलोड और अकाउंट-निर्माण घटनाएँ एक अक्ष पर, साथ ही एक घंटा-ओवरलैप हीटमैप और घंटा-समानता तालिका।
- पहचान मिलान — प्रत्येक अकाउंट जोड़ी के लिए कारणों सहित 0–100 का “समान व्यक्ति?” स्कोर (सत्यापित/क्रिप्टोग्राफ़िक लिंक, साझा ईमेल, यूज़रनेम और डिस्प्ले-नाम समानता, साझा व्यक्तिगत डोमेन, अवतार pHash, गतिविधि के घंटे)। ≥ 40 वाली जोड़ियाँ ग्राफ़ पर खींची जाती हैं।
- तुलना — एक ही मॉड्यूल के 2+ स्कैन किए गए अकाउंटों को साथ-साथ रखें (KPI तालिका + बार चार्ट, उच्चतम मान हाइलाइट किया गया)।
- विश्लेषक चिह्न — ग्राफ़ नोड्स को Verified / Suspicious / Dismissed के रूप में चिह्नित करें, नोट्स जोड़ें, मैन्युअल नोड्स और लिंक जोड़ें। सब कुछ केस में सहेजा जाता है।
- केस प्रबंधन — एक केस बनाएँ, उसे सक्रिय करें, और स्कैन/चिह्न/नोट्स स्वतः सहेजे जाते हैं। एक
.socmint पैकेज आयात/निर्यात करें।
- परिवर्तन ट्रैकिंग (Monitoring) — एक शेड्यूल पर लक्ष्यों को पुनः स्कैन करें और रिकॉर्ड करें कि क्या बदला (फ़ील्ड, नए/हटाए गए लिंक)।
- साक्ष्य अखंडता — प्रत्येक स्कैन का कच्चा डेटा संग्रह के समय हैश किया जाता है (canonical JSON पर SHA-256); एक सत्यापन बटन साबित करता है कि इसमें छेड़छाड़ हुई या नहीं।
- निर्यात — HTML / PDF रिपोर्ट, Excel (.xlsx), GraphML (Gephi/yEd), GEXF (Gephi), Maltego CSV, JSON।
- द्विभाषी UI — तुर्की / अंग्रेज़ी टॉगल (डिफ़ॉल्ट तुर्की); रिपोर्ट, स्प्रेडशीट, चार्ट लेबल, दिनांक और संख्या प्रारूप सभी चयनित भाषा का पालन करते हैं।
- सेटिंग्स पेज — API कुंजियाँ, प्रॉक्सी / Tor / प्रॉक्सी-लिस्ट रोटेशन और दर सीमाएँ, सब कुछ
.env के बजाय UI से प्रबंधित।
त्वरित शुरुआत
python3 -m venv .venv && source .venv/bin/activate
pip install -r requirements.txt
uvicorn server:app --host 0.0.0.0 --port 8000
फिर http://localhost:8000 खोलें — API दस्तावेज़ http://localhost:8000/docs पर।
अगली बार चलाने के लिए केवल इतना चाहिए:
source .venv/bin/activate && uvicorn server:app --port 8000
Docker: docker compose up --build (एकल सेवा)।
कॉन्फ़िगरेशन
सारा कॉन्फ़िगरेशन Settings पेज पर रहता है (data/settings.json में सहेजा जाता है; .env अभी भी पढ़ा जाता है, Settings जीतता है):
- API कुंजियाँ — सर्वर-साइड संग्रहीत, कभी ब्राउज़र को वापस नहीं लौटाई जातीं (केवल “set” + अंतिम 4 अक्षर दिखाए जाते हैं)।
YOUTUBE_API_KEY — YouTube मॉड्यूल के लिए आवश्यक।X_BEARER_TOKEN — X (Twitter) API v2। इसके बिना X मॉड्यूल स्पष्ट रूप से लेबल किया गया नमूना डेटा दिखाता है ताकि टोकन जोड़ने से पहले आप आउटपुट का पूर्वावलोकन कर सकें।STEAM_API_KEY, STACKEXCHANGE_KEY, GRAVATAR_API_KEY, GITLAB_TOKEN — वैकल्पिक, अतिरिक्त डेटा अनलॉक करते हैं।
- प्रॉक्सी / Tor — बंद, Tor, एक एकल कस्टम प्रॉक्सी, या एक प्रॉक्सी सूची जो प्रति स्कैन राउंड-रॉबिन घूमती है (दर सीमाएँ फैलाती है)।
- दर — समानांतर स्कैन गणना और अनुरोधों के बीच विलंब।
नोट्स
- X (Twitter): मुफ़्त X प्लान बहुत सीमित है — टोकन के साथ भी, कुछ प्लानों पर पोस्ट इतिहास खाली आ सकता है; मॉड्यूल उस स्थिति को लेबल करता है।
- Telegram केवल सार्वजनिक
t.me/s/ पूर्वावलोकन पढ़ता है (कोई लॉगिन नहीं)।
- Gravatar को केवल ईमेल का MD5/SHA-256 हैश मिलता है, ईमेल स्वयं कभी नहीं।
- TikTok अक्सर दर-सीमित/बॉट-ब्लॉक करता है; मॉड्यूल पुनः प्रयास करता है और वास्तविक “नहीं मिला” को अस्थायी ब्लॉक से अलग करता है।
- समय वितरण UTC में हैं। TikTok फ़ॉलोअर “वृद्धि” एक अनुमान है (जैसा चिह्नित), वास्तविक इतिहास नहीं।
backend/app/tools/youtube_osint.py एक हार्डकोडेड फ़ॉलबैक API कुंजी के साथ आता है — इसे Settings से अपनी कुंजी से बदलें और उस पंक्ति को हटा दें।
लाइसेंस
Apache License 2.0 — देखें LICENSE।