
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Seal — पीयर-टू-पीयर, एंड-टू-एंड एन्क्रिप्टेड चैट। कोई इनबॉक्स नहीं। रिकवर करने के लिए कोई अकाउंट नहीं। कोई सुन नहीं रहा — हम भी नहीं। | Kitploit
उपकरण/GitHubGitHub/emn4tor/seal
एन्क्रिप्शन/डिक्रिप्शन उपकरणक्रिप्टोग्राफीगोपनीयता
GitHubemn4tor/seal

Seal

पीयर-टू-पीयर, एंड-टू-एंड एन्क्रिप्टेड चैट। कोई इनबॉक्स नहीं। रिकवर करने के लिए कोई अकाउंट नहीं। कोई सुन नहीं रहा — हम भी नहीं।

रिपॉजिटरी देखें
9613 महीने पहलेअभी तक समीक्षित नहीं
साझा करें
Seal लोगो

Seal

पीयर-टू-पीयर, एंड-टू-एंड एन्क्रिप्टेड चैट।
कोई इनबॉक्स नहीं। पुनर्प्राप्त करने के लिए कोई खाता नहीं। कोई सुन नहीं रहा — हम भी नहीं।

github.com/Emn4tor/Seal

Rust: 1.97+ Tauri: 2.11.5 React: 19.2 प्लेटफ़ॉर्म: macOS, Linux, Windows एन्क्रिप्शन: Olm / Megolm सर्वर-साइड संदेश भंडारण: कोई नहीं

GitHub स्टार्स GitHub फ़ोर्क्स GitHub इश्यूज़ GitHub अंतिम कमिट GitHub रिपोज़िटरी आकार

योगदानकर्ता कुल कमिट

संदेश libp2p के माध्यम से सीधे पीयर के बीच यात्रा करते हैं और आपके डिवाइस से बाहर निकलने से पहले Signal-शैली के Olm/Megolm प्रोटोकॉल (vodozemac के माध्यम से) से एन्क्रिप्ट किए जाते हैं। इसमें शामिल एकमात्र सर्वर एक छोटी निर्देशिका है जो पीयर को एक-दूसरे का वर्तमान पता खोजने में मदद करती है। यह कभी भी संदेश सामग्री नहीं देखता है, और इसे एक ही कमांड में हटाया जा सकता है।

वास्तव में किन चीज़ों से सुरक्षा मिलती है और कैसे, यह देखने के लिए docs/THREAT_MODEL.md और docs/SECURITY.md देखें।

विषय-सूची

  • स्क्रीनशॉट
  • विशेषताएँ
  • यह कैसे काम करता है
  • प्रोजेक्ट संरचना
  • 1. पूर्वापेक्षाएँ
  • 2. बिल्डिंग
  • 3. इसे डेव मोड में चलाना
  • 4. परीक्षण
  • 5. बैकएंड (डायरेक्टरी सर्वर) सेटअप
  • 6. ऐप का उपयोग

स्क्रीनशॉट

पहला रन — एक नाम चुनें; और कुछ सेट करने की ज़रूरत नहीं।
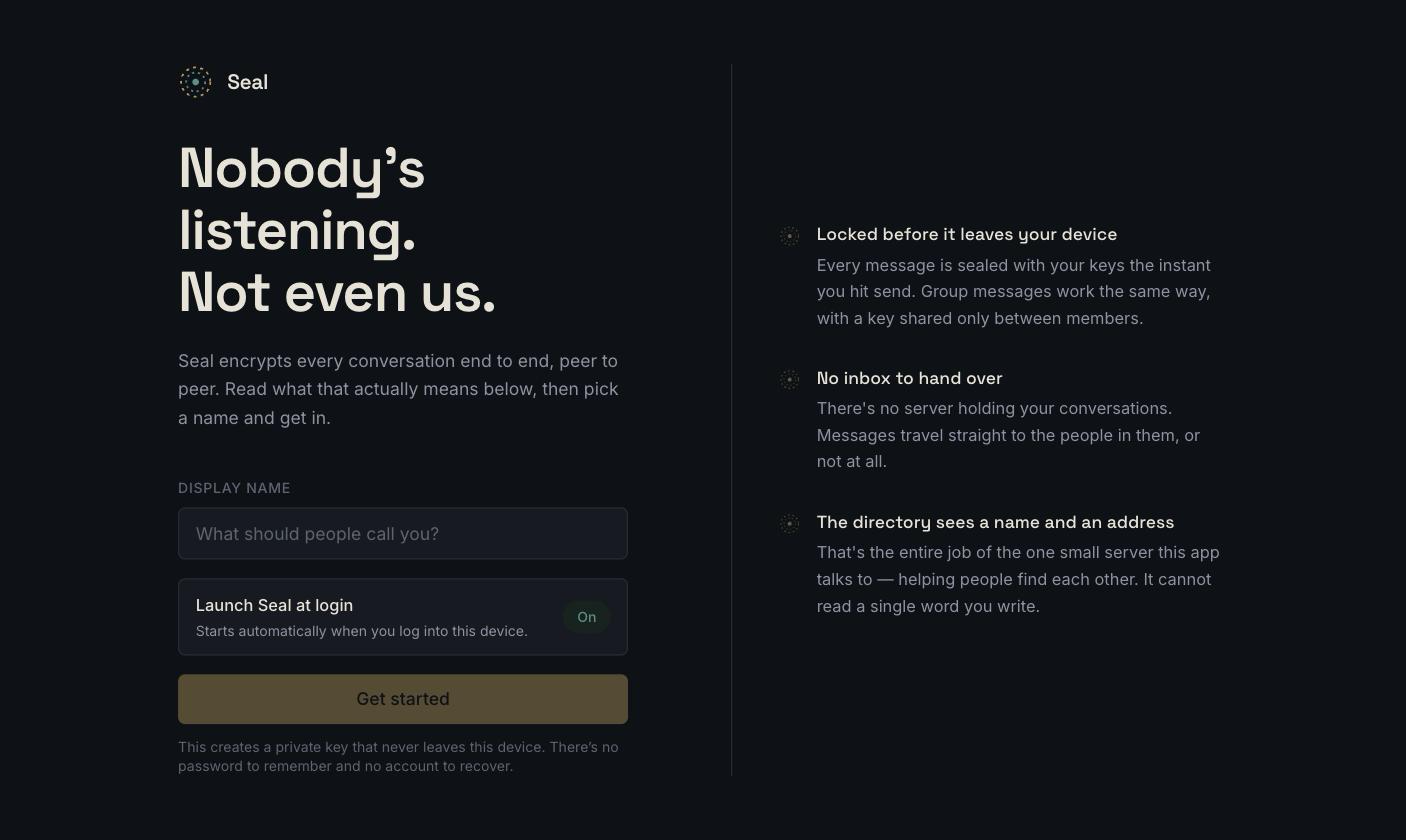
Seal का पहला-रन स्क्रीन: डिस्प्ले-नाम फ़ॉर्म के बगल में एन्क्रिप्शन मॉडल का स्पष्टीकरण, साथ में लॉगिन-पर-लॉन्च टॉगल


बातचीत — ग्रुप रेल, संपर्क सूची, और एक एंड-टू-एंड एन्क्रिप्टेड चैट पैन।
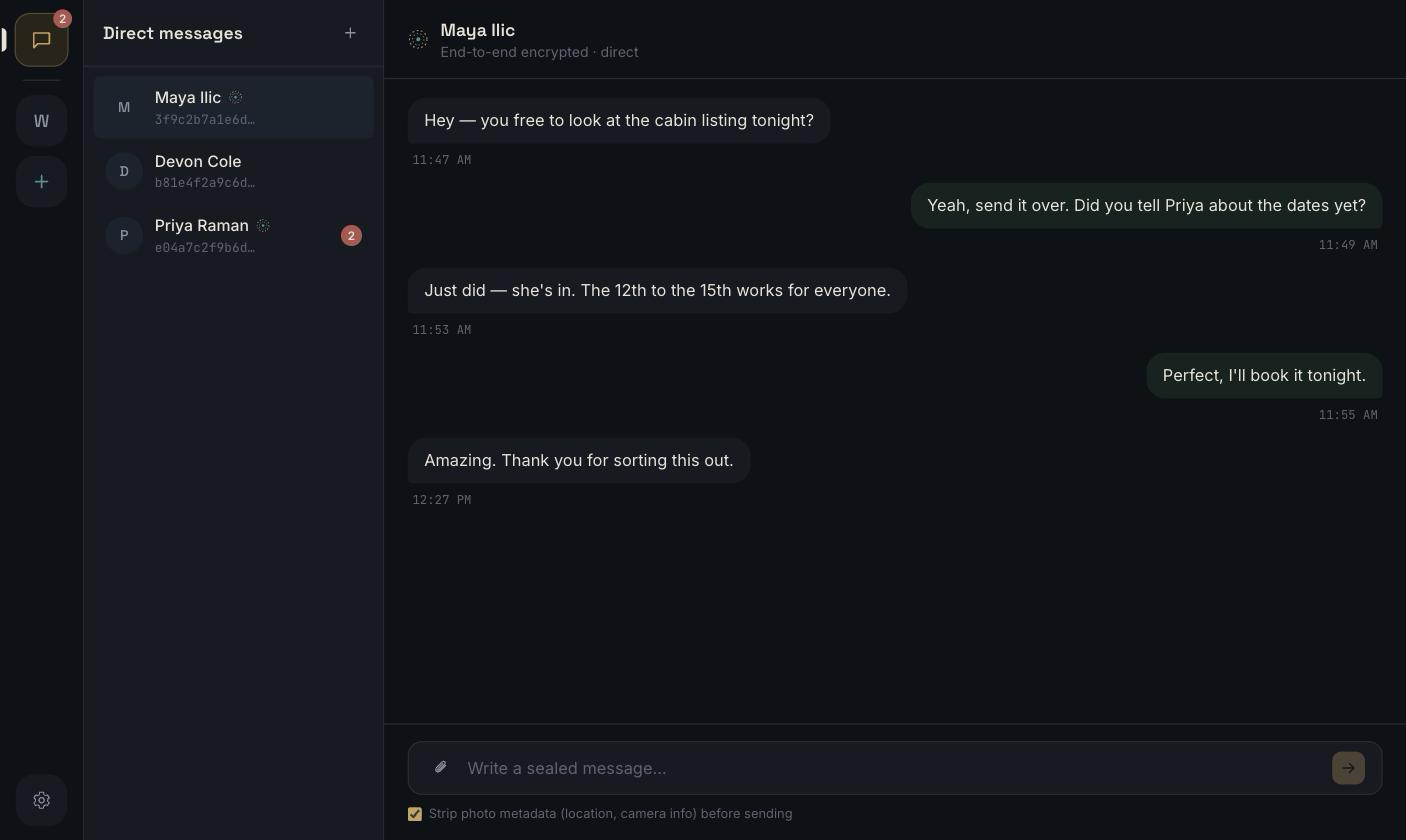
Seal में एक डायरेक्ट-मैसेज वार्तालाप, जिसमें ग्रुप रेल, संपर्क सूची और एंड-टू-एंड एन्क्रिप्टेड चैट पैन दिखाया गया है


सेटिंग्स — माइक संवेदनशीलता, पुश-टू-टॉक, लॉगिन-पर-लॉन्च, नेटवर्क पहुँच।
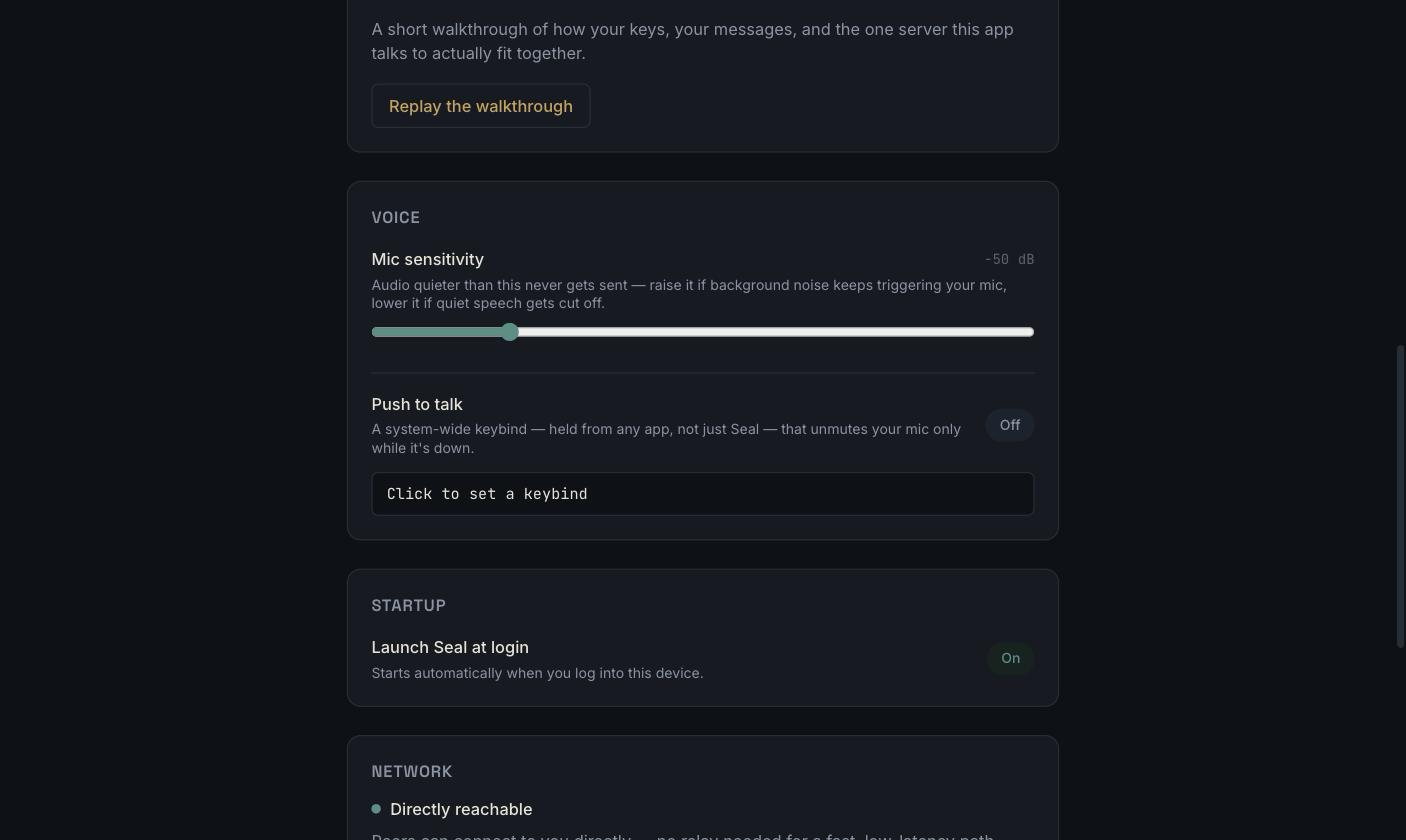
Seal का सेटिंग्स पैनल: माइक संवेदनशीलता, पुश-टू-टॉक, लॉगिन-पर-लॉन्च और नेटवर्क पहुँच

विशेषताएँ

  • हमेशा एंड-टू-एंड एन्क्रिप्टेड — हर संदेश आपके डिवाइस से बाहर निकलने से पहले Olm (1:1) या Megolm (समूहों) के साथ सील किया जाता है, vodozemac की Double-Ratchet-शैली योजना का उपयोग करते हुए: हर संदेश को अपनी खुद की कुंजी मिलती है।
  • कभी नहीं कोई इनबॉक्स — संदेश एक सीधे पीयर-टू-पीयर कनेक्शन (libp2p: QUIC/TCP + Noise, NAT के लिए रिले और होल-पंचिंग के साथ) पर यात्रा करते हैं। यदि प्राप्तकर्ता ऑफ़लाइन है, तो संदेश स्थानीय रूप से प्रतीक्षा करता है और पुनः प्रयास करता है — यह कभी भी किसी और के इंफ्रास्ट्रक्चर पर कतारबद्ध नहीं होता।
  • एक डायरेक्टरी, डेटाबेस नहीं — इसमें शामिल एकमात्र सर्वर (crates/directory-server) एक उपयोगकर्ता ID को वर्तमान नेटवर्क पते पर मैप करता है और कुछ और नहीं। यह संरचनात्मक रूप से संदेश सामग्री पढ़ने में असमर्थ है: इसका Cargo.toml उन crates पर निर्भर भी नहीं है जो यह जानते हैं।
  • एक डिवाइस, कई खाते — पूरी तरह से अलग पहचान (कुंजियाँ, संपर्क, संदेश) जिनके बीच आप बिना पुनः आरंभ किए स्विच कर सकते हैं।
  • वास्तविक सदस्यता परिवर्तन वाले समूह — प्रति समूह टेक्स्ट और वॉइस चैनल; किसी को हटाने पर समूह की कुंजी घुमा दी जाती है ताकि वे बाद में भेजी गई कोई भी चीज़ न पढ़ सकें।
  • वॉइस, अंतर्निर्मित — सिस्टम-व्यापी शॉर्टकट पर पुश-टू-टॉक (केवल Seal से नहीं, किसी भी ऐप से काम करता है), समायोज्य माइक संवेदनशीलता, और एक वैकल्पिक वॉइस चेंजर।
  • मेटाडेटा के बिना अटैचमेंट — EXIF डेटा (GPS स्थान, कैमरा/डिवाइस जानकारी) भेजे जाने से पहले छवियों से हटा दिया जाता है, डिफ़ॉल्ट रूप से चालू।
  • एक वास्तविक पैनिक बटन — सेटिंग्स → डेटा और गोपनीयता इस डिवाइस पर हर कुंजी, संपर्क और संदेश को तुरंत और अपरिवर्तनीय रूप से हटा देता है, जिसका उन सभी पर शून्य प्रभाव पड़ता है जिनसे आपने बात की है।
  • लॉगिन पर लॉन्च, यदि आप चाहें — डिफ़ॉल्ट रूप से चालू, सेटिंग्स में बस एक टॉगल दूर।
  • एक कोडबेस, तीन प्लेटफ़ॉर्म — Tauri के माध्यम से macOS, Windows और Linux पर नेटिव विंडोज़।

यह कैसे काम करता है

इस ऐप में दो प्रकार की पहचान हैं, और उन्हें जानबूझकर अलग रखा गया है:

  • आपकी चैट पहचान एक Ed25519/Curve25519 कुंजीयुग्म है जिसे ऐप पहली बार खोलने पर vodozemac द्वारा स्थानीय रूप से उत्पन्न किया जाता है (identity::Identity)। आपका सार्वजनिक "user ID" उस कुंजी का फ़िंगरप्रिंट मात्र है (wire_proto::user_id_from_ed25519)। इसे किसी सर्वर द्वारा जारी या रद्द नहीं किया जा सकता, क्योंकि इसे बनाने में कोई सर्वर शामिल नहीं है।
  • आपकी नेटवर्क पहचान एक अलग libp2p कुंजीयुग्म (PeerId) है, जिसका उपयोग केवल ट्रांसपोर्ट परत के लिए होता है। यह पुनः आरंभ के बीच बदल सकता है, बिना आपकी चैट पहचान को बिल्कुल प्रभावित किए; दोनों केवल एक उपस्थिति रिकॉर्ड से बंधे होते हैं जिस पर आप स्वयं हस्ताक्षर करते हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    424
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    276

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →